2026/11/03
HIPAAに準拠したトラッキングの実現方法:ヘルスケア企業向け戦略
著者:
Maryna Semidubarska
公開 2026/11/12コメント件
主なポイント:
- 従来のブラウザトラッキングでは、機微な健康情報が第三者プラットフォームへ直接送信されてしまう可能性があります。
- HIPAAの対象組織は、保護対象保健情報(PHI)がGoogle Analyticsに送信されないように徹底する必要があります。
- 管理されたトラッキング設定を導入することで、各プラットフォームに承認済みのデータのみを送信できます。また、機微なフローからブラウザの直接タグを削除することも重要です。
- サーバー環境をStape上でホストし、対象サービス向けにビジネスアソシエート契約(BAA)を締結することができます。
Google AnalyticsをHIPAA準拠の計測環境に組み込めるのは、Googleが保護対象保健情報(PHI)を一切受け取らない場合に限られます。そのため、ヘルスケア担当チームは、どのページでGoogle Analyticsを使用できるか、各トラッキングリクエストでどのような情報が送信されるかを判断する必要があります。
Google Analyticsに送信されるデータを制御する一つの方法は、承認されたトラッキングリクエストをサーバー側Google Tag Manager(サーバーGTM)経由でルーティングすることです。サーバーGTMコンテナをStapeでホストし、Google Analyticsに送信するデータに関するルールを設定できます。
本ガイドでは、ブラウザトラッキングによって健康データがどのように漏洩する可能性があるのか、より厳格に管理されたデータフローを構築する方法、そしてStapeがその技術的設定をどのように支援するかを解説します。また、どのような判断においてプライバシーや法務のレビューが依然として必要となるかについても説明します。
本記事は法的な助言を提供するものではありません。共有可能なデータ、ベンダーの役割、および設定における匿名化手法については、貴社のプライバシー担当チームまたは法務チームの承認を得てください。
まず適用範囲から:HIPAAの対象とPHIに該当するもの
HIPAA(Health Insurance Portability and Accountability Act:医療保険の携行性と責任に関する法律)は、患者の医療情報および健康記録に関するプライバシーとセキュリティを保護することを目的とした米国の法律です。以下の2つのグループに適用されます:
- 対象事業者(Covered entities)には、医師、クリニック、病院、薬局など、保険請求や請求情報を電子的に送信する特定の医療提供者が含まれます。また、健康保険会社、メディケアやメディケイドなどの政府プログラム、電子交換用に健康データを処理する医療情報転送機関(クリアリングハウス)も含まれます。
- ビジネスアソシエート(Business associates)とは、請求代行会社やクラウドプロバイダーなど、対象事業者に代わって保護対象保健情報を取り扱う個人または企業を指します。
保護対象保健情報(PHI)とは、対象事業者またはビジネスアソシエートが保持・送信する、個人の健康状態、医療ケア、またはケアへの支払いに関する個人特定可能な情報です。その情報が電子データである場合、電子保護対象保健情報(ePHI)と呼ばれます。氏名、メールアドレス、医療記録番号、IPアドレス、デバイス識別子、完全なURL、予約日、または固有のコードは、健康や診療情報と紐づいた時点でPHIの一部になり得ます。
ベンダーがサービスの一環として対象事業者のPHIを取り扱う場合、そのベンダーは一般にビジネスアソシエートに該当し、データを受け取る前にビジネスアソシエート契約(BAA)を締結する必要があります。BAAには、ベンダーがPHIをどのように利用し、保護できるかが規定されます。
Customプランでは、対象サービスについてStapeとビジネスアソシエート契約(BAA)を締結することも可能です。BAAは、貴社に代わってStapeがPHIを取り扱う際のStapeの責任範囲を定めます。
一般公開されているページで健康状態について言及しているからといって、自動的にHIPAAの対象になるわけではありません。コンテキストが重要です。訪問者がログインしたり、診療を予約したり、症状を入力したり、アカウントを作成したり、その他個人をヘルスケア情報に結びつけるような詳細情報を共有した時点で、リスクの度合いは変化します。
カナダのヘルスケアチーム向け
カナダの多くの企業は、個人情報に関する連邦プライバシー法である PIPEDAに準拠しています。州によってはPIPEDAの代わりに、またはPIPEDAと並行して州法が適用される場合があり、健康情報に関する追加の規則が設けられている州もあります。また、カナダの企業が米国の対象事業者のビジネスアソシエートとしてPHIを扱う場合、HIPAAの一部にも準拠しなければならない場合があります。
クライアントサイドピクセルが健康データを漏洩させる仕組み
クライアントサイドピクセルは、訪問者のブラウザからGoogle、Meta、その他のプラットフォームへトラッキングリクエストを直接送信するため、健康データを漏洩させる可能性があります。プラットフォームが受信する前に機微なフィールドを検証または削除できるような、組織側で管理されたサーバー処理のステップが存在しません。タグとその設定によっては、リクエストにページURL、ページタイトル、リファラー、IPアドレス、Cookie、デバイスID、フォームの入力値、イベント詳細が含まれることがあります。
これにより、ヘルスケア分野のウェブサイトやアプリにおいて、いくつかの一般的なリスク要因が生じます:
- クリニックの予約ページから、メールアドレス、選択した医師・医療機関、予約日、イベント名が第三者に送信される可能性があります。
- 遠隔診療(テレヘルス)のフローから、患者ポータルのログイン情報、診療タイプ、アンケートの回答、または医学用語を含むURLが漏洩する可能性があります。
- DTCヘルスケアのカートでは、注文IDやメールアドレスが、受胎能検査キット、処方箋製品、特定の健康状態向けの医療機器と紐づけられる可能性があります。
- モバイルヘルスケアアプリでは、広告IDやデバイスIDがアプリ内で記録された健康関連イベントと紐づけられる可能性があります。
「ピクセル」という言葉はささいなものに聞こえるかもしれませんが、その裏で送信されるネットワークリクエストには詳細なペイロードが含まれる可能性があります。
Google AnalyticsがPHIを受信できない理由と広告プラットフォームが健康データを制限する理由
HIPAAの対象組織は、PHIがGoogle Analyticsに送られないようにしなければなりません。GoogleはGoogle Analytics向けのBAAを提供しておらず、同サービスがHIPAA要件を満たしているとは表明していません。
Google Analytics 4(GA4)は、法務および技術的な検証によってGoogleがPHIを一切受信しないことが確認された場合、HIPAAの適用対象外のページにおいて引き続き使用できます。ID、URL、イベント名、ユーザープロパティ、キャンペーンパラメータ、自由記入欄の値など、リクエスト内のすべてのフィールドを検証してください。
Metaなどの広告プラットフォームにも独自のデータ制限があります。Metaビジネスツール規約では、Metaピクセルなどのツールを通じて健康情報やその他の機微なデータを送信することを企業に禁止しています。アナリティクスや広告の送信先ごとに個別に確認してください。
各プラットフォームがどのデータを受信できるかについては、貴社のプライバシー担当チームまたは法務チームが決定する必要があります。その後、技術チームがそれらのルールに沿ってトラッキング設定を構築・テストできます。
近年のヘルスケアプライバシー訴訟事例が示すもの
近年のヘルスケア分野におけるプライバシー事例は、トラッキングの不備が法的執行措置や民事訴訟につながる可能性があることを示しています。米国保健福祉省(HHS)がHIPAAを執行する一方、米連邦取引委員会(FTC)や州当局も他のプライバシー法や消費者保護法に基づいて措置を講じることができます。
- 2025年、Healthlineは155万ドルを支払うことで和解に合意しました。これは同社の健康ウェブサイト上のCookieやピクセルが、必要なプライバシー保護措置を講じることなく、個人を特定できるデータや健康状態を示唆する記事タイトルを広告主に共有していたとするカリフォルニア州の申し立てを受けたものです。
- 2026年、認証が必要なウェブサイトやアプリのページにおける第三者トラッキング技術をめぐる申し立てを解決するため、連邦裁判所はKaiser Permanenteによる4,600万ドルの和解案に最終承認を下しました。
- 2026年7月、FTC、ユタ州、カリフォルニア州はHims & Hersを提訴しました。遠隔診療企業である同社が、ウェブサイトのトラッキング技術を通じて機微な健康情報をMeta、Snap、その他の第三者と共有していたと主張されています。この訴訟は現在係争中です。
Stapeを活用してHIPAAに準拠したトラッキングを構築する方法
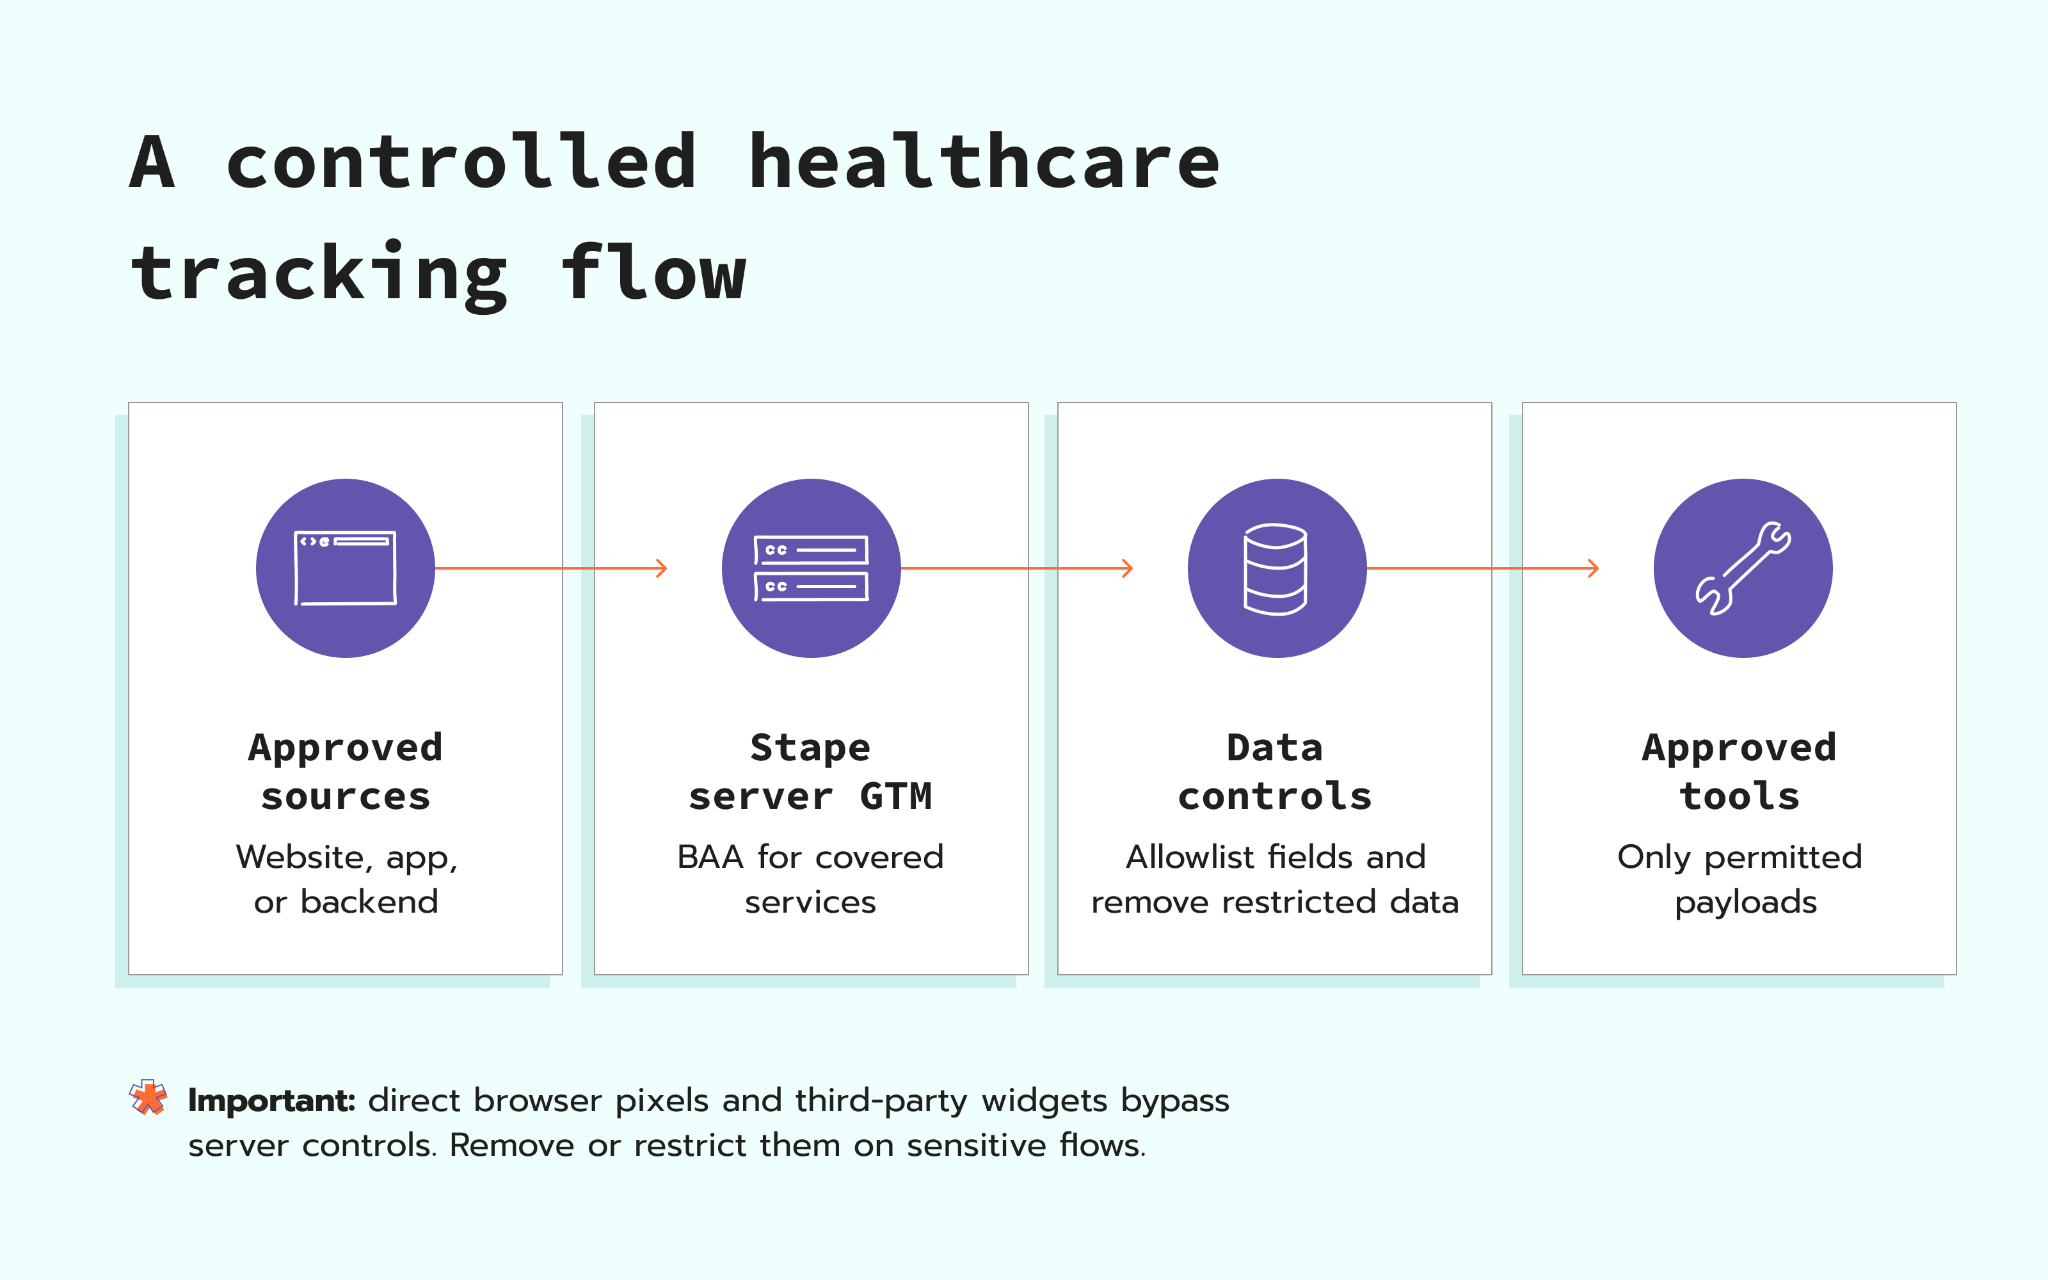
サーバーGTMコンテナをStapeでホストし、プライバシーまたは法務チームによって承認されたイベントのみをアナリティクスプラットフォームに到達する前にルーティングすることで、HIPAAに準拠したトラッキングアーキテクチャを構築できます。
Stapeとビジネスアソシエート契約(BAA)を締結することができます。契約書の送付依頼や対象サービスの確認については、営業チーム(sales@stape.io)までお問い合わせください。
ヘルスケア向けサーバーサイドトラッキングのエキスパートに相談する
BAAのオプション、サーバーGTMアーキテクチャ、およびアナリティクスツールが受信すべきフィールドについて確認しましょう。
Stapeは以下の技術機能を提供します:
- Server GTM Hosting。サーバーGTMコンテナをStapeでホストし、各プラットフォームが受信するデータに対して個別のルールを設定できます。
- Anonymizer。サーバーGTM経由でルーティングされるGA4リクエストについて、Anonymizerは選択したフィールドがGoogleに届く前に削除、マスキング、または変更できます。
- アカウントアクセス。ログインアクティビティ履歴により、最近のアカウントログインが記録されます。2要素認証とパスキーにより、サインインの安全性が高まります。シングルサインオン(SSO)により、従業員の退職時のアクセス権削除を含め、自社のアイデンティティプロバイダーを通じてStapeへのアクセスを管理できます。
- ホスティング拠点。複数のサーバーロケーションから、サーバーGTMコンテナを実行する場所を選択できます。Stape Europeでは、欧州のクラウドプロバイダーであるScalewayのEUサーバー上にコンテナをホストします。これにより、社内ポリシーでデータ処理場所が制限されている場合に、HIPAAリスクアセスメントに明記できる明確な処理拠点を確保できます。
- テスト機能。Stape Logsでは、受信リクエストと、有効化されている場合はサーバーGTMによって処理された送信リクエストを確認できます。
これらの機能は、承認されたデータプランを適用する際に役立ちます。ただし、法務上の承認やデータフロー全体の包括的なテストに代わるものではありません。
HIPAAコンプライアンスは文脈に大きく依存し、特定のクライアント、データフロー、ユースケースによって要件が異なる場合があります。
ヘルスケア企業の導入事例が示す成果
広告やアナリティクスのペイロードから機微なデータを除外した後でも、ヘルスケアチームには実用的な分析データが必要です。以下のStape導入事例は、適切に管理されたサーバーサイドの実装による計測成果を示しています。
OMRON Healthcare EMEAがデータの完全性を25%〜35%改善
Hellenic Technologiesは、国別Google Tag Managerコンテナ、サーバーサイドGA4タギング、拡張コンバージョン、同意フレームワークを用いてOMRON Healthcare EMEAの計測環境を再構築しました。このプロジェクトでは以下の成果が報告されています:
- トラッキングデータの完全性と精度が25%〜35%向上
- ユーザーイベントの捕捉率が20%〜30%向上
- コンバージョントラッキングの信頼性が15%〜25%向上
- マーケティングアトリビューションの精度が20%〜30%向上
- 同意(オプトイン)率50%以上を達成
あるヘルスケア企業がGA4のUnassignedセッションを41.09%から3.3%へ削減
Stape Careは、構造化されたデータレイヤー、Consent Mode連携、安定したイベントトリガー、Custom Loader、およびCookie Keeperを用いて既存のサーバーサイド環境を再構築しました。このプロジェクトでは以下の成果が報告されています:
- GA4のUnassignedセッションが41.09%から3.3%に減少
- エンゲージのあったセッションが244.9%増加
- トラッキングされた主要イベントが195.7%増加
- トラッキング対象イベント数が2個から11個に増加
チームがヘルスケアクライアントで38%のアトリビューション回復を達成した方法をご覧ください。
HIPAAに準拠したトラッキング設定の実装方法
承認されたデータルールを検証済みのデータフローへと落とし込むことで、チームはHIPAAに準拠したトラッキング設定を実装できます。
- 1.適用範囲と目的を確認する。どの法人がデータを収集するのか、各イベントがなぜ必要なのか、どの法律または契約が適用されるのかを記録します。
- 2.すべてのデータフローをマッピングしてください。各ウェブサイト、アプリ、バックエンドのソースをリストアップしてください。ブラウザタグ、フォーム、予約ウィジェット、チャットツール、セッションリプレイ、顧客関係管理(CRM)の更新、リクエストログを含めます。サーバー側GTMをバイパスするすべてのリクエストを特定してください。
- 3.データを分類して承認してください。個人を特定するフィールドや健康状態に関するコンテキストを明らかにするフィールドに印を付けます。各送信先が受信できるデータについて、プライバシー担当チームまたは法務チームに承認を求めてください。
- 4.ベンダーとBAAを確認してください。各データ開示が許可されていることを確認してください。ベンダーがビジネスアソシエートとしてPHIを取り扱う場合は、データがそのサービスに送信される前にBAAを締結してください。BAAを提供していないベンダーには、PHIを送信しないでください。
- 5.データ経路を設定してください。承認されたイベントをサーバー側GTM経由でルーティングします。送信先ごとに受信可能なフィールドについて個別のルールを設定してください。
- 6.直接送信を行うブラウザタグを削除または制限してください。PHIや禁止されている健康データを直接送信する可能性のあるページやアクションで、Meta Pixelやその他のタグを有効なままにしないでください。
- 7.承認されたデータ制御を適用してください。必要なデータのみを送信してください。GA4のリクエストについては、Anonymizerを設定して、承認されたフィールドを削除、マスキング、または変更します。
- 8.アクセスと通信を保護してください。強力なサインイン制御を義務付け、アクセスを制限し、暗号化接続を使用し、ログ保持ルールを設定してください。
- 9.Cookieの同意とHIPAAの承認は個別に処理してください。Cookieバナーは有効なHIPAAの承認ではありません。
- 10.設定をテストし、文書化してください。送受信されるリクエスト内のデータを検査してください。ベンダーに関する決定事項、BAAの適用範囲、フィールドルール、承認内容を記録します。トラッキングの変更を行うたびに、同じチェックを繰り返してください。
署名済みBAAを備えたHIPAA準拠のサーバー側GTMインフラストラクチャを導入
各プラットフォームが受信するデータを制御し、機密性の高い健康情報を受信すべきでないツールから確実に保護します。
関連記事
ブログ
Google アナリティクス 4 でユーザーデータを匿名化する方法
Stape Anonymizer や GTM を使って GA4 のデータを匿名化する方法を解説します。IP アドレス、クライアント ID、参照元情報などの個人情報を削除し、GDPR に対応します。
2026/10/21

コメント