2026.11.03
HIPAA 준수 트래킹 구축 방법: 헬스케어 기업을 위한 전략
작성자
Maryna Semidubarska
게시됨 2026.11.12댓글 개
핵심 요약:
- 기존의 브라우저 트래킹은 민감한 건강 정보를 서드파티 플랫폼으로 직접 전송할 수 있습니다.
- HIPAA 적용 대상 조직은 보호 대상 건강 정보(PHI)가 Google Analytics로 유입되지 않도록 관리해야 합니다.
- 통제된 트래킹 설정을 사용하면 승인된 데이터만 각 플랫폼으로 전송할 수 있습니다. 민감한 데이터 흐름에서 직접 브라우저 태그를 제거하는 것도 중요합니다.
- Stape에서 서버 설정을 호스팅하고 적용 대상 서비스에 대한 비즈니스 어소시에이트 계약(BAA)을 체결할 수 있습니다.
Google Analytics는 Google이 보호 대상 건강 정보(PHI)를 수신하지 않는 경우에만 HIPAA에 부합하는 측정 설정의 일부로 활용될 수 있습니다. 따라서 헬스케어 팀은 어떤 페이지에서 Google Analytics를 사용할 수 있는지, 그리고 각 트래킹 요청이 어떤 정보를 전송하는지 결정해야 합니다.
Google Analytics에 도달하는 데이터를 통제하는 한 가지 방법은 승인된 트래킹 요청을 서버 Google Tag Manager(서버 GTM)를 통해 라우팅하는 것입니다. Stape에서 서버 GTM 컨테이너를 호스팅하고 Google Analytics로 전송되는 데이터에 대한 규칙을 설정할 수 있습니다.
이 가이드에서는 브라우저 트래킹이 건강 데이터를 노출하는 방식, 보다 통제된 데이터 흐름을 구축하는 방법, Stape가 기술적 설정을 지원하는 방식을 설명합니다. 또한 어떤 결정에 여전히 개인정보 보호 또는 법적 검토가 필요한지도 안내합니다.
본 문서는 법률적 조언이 아닙니다. 공유 가능한 데이터, 벤더 역할, 설정에 적용할 비식별화 방법에 대해 귀사의 개인정보 보호 또는 법무팀의 승인을 받으십시오.
적용 범위부터 시작: HIPAA가 다루는 대상과 PHI에 해당하는 항목
HIPAA(의료정보 이동성 및 책임법)는 환자의 의료 정보 및 건강 기록에 대한 개인정보 보호와 보안을 유지하기 위한 미국 법률입니다. 다음 두 그룹에 적용됩니다:
- 적용 대상 기관(Covered entities)에는 의사, 클리닉, 병원, 약국 등 청구 또는 결제 정보를 전자적으로 전송하는 특정 헬스케어 제공업체가 포함됩니다. 또한 건강 보험 회사, Medicare 및 Medicaid와 같은 정부 프로그램, 건강 데이터의 전자 교환을 위해 데이터를 처리하는 헬스케어 정보 처리기관(clearinghouse)도 포함됩니다.
- 비즈니스 어소시에이트(Business associates)는 결제 대행업체나 클라우드 제공업체와 같이 적용 대상 기관을 대신하여 보호 대상 건강 정보를 처리하는 개인 또는 기업을 의미합니다.
보호 대상 건강 정보(PHI)는 적용 대상 기관 또는 비즈니스 어소시에이트가 보유하거나 전송하는 개인의 건강, 진료, 진료비 결제와 관련된 개인 식별 가능 정보입니다. 해당 정보가 전자적 형태인 경우 전자 보호 대상 건강 정보(ePHI)에 해당합니다. 이름, 이메일 주소, 전자의무기록 번호, IP 주소, 기기 식별자, 전체 URL, 진료 예약일 또는 고유 코드가 건강이나 진료 정보와 연결되면 PHI의 일부가 될 수 있습니다.
벤더가 서비스의 일환으로 적용 대상 기관의 PHI를 처리하는 경우, 해당 벤더는 일반적으로 비즈니스 어소시에이트에 해당하며 데이터를 수신하기 전에 비즈니스 어소시에이트 계약(BAA)을 체결해야 합니다. BAA는 벤더가 PHI를 사용하고 보호하는 방식을 명시합니다.
Custom 요금제에서는 적용 대상 서비스에 대해 Stape와 비즈니스 어소시에이트 계약(BAA)을 체결할 수도 있습니다. BAA는 Stape가 귀사를 대신하여 PHI를 처리할 때의 책임을 정의합니다.
단순히 건강 상태를 논의한다는 이유만으로 공개 페이지가 자동으로 HIPAA 적용 대상이 되는 것은 아닙니다. 맥락이 중요합니다. 방문자가 로그인하거나, 진료를 예약하거나, 증상을 입력하거나, 계정을 생성하거나, 해당 개인을 헬스케어 서비스와 연결하는 세부 정보를 공유할 때 위험 수준이 달라집니다.
캐나다 헬스케어 팀을 위한 안내
많은 캐나다 기업은 개인정보 보호 연방법인 PIPEDA를 준수합니다. PIPEDA 대신 또는 그와 함께 주 법률이 적용될 수 있으며, 일부 주에는 건강 정보에 대한 추가 규정이 있습니다. 또한 캐나다 기업이 비즈니스 어소시에이트로서 미국 적용 대상 기관의 PHI를 처리하는 경우 HIPAA의 일부 조항을 준수해야 할 수도 있습니다.
클라이언트 측 픽셀이 건강 데이터를 노출할 수 있는 방식
클라이언트 측 픽셀은 방문자의 브라우저에서 Google, Meta 또는 다른 플랫폼으로 트래킹 요청을 직접 전송하기 때문에 건강 데이터를 노출할 수 있습니다. 플랫폼이 데이터를 수신하기 전에 민감한 필드를 검사하거나 제거할 수 있는 통제된 서버 단계가 귀사 조직 내에 존재하지 않게 됩니다. 태그와 태그 설정에 따라 요청에는 페이지 URL, 페이지 제목, 리퍼러, IP 주소, 쿠키, 기기 ID, 양식 입력값, 이벤트 세부 정보가 포함될 수 있습니다.
이는 헬스케어 웹사이트 및 앱에서 다음과 같은 몇 가지 일반적인 위험 지점을 유발합니다:
- 클리닉 예약 페이지에서 이메일 주소, 선택한 의료진, 진료 예약일, 이벤트 이름을 서드파티에 전송할 수 있습니다.
- 원격 의료 절차에서 환자 포털 로그인, 진료 유형, 설문 답변 또는 의학 용어가 포함된 URL이 노출될 수 있습니다.
- 소비자 직접 판매(DTC) 건강 장바구니에서 주문 ID나 이메일이 난임 검사, 처방 제품 또는 특정 질환용 기기와 연결될 수 있습니다.
- 모바일 헬스 앱에서 광고 ID 또는 기기 ID가 앱 내에 기록된 건강 이벤트와 연결될 수 있습니다.
‘픽셀’이라는 단어는 사소하게 들릴 수 있지만, 그 뒤에서 발생하는 네트워크 요청은 상세한 페이로드를 전달할 수 있습니다.
Google Analytics가 PHI를 수신할 수 없는 이유와 광고 플랫폼이 건강 데이터를 제한하는 이유
HIPAA 적용 대상 조직은 Google Analytics에 PHI가 유입되지 않도록 해야 합니다. Google은 Google Analytics에 대해 BAA를 제공하지 않으며, 해당 서비스가 HIPAA 요구사항을 충족한다고 표시하지도 않습니다.
Google Analytics 4(GA4)는 법적 및 기술적 검토를 통해 Google이 PHI를 수신하지 않는 것으로 확인된 경우에 한해 HIPAA 적용 대상이 아닌 페이지에서 계속 사용할 수 있습니다. ID, URL, 이벤트 이름, 사용자 속성, 캠페인 매개변수, 자유 텍스트 값을 포함하여 요청 내의 모든 필드를 검토하십시오.
Meta 및 기타 광고 플랫폼에도 자체적인 데이터 제한 규정이 있습니다. Meta 비즈니스 도구 약관은 기업이 Meta Pixel과 같은 도구를 통해 건강 정보 및 기타 민감한 데이터를 전송하는 것을 금지합니다. 모든 분석 및 광고 대상 플랫폼을 개별적으로 검토하십시오.
각 플랫폼이 수신할 수 있는 데이터는 개인정보 보호 또는 법무팀에서 결정해야 합니다. 그런 다음 기술팀이 해당 규칙에 맞춰 트래킹 설정을 구축하고 테스트할 수 있습니다.
최근 헬스케어 개인정보 보호 사례가 보여주는 시사점
최근의 헬스케어 개인정보 보호 사례는 트래킹 오류가 규제 당국의 집행 조치나 민사 소송으로 이어질 수 있음을 보여줍니다. HHS는 HIPAA를 집행합니다. FTC 및 주 당국은 기타 개인정보 보호 및 소비자 보호법에 따라 조치를 취할 수 있습니다.
- 2026년 7월, FTC, 유타주, 캘리포니아주는 원격 의료 기업인 Hims and Hers를 제소하며, 해당 회사가 웹사이트 트래킹 기술을 통해 민감한 건강 정보를 Meta, Snap 및 기타 서드파티와 공유했다고 주장했습니다. 이 사건은 현재 계류 중입니다.
Stape로 HIPAA에 부합하는 트래킹을 구축하는 방법
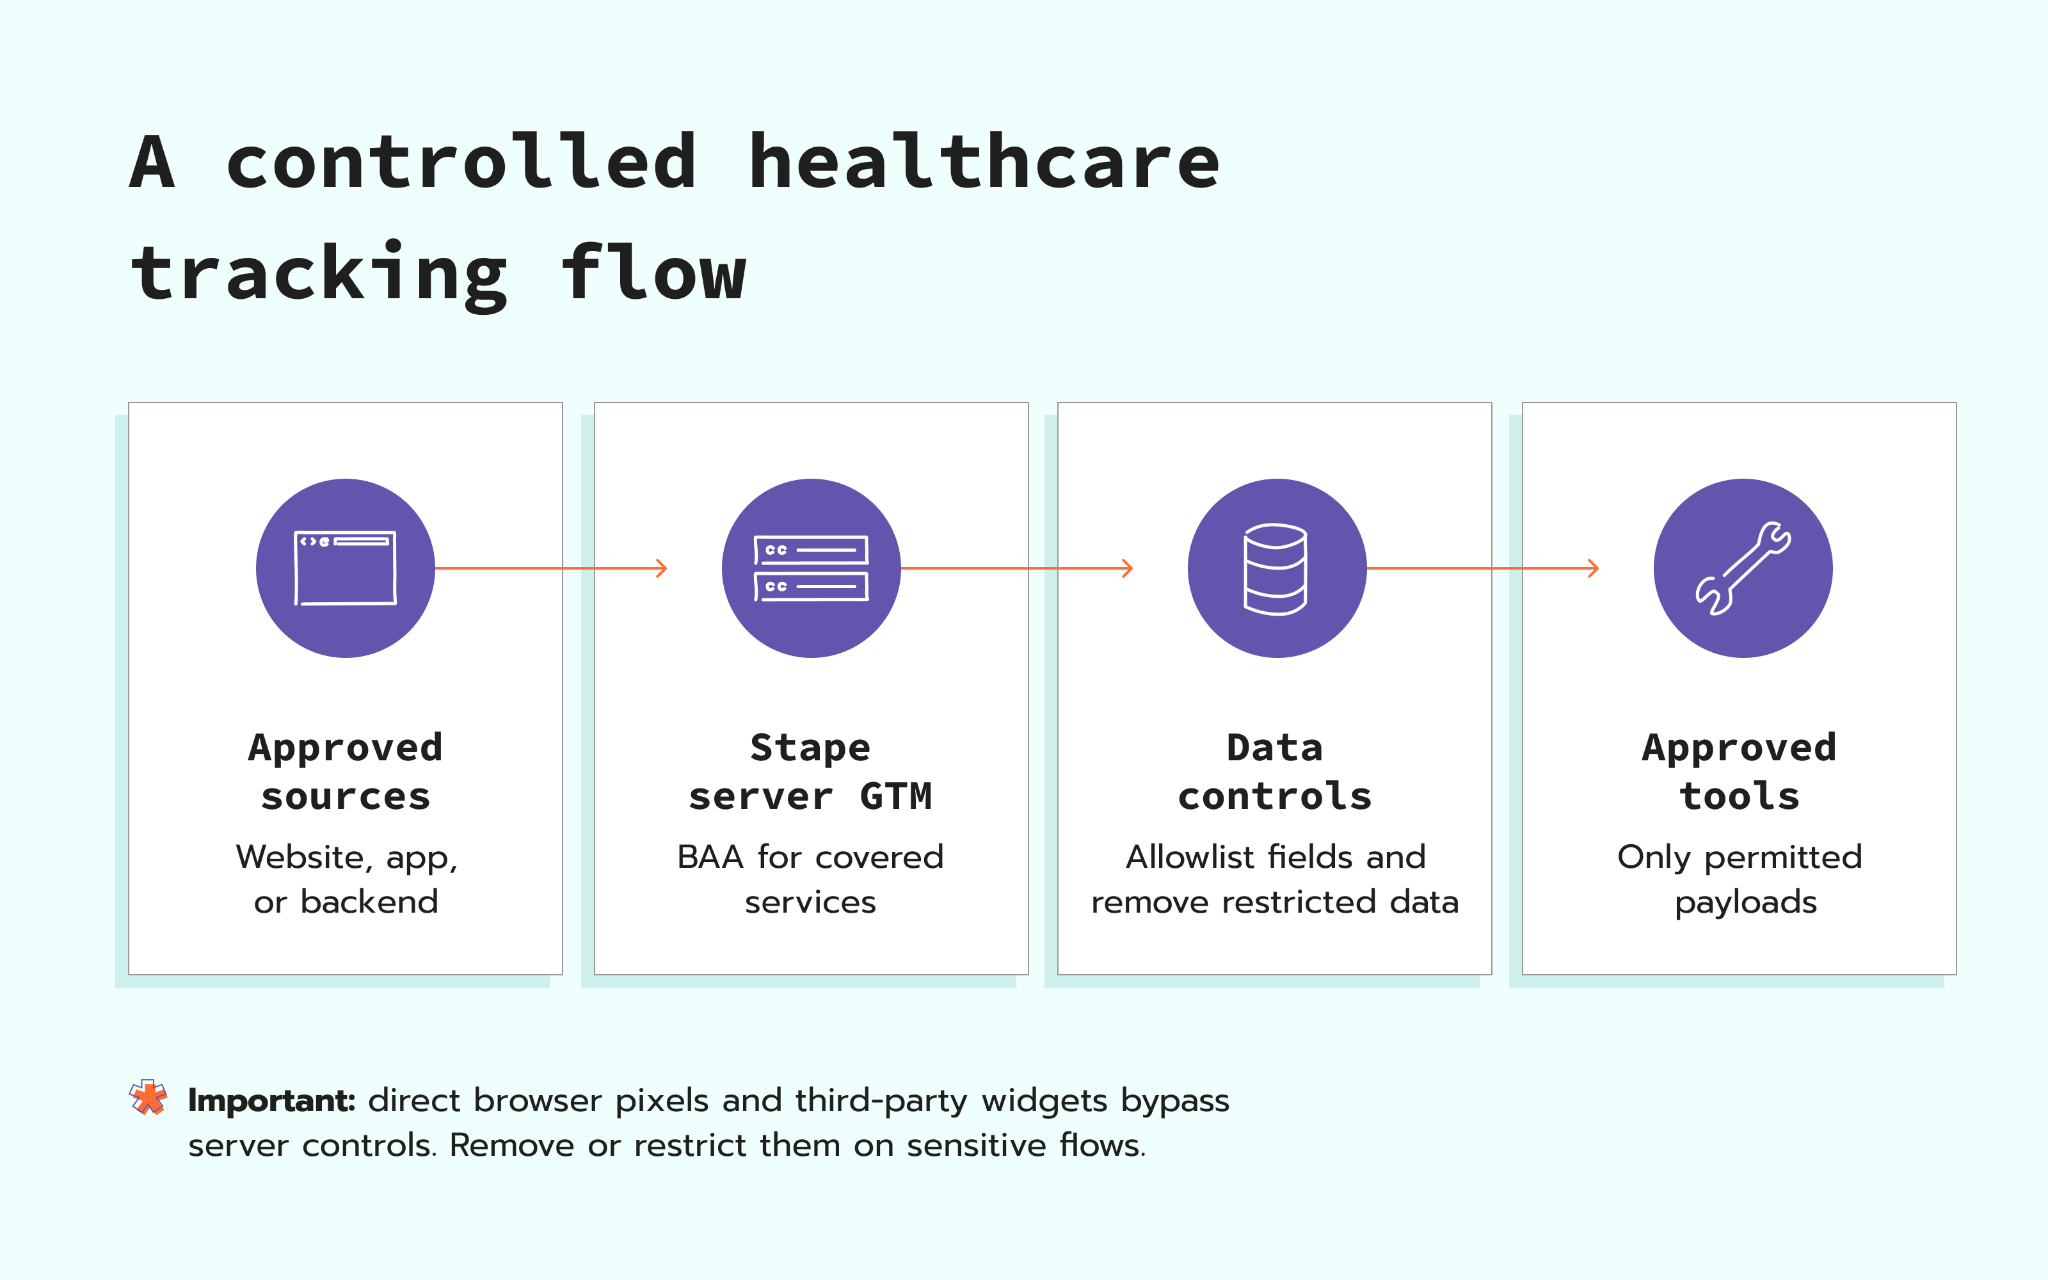
Stape에서 서버 GTM 컨테이너를 호스팅하고, 분석 플랫폼에 도달하기 전에 개인정보 보호 또는 법무팀에서 승인한 이벤트만 이를 통해 라우팅함으로써 HIPAA에 부합하는 트래킹 아키텍처를 구축할 수 있습니다.
Stape와 비즈니스 어소시에이트 계약(BAA)을 체결할 수 있습니다. sales@stape.io로 영업팀에 문의하여 계약서를 요청하고 어떤 서비스가 적용 대상인지 확인하십시오.
Stape는 다음과 같은 기술적 기능을 제공합니다:
- Server GTM Hosting. Stape에서 서버 GTM 컨테이너를 호스팅하고 각 플랫폼이 수신할 데이터에 대해 개별적인 규칙을 설정할 수 있습니다.
- Anonymizer. 서버 GTM을 통해 라우팅되는 GA4 요청의 경우, Anonymizer를 사용하여 선택한 필드가 Google에 도달하기 전에 제거, 마스킹 또는 변경할 수 있습니다.
- 계정 액세스. 로그인 활동 내역에 최근 계정 로그인이 기록됩니다. 2단계 인증과 패스키로 로그인을 안전하게 보호합니다. Single Sign-On(SSO)을 통해 회사의 자격 증명 제공업체에서 Stape 액세스를 관리할 수 있으며, 직원이 퇴사할 때 액세스를 즉시 제거하는 것도 가능합니다.
- 호스팅 위치. 다양한 서버 위치를 통해 서버 GTM 컨테이너가 실행될 위치를 선택할 수 있습니다. Stape Europe을 사용하면 유럽 클라우드 제공업체인 Scaleway의 EU 서버에서 컨테이너를 호스팅하게 됩니다. 이를 통해 내부 정책상 데이터 처리 위치가 제한된 경우 HIPAA 위험 평가에 문서화할 명확한 처리 위치를 팀에 제공할 수 있습니다.
- 테스트. Stape Logs는 수신되는 요청과 활성화된 경우 서버 GTM에서 처리한 발신 요청을 표시합니다.
이러한 기능은 팀이 승인된 데이터 계획을 적용하는 데 도움이 됩니다. 다만 법적 승인이나 전체 데이터 흐름에 대한 테스트를 대체하지는 않습니다.
HIPAA 준수는 상황에 크게 좌우되며, 구체적인 고객, 데이터 흐름, 사용 사례에 따라 요구사항이 달라질 수 있습니다.
헬스케어 고객 성공 사례가 보여주는 결과
헬스케어 팀은 광고 및 분석 페이로드에서 민감한 데이터를 제거한 후에도 여전히 유용한 분석 데이터가 필요합니다. 다음 Stape 고객 성공 사례는 통제된 서버 측 구현을 통한 측정 성과를 보여줍니다.
OMRON Healthcare EMEA, 데이터 완성도 25%~35% 향상 달성
Hellenic Technologies는 국가별 Google Tag Manager 컨테이너, 서버 측 GA4 태깅, 향상된 전환, 동의 프레임워크를 적용하여 OMRON Healthcare EMEA의 측정 설정을 전면 개편했습니다. 이 프로젝트에서 보고된 결과는 다음과 같습니다:
- 트래킹 데이터 완성도 및 정확도 25%~35% 향상
- 사용자 이벤트 수집률 20%~30% 증가
- 전환 트래킹 신뢰도 15%~25% 향상
- 마케팅 기여도 측정 정확도 20%~30% 개선
- 동의 참여율 50% 초과 달성
전체 OMRON Healthcare EMEA 트래킹 정확도 고객 성공 사례를 확인해 보세요.
한 헬스케어 고객사, 미할당 GA4 세션을 41.09%에서 3.3%로 감축
Stape Care는 체계적인 데이터 레이어, 동의 모드 연동, 안정적인 이벤트 트리거, Custom Loader, 그리고 Cookie Keeper를 활용하여 기존 서버 측 설정을 전면 재구축했습니다. 이 프로젝트에서 보고된 결과는 다음과 같습니다:
- 미할당 GA4 세션 비율이 41.09%에서 3.3%로 급감
- 참여 세션 244.9% 증가
- 트래킹된 주요 이벤트 195.7% 증가
- 트래킹된 이벤트 수가 2개에서 11개로 증가
해당 팀이 헬스케어 고객사를 위해 38%의 기여도 복구를 달성한 방법을 확인해 보세요.
HIPAA에 부합하는 트래킹 설정을 구현하는 방법
팀은 승인된 데이터 규칙을 철저히 테스트된 데이터 흐름으로 전환하여 HIPAA에 부합하는 트래킹 설정을 구현할 수 있습니다.
- 1.범위 및 목적 확인. 어떤 법인이 데이터를 수집하는지, 각 이벤트가 필요한 이유가 무엇인지, 어떤 법률이나 계약이 적용되는지 기록하십시오.
- 2.모든 데이터 흐름을 매핑하십시오. 각 웹사이트, 앱 및 백엔드 소스를 목록화하십시오. 브라우저 태그, 양식, 예약 위젯, 채팅 도구, 세션 리플레이, 고객 관계 관리(CRM) 업데이트 및 요청 로그를 포함하십시오. 서버 GTM을 우회하는 모든 요청을 표시하십시오.
- 3.데이터를 분류하고 승인하십시오. 개인을 식별하거나 건강 관련 맥락을 드러내는 필드를 표시하십시오. 각 수신처가 받을 수 있는 항목에 대해 개인정보 보호 또는 법무팀의 승인을 받으십시오.
- 4.벤더 및 BAA를 검토하십시오. 각 정보 제공이 허용되는지 확인하십시오. 벤더가 비즈니스 어소시에이트로서 PHI를 처리하는 경우, 해당 서비스로 데이터가 유입되기 전에 BAA를 체결하십시오. BAA를 제공하지 않는 벤더의 경우, PHI가 전송되지 않도록 하십시오.
- 5.데이터 경로를 구성하십시오. 승인된 이벤트를 서버 GTM을 통해 라우팅하십시오. 각 수신처가 받을 수 있는 필드에 대해 별도의 규칙을 설정하십시오.
- 6.직접 실행되는 브라우저 태그를 제거하거나 제한하십시오. PHI 또는 금지된 건강 데이터를 직접 전송할 수 있는 페이지나 작업에 Meta Pixel 또는 기타 태그를 활성 상태로 두지 마십시오.
- 7.승인된 데이터 제어를 적용하십시오. 필요한 데이터만 전송하십시오. GA4 요청의 경우, Anonymizer를 구성하여 승인된 필드를 제거, 마스킹 또는 변경하십시오.
- 8.액세스 및 전송을 보호하십시오. 강력한 로그인 제어를 요구하고, 접근을 제한하며, 암호화된 연결을 사용하고, 로그 보존 규칙을 설정하십시오.
- 9.쿠키 동의와 HIPAA 승인을 별도로 처리하십시오. 쿠키 배너는 유효한 HIPAA 승인이 아닙니다.
- 10.설정을 테스트하고 문서화하십시오. 수신 및 발신 요청 내부의 데이터를 점검하십시오. 벤더 관련 결정 사항, BAA 적용 범위, 필드 규칙 및 승인 내역을 기록하십시오. 추적 설정이 변경될 때마다 동일한 점검을 반복하십시오.
서명된 BAA가 체결된 HIPAA 준수 서버 GTM 인프라를 구축하십시오
각 플랫폼이 수신하는 데이터를 제어하고, 해당 정보를 받아서는 안 되는 도구에 민감한 건강 정보가 유입되지 않도록 하십시오.
관련 포스트
블로그
Google Analytics 4에서 사용자 데이터를 익명화하는 방법
Stape Anonymizer 또는 GTM을 사용하여 GA4 데이터를 익명화하는 방법을 알아보세요. IP 주소, 클라이언트 ID, 리퍼러 등 개인정보를 제거하여 GDPR을 준수하세요.
2026.10.21

댓글