Cómo hacer que su seguimiento sea compatible con HIPAA: estrategias para empresas de salud
Maryna Semidubarska
AutorPrincipales conclusiones
Google Analytics puede formar parte de una configuración de medición alineada con HIPAA solo cuando Google no recibe información de salud protegida (PHI). Por ello, los equipos del sector sanitario deben decidir qué páginas pueden utilizar Google Analytics y qué información envía cada solicitud de seguimiento.
Una forma de controlar qué datos llegan a Google Analytics es dirigir las solicitudes de seguimiento aprobadas a través de Google Tag Manager del lado del servidor (server GTM). Puede alojar su contenedor server GTM en Stape y establecer reglas sobre los datos que envía a Google Analytics.
Esta guía explica cómo el seguimiento en el navegador puede exponer datos de salud, cómo crear un flujo de datos más controlado y cómo Stape ayuda con la configuración técnica. También explica qué decisiones aún requieren una revisión legal o de privacidad.
Este artículo no constituye asesoramiento jurídico. Solicite a su equipo legal o de privacidad que apruebe qué datos pueden compartirse, las funciones de los proveedores y el método de desidentificación utilizado en su configuración.
Empiece por el alcance: qué cubre HIPAA y qué se considera PHI
HIPAA (Health Insurance Portability and Accountability Act) es una ley de Estados Unidos cuyo objetivo es proteger la privacidad y seguridad de los pacientes en relación con su información médica y sus historiales de salud. Se aplica a dos grupos:
- Entidades cubiertas incluyen determinados proveedores de servicios sanitarios que envían electrónicamente información de facturación o reclamaciones, como médicos, clínicas, hospitales y farmacias. También incluyen compañías de seguros médicos, programas gubernamentales como Medicare y Medicaid, y entidades de intercambio de información sanitaria que preparan datos de salud para su intercambio electrónico.
- Socios comerciales son personas o empresas que gestionan información de salud protegida para una entidad cubierta, como empresas de facturación o proveedores de servicios en la nube.
La información de salud protegida, o PHI, es información individualmente identificable sobre la salud, la atención médica o el pago de dicha atención de una persona, que está en poder de una entidad cubierta o un socio comercial o que es transmitida por ellos. Cuando esta información se encuentra en formato electrónico, se denomina información de salud protegida electrónica, o ePHI. Un nombre, una dirección de correo electrónico, un número de historia clínica, una dirección IP, un identificador de dispositivo, una URL completa, la fecha de una cita o un código único pueden convertirse en PHI cuando están relacionados con información de salud o atención médica.
Si un proveedor gestiona PHI para una entidad cubierta como parte de su servicio, generalmente se considera un socio comercial y necesita un Business Associate Agreement (BAA) antes de recibir los datos. Un BAA explica cómo puede utilizar y proteger la PHI.
Con un plan Custom, también puede firmar un Business Associate Agreement (BAA) con Stape para los servicios cubiertos. El BAA define las responsabilidades de Stape cuando gestiona PHI en nombre de su organización.
Una página pública no está automáticamente cubierta por HIPAA solo porque trate sobre una enfermedad. El contexto es importante. El riesgo cambia cuando un visitante inicia sesión, reserva una consulta, introduce síntomas, crea una cuenta o comparte cualquier otro dato que vincule a la persona con la atención sanitaria.
Para equipos sanitarios de Canadá
Muchas empresas canadienses siguen la PIPEDA, la ley federal de privacidad de la información personal. Las leyes provinciales pueden aplicarse en lugar de PIPEDA o junto con ella, y algunas provincias tienen requisitos adicionales para la información sanitaria. Una empresa canadiense también puede tener que cumplir determinadas partes de HIPAA si gestiona PHI para una entidad cubierta estadounidense como socio comercial.
Cómo los píxeles del lado del cliente pueden exponer datos de salud
Los píxeles del lado del cliente pueden exponer datos de salud porque envían solicitudes de seguimiento directamente desde el navegador del visitante a Google, Meta u otra plataforma. Su organización no dispone de un paso controlado en el servidor en el que pueda revisar o eliminar campos confidenciales antes de que la plataforma los reciba. Según la etiqueta y su configuración, la solicitud puede incluir la URL de la página, el título de la página, el referente, la dirección IP, las cookies, los identificadores de dispositivos, los valores de formularios y los detalles de los eventos.
Esto crea varios puntos de riesgo habituales para sitios web y aplicaciones del sector sanitario:
- Una página de reserva de una clínica puede enviar a un tercero una dirección de correo electrónico, el profesional seleccionado, la fecha de la cita y el nombre del evento.
- Un proceso de telemedicina puede exponer el inicio de sesión de un portal de pacientes, el tipo de consulta, una respuesta de un cuestionario o una URL que contenga un término médico.
- Un carrito de productos sanitarios directos al consumidor (DTC) puede vincular un ID de pedido o un correo electrónico con una prueba de fertilidad, un producto con receta o un dispositivo para una determinada enfermedad.
- Una aplicación móvil de salud puede vincular un identificador publicitario o de dispositivo con eventos de salud registrados dentro de la aplicación.
La palabra «píxel» puede hacer que esto parezca algo pequeño, mientras que la solicitud de red que hay detrás puede transportar una carga de datos detallada.
Por qué Google Analytics no puede recibir PHI y las plataformas publicitarias restringen los datos de salud
Las organizaciones sujetas a HIPAA deben mantener la PHI fuera de Google Analytics. Google no ofrece un BAA para Google Analytics y no afirma que el servicio cumpla los requisitos de HIPAA.
La relación entre Google Analytics y HIPAA requiere una evaluación cuidadosa. Google Analytics 4 (GA4) puede seguir utilizándose en páginas que no están cubiertas por HIPAA cuando una revisión legal y técnica confirma que Google no recibe PHI. Revise todos los campos de la solicitud, incluidos los identificadores, las URL, los nombres de eventos, las propiedades de usuario, los parámetros de campaña y los valores de texto libre.
El cumplimiento de HIPAA en Google Analytics depende, por tanto, de los datos que se envían realmente a Google y del contexto en el que se utiliza el servicio. No basta con analizar la herramienta; es necesario revisar cada flujo de datos.
El cumplimiento de HIPAA en GA4 sigue el mismo principio. GA4 puede utilizarse en páginas que no están cubiertas por HIPAA cuando la revisión legal y técnica confirma que no se envía ninguna PHI a Google.
Meta y otras plataformas publicitarias tienen sus propias restricciones de datos. Las Condiciones de las herramientas para empresas de Meta prohíben a las empresas enviar información de salud y otros datos confidenciales mediante herramientas como Meta Pixel. Revise cada destino de análisis y publicidad por separado.
En cuanto a HIPAA y Google Analytics, su equipo legal o de privacidad debe determinar qué datos puede recibir cada plataforma. El equipo técnico puede crear y probar la configuración de seguimiento de acuerdo con estas reglas.
Qué muestran los casos recientes de privacidad en el sector sanitario
Los casos recientes de privacidad en el sector sanitario muestran que los fallos de seguimiento pueden dar lugar a medidas de cumplimiento o demandas privadas. HHS hace cumplir HIPAA. La FTC y las autoridades estatales pueden actuar en virtud de otras leyes de privacidad y protección del consumidor.
- En 2025, Healthline acordó pagar 1,55 millones de dólares para resolver las acusaciones en California de que las cookies y los píxeles de su sitio web de salud compartían con anunciantes datos identificativos y títulos de artículos que sugerían determinadas enfermedades sin las protecciones de privacidad requeridas.
- En 2026, un tribunal federal aprobó definitivamente un acuerdo de 46 millones de dólares con Kaiser Permanente para resolver reclamaciones relacionadas con tecnologías de seguimiento de terceros en páginas autenticadas de sitios web y aplicaciones.
- En julio de 2026, la FTC, Utah y California demandaron a Hims and Hers, alegando que la empresa de telemedicina compartió información de salud confidencial con Meta, Snap y otros terceros mediante tecnologías de seguimiento en su sitio web. El caso sigue pendiente.
Cómo crear un seguimiento alineado con HIPAA con Stape
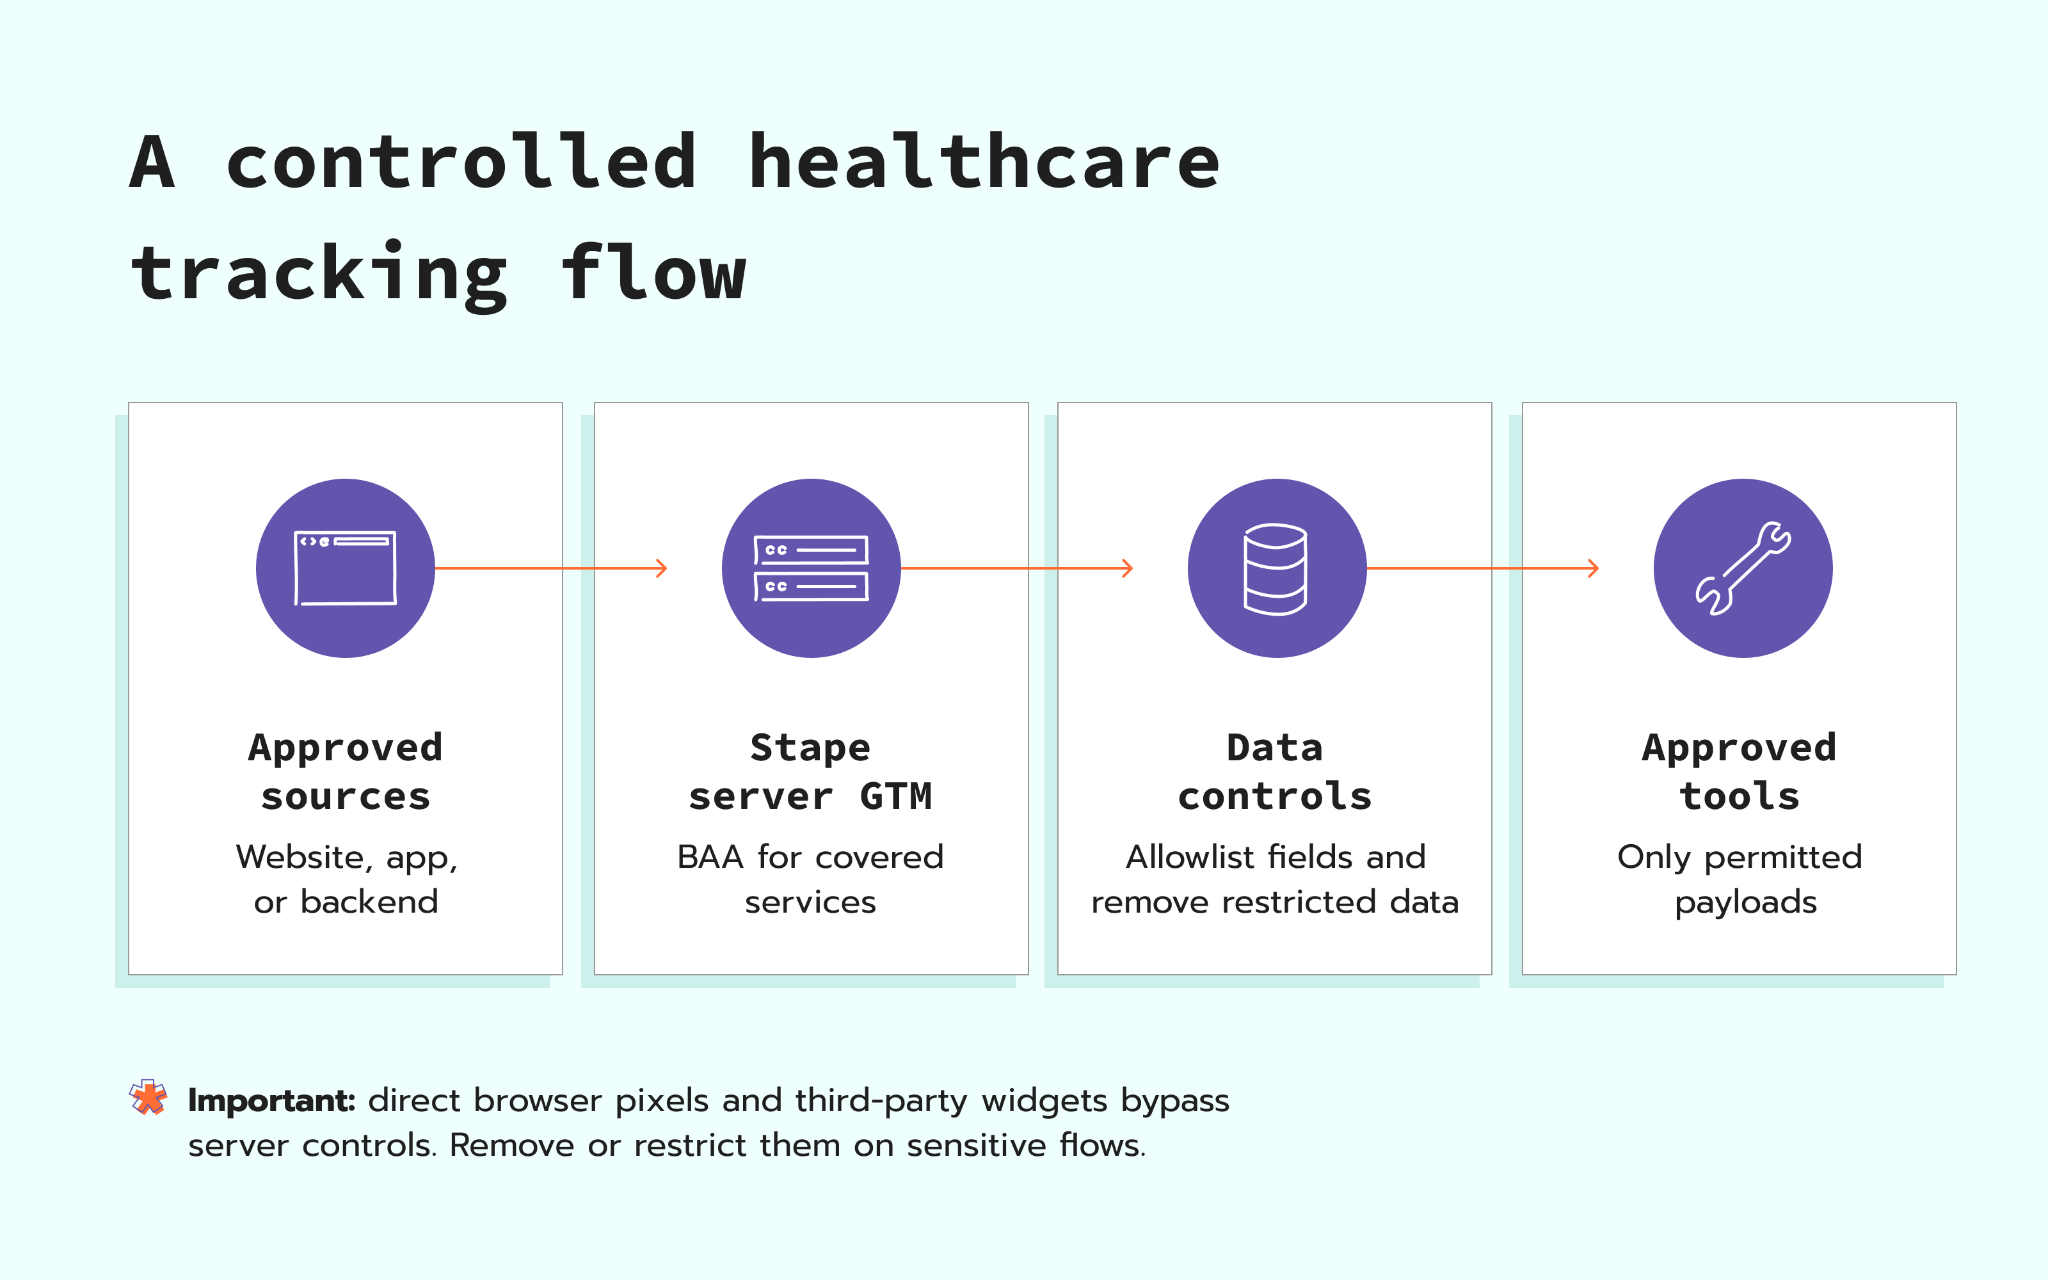
Puede crear una arquitectura de seguimiento alineada con HIPAA alojando su contenedor server GTM en Stape y dirigiendo únicamente los eventos aprobados por su equipo legal o de privacidad a través de él antes de que lleguen a las plataformas de análisis.
Puede firmar un Business Associate Agreement (BAA) con Stape. Póngase en contacto con nuestro equipo de Sales en sales@stape.io para solicitar el acuerdo y confirmar qué servicios cubre.
Stape ofrece las siguientes capacidades técnicas:
- Server GTM Hosting. Aloja su contenedor server GTM en Stape y establece reglas independientes sobre los datos que recibe cada plataforma.
- Anonymizer. Para las solicitudes de GA4 que se envían mediante server GTM, Anonymizer puede eliminar, ocultar o modificar determinados campos antes de que lleguen a Google.
- Acceso a la cuenta. El historial de actividad de inicio de sesión registra los accesos recientes a la cuenta. La autenticación de dos factores y las passkeys ayudan a proteger el acceso. Single Sign-On (SSO) permite a su empresa gestionar el acceso a Stape mediante su proveedor de identidad, incluida la eliminación del acceso cuando un empleado deja la empresa.
- Ubicaciones de alojamiento. Varias ubicaciones de servidores permiten elegir dónde se ejecuta su contenedor server GTM. Con Stape Europe, aloja su contenedor en servidores de Scaleway en la UE, un proveedor europeo de servicios en la nube. Esto proporciona a su equipo una ubicación de procesamiento definida que puede documentar en su evaluación de riesgos de HIPAA cuando las políticas internas limitan dónde pueden procesarse los datos.
- Pruebas. Stape Logs muestra las solicitudes entrantes y, cuando está activado, las solicitudes salientes procesadas por server GTM.
Estas capacidades ayudan a su equipo a aplicar un plan de datos aprobado. No sustituyen la aprobación legal ni las pruebas del flujo completo de datos.
El cumplimiento de HIPAA depende en gran medida del contexto, y los requisitos pueden variar según el cliente, el flujo de datos y el caso de uso específico.
Qué muestran los casos de estudio del sector sanitario
Los equipos sanitarios siguen necesitando análisis útiles después de eliminar los datos confidenciales de las cargas enviadas a plataformas publicitarias y de análisis. Los siguientes casos de estudio de Stape muestran resultados de medición obtenidos mediante implementaciones controladas del lado del servidor.
OMRON Healthcare EMEA mejoró la integridad de los datos entre un 25 % y un 35 %
Hellenic Technologies reconstruyó la configuración de medición de OMRON Healthcare EMEA con contenedores de Google Tag Manager por país, etiquetado de GA4 del lado del servidor, conversiones mejoradas y un marco de consentimiento. El proyecto registró:
- Entre un 25 % y un 35 % más de integridad y precisión de los datos de seguimiento
- Entre un 20 % y un 30 % más de captura de eventos de usuarios
- Entre un 15 % y un 25 % más de fiabilidad del seguimiento de conversiones
- Entre un 20 % y un 30 % más de precisión en la atribución de marketing
- Tasas de aceptación del consentimiento superiores al 50 %
Consulte el estudio de caso completo sobre la precisión del seguimiento de OMRON Healthcare EMEA.
Un cliente sanitario redujo las sesiones de GA4 no asignadas del 41,09 % al 3,3 %
Stape Care reconstruyó una configuración existente del lado del servidor con una data layer estructurada, integración con Consent Mode, activadores de eventos estables, Custom Loader y Cookie Keeper. El proyecto registró:
- Las sesiones de GA4 no asignadas disminuyeron del 41,09 % al 3,3 %.
- Las sesiones con interacción aumentaron un 244,9 %.
- Los eventos clave registrados aumentaron un 195,7 %.
- El número de eventos registrados aumentó de 2 a 11.
Vea cómo el equipo logró una recuperación del 38 % de la atribución para un cliente sanitario.
Cómo implementar una configuración de seguimiento alineada con HIPAA
Su equipo puede implementar una configuración de seguimiento alineada con HIPAA convirtiendo las reglas de datos aprobadas en un flujo de datos probado.
- Confirme el alcance y la finalidad. Registre qué entidad jurídica recopila los datos, por qué se necesita cada evento y qué ley o contrato se aplica.
- Mapee cada flujo de datos. Enumere cada sitio web, aplicación y fuente de backend. Incluya etiquetas del navegador, formularios, widgets de reserva, herramientas de chat, reproducción de sesiones, actualizaciones del sistema de gestión de relaciones con clientes (CRM) y registros de solicitudes. Marque cada solicitud que omita server GTM.
- Clasifique y apruebe los datos. Identifique los campos que permiten identificar a una persona o revelan información sobre su salud. Solicite a su equipo legal o de privacidad que apruebe qué datos puede recibir cada destino.
- Revise los proveedores y los BAA. Confirme que cada divulgación de datos está permitida. Si un proveedor gestiona PHI como socio comercial, firme un BAA antes de que los datos entren en su servicio. Si no ofrece un BAA, mantenga la PHI fuera de él.
- Configure el flujo de datos. Dirija los eventos aprobados a través de server GTM. Establezca reglas independientes para los campos que puede recibir cada destino.
- Elimine o restrinja las etiquetas directas del navegador. No mantenga Meta Pixel ni ninguna otra etiqueta activa en páginas o acciones en las que pueda enviar directamente PHI o datos de salud prohibidos.
- Aplique los controles de datos aprobados. Envíe únicamente los datos necesarios. Para las solicitudes de GA4, configure Anonymizer para eliminar, ocultar o modificar los campos aprobados.
- Proteja el acceso y la transmisión. Exija controles de inicio de sesión sólidos, restrinja el acceso, utilice conexiones cifradas y establezca reglas de conservación de registros.
- Gestione por separado el consentimiento de cookies y la autorización de HIPAA. Un banner de cookies no constituye una autorización válida de HIPAA.
- Pruebe y documente la configuración. Inspeccione los datos dentro de las solicitudes entrantes y salientes. Registre las decisiones sobre proveedores, la cobertura de los BAA, las reglas de los campos y las aprobaciones. Repita las mismas comprobaciones después de cada cambio en el seguimiento.
Comentarios