Como tornar seu rastreamento compatível com a HIPAA: estratégias para empresas de saúde
Maryna Semidubarska
AutorPrincipais conclusões:
- O rastreamento tradicional no navegador pode enviar informações de saúde confidenciais diretamente para plataformas de terceiros.
- Organizações sujeitas à HIPAA devem manter informações de saúde protegidas (PHI) fora do Google Analytics.
- Com uma configuração de rastreamento controlada, você envia apenas os dados aprovados para cada plataforma. Também é importante remover tags diretas do navegador de fluxos que envolvam informações confidenciais.
- Você pode hospedar a configuração no lado do servidor na Stape e assinar um Business Associate Agreement (BAA) para os serviços abrangidos.
O Google Analytics pode fazer parte de uma configuração de mensuração alinhada à HIPAA somente quando o Google não recebe informações de saúde protegidas (PHI). Por isso, as equipes de saúde precisam definir quais páginas podem usar o Google Analytics e quais informações cada solicitação de rastreamento envia.
Uma forma de controlar o que chega ao Google Analytics é direcionar as solicitações de rastreamento aprovadas pelo Google Tag Manager no servidor (server GTM). Você pode hospedar seu contêiner server GTM na Stape e definir regras para os dados enviados ao Google Analytics.
Este guia explica como o rastreamento no navegador pode expor dados de saúde, como criar um fluxo de dados mais controlado e como a Stape oferece suporte à configuração técnica. Ele também explica quais decisões ainda precisam ser avaliadas pelas equipes jurídicas ou de privacidade.
Este artigo não constitui aconselhamento jurídico. Peça à sua equipe jurídica ou de privacidade que aprove quais dados podem ser compartilhados, as funções dos fornecedores e o método de desidentificação usado na sua configuração.
Comece pelo escopo: o que a HIPAA abrange e o que é considerado PHI
A HIPAA (Health Insurance Portability and Accountability Act) é uma lei dos Estados Unidos que visa proteger a privacidade e a segurança dos pacientes em relação às suas informações médicas e registros de saúde. Ela se aplica a dois grupos:
- Entidades cobertas incluem determinados prestadores de serviços de saúde que enviam informações de faturamento ou cobrança eletronicamente, como médicos, clínicas, hospitais e farmácias. Também incluem empresas de planos de saúde, programas governamentais como Medicare e Medicaid e organizações de processamento de informações de saúde que preparam dados de saúde para intercâmbio eletrônico.
- Business associates são pessoas ou empresas que lidam com informações de saúde protegidas em nome de uma entidade coberta, como empresas de cobrança ou provedores de nuvem.
Informações de saúde protegidas, ou PHI, são informações individualmente identificáveis sobre a saúde, os cuidados médicos ou o pagamento por esses cuidados de uma pessoa, mantidas ou transmitidas por uma entidade coberta ou business associate. Quando essas informações são eletrônicas, são chamadas de informações de saúde protegidas eletronicamente, ou ePHI. Um nome, endereço de e-mail, número de prontuário médico, endereço IP, identificador do dispositivo, URL completa, data de uma consulta ou código exclusivo podem se tornar parte de PHI quando estiverem associados a informações de saúde ou atendimento.
Se um fornecedor lida com PHI para uma entidade coberta como parte de seu serviço, geralmente ele é considerado um business associate e precisa de um Business Associate Agreement (BAA) antes de receber os dados. Um BAA explica como o fornecedor pode usar e proteger as PHI.
Em um plano Custom, você também pode assinar um Business Associate Agreement (BAA) com a Stape para os serviços abrangidos. O BAA define as responsabilidades da Stape ao lidar com PHI em nome da sua organização.
Uma página pública não é automaticamente abrangida pela HIPAA apenas por abordar uma condição de saúde. O contexto é importante. O risco muda quando um visitante faz login, agenda um atendimento, informa sintomas, cria uma conta ou compartilha qualquer outro dado que associe a pessoa a serviços de saúde.
Para equipes de saúde do Canadá
Muitas empresas canadenses seguem a PIPEDA, a lei federal de privacidade de informações pessoais. As leis provinciais podem ser aplicadas em vez da PIPEDA ou em conjunto com ela, e algumas províncias têm regras adicionais para informações de saúde. Uma empresa canadense também pode precisar cumprir partes da HIPAA se lidar com PHI para uma entidade coberta dos EUA como business associate.
Como os pixels no lado do cliente podem expor dados de saúde
Os pixels no lado do cliente podem expor dados de saúde porque enviam solicitações de rastreamento diretamente do navegador do visitante para o Google, a Meta ou outra plataforma. Sua organização não tem uma etapa controlada no servidor na qual possa verificar ou remover campos confidenciais antes que a plataforma os receba. Dependendo da tag e de suas configurações, a solicitação pode incluir a URL da página, o título da página, o referenciador, o endereço IP, cookies, IDs de dispositivos, valores de formulários e detalhes de eventos.
Isso cria vários pontos de risco comuns para sites e aplicativos de saúde:
- Uma página de agendamento de uma clínica pode enviar um endereço de e-mail, o profissional selecionado, a data da consulta e o nome do evento para terceiros.
- Um fluxo de telemedicina pode expor o login de um portal do paciente, o tipo de consulta, uma resposta de questionário ou uma URL que contenha um termo médico.
- Um carrinho de produtos de saúde direto ao consumidor (DTC) pode associar um ID do pedido ou e-mail a um teste de fertilidade, produto com prescrição ou dispositivo destinado a uma condição de saúde.
- Um aplicativo móvel de saúde pode associar um ID de publicidade ou ID do dispositivo a eventos de saúde registrados dentro do aplicativo.
A palavra "pixel" pode fazer isso parecer algo pequeno, enquanto a solicitação de rede por trás dele pode transportar uma carga de dados detalhada.
Por que o Google Analytics não pode receber PHI e as plataformas de publicidade restringem dados de saúde
Organizações sujeitas à HIPAA devem manter PHI fora do Google Analytics. O Google não oferece um BAA para o Google Analytics e não declara que o serviço atende aos requisitos da HIPAA.
A relação entre Google Analytics e HIPAA exige uma avaliação cuidadosa. O Google Analytics 4 (GA4) ainda pode ser usado em páginas que não são abrangidas pela HIPAA quando uma análise jurídica e técnica confirma que o Google não recebe PHI. Revise todos os campos da solicitação, incluindo IDs, URLs, nomes de eventos, propriedades do usuário, parâmetros de campanha e valores de texto livre.
A conformidade do Google Analytics com a HIPAA depende, portanto, dos dados efetivamente enviados ao Google e do contexto em que o serviço é usado. Não basta analisar apenas a ferramenta; é necessário verificar cada fluxo de dados.
A conformidade do GA4 com a HIPAA segue o mesmo princípio. O GA4 pode ser usado em páginas que não são abrangidas pela HIPAA quando a análise jurídica e técnica confirma que nenhuma PHI é enviada ao Google.
A Meta e outras plataformas de publicidade têm suas próprias restrições de dados. Os Termos das Ferramentas para Empresas da Meta proíbem empresas de enviar informações de saúde e outros dados confidenciais por meio de ferramentas como o Meta Pixel. Avalie cada destino de análise e publicidade separadamente.
Em relação a HIPAA e Google Analytics, sua equipe jurídica ou de privacidade deve definir quais dados cada plataforma pode receber. A equipe técnica pode então criar e testar a configuração de rastreamento de acordo com essas regras.
O que casos recentes de privacidade na área da saúde mostram
Casos recentes de privacidade na área da saúde mostram que falhas de rastreamento podem levar a medidas de fiscalização ou processos judiciais privados. O HHS fiscaliza o cumprimento da HIPAA. A FTC e autoridades estaduais podem agir com base em outras leis de privacidade e proteção do consumidor.
- Em 2025, a Healthline concordou em pagar US$ 1,55 milhão para resolver acusações na Califórnia de que cookies e pixels em seu site de saúde compartilhavam com anunciantes dados de identificação e títulos de artigos que sugeriam condições médicas sem as proteções de privacidade exigidas.
- Em 2026, um tribunal federal aprovou definitivamente um acordo de US$ 46 milhões com a Kaiser Permanente para resolver alegações relacionadas a tecnologias de rastreamento de terceiros em páginas autenticadas de sites e aplicativos.
- Em julho de 2026, a FTC, Utah e a Califórnia processaram a Hims and Hers, alegando que a empresa de telemedicina compartilhou informações de saúde confidenciais com a Meta, a Snap e outros terceiros por meio de tecnologias de rastreamento em seu site. O processo ainda está em andamento.
Como criar um rastreamento alinhado à HIPAA com a Stape
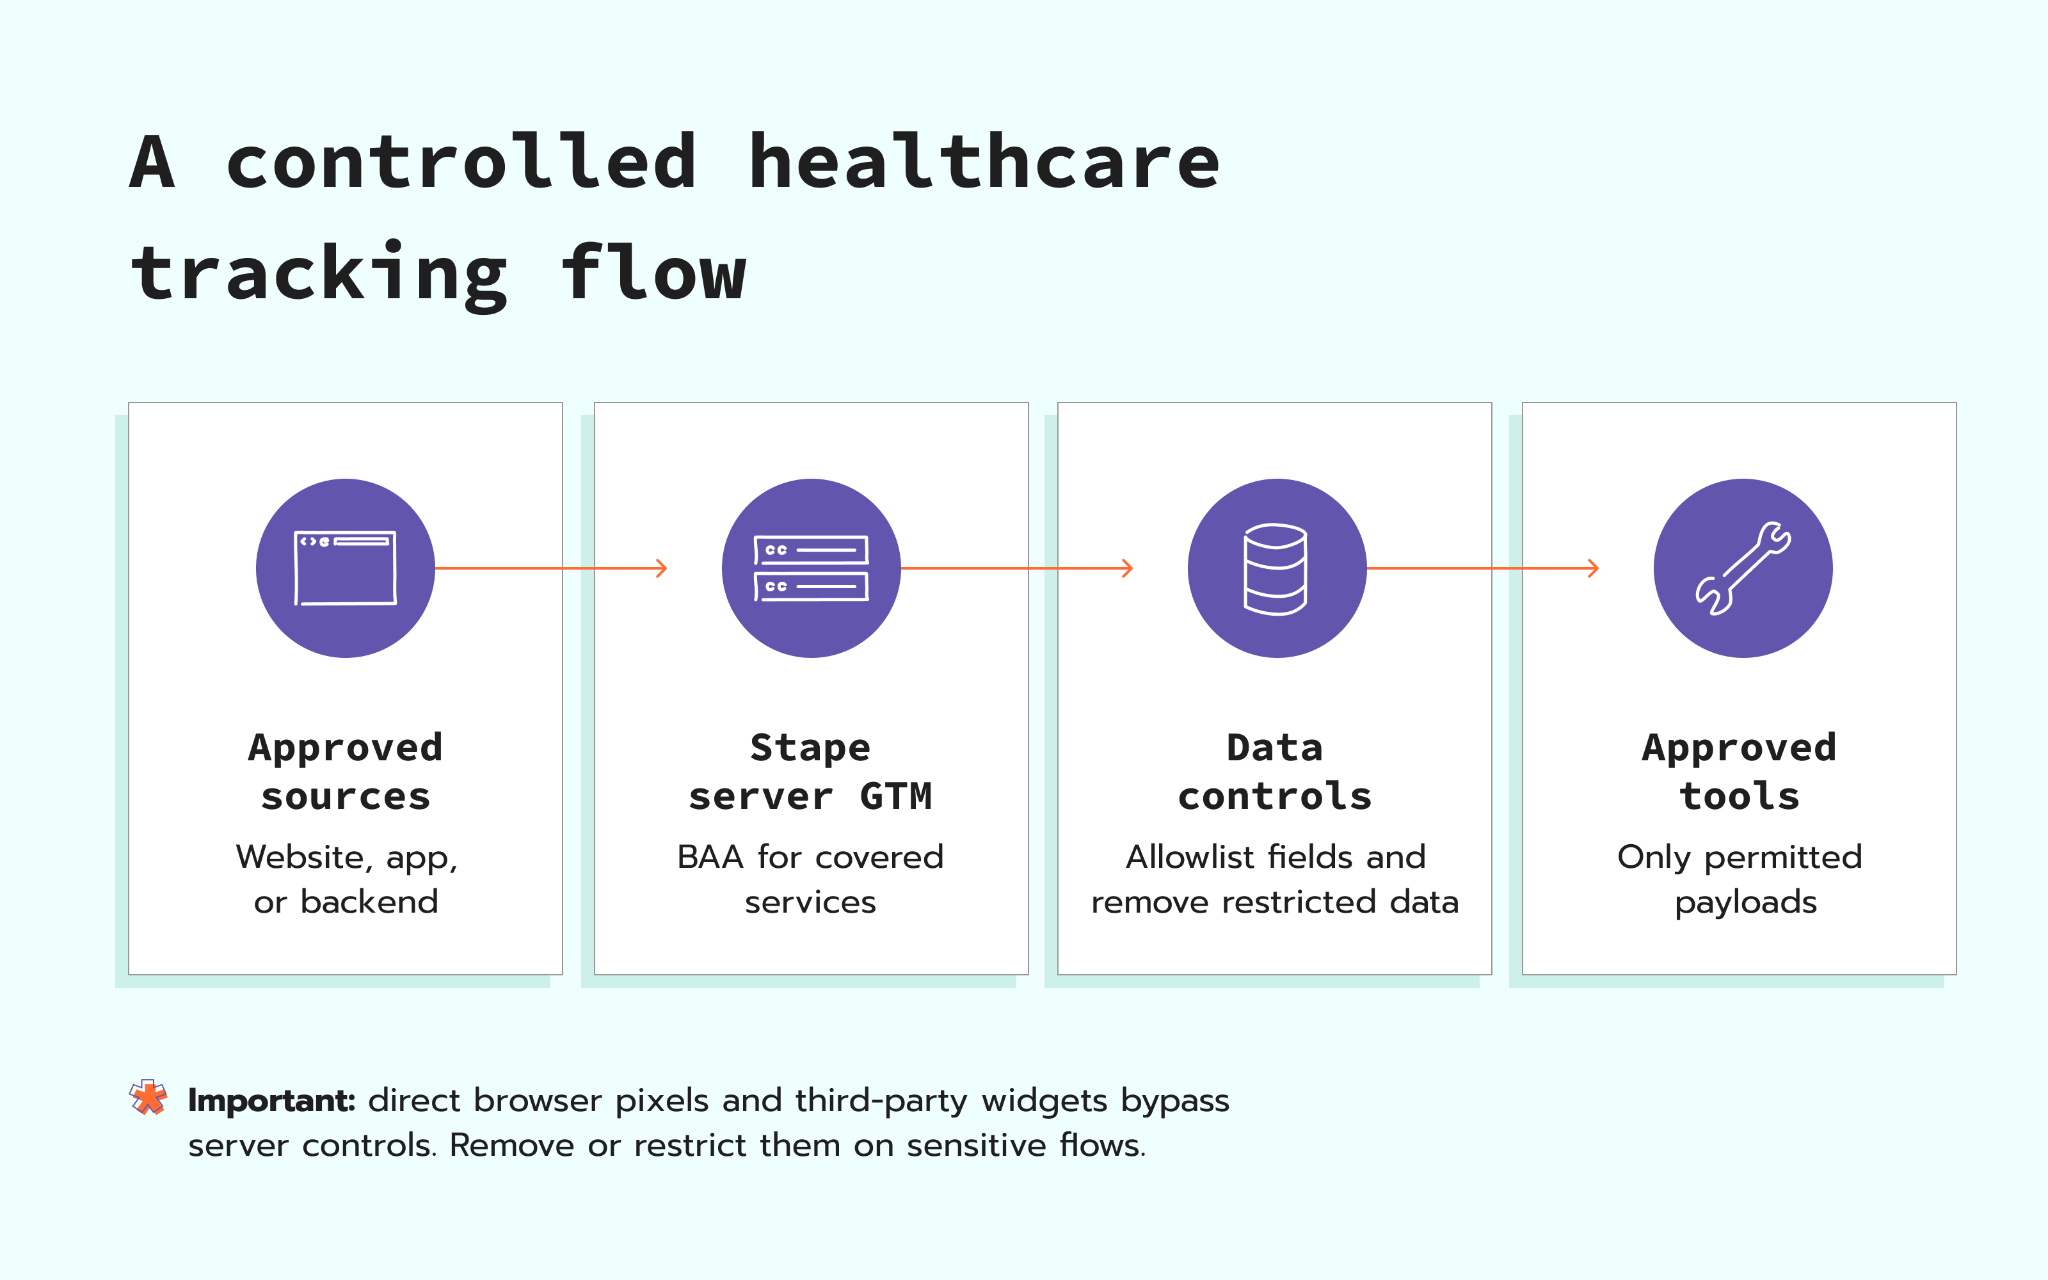
Você pode criar uma arquitetura de rastreamento alinhada à HIPAA hospedando seu contêiner server GTM na Stape e direcionando somente os eventos aprovados pela sua equipe jurídica ou de privacidade por meio dele antes que cheguem às plataformas de análise.
Você pode assinar um Business Associate Agreement (BAA) com a Stape. Entre em contato com nossa equipe de Sales pelo e-mail sales@stape.io para solicitar o acordo e confirmar quais serviços ele abrange.
A Stape oferece os seguintes recursos técnicos:
- Server GTM Hosting. Você hospeda seu contêiner server GTM na Stape e define regras separadas para os dados que cada plataforma recebe.
- Anonymizer. Para solicitações do GA4 direcionadas pelo server GTM, o Anonymizer pode remover, mascarar ou alterar campos selecionados antes que eles cheguem ao Google.
- Acesso à conta. O histórico de atividades de login registra os acessos recentes à conta. A autenticação de dois fatores e as passkeys ajudam a proteger o login. O Single Sign-On (SSO) permite que sua empresa gerencie o acesso à Stape por meio do seu provedor de identidade, incluindo a remoção do acesso quando um funcionário deixa a empresa.
- Localizações de hospedagem. Vários locais de servidores permitem escolher onde seu contêiner server GTM será executado. Com a Stape Europe, você hospeda seu contêiner em servidores da Scaleway na UE, um provedor europeu de nuvem. Isso oferece à sua equipe um local de processamento definido que pode ser documentado na avaliação de riscos da HIPAA quando as políticas internas limitam onde os dados podem ser processados.
- Testes. O Stape Logs mostra as solicitações recebidas e, quando ativado, as solicitações de saída processadas pelo server GTM.
Esses recursos ajudam sua equipe a aplicar um plano de dados aprovado. Eles não substituem a aprovação jurídica nem os testes do fluxo completo de dados.
A conformidade com a HIPAA depende muito do contexto, e os requisitos podem variar de acordo com o cliente, o fluxo de dados e o caso de uso específico.
O que os estudos de caso da área da saúde mostram
As equipes de saúde ainda precisam de análises úteis depois que os dados confidenciais são removidos das cargas enviadas para plataformas de publicidade e análise. Os estudos de caso da Stape a seguir mostram resultados de mensuração de implementações controladas no lado do servidor.
A OMRON Healthcare EMEA aumentou a integridade dos dados em 25% a 35%
A Hellenic Technologies reformulou a configuração de mensuração da OMRON Healthcare EMEA com contêineres do Google Tag Manager por país, tagging do GA4 no lado do servidor, conversões otimizadas e uma estrutura de consentimento. O projeto registrou:
- Aumento de 25% a 35% na integridade e precisão dos dados de rastreamento
- Aumento de 20% a 30% na captura de eventos de usuários
- Aumento de 15% a 25% na confiabilidade do rastreamento de conversões
- Aumento de 20% a 30% na precisão da atribuição de marketing
- Taxas de opt-in de consentimento acima de 50%
Confira o estudo de caso completo sobre a precisão do rastreamento da OMRON Healthcare EMEA.
Um cliente da área da saúde reduziu as sessões não atribuídas do GA4 de 41,09% para 3,3%
A Stape Care reformulou uma configuração existente no lado do servidor com uma data layer estruturada, integração com o Consent Mode, acionadores de eventos estáveis, Custom Loader e Cookie Keeper. O projeto registrou:
- As sessões não atribuídas do GA4 caíram de 41,09% para 3,3%.
- As sessões com interação aumentaram 244,9%.
- Os principais eventos rastreados aumentaram 195,7%.
- O número de eventos rastreados aumentou de 2 para 11.
Veja como a equipe alcançou uma recuperação de 38% na atribuição para um cliente da área da saúde.
Como implementar uma configuração de rastreamento alinhada à HIPAA
Sua equipe pode implementar uma configuração de rastreamento alinhada à HIPAA transformando as regras de dados aprovadas em um fluxo de dados testado.
- Confirme o escopo e a finalidade. Registre qual entidade jurídica coleta os dados, por que cada evento é necessário e qual lei ou contrato se aplica.
- Mapeie todos os fluxos de dados. Liste cada site, aplicativo e fonte de backend. Inclua tags do navegador, formulários, widgets de agendamento, ferramentas de chat, session replay, atualizações no customer relationship management (CRM) e logs de solicitações. Marque todas as solicitações que ignoram o server GTM.
- Classifique e aprove os dados. Identifique os campos que identificam uma pessoa ou revelam informações sobre sua saúde. Peça à sua equipe jurídica ou de privacidade que aprove quais dados cada destino pode receber.
- Revise os fornecedores e os BAAs. Confirme que cada compartilhamento de dados é permitido. Se um fornecedor processar PHI como business associate, assine um BAA antes que os dados entrem no serviço. Se o fornecedor não oferecer um BAA, mantenha as PHI fora dele.
- Configure o fluxo de dados. Direcione os eventos aprovados pelo server GTM. Defina regras separadas para os campos que cada destino pode receber.
- Remova ou restrinja as tags diretas do navegador. Não mantenha o Meta Pixel ou outra tag ativa em páginas ou ações nas quais possa enviar PHI ou dados de saúde proibidos diretamente.
- Aplique os controles de dados aprovados. Envie apenas os dados necessários. Para solicitações do GA4, configure o Anonymizer para remover, mascarar ou alterar os campos aprovados.
- Proteja o acesso e a transmissão. Exija controles de login fortes, restrinja o acesso, use conexões criptografadas e defina regras de retenção de logs.
- Trate o consentimento de cookies e a autorização da HIPAA separadamente. Um banner de cookies não é uma autorização válida da HIPAA.
- Teste e documente a configuração. Inspecione os dados dentro das solicitações recebidas e enviadas. Registre as decisões sobre fornecedores, a cobertura dos BAAs, as regras de campos e as aprovações. Repita as mesmas verificações após cada alteração no rastreamento.
Comentários