So machen Sie Ihr Tracking HIPAA-konform: Strategien für Gesundheitsunternehmen
Maryna Semidubarska
AutorWichtige Erkenntnisse:
Für ein HIPAA-konformes Tracking kann Google Analytics nur dann Teil des Messkonzepts sein, wenn Google keine geschützten Gesundheitsinformationen (PHI) erhält. Gesundheitsteams müssen daher entscheiden, welche Seiten Google Analytics verwenden dürfen und welche Informationen jede Tracking-Anfrage übermittelt.
Eine Möglichkeit, den Datenfluss zu Google Analytics zu kontrollieren, besteht darin, freigegebene Tracking-Anfragen über den serverseitigen Google Tag Manager (server GTM) zu leiten. Sie können Ihren serverseitigen GTM-Container auf Stape hosten und Regeln dafür festlegen, welche Daten an Google Analytics gesendet werden.
Dieser Leitfaden erklärt, wie browserbasiertes Tracking Gesundheitsdaten offenlegen kann, wie Sie einen kontrollierteren Datenfluss aufbauen und wie Stape das technische Setup unterstützt. Außerdem wird erläutert, welche Entscheidungen weiterhin eine Prüfung durch Datenschutz- oder Rechtsteams erfordern.
Dieser Artikel stellt keine Rechtsberatung dar. Lassen Sie von Ihrem Datenschutz- oder Rechtsteam freigeben, welche Daten geteilt werden dürfen, welche Rollen die Anbieter haben und welche Methode zur De-Identifizierung für Ihr Setup verwendet wird.
Mit dem Umfang beginnen: Was HIPAA abdeckt und was als PHI gilt
HIPAA (Health Insurance Portability and Accountability Act) ist ein US-amerikanisches Gesetz zum Schutz der Privatsphäre und Sicherheit von Patienten in Bezug auf medizinische Informationen und Gesundheitsdaten. Es gilt für zwei Gruppen:
- Covered Entities umfassen bestimmte Gesundheitsdienstleister, die beispielsweise Abrechnungs- oder Leistungsdaten elektronisch übermitteln, darunter Ärzte, Kliniken, Krankenhäuser und Apotheken. Dazu gehören auch Krankenversicherungen, staatliche Programme wie Medicare und Medicaid sowie Gesundheits-Clearingstellen, die Gesundheitsdaten für den elektronischen Austausch aufbereiten.
- Business Associates sind Personen oder Unternehmen, die geschützte Gesundheitsinformationen im Auftrag einer Covered Entity verarbeiten, beispielsweise Abrechnungsunternehmen oder Cloud-Anbieter.
Geschützte Gesundheitsinformationen, kurz PHI, sind personenbezogene Informationen über die Gesundheit, Behandlung oder Bezahlung einer Behandlung, die von einer Covered Entity oder einem Business Associate gespeichert oder übermittelt werden. Bei elektronischen Informationen spricht man von elektronischen geschützten Gesundheitsinformationen (ePHI). Ein Name, eine E-Mail-Adresse, eine medizinische Aktennummer, IP-Adresse, Gerätekennung, vollständige URL, ein Termin oder ein eindeutiger Code können Teil von PHI werden, wenn sie mit Gesundheits- oder Behandlungsinformationen verknüpft sind.
Wenn ein Anbieter im Rahmen seiner Services PHI für eine Covered Entity verarbeitet, gilt er in der Regel als Business Associate und benötigt ein Business Associate Agreement (BAA), bevor er die Daten erhält. Ein BAA legt fest, wie der Anbieter PHI verwenden und schützen darf.
Im Rahmen eines Custom Plans können Sie auch ein Business Associate Agreement (BAA) mit Stape für abgedeckte Services unterzeichnen. Das BAA definiert die Verantwortlichkeiten von Stape bei der Verarbeitung von PHI im Auftrag Ihres Unternehmens.
Eine öffentlich zugängliche Seite fällt nicht automatisch unter HIPAA, nur weil sie einen Gesundheitszustand thematisiert. Der Kontext ist entscheidend. Das Risiko verändert sich, wenn ein Besucher sich anmeldet, eine Behandlung bucht, Symptome eingibt, ein Konto erstellt oder andere Informationen teilt, die die Person mit einer Gesundheitsversorgung in Verbindung bringen.
Für kanadische Gesundheitsteams
Viele kanadische Unternehmen befolgen PIPEDA, das kanadische Bundesgesetz zum Schutz personenbezogener Daten. Statt PIPEDA oder zusätzlich dazu können auch Provinzgesetze gelten; einige Provinzen haben zusätzliche Vorschriften für Gesundheitsinformationen. Ein kanadisches Unternehmen kann außerdem Teile von HIPAA einhalten müssen, wenn es als Business Associate PHI für eine US-amerikanische Covered Entity verarbeitet.
Wie clientseitige Pixel Gesundheitsdaten offenlegen können
Clientseitige Pixel können Gesundheitsdaten offenlegen, da sie Tracking-Anfragen direkt vom Browser eines Besuchers an Google, Meta oder eine andere Plattform senden. Ihrem Unternehmen fehlt dabei ein kontrollierter serverseitiger Schritt, in dem sensible Felder geprüft oder entfernt werden können, bevor die Plattform sie erhält. Je nach Tag und dessen Einstellungen kann die Anfrage die Seiten-URL, den Seitentitel, Referrer, IP-Adresse, Cookies, Geräte-IDs, Formularwerte und Ereignisdetails enthalten.
Dies schafft mehrere typische Risikopunkte für Websites und Apps im Gesundheitsbereich:
- Eine Terminbuchungsseite einer Klinik kann eine E-Mail-Adresse, den ausgewählten Anbieter, den Termin und den Ereignisnamen an einen Drittanbieter senden.
- Ein Telemedizin-Ablauf kann eine Anmeldung für ein Patientenportal, die Art des Besuchs, eine Antwort aus einem Fragebogen oder eine URL offenlegen, die einen medizinischen Begriff enthält.
- Ein Direct-to-Consumer-Gesundheitswarenkorb (DTC) kann eine Bestell-ID oder E-Mail-Adresse mit einem Fruchtbarkeitstest, einem verschreibungspflichtigen Produkt oder einem Gerät für einen bestimmten Gesundheitszustand verknüpfen.
- Eine mobile Gesundheits-App kann eine Werbe-ID oder Geräte-ID mit Gesundheitsereignissen verknüpfen, die innerhalb der App erfasst wurden.
Das Wort „Pixel“ kann den Eindruck erwecken, dass es sich um etwas Kleines handelt, während die dahinterstehende Netzwerkanfrage eine detaillierte Datenübertragung enthalten kann.
Google Analytics und HIPAA: Warum Google Analytics keine PHI erhalten darf und Werbeplattformen Gesundheitsdaten einschränken
Organisationen, die HIPAA unterliegen, müssen PHI von Google Analytics fernhalten. Google bietet kein BAA für Google Analytics an und stellt den Dienst nicht als HIPAA-konform dar.
Die HIPAA-Konformität von Google Analytics ist dennoch auf Seiten möglich, die nicht unter HIPAA fallen, sofern eine rechtliche und technische Prüfung bestätigt, dass Google keine PHI erhält. Prüfen Sie jedes Feld der Anfrage, einschließlich IDs, URLs, Ereignisnamen, Nutzereigenschaften, Kampagnenparameter und Freitextwerte.
Auch die HIPAA-Konformität von GA4 hängt davon ab, welche Daten tatsächlich an Google übermittelt werden. GA4 kann auf Seiten eingesetzt werden, die nicht unter HIPAA fallen, wenn die Prüfung bestätigt, dass keine PHI an Google gesendet werden.
Meta und andere Werbeplattformen haben eigene Datenbeschränkungen. Die Business Tools Terms von Meta untersagen Unternehmen, Gesundheitsinformationen und andere sensible Daten über Tools wie Meta Pixel zu senden. Prüfen Sie jedes Analyse- und Werbeziel separat.
Beim Thema HIPAA und Google Analytics sollte Ihr Datenschutz- oder Rechtsteam festlegen, welche Daten jede Plattform erhalten darf. Das technische Team kann anschließend das Tracking-Setup anhand dieser Vorgaben aufbauen und testen.
Was aktuelle Datenschutzfälle im Gesundheitsbereich zeigen
Aktuelle Datenschutzfälle im Gesundheitsbereich zeigen, dass Tracking-Fehler zu behördlichen Maßnahmen oder privaten Klagen führen können. HHS setzt HIPAA durch. Die FTC und staatliche Behörden können auf Grundlage anderer Datenschutz- und Verbraucherschutzgesetze tätig werden.
- Im Jahr 2025 erklärte sich Healthline bereit, 1,55 Millionen US-Dollar zu zahlen, um Vorwürfe in Kalifornien beizulegen. Dabei ging es darum, dass Cookies und Pixel auf der Gesundheitswebsite identifizierende Daten und Artikeltitel, die auf bestimmte medizinische Erkrankungen hindeuten, ohne die erforderlichen Datenschutzmaßnahmen an Werbetreibende weitergegeben haben sollen.
- Im Jahr 2026 erteilte ein Bundesgericht die endgültige Genehmigung eines Vergleichs über 46 Millionen US-Dollar mit Kaiser Permanente. Damit wurden Ansprüche im Zusammenhang mit Tracking-Technologien von Drittanbietern auf authentifizierten Website- und App-Seiten beigelegt.
- Im Juli 2026 verklagten die FTC, Utah und Kalifornien Hims & Hers. Sie werfen dem Telemedizinunternehmen vor, sensible Gesundheitsinformationen über Tracking-Technologien auf Websites an Meta, Snap und andere Drittanbieter weitergegeben zu haben. Das Verfahren ist noch nicht abgeschlossen.
So bauen Sie HIPAA-konformes Tracking mit Stape auf
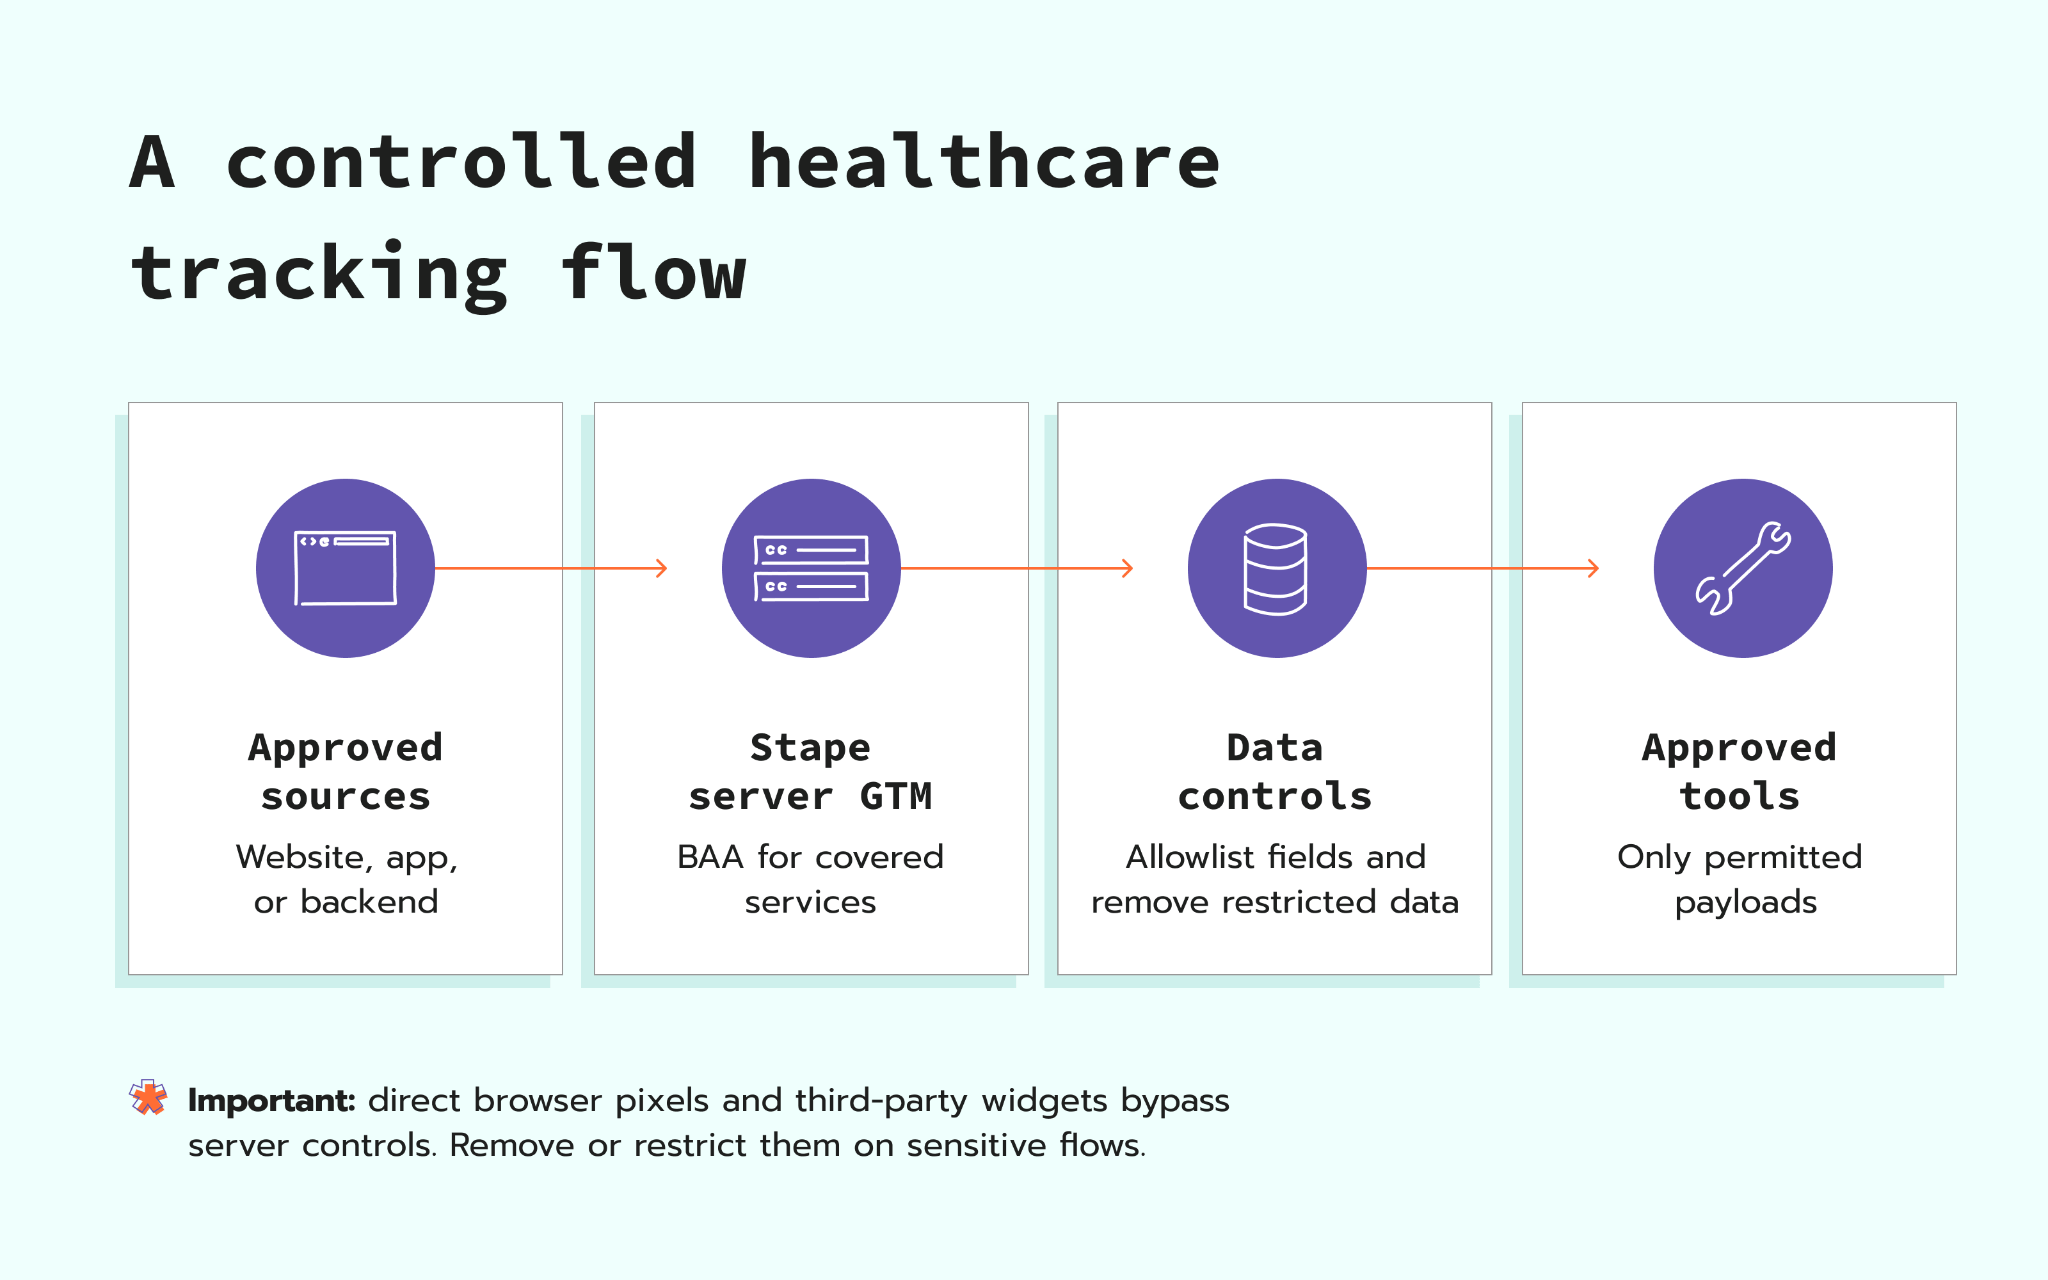
Sie können eine HIPAA-konforme Tracking-Architektur aufbauen, indem Sie Ihren serverseitigen GTM-Container auf Stape hosten und nur von Ihrem Datenschutz- oder Rechtsteam freigegebene Ereignisse über ihn leiten, bevor sie Analyseplattformen erreichen.
Sie können mit Stape ein Business Associate Agreement (BAA) unterzeichnen. Kontaktieren Sie unser Sales-Team unter sales@stape.io, um das BAA anzufordern und zu bestätigen, welche Services es abdeckt.
Stape bietet die folgenden technischen Möglichkeiten:
- Server GTM Hosting. Sie hosten Ihren serverseitigen GTM-Container auf Stape und legen separate Regeln dafür fest, welche Daten die einzelnen Plattformen erhalten.
- Anonymizer. Bei GA4-Anfragen, die über den serverseitigen GTM geleitet werden, kann Anonymizer ausgewählte Felder entfernen, maskieren oder ändern, bevor sie Google erreichen.
- Account-Zugriff. Der Verlauf der Anmeldeaktivitäten erfasst aktuelle Kontoanmeldungen. Zwei-Faktor-Authentifizierung und Passkeys helfen dabei, die Anmeldung zu schützen. Single Sign-On (SSO) ermöglicht es Ihrem Unternehmen, den Stape-Zugriff über seinen Identity Provider zu verwalten, einschließlich des Entzugs von Zugriffsrechten, wenn ein Mitarbeiter das Unternehmen verlässt.
- Hosting-Standorte. Mehrere Serverstandorte ermöglichen Ihnen die Auswahl, wo Ihr serverseitiger GTM-Container ausgeführt wird. Mit Stape Europe hosten Sie Ihren Container auf EU-Servern von Scaleway, einem europäischen Cloud-Anbieter. So verfügt Ihr Team über einen definierten Verarbeitungsstandort, den es in seiner HIPAA-Risikobewertung dokumentieren kann, wenn interne Richtlinien einschränken, wo Daten verarbeitet werden dürfen.
- Tests. Stape Logs zeigen eingehende Anfragen und, sofern aktiviert, ausgehende Anfragen, die vom serverseitigen GTM verarbeitet werden.
Diese Funktionen helfen Ihrem Team dabei, einen freigegebenen Datenplan umzusetzen. Sie ersetzen weder die rechtliche Freigabe noch das Testen des vollständigen Datenflusses.
Die HIPAA-Konformität hängt stark vom jeweiligen Kontext ab. Die Anforderungen können je nach Kunde, Datenfluss und Anwendungsfall unterschiedlich sein.
Was Fallstudien aus dem Gesundheitsbereich zeigen
Gesundheitsteams benötigen weiterhin aussagekräftige Analysen, nachdem sensible Daten aus Werbe- und Analyse-Payloads entfernt wurden. Die folgenden Stape-Fallstudien zeigen Messergebnisse aus kontrollierten serverseitigen Implementierungen.
OMRON Healthcare EMEA verbesserte die Datenvollständigkeit um 25 % bis 35 %
Hellenic Technologies hat das Messkonzept von OMRON Healthcare EMEA mit länderspezifischen Google Tag Manager-Containern, serverseitigem GA4-Tagging, erweiterten Conversions und einem Consent-Framework neu aufgebaut. Das Projekt meldete:
- 25 % bis 35 % höhere Vollständigkeit und Genauigkeit der Tracking-Daten
- 20 % bis 30 % höhere Erfassung von Nutzerereignissen
- 15 % bis 25 % höhere Zuverlässigkeit des Conversion-Trackings
- 20 % bis 30 % höhere Präzision der Marketing-Attribution
- Consent-Opt-in-Raten von über 50 %
Sehen Sie sich die vollständige Fallstudie zur Tracking-Genauigkeit von OMRON Healthcare EMEA an.
Ein Gesundheitskunde reduzierte nicht zugewiesene GA4-Sitzungen von 41,09 % auf 3,3 %
Stape Care hat ein bestehendes serverseitiges Setup mit einer strukturierten Data Layer, Consent Mode-Integration, stabilen Event-Triggern, Custom Loader und Cookie Keeper neu aufgebaut. Das Projekt meldete:
- Nicht zugewiesene GA4-Sitzungen gingen von 41,09 % auf 3,3 % zurück.
- Interagierte Sitzungen stiegen um 244,9 %.
- Erfasste wichtige Ereignisse stiegen um 195,7 %.
- Die Anzahl der erfassten Ereignisse stieg von 2 auf 11.
Erfahren Sie, wie das Team eine Attributionswiederherstellung von 38 % für einen Gesundheitskunden erreicht hat.
So implementieren Sie ein HIPAA-konformes Tracking-Setup
Ihr Team kann ein HIPAA-konformes Tracking-Setup implementieren, indem es die freigegebenen Datenregeln in einen getesteten Datenfluss überführt.
- Umfang und Zweck bestätigen. Dokumentieren Sie, welche juristische Person die Daten erfasst, warum jedes Ereignis benötigt wird und welches Gesetz oder welcher Vertrag gilt.
- Jeden Datenfluss erfassen. Listen Sie jede Website, App und Backend-Quelle auf. Berücksichtigen Sie Browser-Tags, Formulare, Buchungs-Widgets, Chat-Tools, Session Recording, Aktualisierungen im Customer Relationship Management (CRM) und Request-Logs. Kennzeichnen Sie jede Anfrage, die den serverseitigen GTM umgeht.
- Daten klassifizieren und freigeben. Kennzeichnen Sie Felder, die eine Person identifizieren oder Informationen über ihren Gesundheitskontext offenlegen. Lassen Sie von Ihrem Datenschutz- oder Rechtsteam freigeben, welche Daten jedes Ziel erhalten darf.
- Anbieter und BAAs prüfen. Bestätigen Sie, dass jede Datenweitergabe zulässig ist. Wenn ein Anbieter als Business Associate PHI verarbeitet, unterzeichnen Sie ein BAA, bevor die Daten in seinen Service gelangen. Wenn kein BAA angeboten wird, halten Sie PHI fern.
- Datenpfad konfigurieren. Leiten Sie freigegebene Ereignisse über den serverseitigen GTM. Legen Sie separate Regeln für die Felder fest, die jedes Ziel erhalten darf.
- Direkte Browser-Tags entfernen oder einschränken. Lassen Sie Meta Pixel oder einen anderen Tag nicht auf Seiten oder bei Aktionen aktiv, bei denen PHI oder verbotene Gesundheitsdaten direkt gesendet werden können.
- Freigegebene Datenkontrollen anwenden. Senden Sie nur die erforderlichen Daten. Konfigurieren Sie für GA4-Anfragen Anonymizer so, dass die freigegebenen Felder entfernt, maskiert oder geändert werden.
- Zugriff und Übertragung schützen. Verwenden Sie starke Anmeldekontrollen, beschränken Sie den Zugriff, nutzen Sie verschlüsselte Verbindungen und legen Sie Regeln für die Aufbewahrung von Logs fest.
- Cookie-Consent und HIPAA-Autorisierung getrennt behandeln. Ein Cookie-Banner ist keine gültige HIPAA-Autorisierung.
- Setup testen und dokumentieren. Prüfen Sie die Daten in eingehenden und ausgehenden Anfragen. Dokumentieren Sie Anbieterentscheidungen, BAA-Abdeckung, Feldregeln und Freigaben. Wiederholen Sie dieselben Prüfungen nach jeder Änderung am Tracking.
Kommentare