So machen Sie Ihr Tracking HIPAA-konform: Strategien für Gesundheitsorganisationen
Maryna Semidubarska
AuteurBelangrijkste punten:
Google Analytics kan alleen onderdeel zijn van een HIPAA-conforme meetconfiguratie wanneer Google geen beschermde gezondheidsinformatie (PHI) ontvangt. Zorgteams moeten daarom bepalen welke pagina's Google Analytics mogen gebruiken en welke informatie elke trackingaanvraag verstuurt.
Een manier om te bepalen wat Google Analytics bereikt, is door goedgekeurde trackingaanvragen via server Google Tag Manager (server GTM) te leiden. U kunt uw server GTM-container op Stape hosten en regels instellen voor de gegevens die naar Google Analytics worden verzonden.
Deze gids legt uit hoe tracking in de browser gezondheidsgegevens kan blootleggen, hoe u een beter gecontroleerde gegevensstroom opbouwt en hoe Stape de technische configuratie ondersteunt. Ook wordt uitgelegd welke beslissingen nog door privacy- of juridische teams moeten worden beoordeeld.
Dit artikel vormt geen juridisch advies. Laat uw privacy- of juridische team goedkeuren welke gegevens mogen worden gedeeld, welke rollen leveranciers hebben en welke methode voor de-identificatie u voor uw configuratie gebruikt.
Begin met de reikwijdte: wat valt onder HIPAA en wat geldt als PHI
HIPAA (Health Insurance Portability and Accountability Act) is een Amerikaanse wet die de privacy en beveiliging van patiënten met betrekking tot medische informatie en gezondheidsgegevens moet beschermen. De wet is van toepassing op twee groepen:
- Covered entities omvatten bepaalde zorgaanbieders die bijvoorbeeld declaratie- of factureringsinformatie elektronisch verzenden, zoals artsen, klinieken, ziekenhuizen en apotheken. Ook zorgverzekeraars, overheidsprogramma's zoals Medicare en Medicaid en zorgclearinghouses die gezondheidsgegevens voorbereiden voor elektronische uitwisseling vallen hieronder.
- Business associates zijn personen of bedrijven die beschermde gezondheidsinformatie verwerken voor een covered entity, zoals factureringsbedrijven of cloudproviders.
Protected health information, of PHI, is individueel identificeerbare informatie over iemands gezondheid, zorg of betaling voor zorg die door een covered entity of business associate wordt opgeslagen of verzonden. Wanneer deze informatie elektronisch is, wordt deze electronic protected health information, of ePHI genoemd. Een naam, e-mailadres, medisch dossiernummer, IP-adres, apparaat-ID, volledige URL, afspraakdatum of unieke code kan onderdeel worden van PHI wanneer deze is gekoppeld aan gezondheids- of zorginformatie.
Wanneer een leverancier PHI verwerkt voor een covered entity als onderdeel van zijn dienstverlening, is die leverancier doorgaans een business associate en is een business associate agreement (BAA) vereist voordat de leverancier de gegevens ontvangt. Een BAA beschrijft hoe de leverancier PHI mag gebruiken en beschermen.
Met een Custom-plan kunt u ook een Business Associate Agreement (BAA) met Stape voor gedekte diensten ondertekenen. Het BAA bepaalt de verantwoordelijkheden van Stape wanneer het PHI namens uw organisatie verwerkt.
Een openbare pagina valt niet automatisch onder HIPAA alleen omdat deze informatie over een gezondheidstoestand bevat. De context is belangrijk. Het risico verandert wanneer een bezoeker inlogt, zorg boekt, symptomen invoert, een account aanmaakt of andere informatie deelt die de persoon aan gezondheidszorg koppelt.
Voor Canadese zorgteams
Veel Canadese bedrijven volgen PIPEDA, de federale privacywet voor persoonsgegevens. Provinciale wetten kunnen in plaats van of naast PIPEDA van toepassing zijn, en sommige provincies hebben aanvullende regels voor gezondheidsinformatie. Een Canadees bedrijf kan ook delen van HIPAA moeten naleven wanneer het als business associate PHI verwerkt voor een Amerikaanse covered entity.
Hoe client-side pixels gezondheidsgegevens kunnen blootleggen
Client-side pixels kunnen gezondheidsgegevens blootleggen omdat ze trackingaanvragen rechtstreeks vanuit de browser van een bezoeker naar Google, Meta of een ander platform sturen. Uw organisatie heeft daarbij geen gecontroleerde serverstap waarin gevoelige velden kunnen worden gecontroleerd of verwijderd voordat het platform ze ontvangt. Afhankelijk van de tag en de instellingen kan de aanvraag de URL van de pagina, paginatitel, referrer, IP-adres, cookies, apparaat-ID's, formulierwaarden en gebeurtenisgegevens bevatten.
Dit zorgt voor verschillende veelvoorkomende risicopunten voor websites en apps in de zorg:
- Een afspraakpagina van een kliniek kan een e-mailadres, geselecteerde zorgverlener, afspraakdatum en eventnaam naar een derde partij sturen.
- Een telezorgproces kan een login voor een patiëntenportaal, het type bezoek, een antwoord op een vragenlijst of een URL met een medische term blootleggen.
- Een direct-to-consumer (DTC)-zorgwinkelwagen kan een order-ID of e-mailadres koppelen aan een vruchtbaarheidstest, receptproduct of apparaat voor een bepaalde gezondheidstoestand.
- Een mobiele gezondheidsapp kan een advertentie-ID of apparaat-ID koppelen aan gezondheidsevents die in de app zijn geregistreerd.
Het woord "pixel" kan het klein laten klinken, terwijl de netwerkrequest erachter een gedetailleerde payload kan bevatten.
Waarom Google Analytics geen PHI mag ontvangen en advertentieplatforms gezondheidsgegevens beperken
Organisaties die onder HIPAA vallen, moeten PHI buiten Google Analytics houden. Google biedt geen BAA voor Google Analytics en presenteert de dienst niet als HIPAA-conform.
Google Analytics en HIPAA kunnen wel samengaan op pagina's die niet onder HIPAA vallen, wanneer een juridische en technische beoordeling bevestigt dat Google geen PHI ontvangt. Controleer elk veld in de aanvraag, waaronder ID's, URL's, eventnamen, gebruikerseigenschappen, campagneparameters en vrije tekst.
De HIPAA-compliance van Google Analytics hangt dus af van de gegevens die daadwerkelijk naar Google worden verzonden. Google Analytics 4 (GA4) kan nog steeds worden gebruikt op pagina's die niet onder HIPAA vallen wanneer de juridische en technische controle bevestigt dat Google geen PHI ontvangt.
Ook de HIPAA-compliance van GA4 is afhankelijk van de gegevens die in de aanvragen worden verzonden. Controleer daarom alle velden voordat u GA4 gebruikt in een zorgcontext.
Meta en andere advertentieplatforms hebben hun eigen gegevensbeperkingen. De Business Tools Terms van Meta verbieden bedrijven om gezondheidsinformatie en andere gevoelige gegevens te versturen via tools zoals Meta Pixel. Beoordeel elk analyse- en advertentiedoel afzonderlijk.
Bij HIPAA en Google Analytics moet uw privacy- of juridische team bepalen welke gegevens elk platform mag ontvangen. Het technische team kan vervolgens de trackingconfiguratie op basis van deze regels bouwen en testen.
Wat recente privacyzaken in de zorg laten zien
Recente privacyzaken in de zorg laten zien dat trackingproblemen kunnen leiden tot handhaving of particuliere rechtszaken. HHS handhaaft HIPAA. De FTC en overheidsinstanties op staatsniveau kunnen optreden op basis van andere privacy- en consumentenbeschermingswetten.
- In 2025 stemde Healthline ermee in om $1,55 miljoen te betalen om beschuldigingen in Californië te schikken. Het ging om cookies en pixels op de gezondheidswebsite die identificerende gegevens en artikeltitels die op medische aandoeningen konden wijzen, zonder de vereiste privacybescherming met adverteerders zouden hebben gedeeld.
- In 2026 gaf een federale rechtbank definitieve goedkeuring aan een schikking van $46 miljoen met Kaiser Permanente over claims rond trackingtechnologieën van derden op geauthenticeerde website- en app-pagina's.
- In juli 2026 klaagden de FTC, Utah en Californië Hims & Hers aan. Zij beschuldigden het telezorgbedrijf ervan gevoelige gezondheidsinformatie via trackingtechnologieën op websites te hebben gedeeld met Meta, Snap en andere derden. De zaak loopt nog.
Hoe u HIPAA-conforme tracking met Stape opbouwt
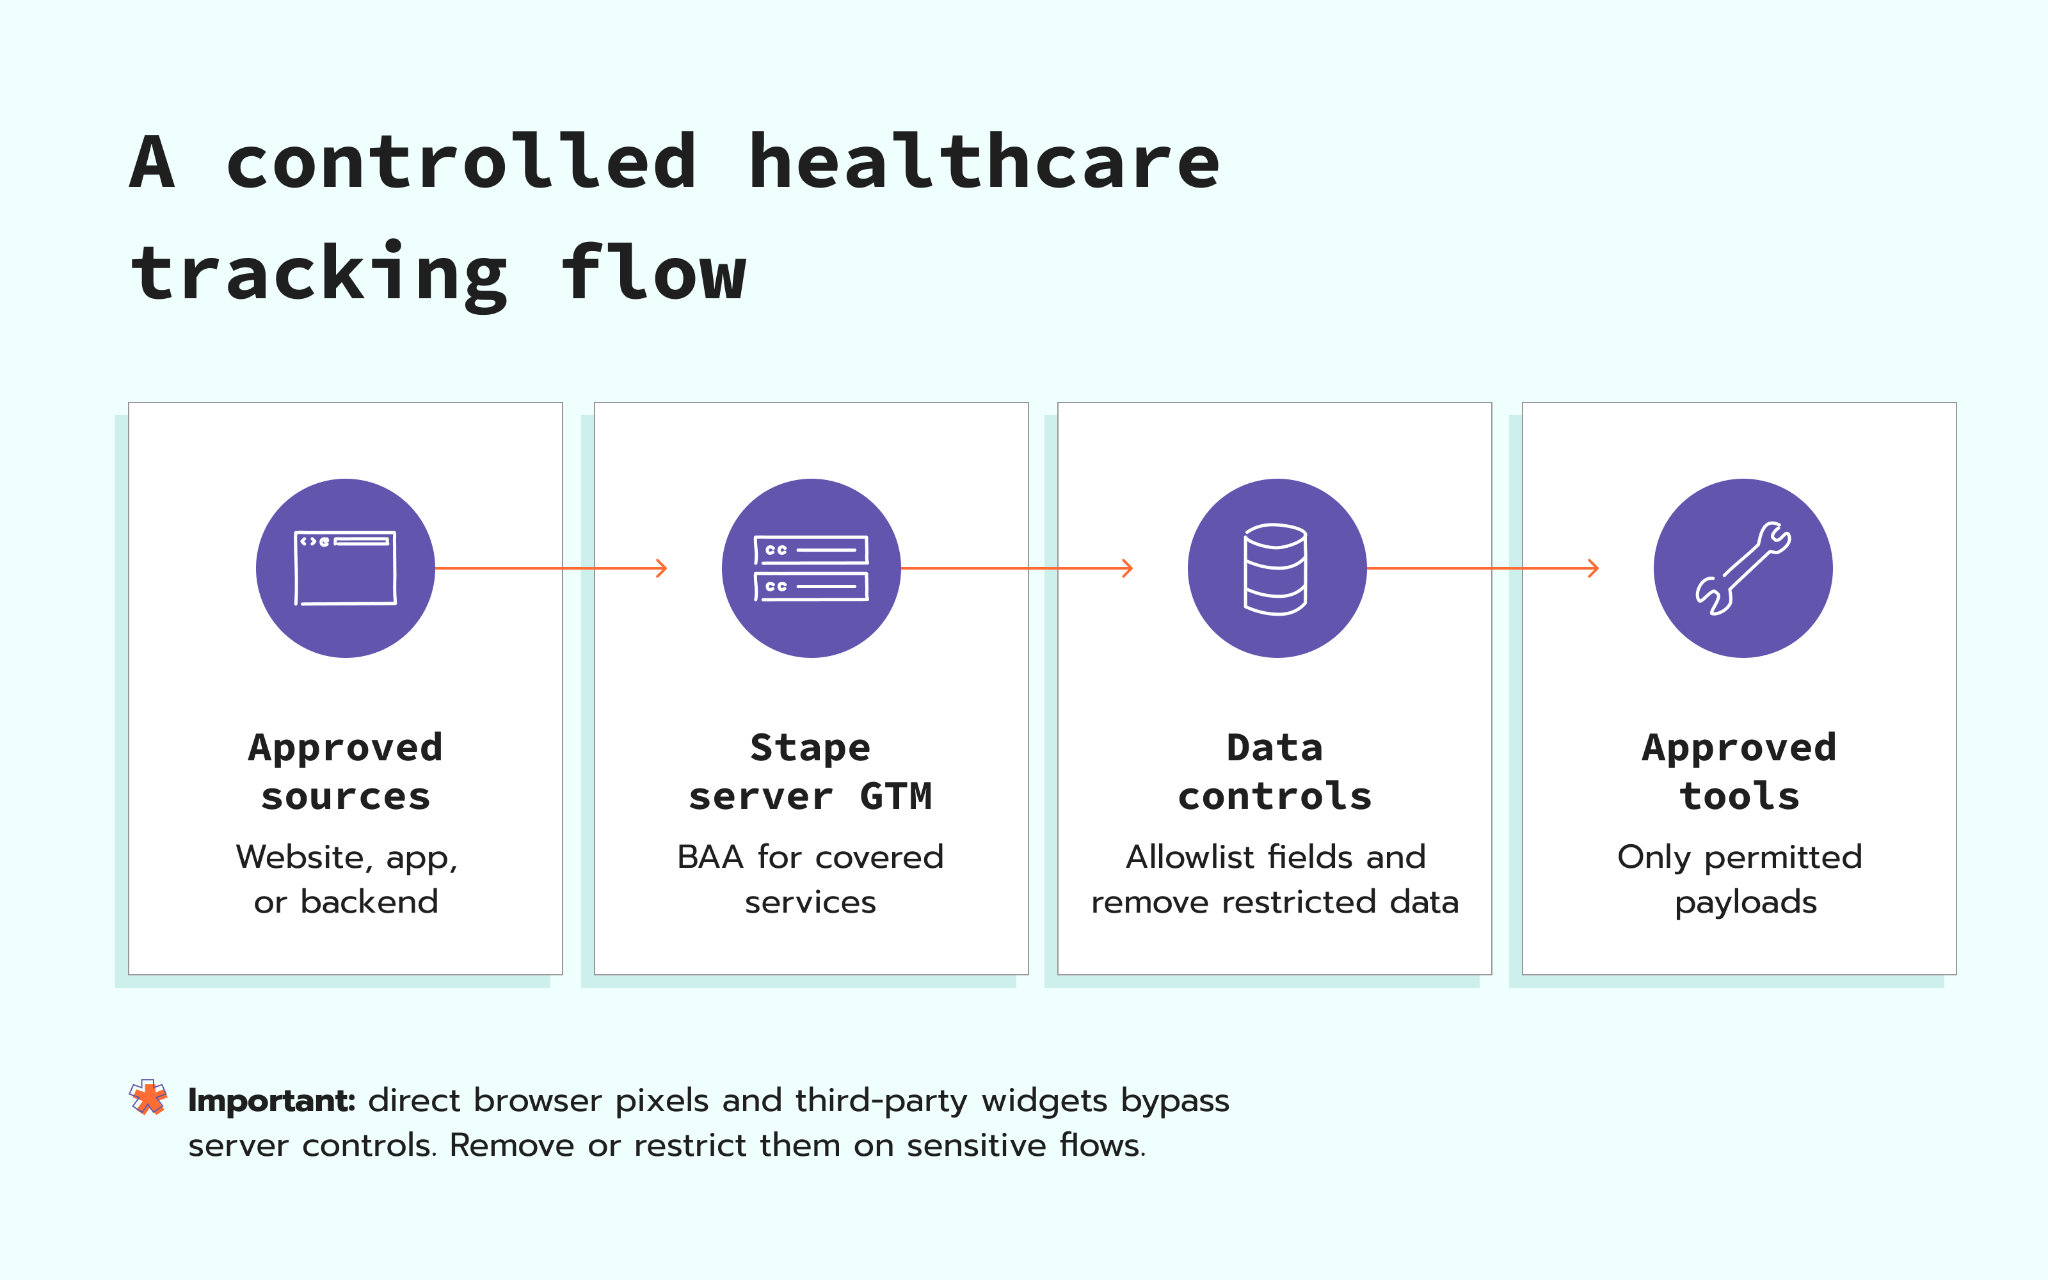
U kunt een HIPAA-conforme trackingarchitectuur opbouwen door uw server GTM-container op Stape te hosten en alleen events die door uw privacy- of juridische team zijn goedgekeurd via deze container te leiden voordat ze analyseplatforms bereiken.
U kunt een business associate agreement (BAA) met Stape ondertekenen. Neem contact op met ons Sales-team via sales@stape.io om het BAA aan te vragen en te bevestigen welke diensten het dekt.
Stape biedt de volgende technische mogelijkheden:
- Server GTM Hosting. U host uw server GTM-container op Stape en stelt afzonderlijke regels in voor de gegevens die elk platform ontvangt.
- Anonymizer. Voor GA4-aanvragen die via server GTM worden geleid, kan Anonymizer geselecteerde velden verwijderen, maskeren of wijzigen voordat ze Google bereiken.
- Accounttoegang. De geschiedenis van aanmeldactiviteiten registreert recente accountaanmeldingen. Twee-factor-authenticatie en passkeys helpen uw aanmelding te beschermen. Single Sign-On (SSO) stelt uw bedrijf in staat Stape-toegang via de identity provider te beheren, inclusief het intrekken van toegang wanneer een medewerker vertrekt.
- Hostinglocaties. Met meerdere serverlocaties kunt u kiezen waar uw server GTM-container wordt uitgevoerd. Met Stape Europe host u uw container op EU-servers van Scaleway, een Europese cloudprovider. Hierdoor heeft uw team een vastgestelde verwerkingslocatie die u kunt documenteren in uw HIPAA-risicobeoordeling wanneer interne beleidsregels beperken waar gegevens mogen worden verwerkt.
- Testen. Stape Logs tonen binnenkomende aanvragen en, wanneer ingeschakeld, uitgaande aanvragen die door server GTM worden verwerkt.
Deze mogelijkheden helpen uw team om een goedgekeurd databeleid toe te passen. Ze vervangen geen juridische goedkeuring of het testen van de volledige gegevensstroom.
HIPAA-compliance is sterk afhankelijk van de context. De vereisten kunnen verschillen afhankelijk van de specifieke klant, gegevensstroom en use case.
Wat praktijkcases uit de zorg laten zien
Zorgteams hebben nog steeds bruikbare analytics nodig nadat gevoelige gegevens uit advertentie- en analysepayloads zijn verwijderd. De volgende Stape-cases laten meetresultaten zien van gecontroleerde server-side implementaties.
OMRON Healthcare EMEA verbeterde de datavolledigheid met 25% tot 35%
Hellenic Technologies heeft de meetconfiguratie van OMRON Healthcare EMEA opnieuw opgebouwd met Google Tag Manager-containers per land, server-side GA4-tagging, enhanced conversions en een consentframework. Het project rapporteerde:
- 25% tot 35% hogere volledigheid en nauwkeurigheid van trackinggegevens
- 20% tot 30% hogere registratie van gebruikersevents
- 15% tot 25% hogere betrouwbaarheid van conversion tracking
- 20% tot 30% hogere precisie van marketingattributie
- Consent-opt-inpercentages van meer dan 50%
Bekijk de volledige case over de trackingnauwkeurigheid van OMRON Healthcare EMEA.
Een zorgklant verlaagde niet-toegewezen GA4-sessies van 41,09% naar 3,3%
Stape Care heeft een bestaande server-side configuratie opnieuw opgebouwd met een gestructureerde data layer, Consent Mode-integratie, stabiele eventtriggers, Custom Loader en Cookie Keeper. Het project rapporteerde:
- Niet-toegewezen GA4-sessies daalden van 41,09% naar 3,3%.
- Engaged sessions stegen met 244,9%.
- Het aantal gemeten belangrijke events steeg met 195,7%.
- Het aantal gemeten events steeg van 2 naar 11.
Bekijk hoe het team 38% attributieherstel voor een zorgklant behaalde.
Hoe u een HIPAA-conforme trackingconfiguratie implementeert
Uw team kan een HIPAA-conforme trackingconfiguratie implementeren door de goedgekeurde datregels om te zetten in een geteste gegevensstroom.
- Bevestig de reikwijdte en het doel. Leg vast welke juridische entiteit de gegevens verzamelt, waarom elk event nodig is en welke wet of welk contract van toepassing is.
- Breng elke gegevensstroom in kaart. Noteer elke website, app en backendbron. Neem browser-tags, formulieren, boekingswidgets, chattools, session replay, updates in customer relationship management (CRM) en requestlogs op. Markeer elke aanvraag die server GTM omzeilt.
- Classificeer en keur de gegevens goed. Markeer velden die een persoon identificeren of informatie over diens gezondheid onthullen. Laat uw privacy- of juridische team goedkeuren welke gegevens elk doel mag ontvangen.
- Beoordeel leveranciers en BAA's. Bevestig dat elke gegevensverstrekking is toegestaan. Als een leverancier als business associate PHI verwerkt, onderteken dan een BAA voordat de gegevens de service bereiken. Als de leverancier geen BAA aanbiedt, houd PHI dan buiten de service.
- Configureer het gegevenspad. Leid goedgekeurde events via server GTM. Stel afzonderlijke regels in voor de velden die elk doel mag ontvangen.
- Verwijder directe browser-tags of beperk deze. Laat Meta Pixel of een andere tag niet actief op pagina's of bij acties waarbij PHI of verboden gezondheidsgegevens rechtstreeks kunnen worden verzonden.
- Pas de goedgekeurde gegevenscontroles toe. Verstuur alleen de noodzakelijke gegevens. Configureer voor GA4-aanvragen Anonymizer om de goedgekeurde velden te verwijderen, maskeren of wijzigen.
- Bescherm toegang en overdracht. Vereis sterke aanmeldingscontroles, beperk de toegang, gebruik versleutelde verbindingen en stel regels voor logbewaring in.
- Behandel cookietoestemming en HIPAA-autorisatie afzonderlijk. Een cookiebanner is geen geldige HIPAA-autorisatie.
- Test en documenteer de configuratie. Controleer de gegevens in inkomende en uitgaande aanvragen. Leg leveranciersbeslissingen, BAA-dekking, veldregels en goedkeuringen vast. Voer dezelfde controles opnieuw uit na elke trackingwijziging.
Opmerkingen