Nov 3, 2026
İzlemenizi HIPAA ile uyumlu hale getirme: Sağlık şirketleri için stratejiler
Yazan
Maryna Semidubarska
Yayınlandı Nov 12, 2026 yorum
Öne çıkanlar:
- Geleneksel tarayıcı izlemesi, hassas sağlık bilgilerini doğrudan üçüncü taraf platformlara gönderebilir.
- HIPAA'ya tabi kuruluşlar, korunan sağlık bilgilerini (PHI) Google Analytics dışında tutmalıdır.
- Kontrollü bir izleme kurulumuyla, her platforma yalnızca onaylanmış verileri gönderirsiniz. Ayrıca doğrudan tarayıcı etiketlerini hassas akışlardan kaldırmak da önemlidir.
- Sunucu kurulumunu Stape üzerinde barındırabilir ve kapsama dahil hizmetler için bir iş ortağı sözleşmesi (BAA) imzalayabilirsiniz.
Google Analytics, ancak Google korunan sağlık bilgilerini (PHI) almadığı takdirde HIPAA ile uyumlu bir ölçüm kurulumunun parçası olabilir. Bu nedenle sağlık ekiplerinin hangi sayfaların Google Analytics kullanabileceğine ve her izleme isteğinin hangi bilgileri göndereceğine karar vermesi gerekir.
Google Analytics'e neyin ulaştığını kontrol etmenin bir yolu, onaylanmış izleme isteklerini sunucu Google Tag Manager (server GTM) üzerinden yönlendirmektir. Server GTM kapsayıcınızı Stape üzerinde barındırabilir ve Google Analytics'e ne göndereceğine dair kurallar belirleyebilirsiniz.
Bu kılavuz, tarayıcı izlemesinin sağlık verilerini nasıl açığa çıkarabileceğini, daha kontrollü bir veri akışının nasıl oluşturulacağını ve Stape'in bu teknik kurulumu nasıl desteklediğini açıklamaktadır. Ayrıca hangi kararların gizlilik veya hukuk ekiplerinin incelemesini gerektirmeye devam ettiğini de ele alır.
Bu makale hukuki tavsiye niteliği taşımaz. Hangi verilerin paylaşılabileceğini, tedarikçi rollerini ve kurulumunuz için kimliksizleştirme yöntemini onaylamasını gizlilik veya hukuk ekibinizden isteyin.
Kapsamla başlayın: HIPAA neleri kapsar ve neler PHI sayılır
HIPAA (Health Insurance Portability and Accountability Act), hastaların tıbbi bilgileri ve sağlık kayıtları konusundaki gizliliğini ve güvenliğini korumayı amaçlayan bir Amerika Birleşik Devletleri yasasıdır. İki grup için geçerlidir:
- Kapsam dahilindeki kuruluşlar; doktorlar, klinikler, hastaneler ve eczaneler gibi talep veya faturalandırma bilgilerini elektronik olarak ileten belirli sağlık hizmeti sağlayıcılarını içerir. Bunlar ayrıca sağlık sigortası şirketlerini, Medicare ve Medicaid gibi resmi programları ve sağlık verilerini elektronik bilgi değişimi için hazırlayan sağlık takas merkezlerini de kapsar.
- İş ortakları, faturalandırma şirketleri veya bulut sağlayıcıları gibi kapsam dahilindeki bir kuruluş adına korunan sağlık bilgilerini işleyen kişi veya şirketlerdir.
Korunan sağlık bilgileri (PHI); kapsam dahilindeki bir kuruluş ya da iş ortağı tarafından tutulan veya iletilen, bir kişinin sağlığı, bakımı veya bakım ödemeleri hakkındaki kişisel olarak tanımlanabilir bilgilerdir. Bu bilgi elektronik ortamda olduğunda elektronik korunan sağlık bilgisi veya ePHI haline gelir. Bir ad, e-posta adresi, tıbbi kayıt numarası, IP adresi, cihaz tanımlayıcısı, tam URL, randevu tarihi veya benzersiz bir kod, sağlık veya bakım bilgileriyle ilişkilendirildiğinde PHI'ın bir parçası olabilir.
Bir tedarikçi, hizmetinin bir parçası olarak kapsam dahilindeki bir kuruluş adına PHI işliyorsa bu tedarikçi genellikle bir iş ortağıdır ve verileri almadan önce bir iş ortağı sözleşmesine (BAA) ihtiyaç duyar. BAA, tedarikçinin PHI'ı nasıl kullanabileceğini ve koruyabileceğini açıklar.
Custom planında, kapsama dahil hizmetler için Stape ile bir Business Associate Agreement (BAA) de imzalayabilirsiniz. BAA, Stape'in kuruluşunuz adına PHI işlerken üstlendiği sorumlulukları tanımlar.
Herkese açık bir sayfa, sırf bir sağlık durumunu ele alıyor diye otomatik olarak HIPAA kapsamına girmez. Bağlam önemlidir. Bir ziyaretçi giriş yaptığında, sağlık randevusu aldığında, semptom girdiğinde, hesap oluşturduğunda veya kişiyi sağlık hizmetiyle ilişkilendiren başka herhangi bir ayrıntı paylaştığında risk değişir.
İzleme akışlarınızda PHI mı yönetiyorsunuz?
Mevcut altyapınızı ve uyumluluk ihtiyaçlarınızı görüşelim.
Kanadalı sağlık ekipleri için
Birçok Kanadalı işletme, kişisel bilgilere yönelik federal gizlilik yasası olan PIPEDA'ya tabidir. PIPEDA yerine veya onunla birlikte eyalet yasaları da geçerli olabilir ve bazı eyaletlerde sağlık bilgileri için ek kurallar bulunur. Kanadalı bir şirketin, ABD'de kapsam dahilindeki bir kuruluş adına iş ortağı olarak PHI işlemesi durumunda HIPAA'nın belirli bölümlerine de uyması gerekebilir.
İstemci tarafı pikseller sağlık verilerini nasıl açığa çıkarabilir
İstemci tarafı pikseller, izleme isteklerini ziyaretçinin tarayıcısından doğrudan Google, Meta veya başka bir platforma gönderdikleri için sağlık verilerini açığa çıkarabilir. Kuruluşunuz, platform bu alanları almadan önce hassas alanları inceleyebileceği veya kaldırabileceği kontrollü bir sunucu adımına sahip değildir. Etikete ve ayarlarına bağlı olarak istek; sayfa URL'sini, sayfa başlığını, yönlendiren sayfayı, IP adresini, çerezleri, cihaz kimliklerini, form değerlerini ve etkinlik ayrıntılarını içerebilir.
Bu durum, sağlık web siteleri ve uygulamaları için yaygın bazı risk noktaları oluşturur:
- Bir klinik randevu sayfası; e-posta adresini, seçilen sağlık uzmanını, randevu tarihini ve etkinlik adını bir üçüncü tarafa gönderebilir.
- Bir teletıp akışı; hasta portalı girişini, randevu türünü, anket yanıtını veya tıbbi bir terim içeren URL'yi açığa çıkarabilir.
- Doğrudan tüketiciye (DTC) yönelik bir sağlık sepeti; bir sipariş kimliğini veya e-postayı bir doğurganlık testi, reçeteli ürün veya bir sağlık durumuna yönelik cihazla ilişkilendirebilir.
- Bir mobil sağlık uygulaması; bir reklam kimliğini veya cihaz kimliğini uygulama içinde kaydedilen sağlık etkinlikleriyle ilişkilendirebilir.
“Piksel” kelimesi bunun önemsiz olduğu hissini uyandırabilir; oysa arkasındaki ağ isteği son derece ayrıntılı bir veri yükü taşıyabilir.
Google Analytics neden PHI alamaz ve reklam platformları sağlık verilerini neden kısıtlar
HIPAA'ya tabi kuruluşlar, PHI'ı Google Analytics'in dışında tutmalıdır. Google, Google Analytics için BAA sunmaz ve bu hizmetin HIPAA gereksinimlerini karşıladığını beyan etmez.
Hukuki ve teknik incelemeler Google'ın hiçbir PHI almadığını doğruladığında, HIPAA kapsamında olmayan sayfalarda Google Analytics 4 (GA4) yine de kullanılabilir. Kimlikler, URL'ler, etkinlik adları, kullanıcı özellikleri, kampanya parametreleri ve serbest metin değerleri de dahil olmak üzere istekteki her alanı inceleyin.
Meta ve diğer reklam platformlarının kendilerine ait veri kısıtlamaları vardır. Meta İş Araçları Koşulları, işletmelerin Meta Pixel gibi araçlar üzerinden sağlık bilgilerini ve diğer hassas verileri göndermesini yasaklar. Her analiz ve reklam hedefini ayrı ayrı inceleyin.
Gizlilik veya hukuk ekibiniz, her platformun hangi verileri alabileceğine karar vermelidir. Teknik ekip daha sonra izleme kurulumunu bu kurallara göre yapılandırabilir ve test edebilir.
Son sağlık gizliliği davalarının gösterdikleri
Yakın tarihli sağlık gizliliği davaları, izleme hatalarının idari yaptırımlara veya özel davalara yol açabileceğini göstermektedir. HIPAA yaptırımlarını HHS uygular. FTC ve eyalet makamları ise diğer gizlilik ve tüketiciyi koruma yasaları kapsamında işlem yapabilir.
- Temmuz 2026'da FTC, Utah ve Kaliforniya; teletıp şirketi Hims and Hers'e, web sitesi izleme teknolojileri aracılığıyla Meta, Snap ve diğer üçüncü taraflarla hassas sağlık bilgilerini paylaştığı iddiasıyla dava açtı. Dava süreci devam etmektedir.
Stape ile HIPAA uyumlu izleme nasıl oluşturulur
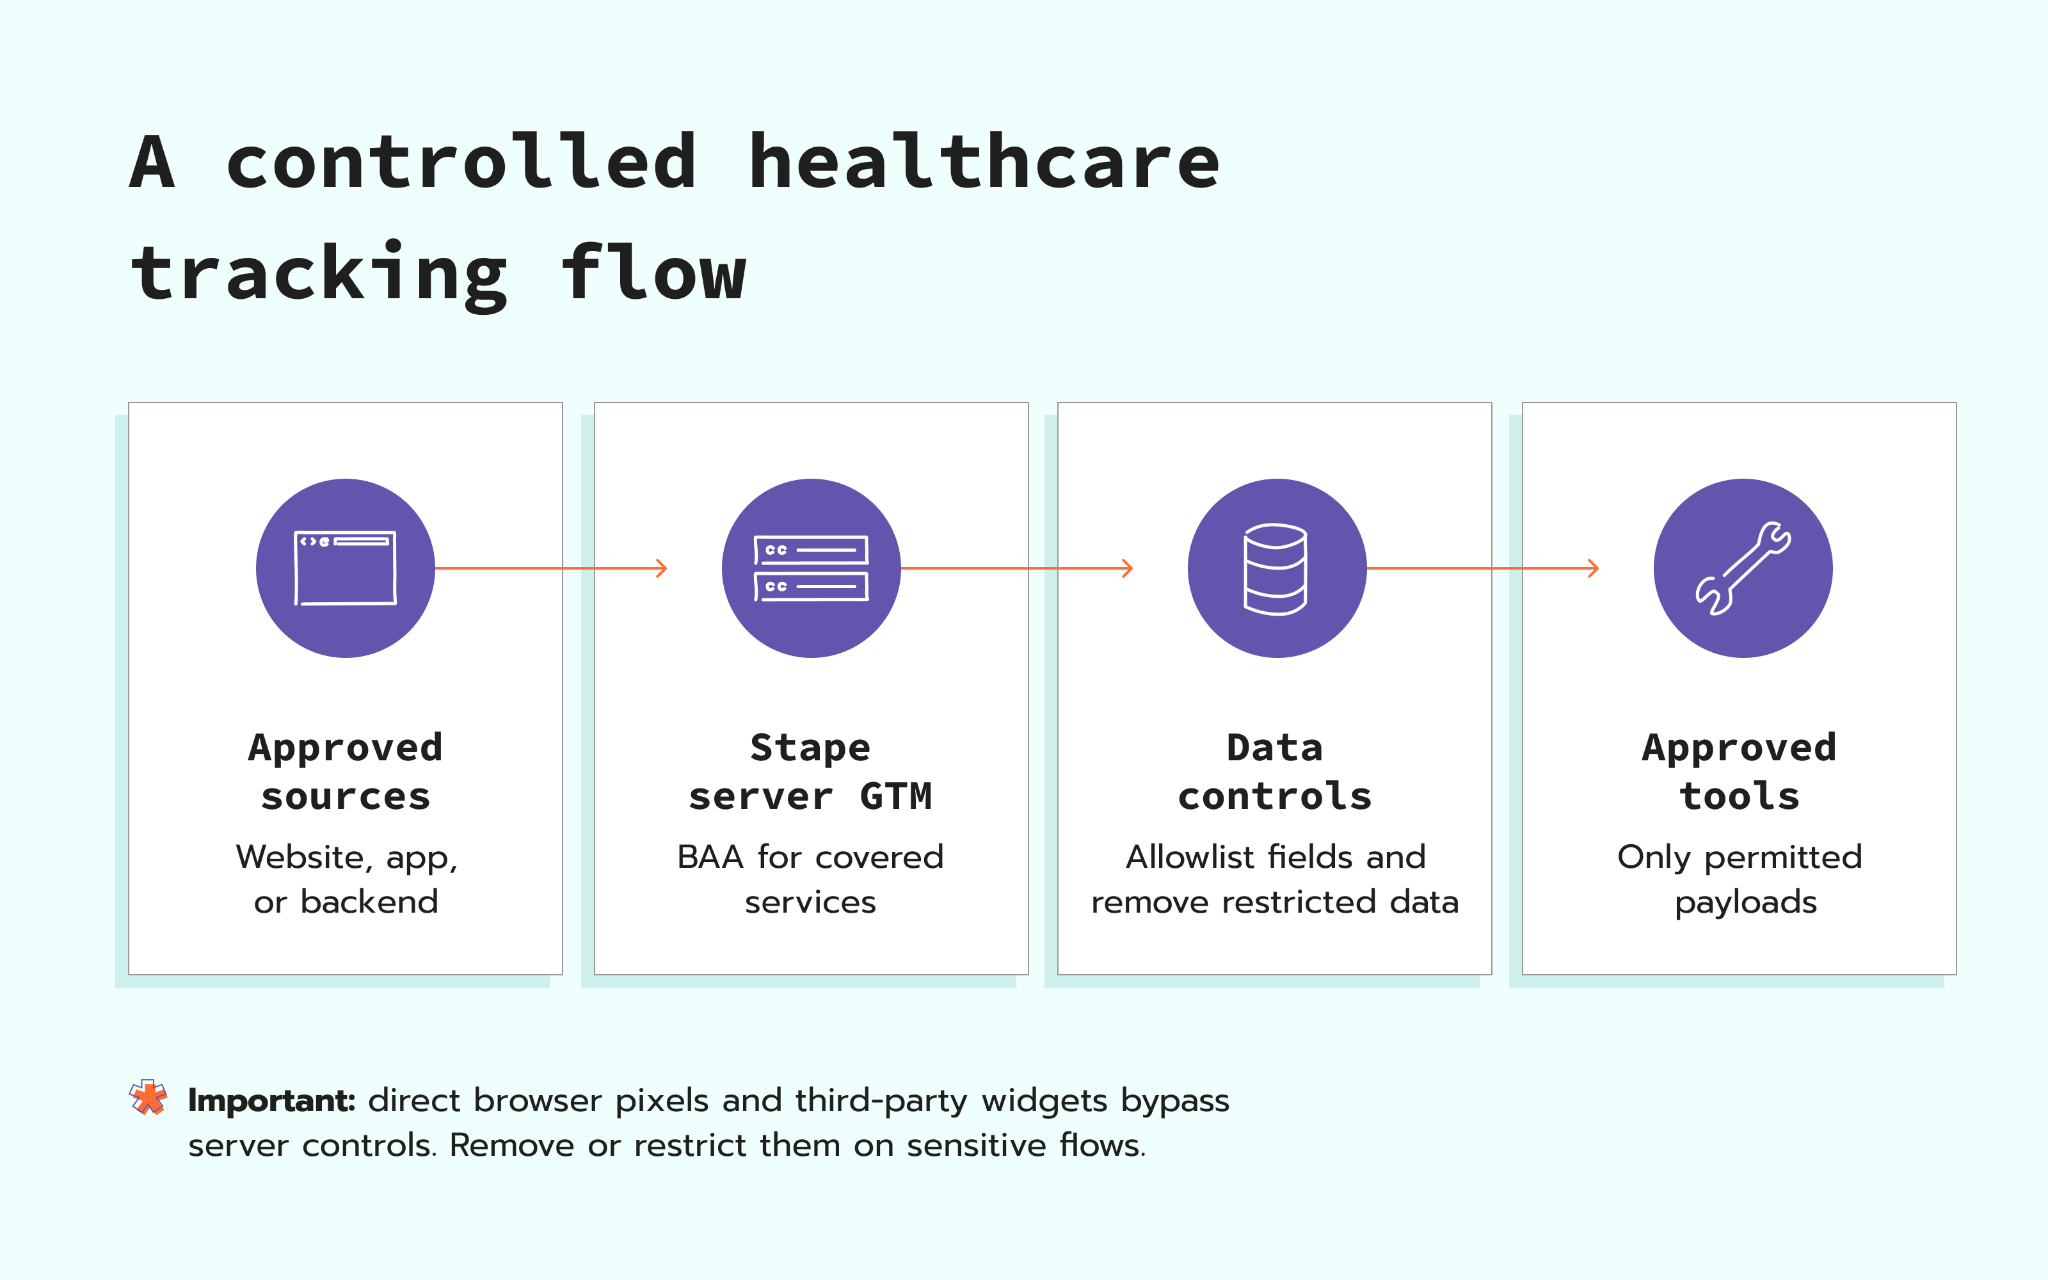
Server GTM kapsayıcınızı Stape üzerinde barındırarak ve analiz platformlarına ulaşmadan önce yalnızca gizlilik veya hukuk ekibiniz tarafından onaylanan etkinlikleri bu kapsayıcı üzerinden yönlendirerek HIPAA uyumlu bir izleme mimarisi oluşturabilirsiniz.
Stape ile bir iş ortağı sözleşmesi (BAA) imzalayabilirsiniz. Sözleşmeyi talep etmek ve hangi hizmetleri kapsadığını teyit etmek için sales@stape.io adresinden Satış ekibimizle iletişime geçin.
Bir sağlık sektörü sunucu taraflı izleme uzmanıyla görüşün
BAA seçeneklerini, server GTM mimarisini ve analiz araçlarınızın alması gereken alanları inceleyin.
Stape aşağıdaki teknik yetenekleri sunar:
- Server GTM Hosting. Server GTM kapsayıcınızı Stape üzerinde barındırır ve her platformun ne alacağına ilişkin ayrı kurallar belirlersiniz.
- Anonymizer. Server GTM üzerinden yönlendirilen GA4 istekleri için Anonymizer, seçilen alanları Google'a ulaşmadan önce kaldırabilir, maskeleyebilir veya değiştirebilir.
- Hesap erişimi. Giriş etkinliği geçmişi, son hesap girişlerini kaydeder. İki faktörlü kimlik doğrulama ve geçiş anahtarları, oturum açma güvenliğini sağlamaya yardımcı olur. Single Sign-On (SSO), şirketinizin bir çalışan ayrıldığında erişimi kaldırmak da dahil olmak üzere Stape erişimini kendi kimlik sağlayıcısı üzerinden yönetmesine olanak tanır.
- Barındırma konumları. Çoklu sunucu konumları, server GTM kapsayıcınızın nerede çalışacağını seçmenize olanak tanır. Stape Europe ile kapsayıcınızı Avrupalı bir bulut sağlayıcısı olan Scaleway'in AB sunucularında barındırırsınız. Bu, dahili politikalar verilerin nerede işlenebileceğini sınırlandırdığında, ekibinize HIPAA risk değerlendirmesinde belgeleyebileceği tanımlı bir işleme konumu sağlar.
- Test etme. Stape Logs, gelen istekleri ve etkinleştirildiğinde server GTM tarafından işlenen giden istekleri gösterir.
Bu yetenekler, ekibinizin onaylanmış bir veri planını uygulamasına yardımcı olur. Hukuki onayın veya tüm veri akışının test edilmesinin yerini almaz.
HIPAA uyumluluğu büyük ölçüde bağlama bağlıdır ve gereksinimler belirli müşteriye, veri akışına ve kullanım senaryosuna göre değişiklik gösterebilir.
Sağlık sektörü vaka incelemelerinin gösterdikleri
Sağlık ekipleri, hassas veriler reklam ve analiz veri yüklerinden kaldırıldıktan sonra da kullanışlı analizlere ihtiyaç duyar. Aşağıdaki Stape vaka incelemeleri, kontrollü sunucu taraflı uygulamalardan elde edilen ölçüm sonuçlarını göstermektedir.
OMRON Healthcare EMEA veri eksiksizliğini %25 ila %35 oranında artırdı
Hellenic Technologies, OMRON Healthcare EMEA'nın ölçüm kurulumunu ülke düzeyinde Google Tag Manager kapsayıcıları, sunucu taraflı GA4 etiketleme, gelişmiş dönüşümler ve bir izin çerçevesiyle yeniden yapılandırdı. Proje şunları bildirdi:
- %25 ila %35 daha yüksek izleme verisi eksiksizliği ve doğruluğu
- %20 ila %30 daha yüksek kullanıcı etkinliği yakalama
- %15 ila %25 daha yüksek dönüşüm izleme güvenilirliği
- %20 ila %30 daha yüksek pazarlama ilişkilendirme hassasiyeti
- %50'nin üzerinde izin onay oranları
OMRON Healthcare EMEA izleme doğruluğu vaka incelemesinin tamamına göz atın.
Bir sağlık sektörü müşterisi atanmamış GA4 oturumlarını %41,09'dan %3,3'e düşürdü
Stape Care; mevcut bir sunucu taraflı kurulumu yapılandırılmış bir veri katmanı, Consent Mode entegrasyonu, kararlı etkinlik tetikleyicileri, Custom Loader ve Cookie Keeper ile yeniden oluşturdu. Proje şunları bildirdi:
- Atanmamış GA4 oturumları %41,09'dan %3,3'e geriledi
- Etkileşimli oturumlar %244,9 arttı
- İzlenen önemli etkinlikler %195,7 arttı
- İzlenen etkinlik sayısı 2'den 11'e yükseldi
Ekibin bir sağlık sektörü müşterisi için %38 ilişkilendirme geri kazanımını nasıl elde ettiğini görün.
HIPAA uyumlu bir izleme kurulumu nasıl uygulanır
Ekibiniz, onaylanmış veri kurallarını test edilmiş bir veri akışına dönüştürerek HIPAA uyumlu bir izleme kurulumunu hayata geçirebilir.
- 1.Kapsamı ve amacı netleştirin. Verileri hangi tüzel kişinin topladığını, her bir etkinliğe neden ihtiyaç duyulduğunu ve hangi yasanın veya sözleşmenin geçerli olduğunu kaydedin.
- 2.Her veri akışını haritalandırın. Her web sitesini, uygulamayı ve arka uç kaynağını listeleyin. Tarayıcı etiketlerini, formları, rezervasyon widget'larını, sohbet araçlarını, oturum tekrarlarını, müşteri ilişkileri yönetimi (CRM) güncellemelerini ve istek günlüklerini dahil edin. Sunucu tarafı GTM'i atlayan her isteği işaretleyin.
- 3.Verileri sınıflandırın ve onaylayın. Bir kişiyi tanımlayan veya sağlık bağlamını ortaya koyan alanları işaretleyin. Gizlilik veya hukuk ekibinizden her bir hedefin hangi verileri alabileceğini onaylamasını isteyin.
- 4.Tedarikçileri ve BAA'leri inceleyin. Her bir veri paylaşımına izin verildiğini doğrulayın. Bir tedarikçi bir iş ortağı olarak PHI işliyorsa veriler hizmete girmeden önce bir BAA imzalayın. BAA sunmuyorsa PHI'ı dışarıda tutun.
- 5.Veri yolunu yapılandırın. Onaylanan etkinlikleri sunucu tarafı GTM üzerinden yönlendirin. Her bir hedefin alabileceği alanlar için ayrı kurallar belirleyin.
- 6.Doğrudan tarayıcı etiketlerini kaldırın veya kısıtlayın. Doğrudan PHI veya yasaklanmış sağlık verileri gönderebileceği sayfalarda veya eylemlerde Meta Pixel'i ya da başka bir etiketi etkin bırakmayın.
- 7.Onaylanan veri kontrollerini uygulayın. Yalnızca gerekli verileri gönderin. GA4 istekleri için Anonymizer'ı onaylanan alanları kaldıracak, maskeleyecek veya değiştirecek şekilde yapılandırın.
- 8.Erişimi ve iletimi koruyun. Güçlü oturum açma denetimleri zorunlu kılın, erişimi kısıtlayın, şifrelenmiş bağlantılar kullanın ve günlük saklama kuralları belirleyin.
- 9.Çerez onayını ve HIPAA yetkilendirmesini ayrı ayrı ele alın. Bir çerez bildirimi, geçerli bir HIPAA yetkilendirmesi değildir.
- 10.Kurulumu test edin ve belgeleyin. Gelen ve giden isteklerin içindeki verileri denetleyin. Tedarikçi kararlarını, BAA kapsamını, alan kurallarını ve onayları kaydedin. Her takip değişikliğinden sonra aynı kontrolleri tekrarlayın.
İmzalı bir BAA ile HIPAA uyumlu sunucu tarafı GTM altyapısına sahip olun
Her bir platformun hangi verileri alacağını kontrol edin ve hassas sağlık bilgilerini bunları almaması gereken araçların dışında tutun.
İlgili gönderiler
Blog
Google Analytics 4'te kullanıcı verileri nasıl anonimleştirilir?
GDPR uyumu için Stape Anonymizer veya GTM ile GA4 verilerini anonimleştirin. IP adreslerini, istemci kimliklerini ve yönlendiren bilgilerini kaldırın.
Oct 21, 2026

Yorumlar