19 sept. 2025
Comment rendre votre suivi conforme à la loi HIPAA : stratégies pour les entreprises de santé
Rédigé par
Maryna Semidubarska
Publié 12 nov. 2026 commentaires
Points clés à retenir :
- Le suivi classique via le navigateur peut transmettre des données de santé sensibles directement à des plateformes tierces.
- Les organisations assujetties à la loi HIPAA doivent exclure les informations de santé protégées (PHI) de Google Analytics.
- Avec une configuration de suivi maîtrisée, vous n'envoyez que les données approuvées à chaque plateforme. Il est également essentiel de supprimer les balises directes du navigateur sur les parcours sensibles.
- Vous pouvez héberger votre configuration côté serveur sur Stape et signer un accord d'association commerciale (BAA) pour les services couverts.
Google Analytics ne peut faire partie d'un dispositif de mesure conforme à la loi HIPAA que si Google ne reçoit aucune information de santé protégée (PHI). Les équipes de santé doivent donc déterminer quelles pages peuvent utiliser Google Analytics et quelles informations chaque requête de suivi transmet.
Un moyen de contrôler ce qui parvient à Google Analytics consiste à acheminer les requêtes de suivi approuvées via Google Tag Manager côté serveur (GTM côté serveur). Vous pouvez héberger votre conteneur GTM côté serveur sur Stape et définir des règles sur ce qu'il transmet à Google Analytics.
Ce guide explique comment le suivi via le navigateur peut exposer des données de santé, comment mettre en place un flux de données mieux maîtrisé et comment Stape prend en charge la configuration technique. Il précise également quelles décisions nécessitent encore un examen juridique ou de conformité.
Cet article ne constitue pas un conseil juridique. Demandez à votre équipe juridique ou chargée de la conformité de valider les données pouvant être partagées, le rôle des prestataires et la méthode d'anonymisation pour votre configuration.
Commencer par le périmètre : ce que couvre la loi HIPAA et ce qui constitue des PHI
La loi HIPAA (Health Insurance Portability and Accountability Act) est une législation américaine visant à protéger la confidentialité et la sécurité des informations médicales et des dossiers de santé des patients. Elle s'applique à deux catégories d'acteurs :
- Les entités couvertes comprennent certains professionnels et établissements de santé qui transmettent des demandes de remboursement ou des données de facturation par voie électronique, tels que les médecins, cliniques, hôpitaux et pharmacies. Elles incluent également les compagnies d'assurance maladie, les programmes gouvernementaux tels que Medicare et Medicaid, ainsi que les centres de traitement de données de santé qui préparent les données de santé pour les échanges électroniques.
- Les associés commerciaux sont des personnes ou des entreprises qui traitent des informations de santé protégées pour le compte d'une entité couverte, comme des sociétés de facturation ou des fournisseurs de services cloud.
Les informations de santé protégées, ou PHI, sont des informations nominatives et identifiables concernant la santé d'une personne, ses soins ou le paiement de ses soins, détenues ou transmises par une entité couverte ou un associé commercial. Lorsque cette information est sous format électronique, il s'agit d'informations de santé protégées électroniques, ou ePHI. Un nom, une adresse e-mail, un numéro de dossier médical, une adresse IP, un identifiant d'appareil, une URL complète, une date de rendez-vous ou un code unique peuvent faire partie des PHI lorsqu'ils sont associés à des informations relatives à la santé ou aux soins.
Si un prestataire traite des PHI pour le compte d'une entité couverte dans le cadre de ses services, il est généralement considéré comme un associé commercial et doit conclure un accord d'association commerciale (BAA) avant de recevoir les données. Un BAA définit la manière dont le prestataire peut utiliser et protéger les PHI.
Avec un forfait Custom, vous pouvez également signer un Business Associate Agreement (BAA) avec Stape pour les services couverts. Le BAA définit les responsabilités de Stape lorsqu'il traite des PHI pour le compte de votre organisation.
Une page publique n'est pas automatiquement couverte par la loi HIPAA au seul motif qu'elle traite d'un problème de santé. Le contexte est déterminant. Le niveau de risque change dès qu'un visiteur se connecte, prend rendez-vous pour des soins, renseigne des symptômes, crée un compte ou partage tout autre détail reliant cette personne à un parcours de soins.
Vous gérez des PHI dans vos flux de suivi ?
Échangeons sur votre infrastructure actuelle et vos exigences de conformité.
Pour les équipes de santé canadiennes
De nombreuses entreprises canadiennes sont soumises à la PIPEDA, la loi fédérale sur la protection des renseignements personnels. Des lois provinciales peuvent s'appliquer à la place de la PIPEDA ou en parallèle, et certaines provinces disposent de règles supplémentaires pour les données de santé. Une entreprise canadienne peut également devoir respecter certains volets de la loi HIPAA si elle traite des PHI pour le compte d'une entité couverte américaine en tant qu'associé commercial.
Comment les pixels côté client peuvent divulguer des données de santé
Les pixels côté client peuvent divulguer des données de santé car ils envoient les requêtes de suivi directement depuis le navigateur du visiteur vers Google, Meta ou une autre plateforme. Votre organisation ne dispose d'aucune étape serveur intermédiaire et contrôlée pour inspecter ou supprimer les champs sensibles avant que la plateforme ne les reçoive. Selon la balise et ses paramètres, la requête peut inclure l'URL de la page, le titre de la page, le référent, l'adresse IP, les cookies, les identifiants d'appareils, les valeurs de formulaires et les détails des événements.
Cela crée plusieurs points de risque fréquents pour les sites web et applications du secteur de la santé :
- Une page de prise de rendez-vous en clinique peut transmettre à un tiers une adresse e-mail, le praticien sélectionné, la date du rendez-vous et le nom de l'événement.
- Un parcours de télésanté peut exposer la connexion au portail patient, le type de consultation, une réponse à un questionnaire ou une URL contenant un terme médical.
- Un panier d'achat santé direct au consommateur (DTC) peut associer un identifiant de commande ou un e-mail à un test de fertilité, un médicament sur ordonnance ou un dispositif médical lié à une pathologie.
- Une application mobile de santé peut associer un identifiant publicitaire ou un identifiant d'appareil aux événements de santé enregistrés dans l'application.
Le terme « pixel » peut sembler anodin, alors que la requête réseau sous-jacente peut transporter une charge utile très détaillée.
Pourquoi Google Analytics ne peut pas recevoir de PHI et pourquoi les plateformes publicitaires restreignent les données de santé
Les organisations soumises à la loi HIPAA doivent impérativement exclure les PHI de Google Analytics. Google ne propose aucun BAA pour Google Analytics et ne garantit pas la conformité de ce service avec les exigences de la loi HIPAA.
Google Analytics 4 (GA4) peut néanmoins être utilisé sur les pages non couvertes par la loi HIPAA lorsqu'un examen juridique et technique confirme que Google ne reçoit aucune PHI. Examinez chaque champ de la requête, y compris les identifiants, les URL, les noms d'événements, les propriétés utilisateur, les paramètres de campagne et les valeurs de texte libre.
Meta et les autres plateformes publicitaires imposent leurs propres restrictions sur les données. Les Conditions d'utilisation des outils professionnels de Meta interdisent aux entreprises d'envoyer des informations de santé et d'autres données sensibles via des outils tels que le Meta Pixel. Examinez séparément chaque destination d'analyse et de publicité.
Votre équipe juridique ou de conformité doit déterminer quelles données chaque plateforme est autorisée à recevoir. L'équipe technique peut ensuite concevoir et tester la configuration de suivi conformément à ces règles.
Ce que révèlent les récentes affaires relatives à la confidentialité des données de santé
Les récentes affaires liées à la confidentialité dans le secteur de la santé montrent que les manquements en matière de suivi peuvent entraîner des sanctions administratives ou des poursuites judiciaires. L'HHS applique la loi HIPAA. La FTC et les autorités étatiques peuvent intervenir en vertu d'autres lois sur la protection de la vie privée et des consommateurs.
- En 2025, Healthline a accepté de verser 1,55 million de dollars pour régler des allégations de l'État de Californie selon lesquelles les cookies et les pixels de son site web de santé partageaient avec des annonceurs des données d'identification et des titres d'articles révélant des problèmes médicaux, sans les mesures de protection requises.
- En 2026, un tribunal fédéral a validé définitivement un accord de 46 millions de dollars conclu par Kaiser Permanente, mettant fin à des poursuites concernant l'utilisation de technologies de suivi tierces sur les pages authentifiées de son site et de ses applications.
- En juillet 2026, la FTC, l'Utah et la Californie ont poursuivi Hims and Hers, affirmant que l'entreprise de télésanté avait partagé des informations médicales sensibles avec Meta, Snap et d'autres tiers par le biais de technologies de suivi web. L'affaire est en cours.
Comment concevoir un suivi conforme à la loi HIPAA avec Stape
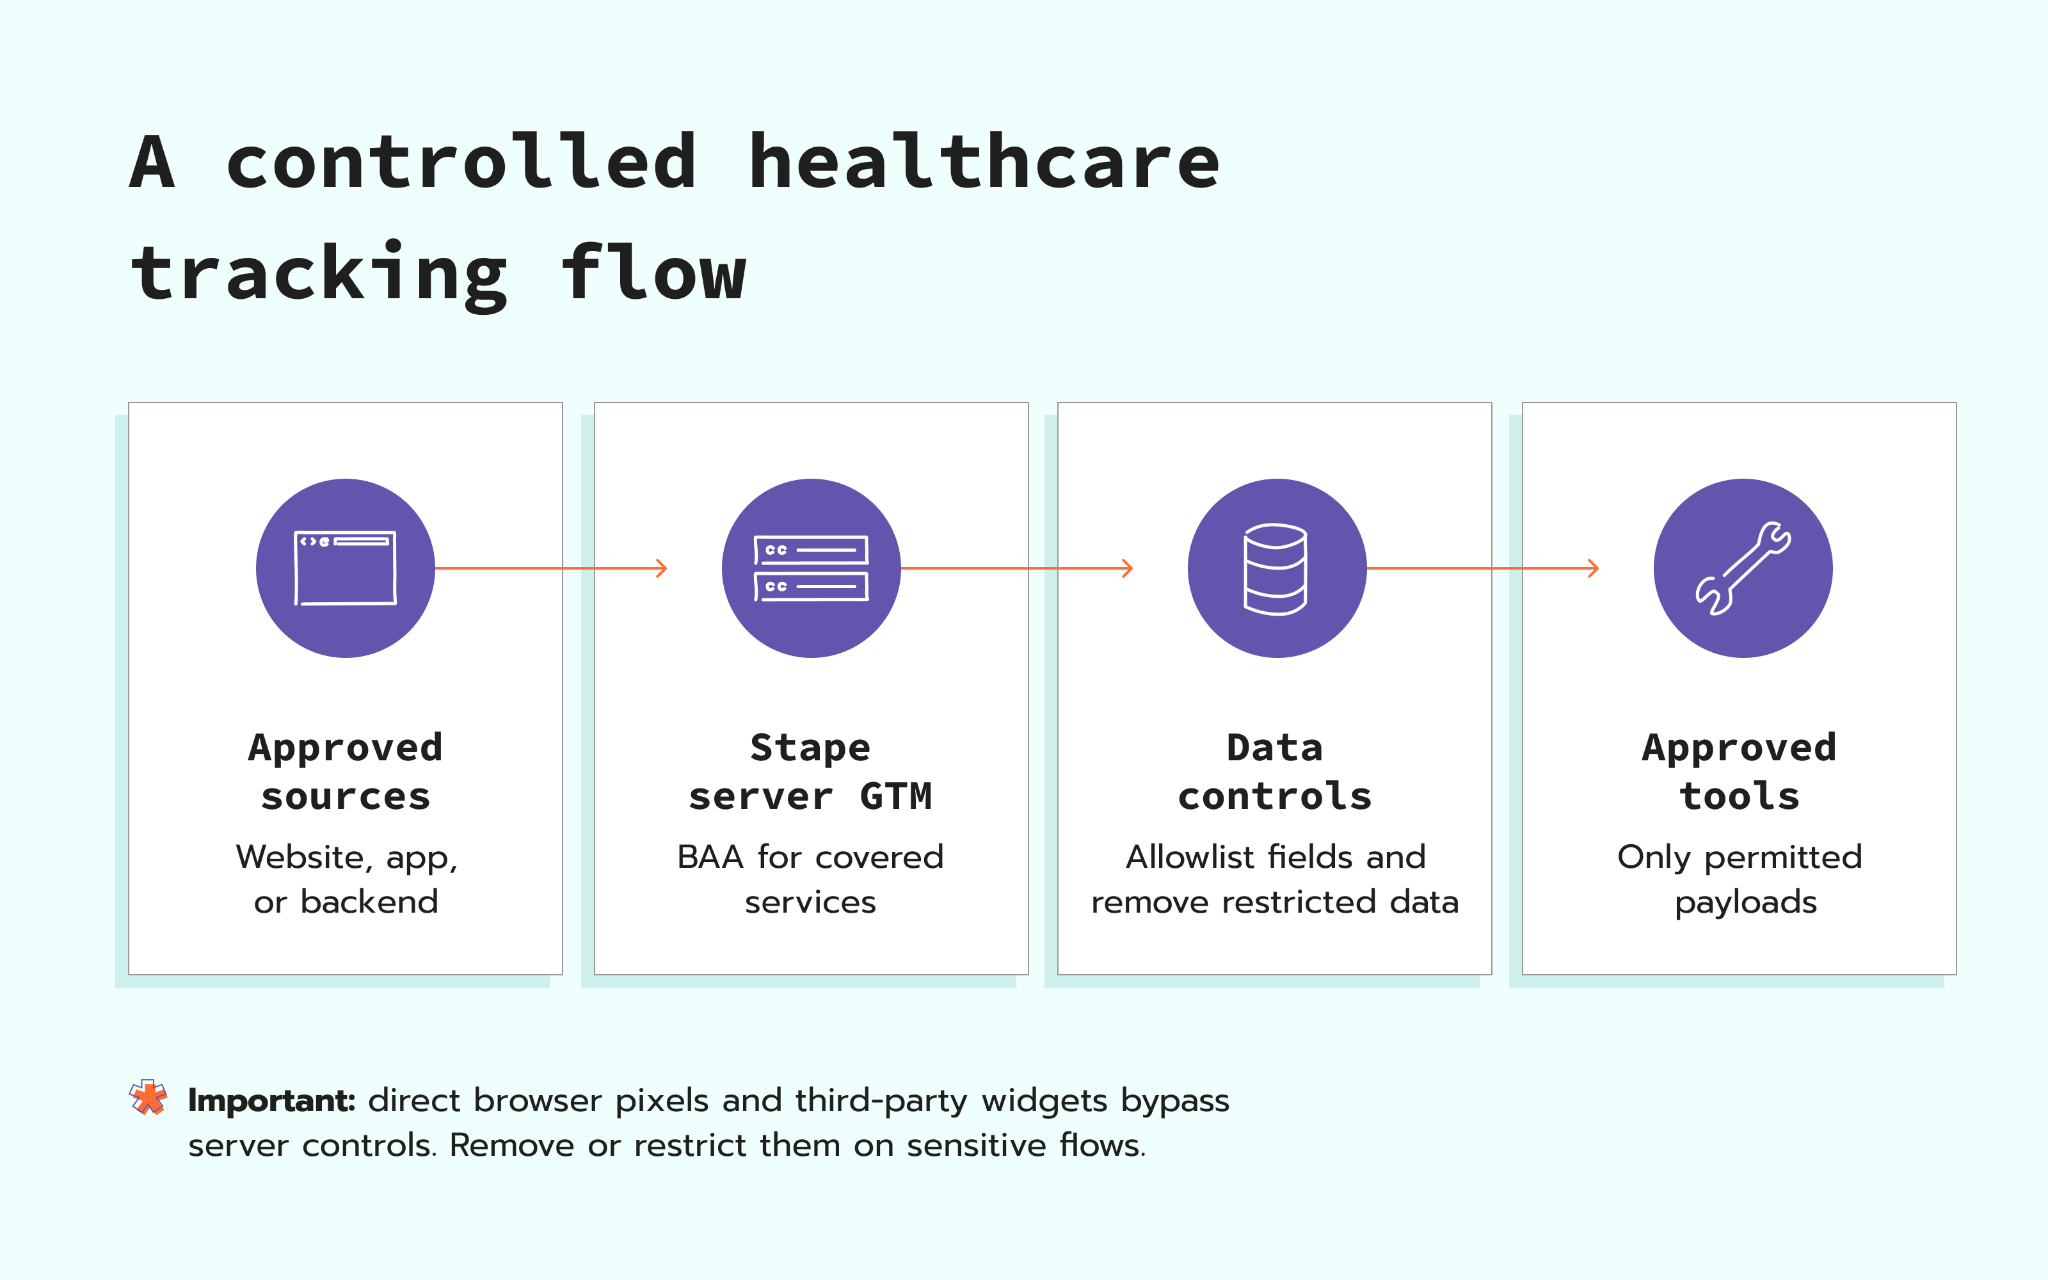
Vous pouvez concevoir une architecture de suivi conforme à la loi HIPAA en hébergeant votre conteneur GTM côté serveur sur Stape et en n'y acheminant que les événements approuvés par votre équipe juridique ou de conformité avant qu'ils n'atteignent les plateformes d'analyse.
Vous pouvez signer un accord d'association commerciale (BAA) avec Stape. Contactez notre équipe commerciale à l'adresse sales@stape.io pour demander l'accord et confirmer les services qu'il couvre.
Échanger avec un expert du suivi côté serveur dans le secteur de la santé
Passez en revue les options de BAA, l'architecture GTM côté serveur et les champs que vos outils d'analyse doivent recevoir.
Stape propose les fonctionnalités techniques suivantes :
- Server GTM Hosting. Vous hébergez votre conteneur GTM côté serveur sur Stape et définissez des règles distinctes pour ce que chaque plateforme reçoit.
- Anonymizer. Pour les requêtes GA4 acheminées via GTM côté serveur, Anonymizer peut supprimer, masquer ou modifier certains champs sélectionnés avant qu'ils ne parviennent à Google.
- Accès au compte. L'historique d'activité de connexion enregistre les connexions récentes au compte. L'authentification à deux facteurs et les clés d'accès renforcent la sécurité des connexions. Le Single Sign-On (SSO) permet à votre entreprise de gérer les accès à Stape via son fournisseur d'identité, y compris la révocation des accès lors du départ d'un collaborateur.
- Emplacements d'hébergement. Plusieurs emplacements de serveurs vous permettent de choisir où s'exécute votre conteneur GTM côté serveur. Avec Stape Europe, vous hébergez votre conteneur sur des serveurs situés dans l'UE chez Scaleway, un fournisseur de cloud européen. Cela donne à votre équipe un lieu de traitement précis à documenter dans son évaluation des risques HIPAA lorsque les politiques internes restreignent la localisation du traitement des données.
- Tests. Stape Logs affiche les requêtes entrantes et, lorsqu'elle est activée, les requêtes sortantes traitées par GTM côté serveur.
Ces fonctionnalités aident votre équipe à appliquer un plan de données approuvé. Elles ne remplacent en aucun cas la validation juridique ni le test complet du flux de données.
La conformité à la loi HIPAA dépend fortement du contexte, et les exigences peuvent varier selon le client, le flux de données et le cas d'usage.
Ce que révèlent les études de cas dans le secteur de la santé
Les équipes du secteur de la santé ont toujours besoin de données d'analyse exploitables une fois les données sensibles retirées des charges utiles publicitaires et analytiques. Les études de cas de Stape ci-dessous illustrent les résultats de mesure obtenus grâce à des implémentations côté serveur maîtrisées.
OMRON Healthcare EMEA a amélioré l'exhaustivité de ses données de 25 % à 35 %
Hellenic Technologies a repensé la configuration de mesure d'OMRON Healthcare EMEA avec des conteneurs Google Tag Manager par pays, un balisage GA4 côté serveur, les conversions améliorées et un cadre de consentement. Le projet a rapporté :
- Une exhaustivité et une précision des données de suivi supérieures de 25 % à 35 %
- Une collecte des événements utilisateur supérieure de 20 % à 30 %
- Une fiabilité du suivi des conversions supérieure de 15 % à 25 %
- Une précision de l'attribution marketing supérieure de 20 % à 30 %
- Des taux d'acceptation du consentement supérieurs à 50 %
Un client du secteur de la santé a réduit les sessions GA4 non attribuées de 41,09 % à 3,3 %
Stape Care a reconstruit une configuration côté serveur existante avec une couche de données structurée, une intégration du Consent Mode, des déclencheurs d'événements stables, le Custom Loader et le Cookie Keeper. Le projet a rapporté :
- Une baisse des sessions GA4 non attribuées de 41,09 % à 3,3 %
- Une hausse des sessions avec engagement de 244,9 %
- Une augmentation des événements clés suivis de 195,7 %
- Une augmentation du nombre d'événements suivis de 2 à 11
Découvrez comment l'équipe a obtenu une récupération d'attribution de 38 % pour un client du secteur de la santé.
Comment mettre en œuvre une configuration de suivi conforme à la loi HIPAA
Votre équipe peut déployer une configuration de suivi conforme à la loi HIPAA en transformant les règles de données validées en un flux de données testé et éprouvé.
- 1.Confirmez le périmètre et la finalité. Enregistrez quelle entité juridique collecte les données, la raison pour laquelle chaque événement est nécessaire, ainsi que la loi ou le contrat applicable.
- 2.Cartographiez chaque flux de données. Listez chaque site web, application et source backend. Incluez les balises de navigateur, les formulaires, les widgets de réservation, les outils de chat, le rejeu de session, les mises à jour de gestion de la relation client (CRM) et les journaux de requêtes. Identifiez chaque requête qui contourne GTM côté serveur.
- 3.Classifiez et approuvez les données. Marquez les champs qui identifient une personne ou révèlent un contexte de santé. Demandez à votre équipe juridique ou chargée de la confidentialité d'approuver ce que chaque destination peut recevoir.
- 4.Examinez les fournisseurs et les BAA. Confirmez que chaque divulgation est autorisée. Si un fournisseur traite des PHI en tant que business associate, signez un BAA avant que les données n'entrent dans son service. S'il ne propose pas de BAA, excluez les PHI.
- 5.Configurez le cheminement des données. Acheminez les événements approuvés via GTM côté serveur. Définissez des règles distinctes pour les champs que chaque destination est autorisée à recevoir.
- 6.Supprimez ou limitez les balises de navigateur directes. Ne laissez pas Meta Pixel ou une autre balise active sur les pages ou les actions où elle peut envoyer directement des PHI ou des données de santé interdites.
- 7.Appliquez les contrôles de données approuvés. N'envoyez que les données nécessaires. Pour les requêtes GA4, configurez Anonymizer afin de supprimer, masquer ou modifier les champs approuvés.
- 8.Protégez les accès et la transmission. Exigez des contrôles de connexion stricts, restreignez les accès, utilisez des connexions chiffrées et définissez des règles de conservation des journaux.
- 9.Gérez séparément le consentement aux cookies et l'autorisation HIPAA. Une bannière de cookies ne constitue pas une autorisation HIPAA valide.
- 10.Testez et documentez la configuration. Inspectez les données au sein des requêtes entrantes et sortantes. Consignez les décisions relatives aux fournisseurs, la couverture des BAA, les règles de champs et les approbations. Répétez ces mêmes vérifications après chaque modification du suivi.
Obtenez une infrastructure GTM côté serveur conforme à HIPAA avec un BAA signé
Contrôlez les données reçues par chaque plateforme et gardez les informations de santé sensibles à l'écart des outils qui ne doivent pas les recevoir.
Postes pertinents
Blog
Guide de taggage côté serveur: avantages et outils à utiliser
Le taggage côté serveur envoie des données via un serveur cloud, réduit la perte côté navigateur et améliore la confidentialité et la fiabilité du suivi.
7 oct. 2025

Commentaires