19 set 2025
Come rendere il tracciamento conforme a HIPAA: strategie per le aziende sanitarie
Scritto da
Maryna Semidubarska
Pubblicato 12 nov 2026 commenti
Punti chiave:
- Il tracciamento tradizionale tramite browser può inviare informazioni sanitarie sensibili direttamente a piattaforme di terze parti.
- Le organizzazioni soggette a HIPAA devono escludere le informazioni sanitarie protette (PHI) da Google Analytics.
- Con una configurazione di tracciamento controllata, si inviano a ciascuna piattaforma solo i dati approvati. È inoltre importante rimuovere i tag diretti del browser dai flussi sensibili.
- È possibile ospitare la configurazione lato server su Stape e sottoscrivere un Business Associate Agreement (BAA) per i servizi coperti.
Google Analytics può far parte di una configurazione di misurazione allineata a HIPAA solo se Google non riceve informazioni sanitarie protette (PHI). I team sanitari devono quindi stabilire quali pagine possono utilizzare Google Analytics e quali informazioni invia ciascuna richiesta di tracciamento.
Un modo per controllare ciò che raggiunge Google Analytics consiste nell'instradare le richieste di tracciamento approvate attraverso Google Tag Manager lato server (GTM lato server). È possibile ospitare il proprio contenitore GTM lato server su Stape e definire regole su ciò che viene inviato a Google Analytics.
Questa guida illustra come il tracciamento da browser possa esporre i dati sanitari, come creare un flusso di dati più controllato e come Stape supporta la configurazione tecnica. Spiega inoltre quali decisioni richiedono ancora una revisione legale o della privacy.
Questo articolo non costituisce una consulenza legale. Chieda al Suo team legale o della privacy di approvare quali dati possono essere condivisi, i ruoli dei fornitori e il metodo di de-identificazione per la propria configurazione.
Iniziare dall'ambito: cosa copre HIPAA e cosa è considerato PHI
L'HIPAA (Health Insurance Portability and Accountability Act) è una legge degli Stati Uniti volta a proteggere la privacy e la sicurezza dei pazienti per quanto riguarda le loro informazioni mediche e le cartelle cliniche. Si applica a due categorie:
- I soggetti coperti includono determinati operatori sanitari che inviano richieste di rimborso o informazioni di fatturazione per via elettronica, come medici, cliniche, ospedali e farmacie. Comprendono anche compagnie di assicurazione sanitaria, programmi governativi come Medicare e Medicaid e clearinghouse sanitarie che preparano i dati sanitari per lo scambio elettronico.
- I collaboratori aziendali sono persone o aziende che gestiscono informazioni sanitarie protette per un soggetto coperto, come società di fatturazione o provider cloud.
Le informazioni sanitarie protette, o PHI, sono informazioni identificabili individualmente relative alla salute, all'assistenza o al pagamento dell'assistenza di una persona, detenute o trasmesse da un soggetto coperto o da un collaboratore aziendale. Quando tali informazioni sono elettroniche, si parla di informazioni sanitarie protette elettroniche, o ePHI. Un nome, un indirizzo e-mail, un numero di cartella clinica, un indirizzo IP, un identificatore del dispositivo, un URL completo, una data di appuntamento o un codice univoco possono diventare parte delle PHI se collegati a informazioni sanitarie o di cura.
Se un fornitore gestisce PHI per un soggetto coperto nell'ambito del proprio servizio, tale fornitore è generalmente un collaboratore aziendale e necessita di un Business Associate Agreement (BAA) prima di ricevere i dati. Un BAA definisce come il fornitore può utilizzare e proteggere le PHI.
Con un piano Custom, è anche possibile sottoscrivere un Business Associate Agreement (BAA) con Stape per i servizi coperti. Il BAA definisce le responsabilità di Stape quando gestisce PHI per conto della Sua organizzazione.
Una pagina pubblica non è automaticamente soggetta a HIPAA solo perché tratta di una patologia. Il contesto è fondamentale. Il rischio cambia quando un visitatore accede, prenota un trattamento, inserisce sintomi, crea un account o condivide qualsiasi altro dettaglio che colleghi la persona all'assistenza sanitaria.
Gestisce PHI nei Suoi flussi di tracciamento?
Parliamo della Sua infrastruttura attuale e delle Sue esigenze di conformità.
Per i team sanitari canadesi
Molte aziende canadesi seguono il PIPEDA, la legge federale sulla privacy per le informazioni personali. Le leggi provinciali possono applicarsi al posto del PIPEDA o insieme ad esso, e alcune province prevedono norme aggiuntive per le informazioni sanitarie. Un'azienda canadese potrebbe inoltre dover rispettare parti di HIPAA se gestisce PHI per un soggetto coperto statunitense in qualità di collaboratore aziendale.
In che modo i pixel lato client possono divulgare dati sanitari
I pixel lato client possono divulgare dati sanitari perché inviano richieste di tracciamento direttamente dal browser del visitatore a Google, Meta o a un'altra piattaforma. L'organizzazione non dispone di un passaggio controllato lato server in cui poter esaminare o rimuovere i campi sensibili prima che la piattaforma li riceva. A seconda del tag e delle relative impostazioni, la richiesta può includere l'URL della pagina, il titolo della pagina, il referrer, l'indirizzo IP, i cookie, gli ID del dispositivo, i valori dei moduli e i dettagli degli eventi.
Ciò genera diversi fattori di rischio comuni per i siti web e le app del settore sanitario:
- La pagina di prenotazione di una clinica può inviare a terze parti un indirizzo e-mail, il medico o la struttura selezionati, la data dell'appuntamento e il nome dell'evento.
- Un flusso di telemedicina può esporre l'accesso al portale pazienti, il tipo di visita, la risposta a un questionario o un URL contenente un termine medico.
- Il carrello sanitario direct-to-consumer (DTC) può associare un ID ordine o un'e-mail a un test di fertilità, a un prodotto soggetto a prescrizione medica o a un dispositivo per una specifica patologia.
- Un'app sanitaria mobile può collegare un ID pubblicitario o un ID dispositivo agli eventi sanitari registrati all'interno dell'app.
Il termine “pixel” può far sembrare tutto questo di poco conto, mentre la richiesta di rete sottostante può trasportare un payload dettagliato.
Perché Google Analytics non può ricevere PHI e le piattaforme pubblicitarie limitano i dati sanitari
Le organizzazioni soggette a HIPAA devono escludere le PHI da Google Analytics. Google non offre un BAA per Google Analytics e non dichiara che il servizio soddisfi i requisiti HIPAA.
Google Analytics 4 (GA4) può comunque essere utilizzato sulle pagine non coperte da HIPAA quando una verifica legale e tecnica conferma che Google non riceve alcuna PHI. Verifichi ogni campo della richiesta, inclusi ID, URL, nomi degli eventi, proprietà utente, parametri della campagna e valori di testo libero.
Meta e le altre piattaforme pubblicitarie applicano le proprie restrizioni sui dati. I Termini per gli strumenti commerciali di Meta vietano alle aziende di inviare informazioni sanitarie e altri dati sensibili tramite strumenti come Meta Pixel. Esamini separatamente ogni destinazione pubblicitaria e di analisi.
Il team legale o per la privacy deve decidere quali dati può ricevere ciascuna piattaforma. Il team tecnico può quindi creare e testare la configurazione di tracciamento in base a tali regole.
Cosa mostrano i recenti casi di privacy in ambito sanitario
I recenti casi di privacy in ambito sanitario dimostrano che gli errori nel tracciamento possono portare a sanzioni o ad azioni legali private. L'HHS vigila sull'applicazione di HIPAA. L'FTC e le autorità statali possono intervenire in base ad altre leggi sulla privacy e sulla tutela dei consumatori.
- Nel 2025, Healthline ha accettato di pagare 1,55 milioni di dollari per risolvere le contestazioni della California secondo cui cookie e pixel sul suo sito web sanitario condividevano con gli inserzionisti, senza le necessarie protezioni della privacy, dati identificativi e titoli di articoli che suggerivano condizioni mediche.
- Nel 2026, un tribunale federale ha concesso l'approvazione definitiva per un accordo da 46 milioni di dollari di Kaiser Permanente per risolvere le contestazioni relative alle tecnologie di tracciamento di terze parti su pagine web e app autenticate.
- A luglio 2026, l'FTC, lo Utah e la California hanno citato in giudizio Hims and Hers, sostenendo che l'azienda di telemedicina abbia condiviso informazioni sanitarie sensibili con Meta, Snap e altre terze parti tramite tecnologie di tracciamento del sito web. Il caso è pendente.
Come creare un tracciamento allineato a HIPAA con Stape
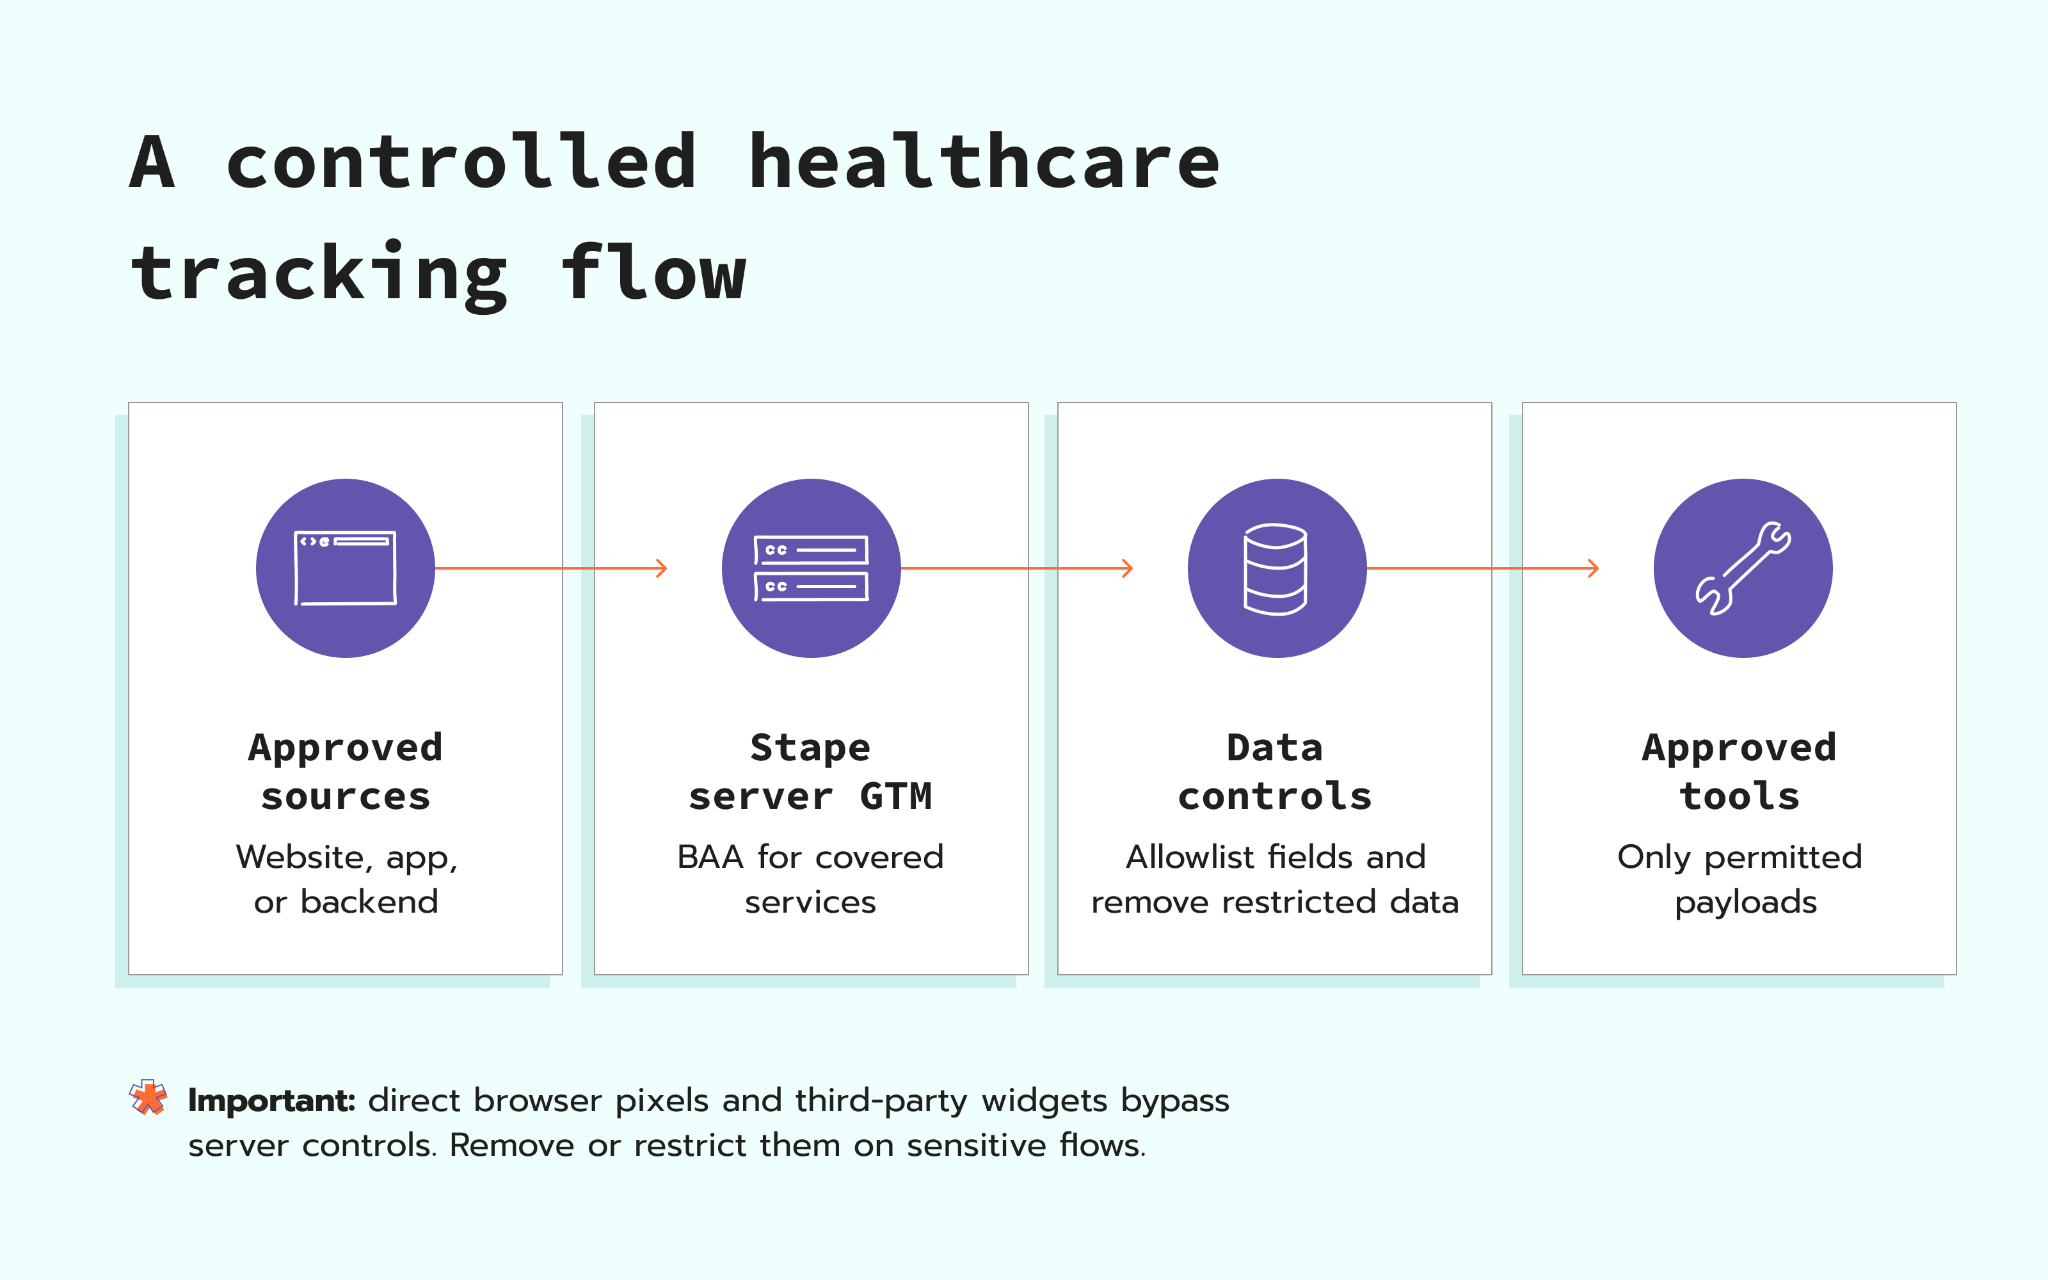
È possibile creare un'architettura di tracciamento allineata a HIPAA ospitando il proprio contenitore GTM lato server su Stape e instradando solo gli eventi approvati dal proprio team legale o per la privacy prima che raggiungano le piattaforme di analisi.
È possibile sottoscrivere un Business Associate Agreement (BAA) con Stape. Contatti il nostro team commerciale all'indirizzo sales@stape.io per richiedere l'accordo e verificare quali servizi copre.
Parli con un esperto di tracciamento lato server per il settore sanitario
Esamini le opzioni BAA, l'architettura di GTM lato server e i campi che i Suoi strumenti di analisi devono ricevere.
Stape offre le seguenti funzionalità tecniche:
- Server GTM Hosting. Può ospitare il Suo contenitore GTM lato server su Stape e impostare regole distinte per ciò che ciascuna piattaforma riceve.
- Anonymizer. Per le richieste GA4 instradate tramite GTM lato server, Anonymizer può rimuovere, mascherare o modificare i campi selezionati prima che raggiungano Google.
- Accesso all'account. La cronologia delle attività di accesso registra i login recenti all'account. L'autenticazione a due fattori e le passkey aiutano a proteggere l'accesso. Il Single Sign-On (SSO) consente alla Sua azienda di gestire l'accesso a Stape tramite il proprio provider di identità, inclusa la revoca dell'accesso quando un dipendente lascia l'azienda.
- Sedi di hosting. Le posizioni multiple dei server consentono di scegliere dove eseguire il contenitore GTM lato server. Con Stape Europe, il contenitore viene ospitato su server UE di Scaleway, un provider cloud europeo. Ciò offre al Suo team una sede di elaborazione definita da documentare nella valutazione dei rischi HIPAA qualora le policy interne limitino i luoghi in cui i dati possono essere elaborati.
- Test. Stape Logs mostra le richieste in entrata e, se abilitato, le richieste in uscita elaborate da GTM lato server.
Queste funzionalità aiutano il Suo team ad applicare un piano dati approvato. Non sostituiscono l'approvazione legale o il collaudo dell'intero flusso di dati.
La conformità a HIPAA dipende fortemente dal contesto e i requisiti possono variare in base al cliente specifico, al flusso di dati e al caso d'uso.
Cosa dimostrano i casi studio nel settore sanitario
I team sanitari continuano ad avere bisogno di dati analitici utili anche dopo che i dati sensibili sono stati rimossi dai payload pubblicitari e di analisi. I seguenti casi studio di Stape illustrano i risultati di misurazione ottenuti da implementazioni lato server controllate.
OMRON Healthcare EMEA ha migliorato la completezza dei dati dal 25% al 35%
Hellenic Technologies ha riprogettato la configurazione di misurazione di OMRON Healthcare EMEA con contenitori Google Tag Manager a livello di singolo paese, tagging GA4 lato server, conversioni avanzate e un framework per il consenso. Il progetto ha registrato:
- Completezza e accuratezza dei dati di tracciamento superiori dal 25% al 35%
- Rilevamento degli eventi utente superiore dal 20% al 30%
- Affidabilità del tracciamento delle conversioni superiore dal 15% al 25%
- Precisione dell'attribuzione di marketing superiore dal 20% al 30%
- Tassi di consenso (opt-in) superiori al 50%
Un cliente del settore sanitario ha ridotto le sessioni GA4 non assegnate dal 41,09% al 3,3%
Stape Care ha ricostruito una configurazione lato server esistente con un data layer strutturato, integrazione di Consent Mode, attivatori di eventi stabili, Custom Loader e Cookie Keeper. Il progetto ha registrato:
- Le sessioni GA4 non assegnate sono scese dal 41,09% al 3,3%
- Le sessioni con engagement sono aumentate del 244,9%
- I principali eventi tracciati sono aumentati del 195,7%
- Il numero di eventi tracciati è passato da 2 a 11
Scopra come il team ha ottenuto il recupero dell'attribuzione del 38% per un cliente del settore sanitario.
Come implementare una configurazione di tracciamento allineata a HIPAA
Il Suo team può implementare una configurazione di tracciamento allineata a HIPAA trasformando le regole sui dati approvate in un flusso di dati collaudato.
- 1.Confermare l'ambito e la finalità. Registrare quale entità legale raccoglie i dati, perché ogni evento è necessario e quale legge o contratto si applica.
- 2.Mappi ogni flusso di dati. Elenchi ciascun sito web, app e sorgente backend. Includa tag del browser, moduli, widget di prenotazione, strumenti di chat, session replay, aggiornamenti del customer relationship management (CRM) e log delle richieste. Contrassegni ogni richiesta che bypassa il server GTM.
- 3.Classifichi e approvi i dati. Contrassegni i campi che identificano una persona o rivelano un contesto sanitario. Chieda al team legale o per la privacy di approvare ciò che ciascuna destinazione può ricevere.
- 4.Esamini i fornitori e i BAA. Verifichi che ogni divulgazione sia consentita. Se un fornitore gestisce PHI in qualità di business associate, firmi un BAA prima che i dati entrino nel suo servizio. Se non offre un BAA, escluda i PHI.
- 5.Configuri il percorso dei dati. Instradi gli eventi approvati attraverso il server GTM. Definisca regole distinte per i campi che ciascuna destinazione può ricevere.
- 6.Rimuova o limiti i tag diretti del browser. Non lasci attivo Meta Pixel o altri tag su pagine o azioni in cui possono inviare direttamente PHI o dati sanitari non consentiti.
- 7.Applichi i controlli sui dati approvati. Invii solo i dati necessari. Per le richieste GA4, configuri Anonymizer per rimuovere, mascherare o modificare i campi approvati.
- 8.Protegga l'accesso e la trasmissione. Richieda controlli di accesso rigorosi, limiti gli accessi, utilizzi connessioni crittografate e imposti regole per la conservazione dei log.
- 9.Gestisca separatamente il consenso ai cookie e l'autorizzazione HIPAA. Un banner dei cookie non costituisce una valida autorizzazione HIPAA.
- 10.Testi e documenti la configurazione. Ispezioni i dati all'interno delle richieste in entrata e in uscita. Registri le decisioni sui fornitori, la copertura BAA, le regole sui campi e le approvazioni. Ripeta gli stessi controlli dopo ogni modifica al tracciamento.
Ottenga un'infrastruttura server GTM allineata a HIPAA con un BAA firmato
Controlli quali dati riceve ciascuna piattaforma ed escluda le informazioni sanitarie sensibili dagli strumenti che non dovrebbero riceverle.
Post relativi
25 mar 2026
Blog
Guida al tagging lato server: vantaggi e strumenti da utilizzare
Il tagging server-side invia dati tramite server cloud, riduce la perdita di dati del browser e migliora la privacy. In questo articolo lo spieghiamo.
7 ott 2025

Commenti