19 верес. 2025 р.
Як зробити трекінг сумісним із HIPAA: стратегії для медичних компаній
Автор:
Maryna Semidubarska
Опубліковано 12 листоп. 2026 р. коментарів
Основні висновки:
- Традиційний браузерний трекінг може передавати конфіденційні дані про здоров'я безпосередньо стороннім платформам.
- Організації, які підпадають під дію HIPAA, мають виключити передачу захищеної медичної інформації (PHI) до Google Analytics.
- Завдяки контрольованому налаштуванню трекінгу ви надсилаєте кожній платформі лише схвалені дані. Також важливо видалити прямі браузерні теги з чутливих процесів.
- Ви можете хостити серверну інфраструктуру на Stape та підписати договір ділового партнерства (BAA) для відповідних сервісів.
Google Analytics може бути частиною вимірювання за стандартами HIPAA лише тоді, коли Google не отримує захищену медичну інформацію (PHI). Тому медичні команди повинні визначити, на яких сторінках можна використовувати Google Analytics і яку інформацію надсилає кожен запит відстеження.
Один зі способів контролювати дані, які надходять до Google Analytics, — спрямовувати схвалені запити відстеження через серверний Google Tag Manager (серверний GTM). Ви можете хостити свій серверний GTM на Stape і налаштувати правила щодо того, що саме надсилається до Google Analytics.
Цей гайд пояснює, як браузерний трекінг може розкривати медичні дані, як створити більш контрольований потік даних і як Stape підтримує технічне налаштування. Він також пояснює, які рішення все ще потребують юридичної перевірки або оцінки приватності.
Ця стаття не є юридичною консультацією. Зверніться до своїх спеціалістів з юридичних питань або приватності, щоб погодити дозволені для передачі дані, ролі вендорів та метод деідентифікації для вашого налаштування.
Почніть із меж застосування: на що поширюється дія HIPAA і що вважається PHI
HIPAA (Health Insurance Portability and Accountability Act) — це закон США, спрямований на захист приватності та безпеки пацієнтів щодо їхньої медичної інформації та медичних карт. Він поширюється на дві групи:
- Охоплені суб'єкти (covered entities) включають певних постачальників медичних послуг, які надсилають страхові претензії чи розрахункову інформацію в електронному вигляді, як-от лікарі, клініки, лікарні та аптеки. Сюди також належать медичні страхові компанії, державні програми, такі як Medicare та Medicaid, а також медичні розрахункові центри, які готують медичні дані для електронного обміну.
- Ділові партнери (business associates) — це фізичні або юридичні особи, які обробляють захищену медичну інформацію для охопленого суб'єкта, наприклад, білінгові компанії чи хмарні провайдери.
Захищена медична інформація, або PHI, — це персонально ідентифікована інформація про стан здоров'я, лікування або оплату медичних послуг людини, яку зберігає або передає охоплений суб'єкт чи діловий партнер. Коли ця інформація представлена в електронному вигляді, це електронна захищена медична інформація, або ePHI. Ім'я, електронна адреса, номер медичної карти, IP-адреса, ідентифікатор пристрою, повний URL, дата прийому або унікальний код можуть стати частиною PHI, якщо вони пов'язані з інформацією про здоров'я або лікування.
Якщо підрядник обробляє PHI для охопленого суб'єкта в межах своїх послуг, він зазвичай вважається діловим партнером і потребує укладення договору ділового партнерства (BAA) до отримання даних. BAA визначає, як підрядник може використовувати та захищати PHI.
На тарифі Custom ви також можете підписати Business Associate Agreement (BAA) зі Stape для відповідних сервісів. BAA визначає обов'язки Stape щодо обробки PHI від імені вашої організації.
Публічна сторінка не підпадає автоматично під дію HIPAA лише тому, що на ній згадується стан здоров'я. Контекст має значення. Ризик виникає тоді, коли відвідувач авторизується, записується на прийом, вводить симптоми, створює обліковий запис або повідомляє будь-які інші дані, що пов'язують його з медичними послугами.
Працюєте з PHI у процесах трекінгу?
Обговорімо вашу поточну інфраструктуру та вимоги щодо відповідності.
Для медичних команд із Канади
Багато канадських компаній дотримуються PIPEDA — федерального закону про конфіденційність персональної інформації. Замість PIPEDA або разом із ним можуть застосовуватися закони провінцій, а в деяких провінціях діють додаткові правила щодо медичної інформації. Канадській компанії також може знадобитися дотримуватися частини вимог HIPAA, якщо вона виступає діловим партнером і обробляє PHI для охопленого суб'єкта зі США.
Як клієнтські пікселі можуть розкривати медичні дані
Клієнтські пікселі можуть розкривати дані про здоров'я, оскільки вони надсилають запити відстеження безпосередньо з браузера відвідувача до Google, Meta або іншої платформи. Ваша організація не має контрольованого серверного етапу, де можна було б перевірити або видалити конфіденційні поля до того, як їх отримає платформа. Залежно від тегу та його налаштувань, запит може містити URL сторінки, заголовок сторінки, реферер, IP-адресу, cookies, ID пристроїв, значення полів форми та деталі події.
Це створює кілька типових зон ризику для медичних вебсайтів і додатків:
- Сторінка запису в клініку може надсилати електронну адресу, обраного лікаря, дату прийому та назву події сторонній стороні.
- Процес телемедицини може розкривати вхід до порталу пацієнта, тип візиту, відповіді на опитування або URL, що містить медичний термін.
- Кошик прямого продажу (DTC) медичних товарів може пов'язати ID замовлення або електронну пошту з тестом на фертильність, рецептурним препаратом чи пристроєм для лікування певного захворювання.
- Мобільний додаток для здоров'я може пов'язати рекламний ідентифікатор або ID пристрою з подіями про здоров'я, зафіксованими всередині додатка.
Слово «піксель» може створювати враження чогось незначного, проте мережевий запит за ним здатний передавати детальний обсяг даних.
Чому Google Analytics не може отримувати PHI, а рекламні платформи обмежують передачу медичних даних
Організації, які підпадають під дію HIPAA, мають запобігати потраплянню PHI до Google Analytics. Google не надає BAA для Google Analytics і не позиціонує цей сервіс як такий, що відповідає вимогам HIPAA.
Google Analytics 4 (GA4) усе ще можна використовувати на сторінках, що не підпадають під дію HIPAA, якщо юридична та технічна перевірка підтверджує, що Google не отримує PHI. Перевірте кожне поле в запиті, включно з ID, URL, назвами подій, властивостями користувачів, параметрами кампаній і значеннями вільного тексту.
Meta та інші рекламні платформи мають власні обмеження щодо даних. Умови використання бізнес-інструментів Meta забороняють компаніям надсилати інформацію про здоров'я та інші конфіденційні дані через такі інструменти, як Meta Pixel. Перевіряйте кожну платформу аналітики та реклами окремо.
Ваша юридична команда або спеціалісти з приватності мають вирішити, які дані може отримувати кожна платформа. Після цього технічна команда зможе налаштувати та протестувати трекінг відповідно до цих правил.
Що показують нещодавні судові справи щодо медичної приватності
Нещодавні прецеденти щодо медичної приватності свідчать про те, що порушення у сфері трекінгу можуть призвести до санкцій з боку регуляторів або судових позовів. HHS забезпечує дотримання HIPAA. FTC та органи влади штатів можуть вживати заходів на підставі інших законів про конфіденційність і захист прав споживачів.
- У 2025 році Healthline погодилася виплатити $1,55 млн для врегулювання претензій штату Каліфорнія стосовно того, що cookies та пікселі на її медичному вебсайті передавали рекламодавцям ідентифікаційні дані та заголовки статей, які вказували на медичні діагнози, без належного захисту конфіденційності.
- У 2026 році федеральний суд остаточно затвердив мирову угоду Kaiser Permanente на суму $46 млн, що врегулювала претензії щодо використання сторонніх технологій трекінгу на авторизованих сторінках вебсайту та в додатку.
- У липні 2026 року FTC, штат Юта та Каліфорнія подали позов проти Hims and Hers, стверджуючи, що телемедична компанія передавала конфіденційну інформацію про здоров'я компаніям Meta, Snap та іншим третім сторонам через технології відстеження на вебсайті. Справа триває.
Як налаштувати трекінг за стандартами HIPAA за допомогою Stape
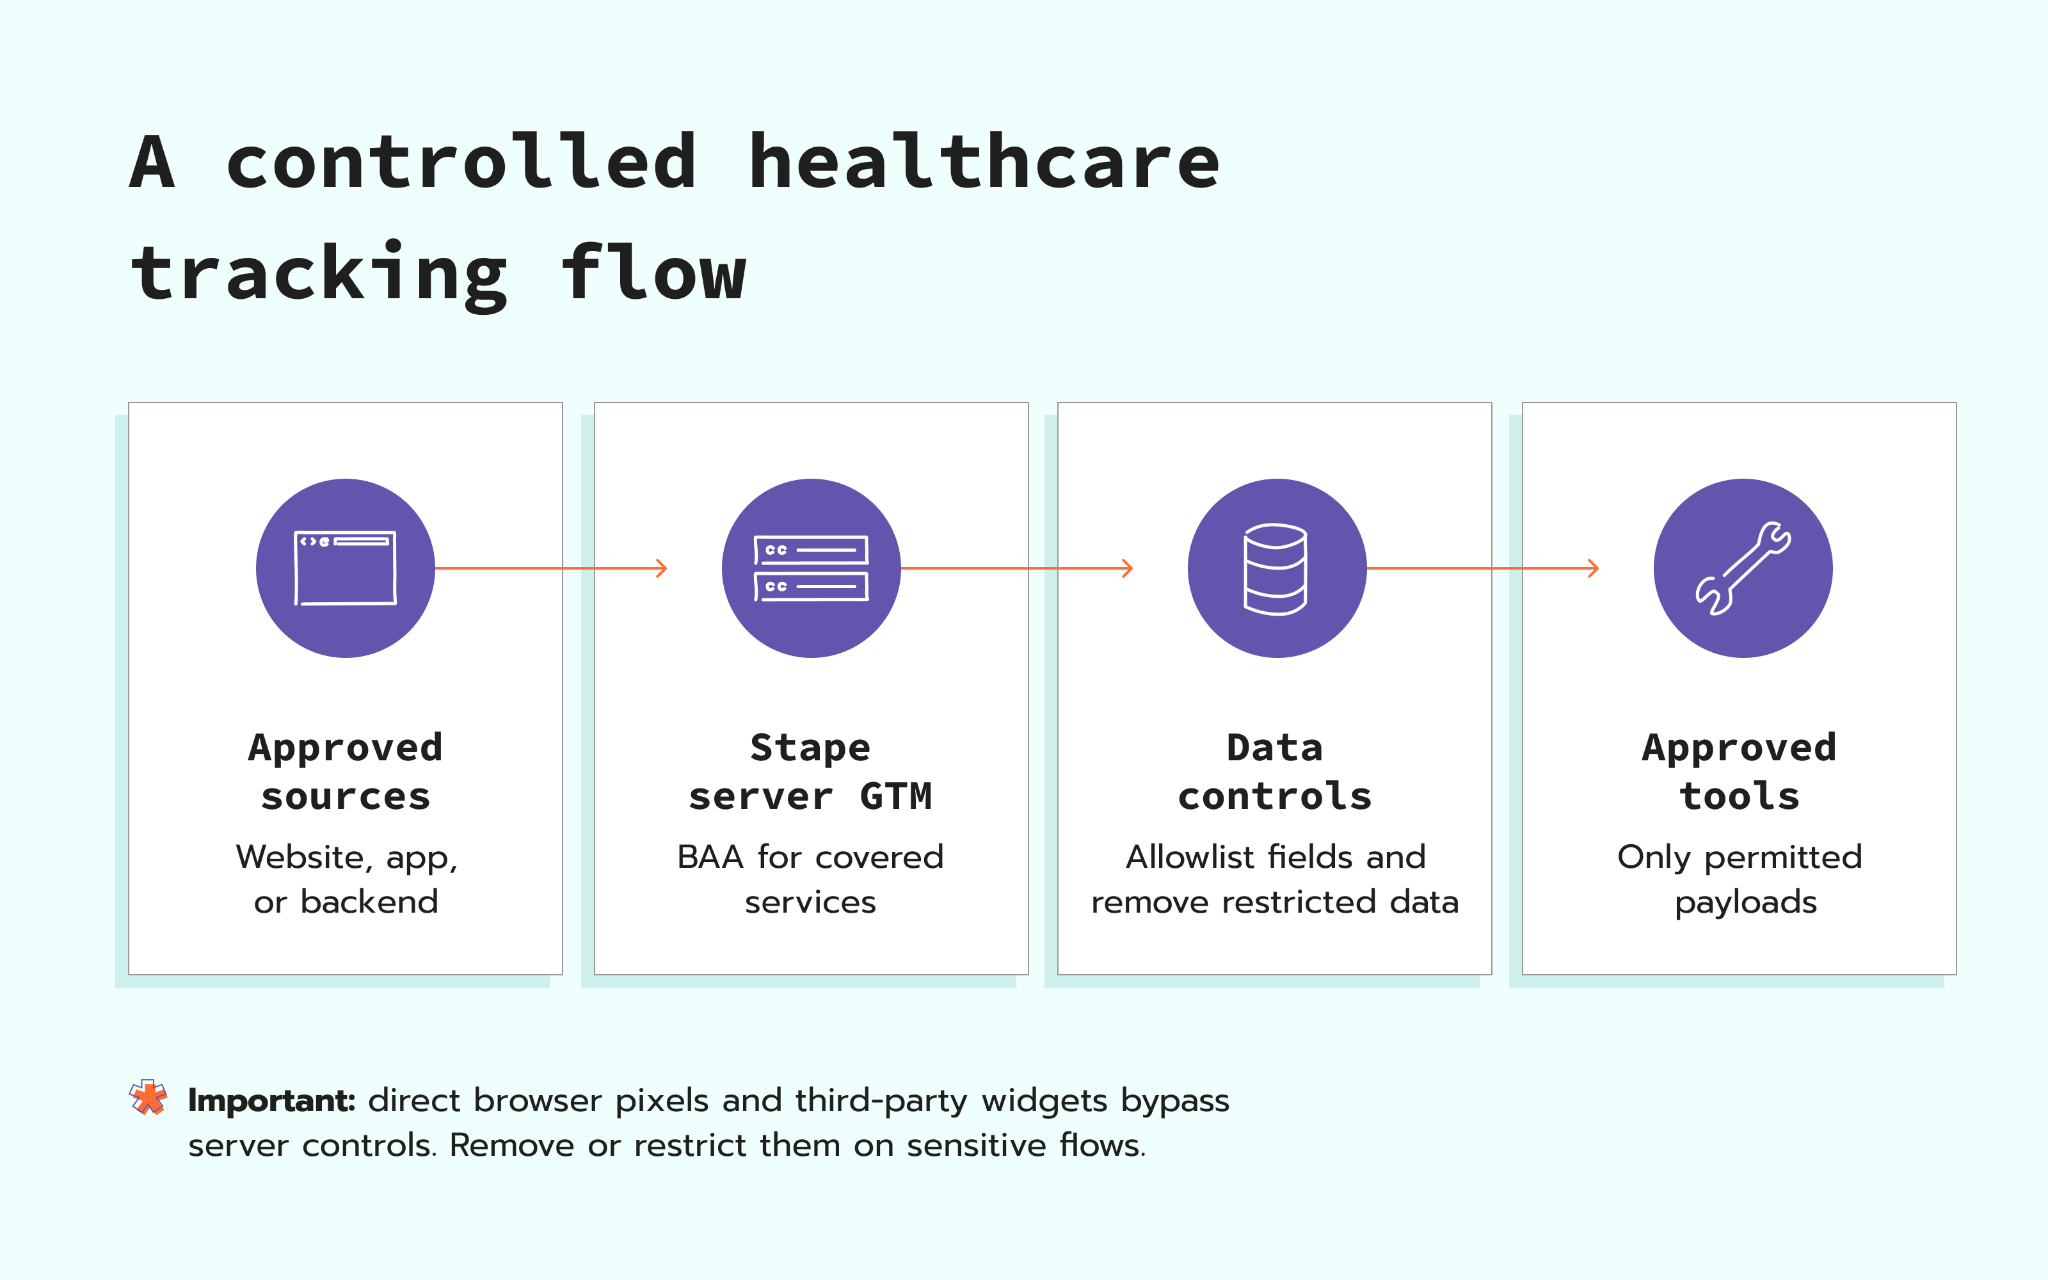
Ви можете створити архітектуру трекінгу, сумісну з HIPAA, розмістивши свій серверний GTM на Stape і спрямовуючи через нього лише ті події, які схвалені вашою командою з приватності чи юридичним відділом, перш ніж вони надійдуть до платформ аналітики.
Ви можете підписати договір ділового партнерства (BAA) зі Stape. Зв'яжіться з нашим відділом продажів за адресою sales@stape.io, щоб отримати угоду та уточнити, які саме послуги вона покриває.
Поговоріть з експертом із серверного трекінгу в медицині
Ознайомтеся з варіантами BAA, архітектурою серверного GTM та полями даних, які мають отримувати ваші інструменти аналітики.
Stape надає такі технічні можливості:
- Server GTM Hosting. Ви хостите свій серверний GTM на Stape і налаштовуєте окремі правила для того, що отримує кожна платформа.
- Anonymizer. Для запитів GA4, що проходять через серверний GTM, Anonymizer може видаляти, маскувати або змінювати вибрані поля до того, як вони надійдуть до Google.
- Доступ до акаунта. Журнал активності фіксує останні входи в акаунт. Двофакторна автентифікація та ключі доступу (passkeys) допомагають захистити вхід. Single Sign-On (SSO) дозволяє вашій компанії керувати доступом до Stape через власного провайдера ідентифікації, зокрема відкликати доступ під час звільнення працівника.
- Локації хостингу. Кілька локацій серверів дозволяють вибрати, де саме запускається ваш серверний GTM. За допомогою Stape Europe ви можете розмістити свій контейнер на серверах у ЄС від європейського хмарного провайдера Scaleway. Це дає вашій команді визначене місце обробки даних для фіксації в оцінці ризиків за HIPAA, якщо внутрішні політики обмежують географію обробки даних.
- Тестування. Stape Logs відображають вхідні та, за умови активації, вихідні запити, оброблені серверним GTM.
Ці можливості допомагають вашій команді реалізувати затверджений план роботи з даними. Вони не замінюють юридичного погодження або тестування повного ланцюжка передачі даних.
Відповідність HIPAA суттєво залежить від контексту, а вимоги можуть відрізнятися залежно від конкретного клієнта, потоку даних та сценарію використання.
Про що свідчать кейси у сфері медицини
Медичні команди все одно потребують повноцінної аналітики після видалення конфіденційних даних із пакетів аналітики та реклами. Наведені нижче кейси Stape демонструють результати вимірювання за контрольованого серверного підходу.
OMRON Healthcare EMEA покращила повноту даних на 25–35%
Hellenic Technologies перебудувала систему вимірювання OMRON Healthcare EMEA за допомогою контейнерів Google Tag Manager на рівні окремих країн, серверного тегування GA4, розширеного відстеження конверсій (enhanced conversions) та системи керування згодою. Результати проєкту:
- На 25–35% вища повнота й точність даних трекінгу
- На 20–30% вищий рівень фіксації подій користувачів
- На 15–25% вища надійність відстеження конверсій
- На 20–30% вища точність маркетингової атрибуції
- Рівень згоди (opt-in) понад 50%
Ознайомтеся з повним кейсом щодо точності трекінгу OMRON Healthcare EMEA.
Медичний клієнт знизив частку нерозподілених (unassigned) сесій у GA4 з 41,09% до 3,3%
Stape Care перебудувала поточне серверне налаштування за допомогою структурованого рівня даних (data layer), інтеграції з Consent Mode, стабільних тригерів подій, Custom Loader та Cookie Keeper. Результати проєкту:
- Частка нерозподілених (unassigned) сесій у GA4 знизилася з 41,09% до 3,3%
- Кількість сесій із взаємодією зросла на 244,9%
- Кількість відстежених ключових подій зросла на 195,7%
- Кількість відстежуваних подій зросла з 2 до 11
Дізнайтеся, як команда досягла відновлення 38% атрибуції для медичного клієнта.
Як впровадити налаштування трекінгу за стандартами HIPAA
Ваша команда може впровадити трекінг за стандартами HIPAA, перетворивши затверджені правила роботи з даними на протестований потік даних.
- 1.Визначте межі та мету. Зафіксуйте, яка саме юридична особа збирає дані, навіщо потрібна кожна подія та які закони чи договори застосовуються.
- 2.Зіставте кожен потік даних. Складіть список кожного вебсайту, застосунку та бекенд-джерела. Включіть браузерні теги, форми, віджети бронювання, інструменти чату, запис сесій, оновлення в системі керування взаємовідносинами з клієнтами (CRM) та логи запитів. Позначте кожен запит, який оминає серверний GTM.
- 3.Класифікуйте та затверджуйте дані. Позначте поля, які ідентифікують особу або розкривають контекст стану здоров'я. Попросіть команду з приватності або юридичний відділ затвердити, що саме може отримувати кожне місце призначення.
- 4.Перевірте вендорів та BAA. Переконайтеся, що кожне розкриття інформації дозволене. Якщо вендор обробляє PHI як діловий партнер, підпишіть BAA до того, як дані надійдуть до його сервісу. Якщо вендор не пропонує BAA, не передавайте йому PHI.
- 5.Налаштуйте шлях передачі даних. Спрямовуйте затверджені події через серверний GTM. Встановіть окремі правила для полів, які може отримувати кожне місце призначення.
- 6.Видаліть або обмежте прямі браузерні теги. Не залишайте Meta Pixel або інший тег активним на сторінках чи під час дій, де він може безпосередньо надсилати PHI або заборонені медичні дані.
- 7.Застосовуйте затверджені заходи контролю даних. Надсилайте лише необхідні дані. Для запитів GA4 налаштуйте Anonymizer, щоб видаляти, маскувати або змінювати затверджені поля.
- 8.Захистіть доступ і передачу даних. Вимагайте надійних засобів контролю входу, обмежте доступ, використовуйте зашифровані з'єднання та встановіть правила зберігання логів.
- 9.Розглядайте згоду на використання cookies та авторизацію HIPAA окремо. Банер для cookies не є дійсною авторизацією HIPAA.
- 10.Протестуйте та задокументуйте налаштування. Перевіряйте дані у вхідних і вихідних запитах. Фіксуйте рішення щодо вендорів, покриття BAA, правила для полів і погодження. Повторюйте ці самі перевірки після кожної зміни в трекінгу.
Отримайте сумісну з HIPAA інфраструктуру серверного GTM із підписаною BAA
Контролюйте, які дані отримує кожна платформа, і не допускайте потрапляння конфіденційної медичної інформації до інструментів, які не повинні її отримувати.
Схожі пости
Блог
Як анонімізувати дані користувача в Google Analytics 4
Дізнайтесь, як анонімізувати дані GA4 для відповідності GDPR за допомогою Anonymizer від Stape або ручного редагування GTM.
25 берез. 2026 р.

Коментарі