Wie globale Datenschutzgesetze Strategien für das Nutzer-Tracking beeinflussen
Verfasst von
Liudmyla Kharchenko
Sie fragen sich, wie Sie Datenschutz und Marketing in Einklang bringen können? Benötigen Sie Hilfe bei der Frage, welche Datenschutzgesetze Ihr Unternehmen betreffen könnten? Hier sind Sie richtig. Dieser Beitrag behandelt die wichtigsten Datenschutzvorschriften und erläutert deren Auswirkungen auf Tracking-Strategien. Zudem gehen wir auf das gesetzeskonforme Tracking von Kundendaten ein und erklären, wie Stape Ihnen dabei helfen kann, Datenschutzanforderungen einzuhalten und gleichzeitig die Erfassung von Nutzerinteraktionen präzise zu halten.
In diesem Artikel werden verschiedene Arten von Datenschutzgesetzen behandelt und erläutert, wie Sie Ihr Tracking anpassen können. Springen Sie direkt zum Abschnitt: „Wie Sie serverseitiges Tracking nutzen und erfolgreich compliant bleiben“.
Datenschutzgesetze – Makroperspektive
Weltweit entwickeln sich Gesetze zu Datenschutz und Privatsphäre stetig weiter. Sie bilden einen umfassenden Datenschutzrahmen, der von Land zu Land unterschiedlich ist. Werfen Sie einen Blick auf die unten stehende Karte, um sich ein umfassendes Bild der Lage zu machen.
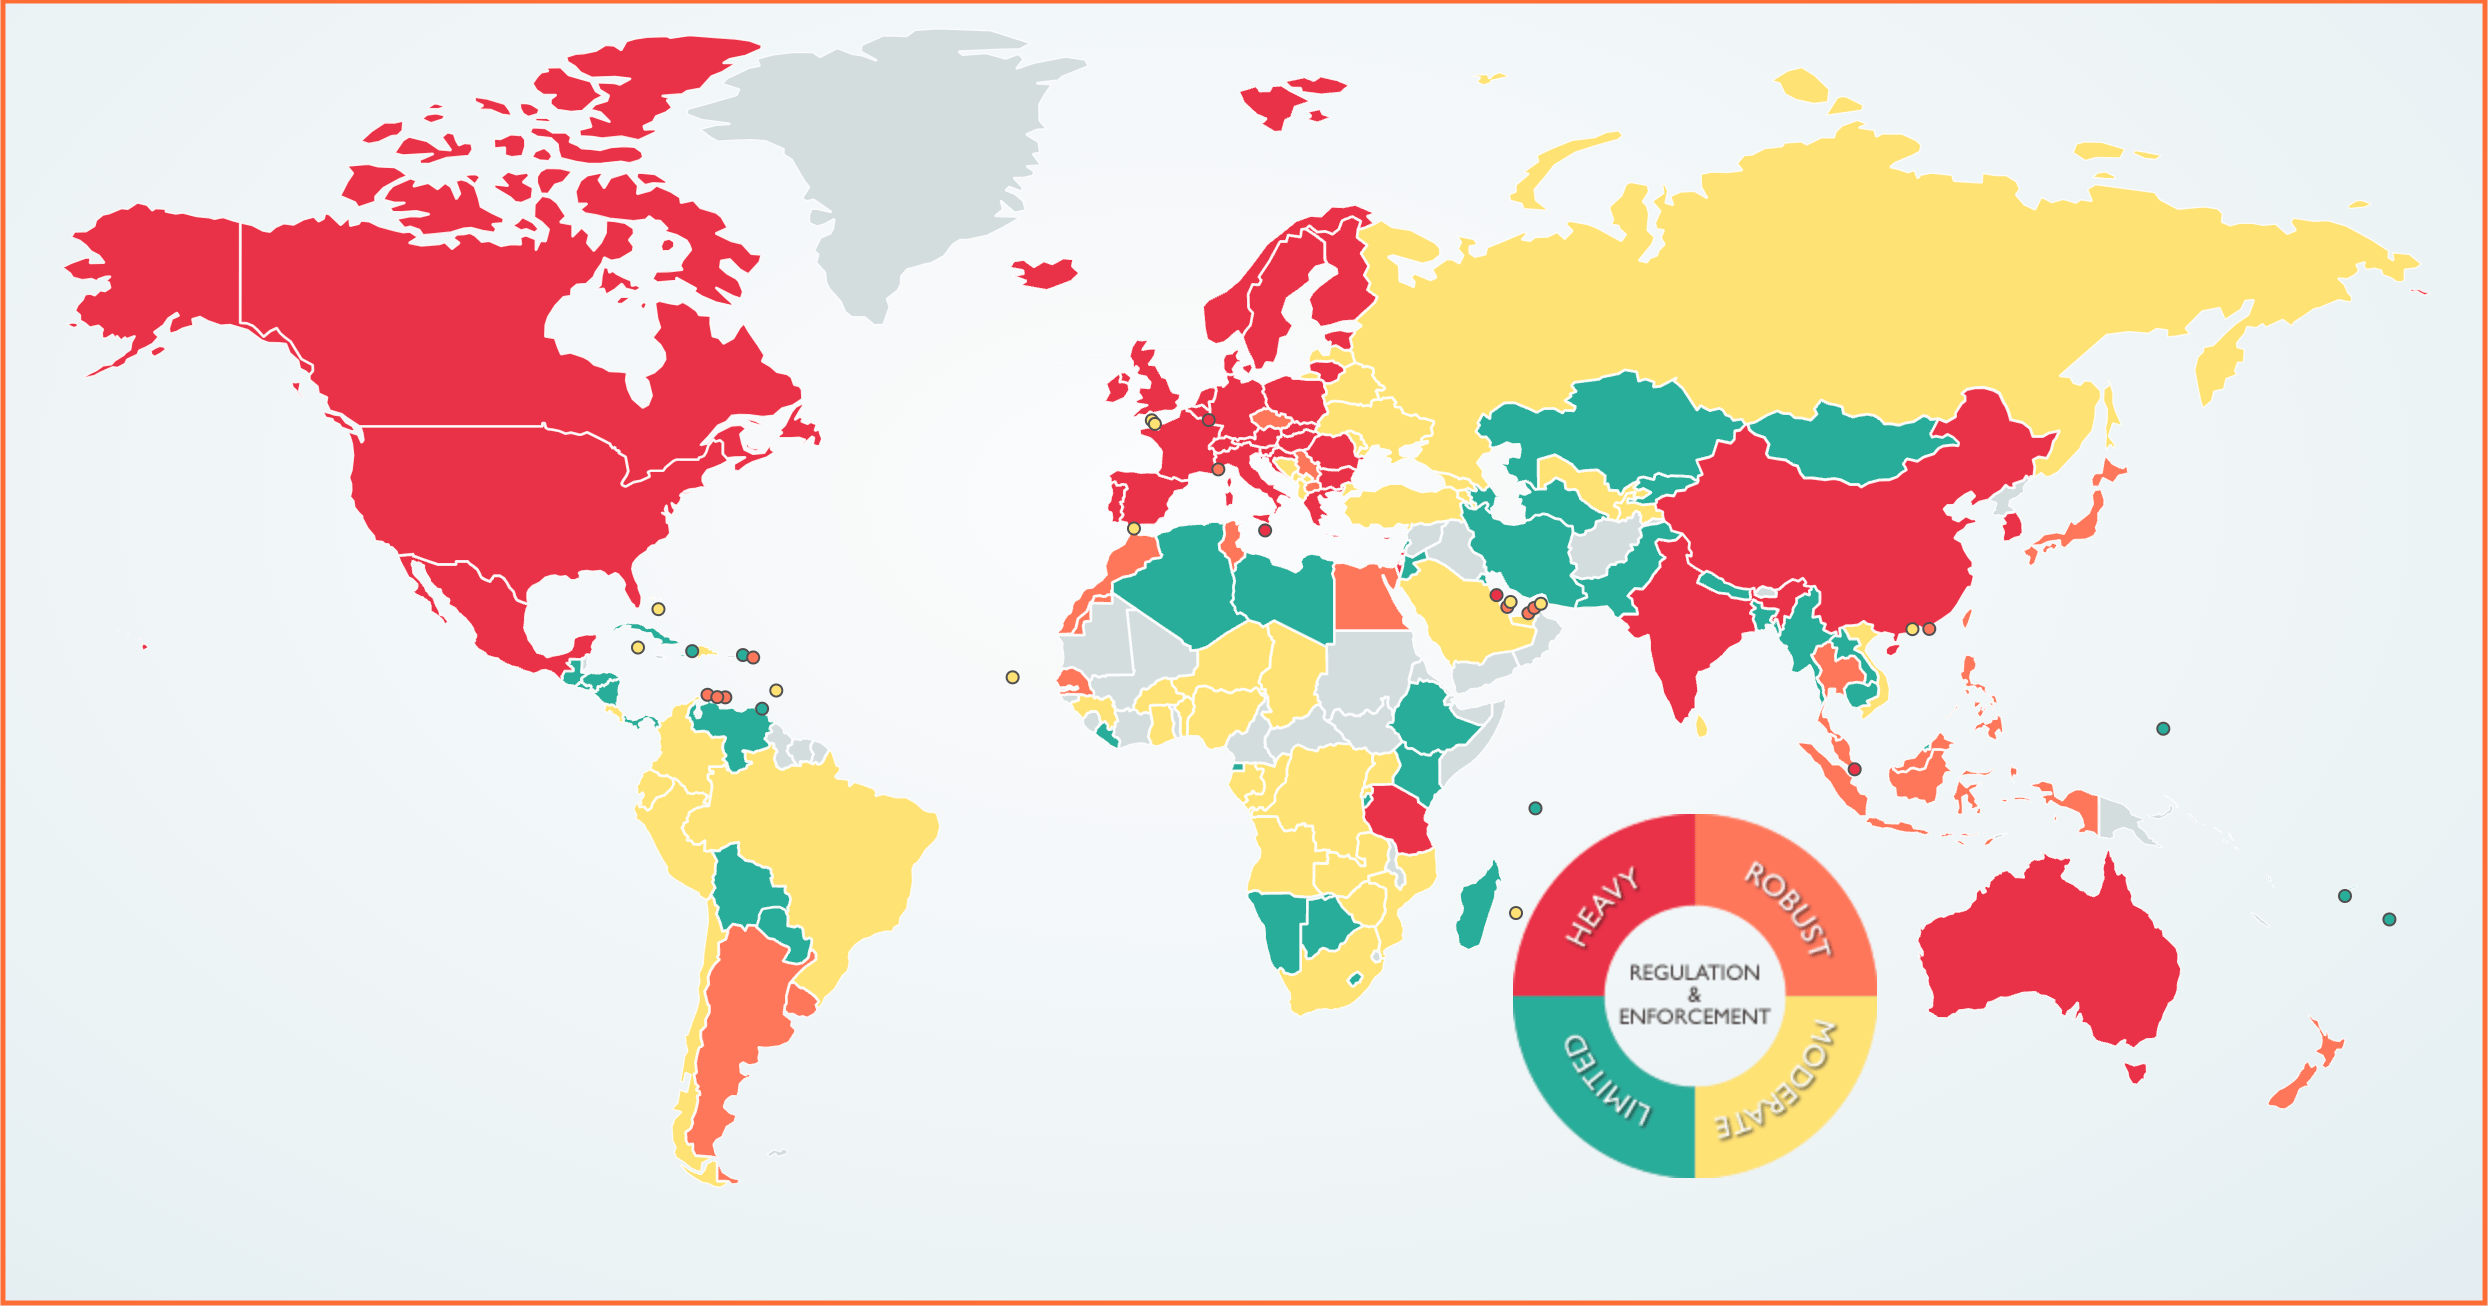
Bildbeschreibung: Datenschutzgesetze nach Ländern
Je zukunftsorientierter und digitaler ein Land ist, desto mehr achten Regierungen und Bürger auf Datenschutz. Je nach Region, in der Sie Marketing betreiben und Produkte verkaufen, müssen Sie möglicherweise unterschiedliche Datenschutzrichtlinien befolgen. Sehen wir uns diejenigen genauer an, die die wichtigsten Märkte beeinflussen.
Definition von Datenschutz
Datenschutz bezieht sich auf Richtlinien, Verfahren und Technologien, um sensible Informationen vor unbefugtem Zugriff, Diebstahl, Manipulation oder Verlust zu schützen. Er umfasst eine Kombination aus administrativen, technischen und physischen Kontrollen, um die Vertraulichkeit, Integrität und Verfügbarkeit von Daten zu gewährleisten. Diese Maßnahmen schützen personenbezogene, sensible und biometrische Daten vor potenziellen Bedrohungen und stellen sicher, dass Informationen sicher und geschützt bleiben.
Bedeutung des Datenschutzes
Datenschutz ist wichtiger denn je. Angesichts der zunehmenden Verbreitung von Cyberbedrohungen, Datenpannen und unbefugten Zugriffen ist der Schutz sensibler Informationen unerlässlich. Wirksame Datenschutzmaßnahmen können dazu beitragen, finanzielle Verluste, Reputationsschäden und rechtliche Haftungsrisiken zu vermeiden. Darüber hinaus ist Datenschutz unverzichtbar, um das Vertrauen der Kunden zu wahren, gesetzliche Vorgaben einzuhalten und geistiges Eigentum zu schützen.
Datenschutz vs. Privatsphäre
Obwohl sie oft synonym verwendet werden, sind Datenschutz und der Schutz der Privatsphäre unterschiedliche Konzepte. Datenschutz konzentriert sich auf technische und administrative Maßnahmen zur Sicherung von Daten, wie etwa Verschlüsselung, Zugriffskontrollen und Datensicherheitsprotokolle.
Der Schutz der Privatsphäre betrifft hingegen die Rechte und Erwartungen von Personen hinsichtlich der Erfassung, Nutzung und Weitergabe ihrer personenbezogenen Daten. Es geht darum sicherzustellen, dass Einzelpersonen die Kontrolle über ihre Daten behalten und ihre Privatsphäre respektiert wird.
Den Unterschied zwischen Datenschutz und dem Schutz der Privatsphäre zu verstehen, ist für Unternehmen entscheidend, um das Tracking von Kundendaten effektiv zu verwalten und Datenschutzvorschriften einzuhalten.
⚠️Haftungsausschluss: Dieser Blogbeitrag dient ausschließlich Informationszwecken und stellt keine Rechtsberatung dar. Bitte wenden Sie sich bei rechtlichen Fragen an eine juristische Fachkraft.
Datenschutz-Grundverordnung (GDPR)
Die Datenschutz-Grundverordnung (GDPR) ist ein Regelwerk, das bestimmt, welche personenbezogenen Daten Websites von Nutzern erfassen dürfen und wie sie diese Daten verwalten, speichern und verwenden müssen. Die Vorgaben gliedern sich in 99 Artikel, die auf grundlegenden Datenschutzprinzipien basieren und eine faire sowie rechtmäßige Verarbeitung personenbezogener Daten gewährleisten. Die GDPR gilt für europäische Organisationen, die personenbezogene Daten von Personen in der EU verarbeiten, sowie für Organisationen außerhalb der EU, die sich an in der EU lebende Personen richten.
Die GDPR trat am 25. Mai 2018 in Kraft. Obwohl die Grundprinzipien in ganz Europa einheitlich sind, kann jedes Land die Regeln an spezifische Anforderungen anpassen. Deshalb ist es wichtig zu wissen, wie die GDPR in Ihrem Land angewendet wird.
Es ist zudem wichtig zu verstehen, dass die GDPR auch Unternehmen und Websites außerhalb Europas betrifft, einschließlich solcher in den USA und Asien. Selbst wenn Ihre Website von jemandem besucht wird, der nicht aus Europa stammt, müssen Sie dennoch die Regeln der GDPR befolgen.
Cookies fallen unter die GDPR, obwohl Cookies nur ein einziges Mal in Erwägungsgrund 30 erwähnt werden.
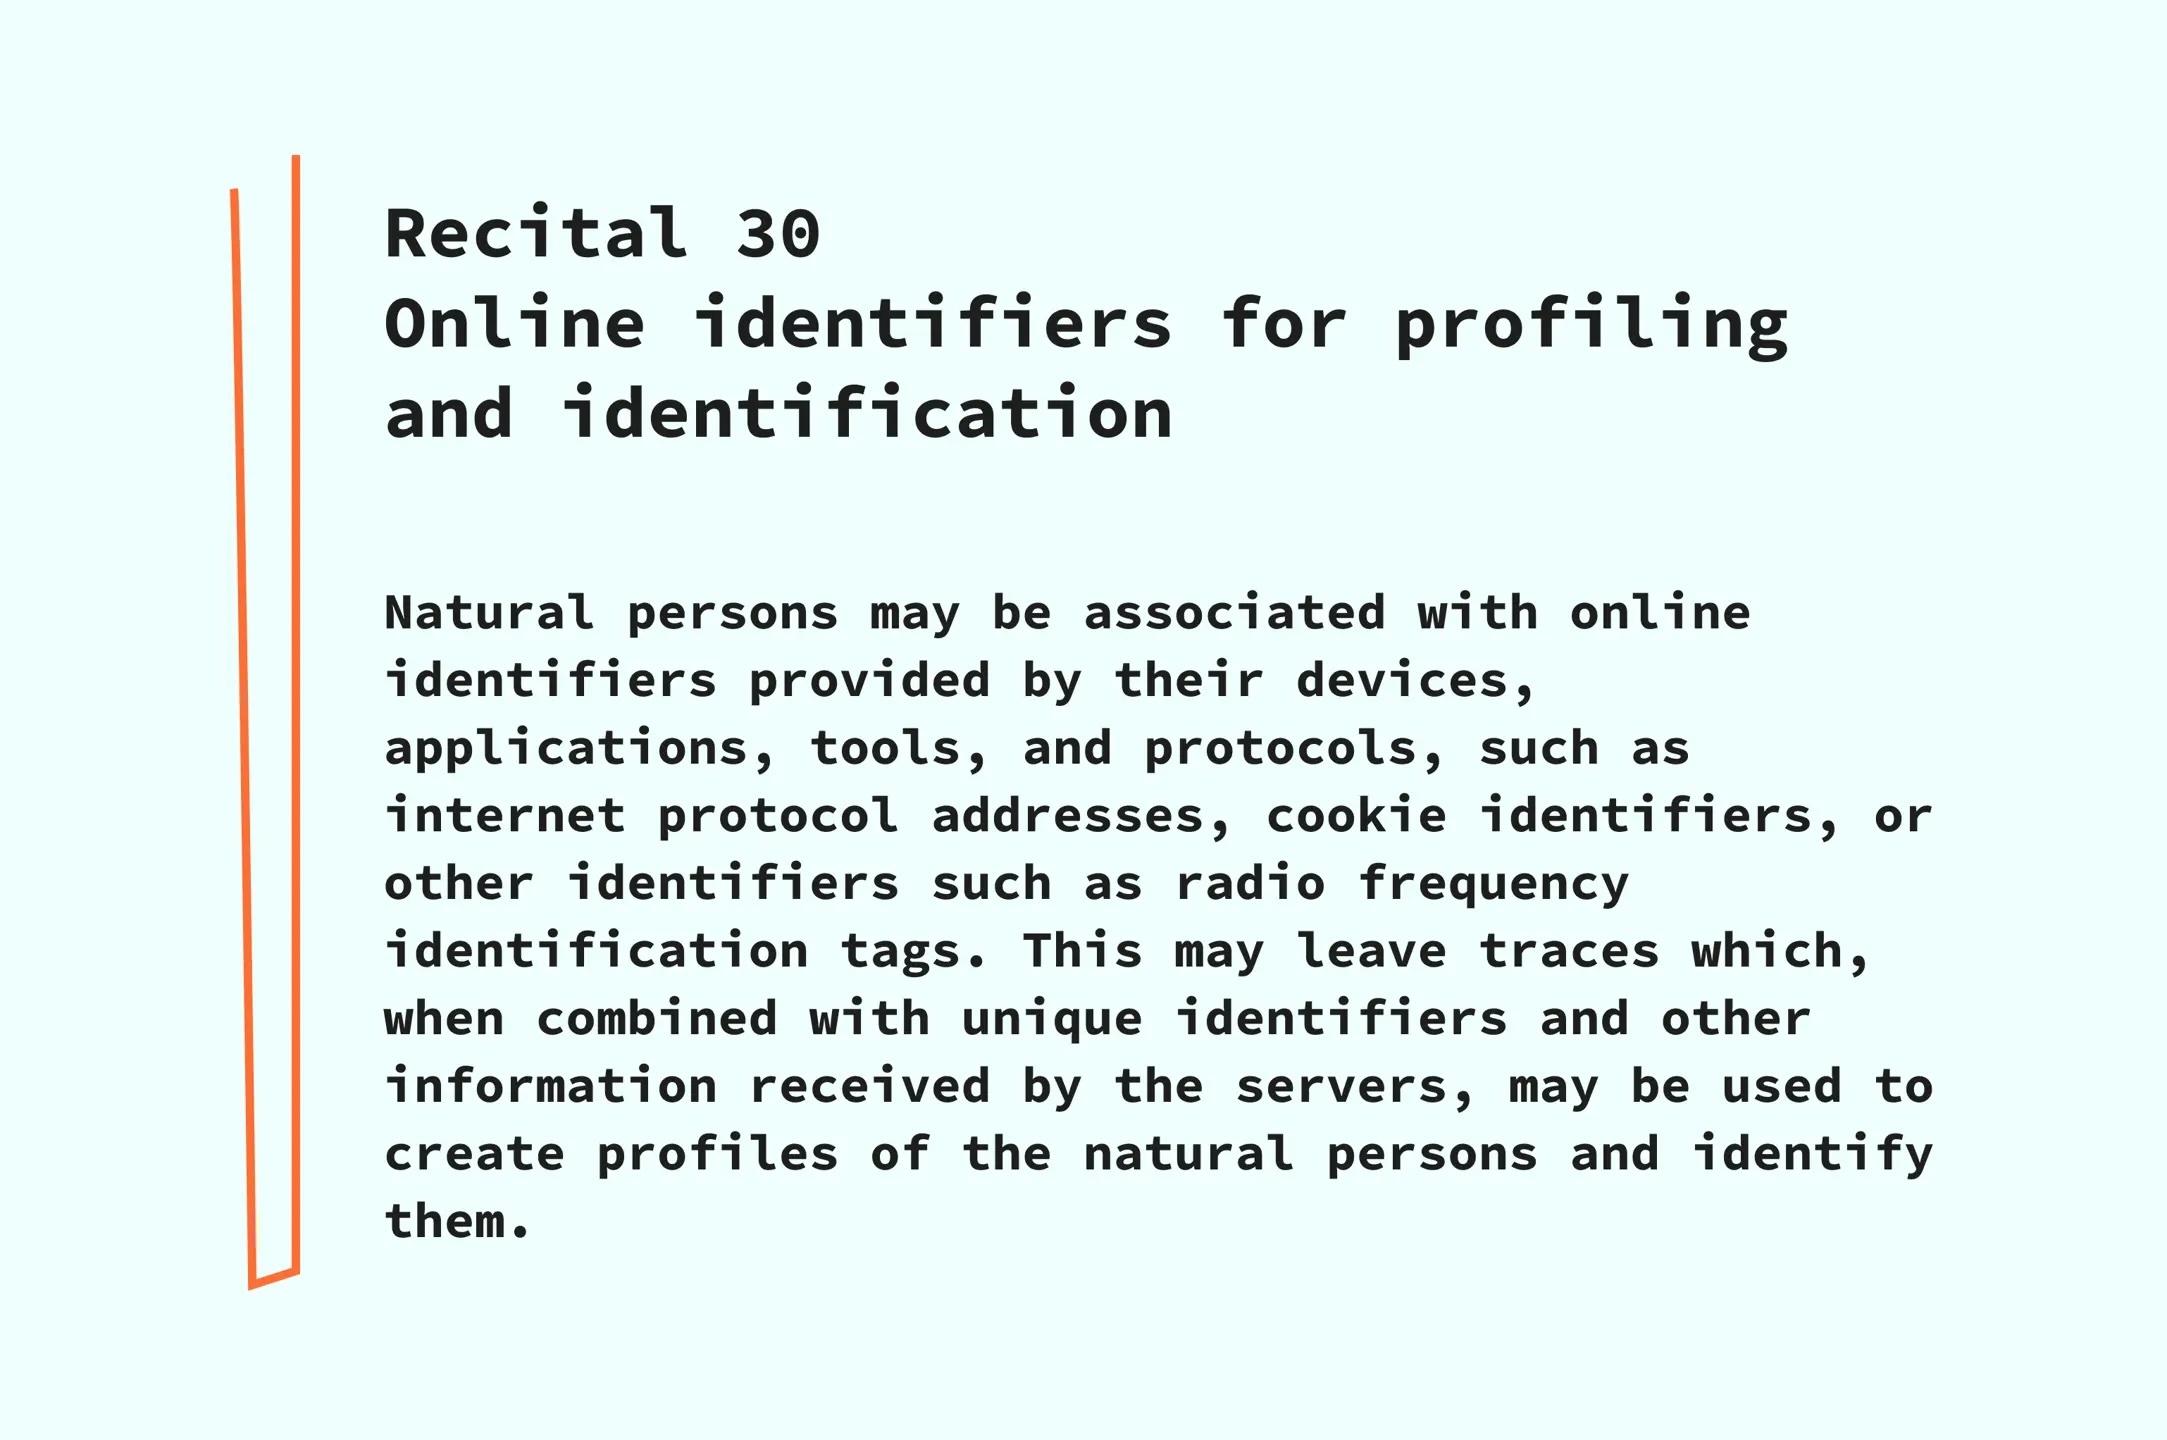
Unter der DSGVO gelten Cookies als personenbezogene Daten, da sie Nutzer identifizieren können. Wenn die DSGVO für Sie gilt, ist das Einholen einer Cookie-Einwilligung daher unerlässlich. Unternehmen können Nutzerdaten verarbeiten, wenn sie dies mit einem berechtigten Interesse begründen können. Beispielsweise gilt die Verarbeitung von Kundendaten für Direktmarketing als berechtigtes Interesse.
Die DSGVO gewährt Einzelpersonen mehrere neue Datenschutzrechte, um ihnen mehr Kontrolle über ihre Daten zu geben. Dies ermöglicht einen besseren Schutz personenbezogener Daten. Das Verständnis dieser Rechte ist entscheidend für die Gewährleistung der DSGVO-Konformität. Wenn Ihr Unternehmen der DSGVO unterliegt, muss der Datenschutz ein zentraler Aspekt in all Ihren Prozessen sein, sowohl „durch Technikgestaltung als auch durch datenschutzfreundliche Voreinstellungen“ („by design and by default“). Konsultieren Sie Rechtsexperten, die Ihnen dabei helfen, sich in der 88-seitigen Verordnung zurechtzufinden.
Eine praktische Anleitung zur Konfiguration von Einwilligungssignalen, CMPs und Consent Mode im Google Tag Manager finden Sie in unserem Leitfaden zur DSGVO-Konformität im Google Tag Manager.
Die ePrivacy-Richtlinie und die bevorstehende ePrivacy-Verordnung unterstützen ebenfalls die DSGVO. Lassen Sie uns diese genauer betrachten.
ePrivacy-Richtlinie
Die ePrivacy-Richtlinie, die ursprünglich 2002 verabschiedet und 2009 aktualisiert wurde, wird oft als „Cookie-Gesetz“ bezeichnet, da sie zur weiten Verbreitung von Cookie-Einwilligungs-Pop-ups führte. Sie ergänzt die DSGVO und hat mitunter Vorrang vor ihr, da sie sich auf die Vertraulichkeit elektronischer Kommunikation und das Nutzer-Tracking konzentriert.
Die ePrivacy-Richtlinie enthält detaillierte Richtlinien dazu, wie Nutzer über die Erfassung ihrer elektronischen Daten informiert werden und dieser zustimmen müssen. Sie betont die Verantwortung von Unternehmen, diese Daten ordnungsgemäß von Nutzern zu erfassen und zu verwalten.
Unternehmen müssen außerdem eine Datenschutz-Folgenabschätzung durchführen, um die mit den Datenverarbeitungsaktivitäten verbundenen Risiken zu bewerten.
Die wichtigsten Punkte der ePrivacy-Richtlinie im Überblick:
- Erfordert die Cookie-Einwilligung der Nutzer zum Speichern von Cookies.
- Gewährleistet die Vertraulichkeit der elektronischen Kommunikation.
- Regelt und erfordert die Einwilligung für unverlangte Kommunikation.
- Legt Regeln für die Verarbeitung von Verkehrs- und Standortdaten fest.
- Ermöglicht Nutzern die Kontrolle über die Verwendung ihrer personenbezogenen Daten.
ePrivacy-Verordnung
Die ePrivacy-Verordnung, die oft gemeinsam mit der ePrivacy-Richtlinie diskutiert wird, unterscheidet sich von dieser. Sie überführt die ePrivacy-Richtlinie in verbindliches Recht, macht die Einhaltung verpflichtend und setzt Strafen bei Datenschutzverletzungen durch.
Die Einhaltung des Datenschutzes ist entscheidend, um Strafen zu vermeiden und das Vertrauen der Nutzer zu wahren.
Die ePrivacy-Verordnung nähert sich den letzten Phasen ihrer Ausarbeitung. Sie zielt darauf ab, präzisere Regeln für die Verwendung von Cookies festzulegen.
Die wichtigsten Punkte der ePrivacy-Verordnung im Überblick:
- Cookie-Einwilligung. Erfordert die ausdrückliche Einwilligung der Nutzer für Cookies und Tracking.
- Vertraulichkeit der Kommunikation. Schützt die Vertraulichkeit der elektronischen Kommunikation.
- Direktmarketing. Regelt unaufgeforderte elektronische Werbung und erfordert die Einwilligung der Nutzer.
- Nutzerkontrolle. Verbessert die Kontrolle der Nutzer über Daten und Datenschutzeinstellungen.
- Globale Reichweite. Gilt auch für Dienste außerhalb der EU, die sich an Nutzer in der EU richten.
Mit Stand September 2024 ist die ePrivacy-Verordnung noch immer nicht finalisiert.
California Consumer Privacy Act (CCPA)
Wenn Ihr Unternehmen in Kalifornien tätig ist, müssen Sie die CCPA-Konformität verstehen, eine Consent Management Platform zur Verwaltung von Verbraucherrechten nutzen und die lokalen Datenschutzvorschriften einhalten. Der California Consumer Privacy Act (CCPA) könnte sich darauf auswirken, wie Ihre Website personenbezogene Daten von Einwohnern Kaliforniens verwalten darf.
Die Benennung eines Datenschutzbeauftragten kann Unternehmen dabei helfen, die Einhaltung des CCPA und anderer Datenschutzvorschriften zu gewährleisten.
Der CCPA gibt Verbrauchern mehr Kontrolle über die personenbezogenen Daten, die Unternehmen von ihnen erfassen. Die CCPA-Regeln leiten Unternehmen bei der Einhaltung des Gesetzes an.
Dieses wichtige Gesetz verleiht Verbrauchern in Kalifornien mehrere grundlegende Rechte:
- Das Recht zu erfahren, welche personenbezogenen Daten ein Unternehmen erfasst, wie sie verwendet und mit wem sie geteilt werden.
- Das Recht, die Löschung ihrer personenbezogenen Daten zu verlangen (mit einigen Ausnahmen).
- Das Recht, dem Verkauf oder der Weitergabe ihrer personenbezogenen Daten zu widersprechen (Opt-out).
- Das Recht, wegen der Ausübung ihrer CCPA-Rechte nicht benachteiligt zu werden.
Im November 2020 nahmen die kalifornischen Wähler Proposition 24, den California Privacy Rights Act (CPRA), an. Dieses Gesetz änderte und erweiterte den CCPA um zusätzliche Datenschutzbestimmungen, die am 1. Januar 2023 in Kraft traten.
Seit diesem Datum haben Verbraucher neue Rechte erhalten, wie etwa:
- Das Recht, falsche personenbezogene Daten zu korrigieren, die ein Unternehmen über sie gespeichert hat.
- Das Recht, die Nutzung und Weitergabe ihrer sensiblen personenbezogenen Daten einzuschränken.
Unternehmen, die dem CCPA unterliegen, müssen auf Anfragen von Verbrauchern zur Ausübung dieser Rechte reagieren und klare Informationen über ihre Datenschutzpraktiken bereitstellen. Der CCPA gilt für viele Unternehmen, einschließlich Datenhändlern.
California Privacy Rights Act (CPRA)
Der California Privacy Rights Act (CPRA), der im Januar 2023 in Kraft trat, erweitert und aktualisiert den CCPA und gewährt Verbrauchern mehr Rechte. Da der CPRA kein völlig neues Gesetz schafft, wird er üblicherweise als „CCPA“ oder „CCPA in der geänderten Fassung“ bezeichnet.
Der CPRA führt mehrere entscheidende Änderungen am CCPA ein:
- 1.Neue Verbraucherrechte. Er ergänzt Rechte zur Berichtigung personenbezogener Daten und schränkt die Nutzung sensibler Daten ein.
- 2.Kategorie sensibler Daten. Er führt den Begriff „sensible personenbezogene Daten“ mit zusätzlichem Schutz ein.
- 3.Grenzen für die Datenspeicherung. Er verpflichtet Unternehmen offenzulegen und zu begrenzen, wie lange sie personenbezogene Daten aufbewahren.
- 4.Neue Durchsetzungsbehörde. Er richtet die California Privacy Protection Agency (CPPA) zur Durchsetzung ein. Die California Privacy Protection Agency (CPPA) ist die Datenschutzbehörde, die für die Durchsetzung des CPRA zuständig ist.
- 5.Umfassendere Regeln für die Datenweitergabe. Er weitet die Opt-out-Rechte nicht nur auf den Verkauf, sondern auch auf die Weitergabe personenbezogener Daten aus.
- 6.Höhere Unternehmensschwelle. Er gilt für Unternehmen, die Daten von 100.000 oder mehr Verbrauchern verarbeiten (zuvor 50.000).
Diese Änderungen machen den CPRA umfassender als den CCPA.
Weitere Datenschutzgesetze
Weltweit gibt es weitere wichtige Gesetze zum Schutz der Privatsphäre und von Daten. Nachfolgend sind die einflussreichsten aufgeführt, die es zu berücksichtigen gilt.
| Titel | Land | Überblick |
| Personal Information Protection Law (PIPL) | China | Regelt die Verarbeitung personenbezogener Daten in China mit starkem Fokus auf Einwilligung und grenzüberschreitende Datenübertragungen. |
| Brasilianisches Datenschutzgesetz (LGPD) | Brasilien | Bietet umfassende Datenschutzregeln und gewährt Einzelpersonen Rechte an ihren personenbezogenen Daten. |
| Personal Data Protection Act (PDPA) | Singapur | Legt Regeln für die Erfassung, Nutzung und Offenlegung personenbezogener Daten fest und gewährleistet den Schutz der Privatsphäre im öffentlichen und privaten Sektor. |
| Protection of Personal Information Act (POPIA) | Südafrika | Regelt die Verarbeitung personenbezogener Daten und gibt Einzelpersonen das Recht, ihre Privatsphäre zu schützen – ähnlich wie die DSGVO. |
| Privacy Act 1988 | Australien | Deckt den Umgang mit personenbezogenen Daten durch Regierung und Unternehmen ab, mit Schwerpunkt auf dem Schutz der Privatsphäre und der Datensicherheit. |
| Federal Law on the Protection of Personal Data (LFPDPPP) | Mexiko | Regelt den Umgang privater Einrichtungen mit personenbezogenen Daten und stellt sicher, dass Einzelpersonen die Kontrolle über ihre Informationen behalten. |
| Data Protection Act 2018 | Vereinigtes Königreich | Setzt die DSGVO im Vereinigten Königreich um, mit zusätzlichen, auf den Kontext des Vereinigten Königreichs zugeschnittenen Bestimmungen, und behält auch nach dem Brexit hohe Datenschutzstandards bei. |
Ziemlich viel, was man bei der Arbeit mit Kundendaten im Auge behalten muss, nicht wahr? Wir empfehlen jedem Unternehmen, das personenbezogene Daten seiner Nutzer verarbeitet, professionelle Rechtsberatung einzuholen.
Digitales Marketing und Datenschutz: Wie Sie konform und erfolgreich bleiben
Datenschutzvorschriften einzuhalten und gleichzeitig bei Vertrieb und Marketing an der Spitze zu bleiben, ist eine Herausforderung. Der Schutz von Nutzerdaten im Marketing ist ein wichtiges Thema, das aus verschiedenen Blickwinkeln betrachtet werden kann. Eine solide Datenschutzstrategie ist unerlässlich, um sich im Dschungel der Datenschutzvorschriften zurechtzufinden und gleichzeitig effektives Marketing zu betreiben. Wir bei Stape sind überzeugt, dass der Wechsel zu serverseitigem Tracking und First-Party-Daten ein strategischer, vorausschauender Schritt ist, den ein Unternehmen tun sollte, um der Konkurrenz voraus zu sein.
Hier erfahren Sie, wie es funktioniert und warum es unverzichtbar ist.
First-Party-Daten
Eine der besten Möglichkeiten, sich auf Cookie-Einschränkungen aufgrund von Datenschutzgesetzen vorzubereiten, ist der Wechsel zu First-Party-Daten. First-Party-Daten sind Informationen, die Sie über Ihre eigenen Kanäle direkt von Ihren Kunden erfassen. Dazu gehören alle Details darüber, wie Kunden mit Ihrem Unternehmen interagieren, erhoben über die Tools und Berührungspunkte, die Sie selbst kontrollieren.
Starke Datenschutzmaßnahmen können Unternehmen dabei helfen, die von ihnen erfassten First-Party-Daten zu schützen.
Diese Daten ermöglichen es Ihnen, die Personalisierung zu verbessern und Ihre Kundenbeziehungen zu stärken. Zudem können Sie Ihr Targeting verfeinern, indem Sie das Kundenverhalten und die Kaufhistorie nutzen.
Serverseitiges Tracking
Beim serverseitigen Tracking werden Daten auf Ihren eigenen Servern erfasst und verarbeitet, anstatt sich auf Drittanbieterdienste zu verlassen. Diese Methode bietet eine bessere Kontrolle über die von Ihnen erfassten Daten und deren Verwendung, was für die Einhaltung des Datenschutzes entscheidend ist. Serverseitiges Tracking bietet adäquate Datenschutzlösungen und ermöglicht eine bessere Kontrolle über Datenerfassung und -nutzung. Eine ordnungsgemäße Server-GTM-Einrichtung mit der richtigen Lösung und den passenden Power-ups kann Ihnen in mehrfacher Hinsicht helfen, die DSGVO-Vorschriften einzuhalten.
| Problem | Stape-Lösung | Funktionsweise |
| Datenverlust durch Ad-Blocker und ITP. | Custom GTM and GA4 Loader | Der Custom Loader modifiziert die Ladepfade für GTM- und GA4-Skripte und macht sie widerstandsfähiger gegen Ad-Blocker und ITP. Die Verwendung mit einer benutzerdefinierten Domain hilft dabei, First-Party-Cookies zu setzen, deren Lebensdauer zu verlängern und Skripte vor dem Blockieren zu schützen. Dieses Power-up ist in allen Tarifen verfügbar. Um es zu aktivieren, melden Sie sich in Ihrem stape.io-Konto an, fügen Sie Ihre Web-GTM-ID im Bereich für Container-Power-ups hinzu und überprüfen Sie die geänderten Anfragen in der Konsole. |
| Standorte von Besuchern erfassen. | Geo Headers | Das Power-up GEO Headers ermöglicht es Ihnen, X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress und X-GEO-PostalCode in die Ereignisdaten Ihres Server Google Tag Manager einzubinden. Diese Funktion nutzt GeoLite2-Daten von MaxMind, die bei MaxMind verfügbar sind. |
| Notwendigkeit, die Privatsphäre der Nutzer zu schützen. | Anonymizer | Das Anonymizer-Power-Up ist für alle Stape-Nutzer verfügbar. Sein Hauptziel ist es, Nutzerdaten aus Google Analytics 4 zu entfernen oder zu anonymisieren. Sehen Sie sich unsere Videoanleitung zur Anonymisierung von Nutzerdaten in GA4 mit Server-GTM an – Anonymizer-Power-Up. |
| Die Notwendigkeit, die gesamte Datenverarbeitung innerhalb der Europäischen Union zu halten. | Stape Europe | Mit Stape Europe müssen Sie sich keine Gedanken über einen EU-Proxyserver machen, um GDPR-konform zu bleiben. Sie können direkt in der Benutzeroberfläche des Server-Google Tag Manager auf die Datenanonymisierung zugreifen. |
Fazit
Vorschriften wie GDPR, CCPA und CPRA verlangen von Ihnen, die Erfassung und Weitergabe von Informationen über Ihre Website-Besucher sorgfältig zu verwalten. Die Weitergabe personenbezogener Daten (PII) an Drittanbieter ist untersagt.
Best Practices für den Datenschutz können Unternehmen dabei helfen, Compliance sicherzustellen und Nutzerdaten effektiv zu schützen.
Mit server-seitigem Tracking haben Sie die vollständige Kontrolle über den Datenfluss und stellen sicher, dass jeder Anbieter nur die spezifischen Informationen erhält, die Sie in Ihren server-seitigen Tags konfiguriert haben. Holen Sie sich Stape noch heute kostenlos und stellen Sie sicher, dass Ihr server-seitiges Tracking konform und sicher ist!
Möchten Sie serverseitig starten?
Das freut uns! Klicken Sie auf Kostenlos testen, um sich zu registrieren und alle Möglichkeiten zu entdecken.
Kostenlos testen
Kommentare