Como as leis globais de privacidade de dados afetam as estratégias de rastreio de utilizadores
Escrito por
Liudmyla Kharchenko
Pergunta-se como equilibrar privacidade e marketing? Precisa de ajuda para perceber que leis de privacidade de dados podem afetar o seu negócio? Está no sítio certo. Esta publicação abordará os regulamentos de privacidade mais importantes e discutirá o seu impacto nas estratégias de rastreio. Analisaremos também o rastreio de dados de clientes em conformidade e explicaremos como a Stape pode ajudar a cumprir os requisitos de proteção de dados, mantendo a monitorização do envolvimento dos utilizadores precisa.
Este artigo abordará todos os tipos de leis de privacidade e como personalizar o seu rastreio. Aceda já à secção: “como usar o rastreio server-side e manter a conformidade com sucesso”.
Leis de proteção de dados e privacidade — perspetiva macro
As leis de proteção de dados e de privacidade estão em constante evolução em todo o mundo. Estas leis formam um quadro abrangente de proteção de dados que varia de país para país. Observe o mapa abaixo para obter uma visão abrangente da situação.
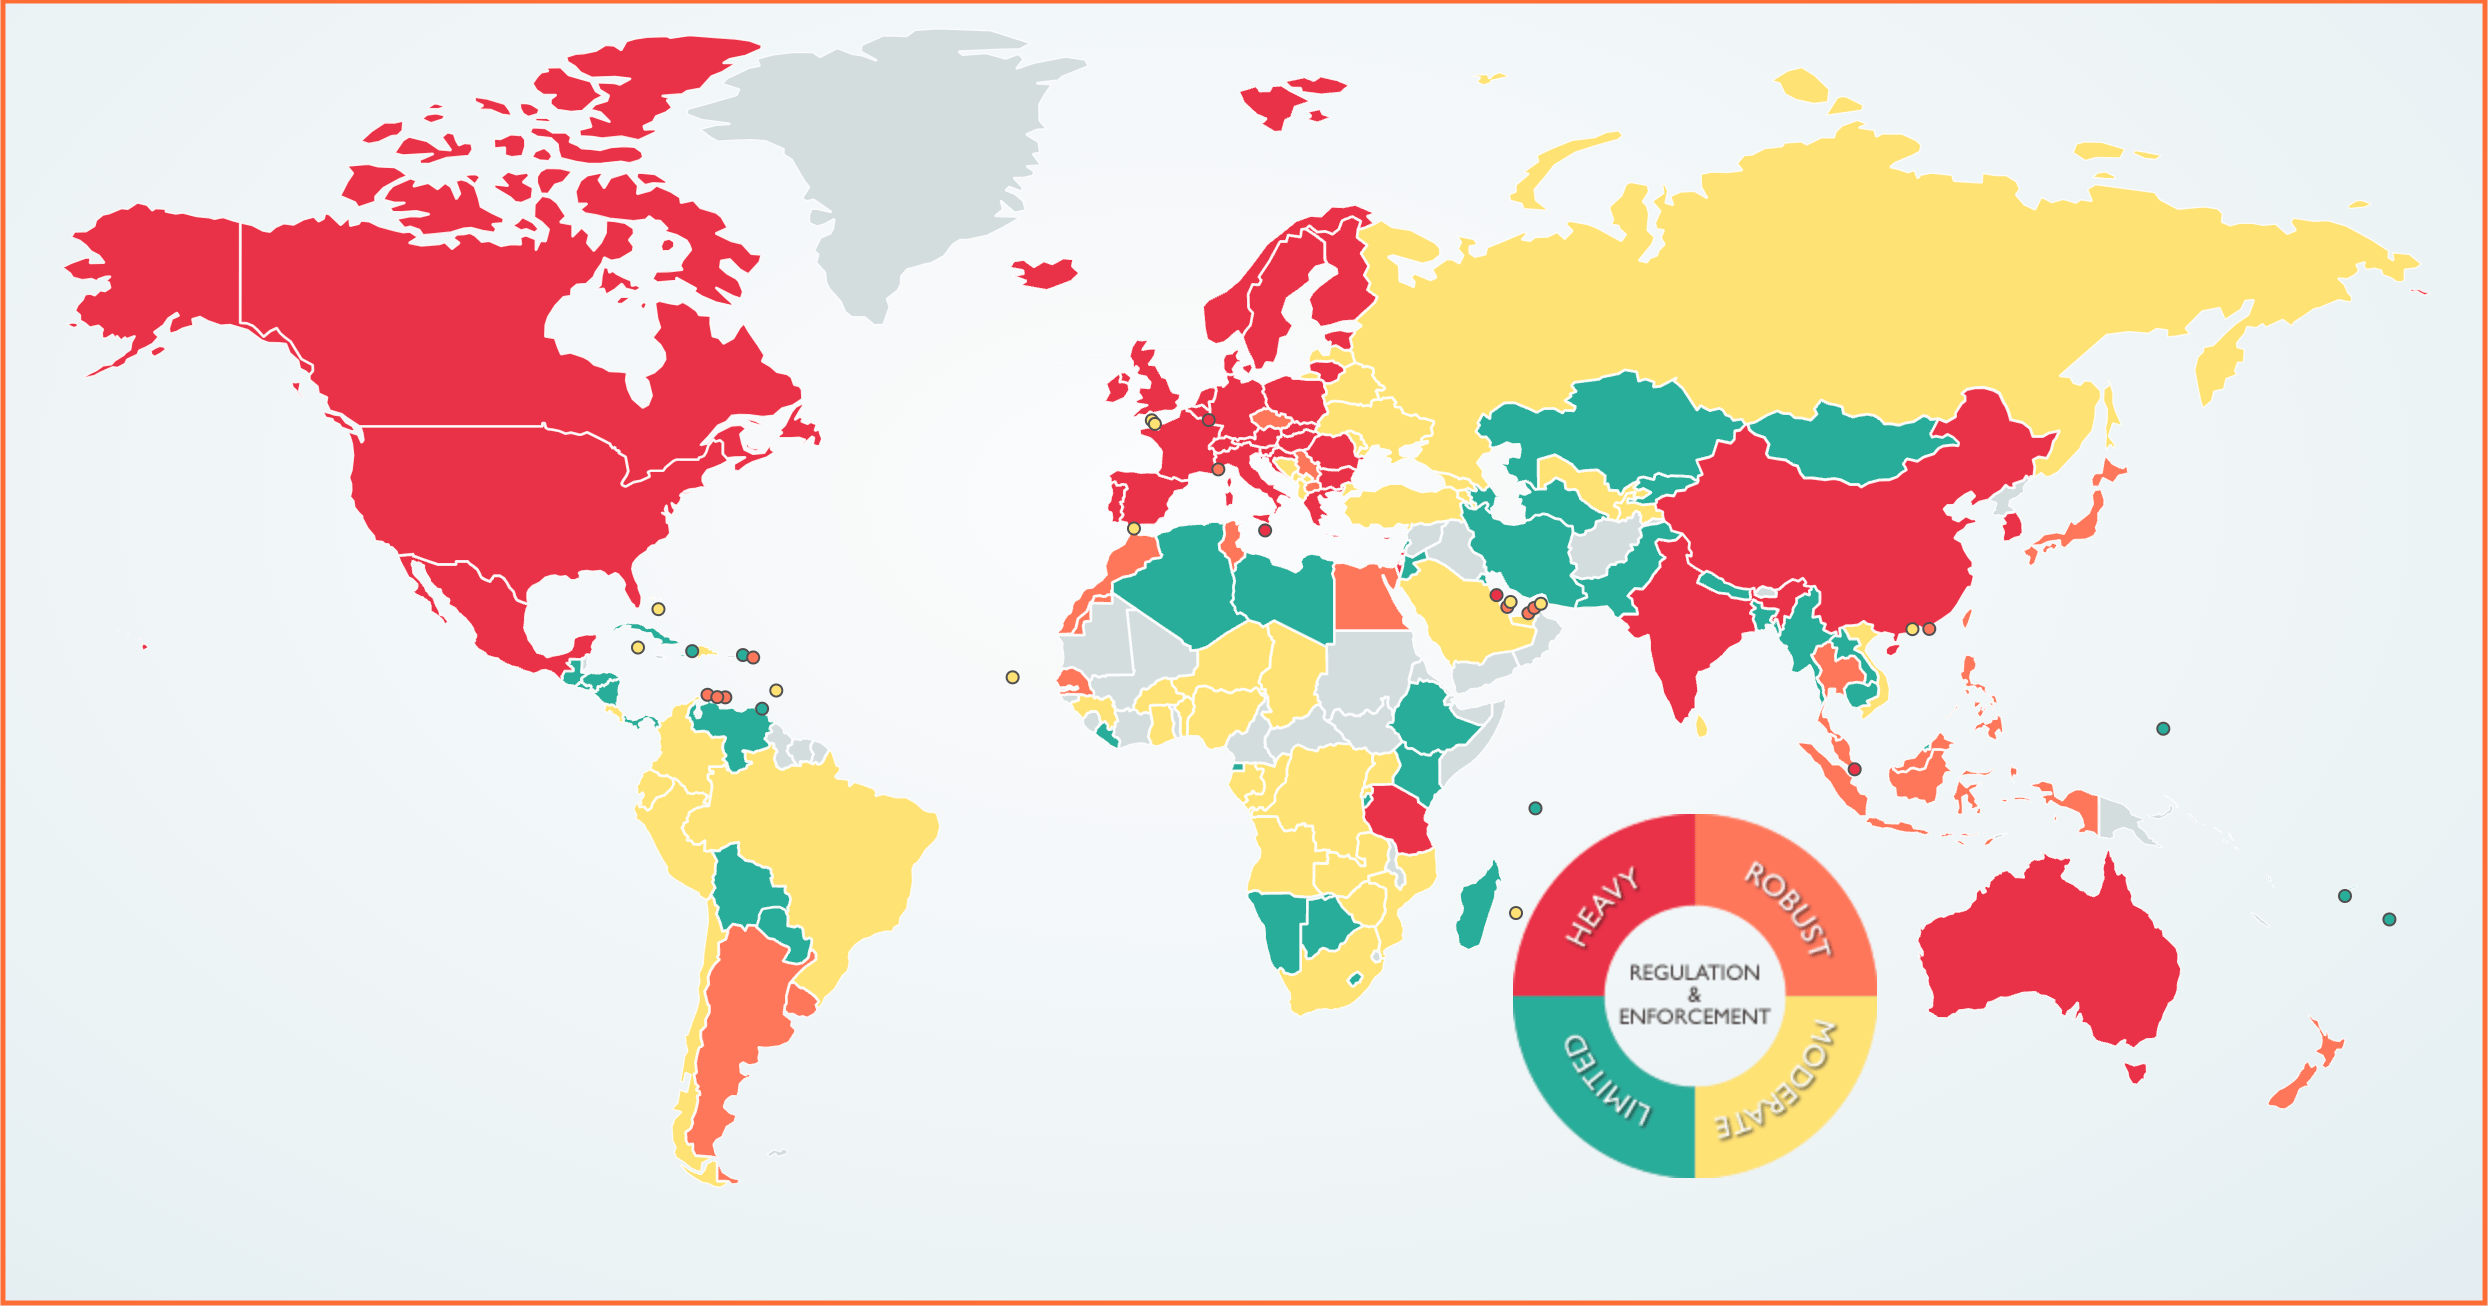
Descrição da imagem: Leis de proteção de dados por país
Quanto mais inovador e digital for o país, maior é a preocupação dos seus governos e cidadãos com a privacidade dos dados. Poderá ter de seguir diferentes diretrizes de proteção de dados com base na região para a qual promove e vende. Analisemos mais detalhadamente as que influenciam os principais mercados.
Definição de proteção de dados
A proteção de dados refere-se às políticas, procedimentos e tecnologias utilizados para salvaguardar informações sensíveis contra acessos não autorizados, roubo, corrupção ou perda. Envolve uma combinação de controlos administrativos, técnicos e físicos para garantir a confidencialidade, integridade e disponibilidade dos dados. Estas medidas protegem dados pessoais, sensíveis e biométricos de potenciais ameaças, assegurando que a informação permanece segura e privada.
Importância da proteção de dados
A proteção de dados é mais crucial do que nunca. Com a frequência crescente de ciberameaças, violações de dados e acessos não autorizados, salvaguardar informações sensíveis é essencial. Medidas eficazes de proteção de dados podem ajudar a prevenir perdas financeiras, danos reputacionais e responsabilidades legais. Além disso, a proteção de dados é indispensável para manter a confiança dos clientes, assegurar a conformidade com os requisitos regulamentares e proteger a propriedade intelectual.
Proteção de dados vs. privacidade de dados
Embora sejam frequentemente utilizados como sinónimos, a proteção de dados e a privacidade de dados são conceitos distintos. A proteção de dados centra-se nas medidas técnicas e administrativas que salvaguardam os dados, tais como encriptação, controlos de acesso e protocolos de segurança da informação.
Por outro lado, a privacidade de dados diz respeito aos direitos e expectativas dos indivíduos relativamente à recolha, utilização e partilha das suas informações pessoais. Envolve garantir que os indivíduos têm controlo sobre os seus dados e que a sua privacidade é respeitada.
Compreender a diferença entre proteção de dados e privacidade é crucial para que as empresas façam a gestão do rastreio de dados de clientes e cumpram os regulamentos de privacidade de forma eficaz.
⚠️Aviso legal: Este artigo de blogue destina-se apenas a fins informativos e não constitui aconselhamento jurídico. Consulte um profissional do foro jurídico para quaisquer questões legais.
Regulamento Geral sobre a Proteção de Dados (RGPD)
O Regulamento Geral sobre a Proteção de Dados (RGPD) é um conjunto de regras que controla que informações pessoais os websites podem recolher dos utilizadores e como devem gerir, armazenar e utilizar esses dados. As regras dividem-se em 99 artigos baseados em princípios fundamentais de proteção de dados que asseguram o tratamento lícito e leal dos dados pessoais. O RGPD aplica-se a organizações europeias que tratem dados pessoais de indivíduos na UE e a organizações fora da UE que visem pessoas residentes na UE.
O RGPD entrou em vigor a 25 de maio de 2018. Embora os princípios principais sejam os mesmos em toda a Europa, cada país pode ajustar as regras para responder a necessidades específicas. É por isso que é essencial saber como o RGPD se aplica no seu país.
Também é importante compreender que o RGPD afeta empresas e websites fora da Europa, incluindo nos EUA e na Ásia. Mesmo que o seu website seja visitado por alguém que não seja da Europa, ainda assim tem de cumprir as regras do RGPD.
Os cookies estão abrangidos pelo RGPD, apesar de serem mencionados apenas uma vez no Considerando 30.
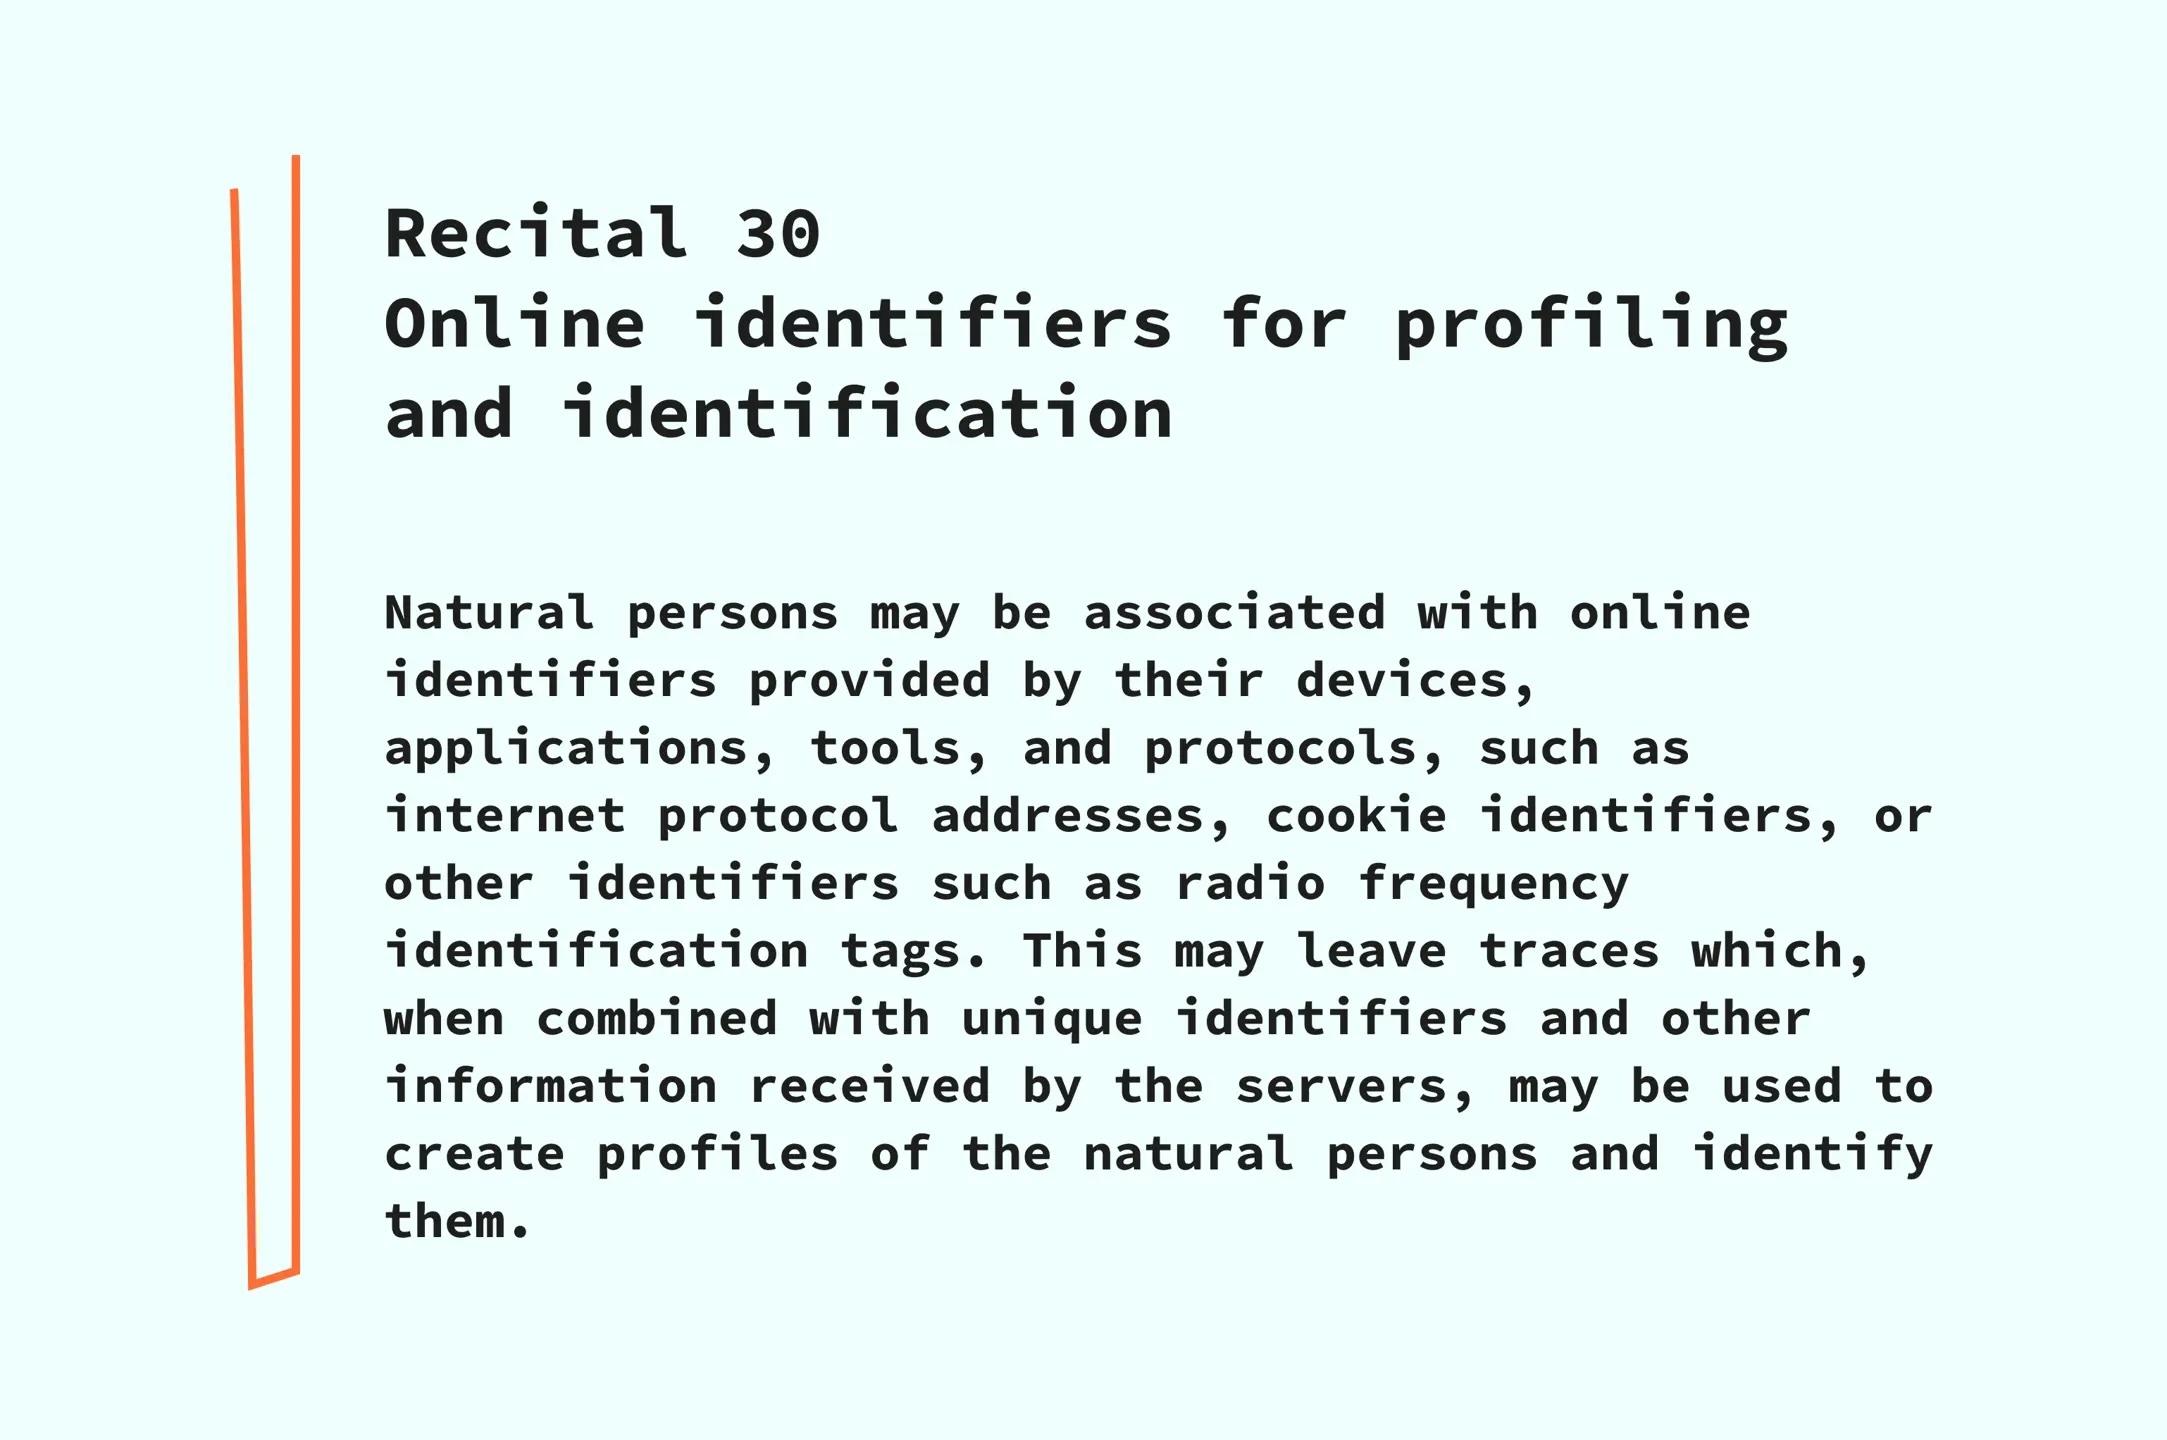
Ao abrigo do GDPR, os cookies são considerados dados pessoais porque podem identificar os utilizadores. Por conseguinte, se o GDPR for aplicável ao seu caso, obter o consentimento para cookies é essencial. As empresas podem tratar os dados dos utilizadores se conseguirem justificá-lo com um interesse legítimo. Por exemplo, o tratamento de dados de clientes para marketing direto é considerado um interesse legítimo.
O GDPR concede aos indivíduos vários novos direitos de privacidade para lhes conferir maior controlo sobre os seus dados. Isto permite uma melhor proteção de dados pessoais. Compreender estes direitos é crucial para garantir a conformidade com o GDPR. Se a sua empresa estiver sujeita ao GDPR, a proteção de dados deve ser uma consideração central em todos os seus processos, quer “por conceção”, quer “por defeito”. Consulte especialistas jurídicos para ajudar a navegar por este regulamento de 88 páginas.
Para um guia prático sobre a configuração de sinais de consentimento, CMPs e Consent Mode no Google Tag Manager, consulte o nosso guia sobre a conformidade do Google Tag Manager com o GDPR.
A Diretiva ePrivacy e o futuro Regulamento ePrivacy também apoiam o GDPR. Vamos analisar estes diplomas em maior detalhe.
Diretiva ePrivacy
A Diretiva ePrivacy, aprovada inicialmente em 2002 e atualizada em 2009, é frequentemente apelidada de “lei dos cookies” por ter originado a utilização generalizada de janelas pop-up de consentimento para cookies. Complementa o GDPR e, por vezes, prevalece sobre este ao focar-se na confidencialidade das comunicações eletrónicas e no rastreio de utilizadores.
A Diretiva ePrivacy estabelece orientações detalhadas sobre como os utilizadores devem ser informados e dar o seu consentimento para a recolha dos seus dados eletrónicos. Enfatiza a responsabilidade das empresas em recolher e gerir devidamente estes dados dos utilizadores.
As empresas também têm de realizar uma avaliação de impacto sobre a proteção de dados para avaliar os riscos associados às atividades de tratamento de dados.
Consulte abaixo os pontos principais da Diretiva ePrivacy:
- Exige o consentimento para cookies por parte do utilizador para armazenar cookies.
- Garante a confidencialidade das comunicações eletrónicas.
- Regula e exige o consentimento para comunicações não solicitadas.
- Define regras para o tratamento de dados de tráfego e localização.
- Capacita os utilizadores a controlar a utilização dos seus dados pessoais.
Regulamento ePrivacy
O Regulamento ePrivacy, frequentemente abordado a par da Diretiva ePrivacy, é diferente. Transforma a Diretiva ePrivacy numa lei vinculativa, tornando o cumprimento obrigatório e prevendo sanções para infrações de privacidade de dados.
Garantir a conformidade com a proteção de dados é crucial para evitar coimas e manter a confiança dos utilizadores.
O Regulamento ePrivacy está a aproximar-se das suas fases finais de desenvolvimento. Tem como objetivo estabelecer regras mais precisas relativamente à utilização de cookies.
Consulte abaixo os pontos principais do Regulamento ePrivacy:
- Consentimento para cookies. Exige o consentimento explícito do utilizador para cookies e rastreio.
- Privacidade das comunicações. Protege a confidencialidade das comunicações eletrónicas.
- Marketing direto. Regula o marketing eletrónico não solicitado, exigindo o consentimento do utilizador.
- Controlo do utilizador. Aumenta o controlo do utilizador sobre os dados e as definições de privacidade.
- Alcance global. Aplica-se a serviços fora da UE que visem utilizadores na UE.
À data de setembro de 2024, o Regulamento ePrivacy ainda não tinha sido finalizado.
California Consumer Privacy Act (CCPA)
Se a sua empresa operar na Califórnia, é indispensável compreender a conformidade com a CCPA, utilizar uma plataforma de gestão de consentimento para gerir os direitos dos consumidores e cumprir os regulamentos locais de privacidade de dados. A California Consumer Privacy Act (CCPA) pode afetar a forma como o seu website está autorizado a gerir as informações pessoais de residentes na Califórnia.
A nomeação de um encarregado da proteção de dados pode ajudar as empresas a gerir a conformidade com a CCPA e com outros regulamentos de privacidade de dados.
A CCPA confere aos consumidores mais controlo sobre as informações pessoais que as empresas recolhem a seu respeito. As regras da CCPA orientam as empresas no cumprimento da lei.
Esta lei fundamental concede aos consumidores da Califórnia vários direitos essenciais:
- O direito de saber que informações pessoais uma empresa recolhe, como são utilizadas e com quem são partilhadas.
- O direito de solicitar a eliminação das suas informações pessoais (com algumas exceções).
- O direito de recusar a venda ou partilha das suas informações pessoais.
- O direito de não sofrer discriminação por exercer os seus direitos ao abrigo da CCPA.
Em novembro de 2020, os eleitores da Califórnia aprovaram a Proposta 24, a California Privacy Rights Act (CPRA). Esta lei alterou e complementou a CCPA com maiores proteções de privacidade, que entraram em vigor a 1 de janeiro de 2023.
A partir dessa data, os consumidores obtiveram novos direitos, tais como:
- O direito de corrigir informações pessoais inexatas que uma empresa possua a seu respeito.
- O direito de limitar o modo como as suas informações pessoais sensíveis são utilizadas e partilhadas.
As empresas que cumprem a CCPA têm de responder aos pedidos dos consumidores para exercerem estes direitos e prestar informações claras sobre as suas práticas de privacidade. A CCPA aplica-se a muitas empresas, incluindo corretores de dados.
California Privacy Rights Act (CPRA)
A California Privacy Rights Act (CPRA), que entrou em vigor em janeiro de 2023, expande e atualiza a CCPA, concedendo mais direitos aos consumidores. Como a CPRA não cria uma lei totalmente autónoma, é habitualmente designada por “CCPA” ou “CCPA revista”.
A CPRA introduz várias alterações fundamentais na CCPA:
- 1.Novos direitos do consumidor. Acrescenta o direito de retificar informações pessoais e limita a utilização de dados sensíveis.
- 2.Categoria de dados sensíveis. Introduz o conceito de “informações pessoais sensíveis” com proteções adicionais.
- 3.Limites à conservação de dados. Exige que as empresas divulguem e limitem o período de conservação dos dados pessoais.
- 4.Nova autoridade de fiscalização. Cria a California Privacy Protection Agency (CPPA) para a aplicação da lei. A California Privacy Protection Agency (CPPA) é a autoridade de proteção de dados responsável por fazer cumprir a CPRA.
- 5.Regras de partilha de dados mais amplas. Alarga o direito de recusa à partilha, e não apenas à venda, de dados pessoais.
- 6.Limiar empresarial mais elevado. Aplica-se a empresas que tratem dados de 100 000 ou mais consumidores, em comparação com os anteriores 50 000.
Estas alterações tornam a CPRA mais abrangente do que a CCPA.
Outras leis de privacidade de dados
Existem outras leis relevantes de privacidade e proteção de dados a nível mundial. Abaixo encontram-se as mais influentes a ter em conta.
| Título | País | Visão geral |
| Personal Information Protection Law (PIPL) | China | Regula o tratamento de dados pessoais na China, com um forte foco no consentimento e nas transferências transfronteiriças de dados. |
| Lei Geral de Proteção de Dados (LGPD) | Brasil | Estabelece regras abrangentes de proteção de dados e concede aos indivíduos direitos sobre os seus dados pessoais. |
| Personal Data Protection Act (PDPA) | Singapura | Define regras para a recolha, utilização e divulgação de dados pessoais, assegurando a proteção da privacidade nos setores público e privado. |
| Protection of Personal Information Act (POPIA) | África do Sul | Rege o tratamento de informações pessoais e confere aos indivíduos o direito de proteger a sua privacidade, à semelhança do GDPR. |
| Privacy Act 1988 | Austrália | Abrange a forma como as informações pessoais são tratadas pelo governo e pelas empresas, centrando-se na proteção da privacidade e na segurança dos dados. |
| Federal Law on the Protection of Personal Data (LFPDPPP) | México | Regula como as entidades privadas tratam os dados pessoais, assegurando que os indivíduos mantêm o controlo sobre as suas informações. |
| Data Protection Act 2018 | Reino Unido | Aplica o GDPR no Reino Unido, com disposições adicionais adaptadas ao contexto britânico, mantendo padrões rigorosos de proteção de dados após o Brexit. |
É muita informação para acompanhar ao lidar com dados de clientes, não é? Recomendamos a procura de aconselhamento jurídico profissional a qualquer empresa que faça a gestão de dados pessoais dos seus utilizadores.
Marketing digital e privacidade: como manter a conformidade e alcançar o sucesso?
Navegar pelos regulamentos de privacidade e manter, em simultâneo, o sucesso das suas iniciativas de vendas e marketing é um desafio. A privacidade dos dados dos utilizadores no marketing é um tema crucial que pode ser abordado sob várias perspetivas. Uma estratégia sólida de proteção de dados é essencial para lidar com as regulamentações de privacidade sem abdicar de ações de marketing eficazes. Na Stape, acreditamos que recorrer ao rastreio no servidor e a dados de primeira parte é uma decisão estratégica e visionária que qualquer empresa deve tomar para se manter à frente da concorrência.
Eis como funciona e por que motivo é fundamental.
Dados de primeira parte
Uma das melhores formas de se preparar para as restrições aos cookies decorrentes das leis de privacidade é transitar para dados de primeira parte. Os dados de primeira parte são as informações recolhidas diretamente junto dos seus clientes através dos seus próprios canais. Incluem todos os dados recolhidos sobre como os clientes interagem com a sua empresa por intermédio das ferramentas e dos pontos de contacto sob o seu controlo.
Medidas rigorosas de proteção de dados podem ajudar as empresas a salvaguardar os dados de primeira parte que recolhem.
Estes dados permitem-lhe reforçar a personalização e estreitar a relação com os seus clientes. Pode também aperfeiçoar a segmentação ao tirar partido do comportamento dos clientes e do histórico de compras.
Rastreio no servidor
O rastreio no servidor envolve recolher e tratar dados nos seus próprios servidores, em vez de depender de serviços de terceiros. Este método proporciona maior controlo sobre os dados recolhidos e a sua utilização, o que é determinante para a conformidade com a privacidade. O rastreio no servidor oferece soluções adequadas de proteção de dados, proporcionando maior controlo sobre a recolha e a utilização dos dados. Uma configuração correta do GTM no servidor com a solução e os power-ups certos pode ajudá-lo a cumprir as regras do GDPR de várias formas.
| Problema | Solução da Stape | Como funciona |
| Perda de dados causada por bloqueadores de anúncios e pelo ITP. | Custom GTM and GA4 Loader | O Custom Loader modifica os caminhos de carregamento dos scripts do GTM e do GA4, tornando-os mais resistentes a bloqueadores de anúncios e ao ITP. Utilizá-lo com um domínio personalizado ajuda a definir cookies de primeira parte, a prolongar a sua duração e a proteger os scripts contra bloqueios. Este power-up está disponível em todos os planos. Para o ativar, inicie sessão na sua conta stape.io, adicione o seu WEB GTM ID na secção de power-ups do contentor e verifique os pedidos modificados na consola. |
| Rastrear a localização dos visitantes. | Geo Headers | O power-up GEO Headers permite-lhe incluir X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress e X-GEO-PostalCode nos dados do evento no seu Google Tag Manager no servidor. Esta funcionalidade utiliza dados do GeoLite2 da MaxMind, disponíveis em MaxMind. |
| Necessidade de proteger a privacidade do utilizador. | Anonymizer | O power-up Anonymizer está disponível para todos os utilizadores da Stape. O seu principal objetivo é remover ou anonimizar dados de utilizadores do Google Analytics 4. Consulte o nosso manual em vídeo sobre como anonimizar dados de utilizadores no GA4 com o GTM no servidor — power-up Anonymizer. |
| A necessidade de manter todo o processamento de dados dentro da União Europeia. | Stape Europe | Com a Stape Europe, não precisa de se preocupar com um servidor proxy na UE para manter a conformidade com o GDPR. Pode aceder diretamente à anonimização de dados na interface do Google Tag Manager no servidor. |
Considerações finais
Regulamentos como o GDPR, a CCPA e a CPRA exigem que faça uma gestão cuidadosa da recolha e da partilha de informações sobre os visitantes do seu site. É proibido partilhar quaisquer informações de identificação pessoal (PII) com fornecedores terceiros.
As melhores práticas de proteção de dados podem ajudar as empresas a garantir a conformidade e a proteger eficazmente os dados dos utilizadores.
Com o rastreio no servidor, tem controlo total sobre o fluxo de dados, garantindo que cada fornecedor recebe apenas as informações específicas que configurou nas suas etiquetas no servidor. Obtenha a Stape gratuitamente hoje e garanta que o seu rastreio no servidor está em conformidade e é seguro!
Quer começar no server-side?
Ficamos muito satisfeitos! Clique em Experimentar gratuitamente para se registar e explorar todas as possibilidades.
Experimentar gratuitamente
Comentários