Küresel veri gizliliği yasaları kullanıcı takip stratejilerini nasıl etkiler
Yazan
Liudmyla Kharchenko
Gizlilik ile pazarlamayı nasıl dengeleyeceğinizi mi düşünüyorsunuz? İşletmenizi hangi veri gizliliği yasalarının etkileyebileceğini anlamak için yardıma mı ihtiyacınız var? Doğru yerdesiniz. Bu yazıda en kritik gizlilik düzenlemelerini ele alacak ve bunların takip stratejileri üzerindeki etkilerini tartışacağız. Ayrıca mevzuata uygun müşteri verisi takibi konusunu inceleyecek ve kullanıcı etkileşimi takibinizi hassas tutarken Stape'in veri koruma gereksinimlerine uymanıza nasıl yardımcı olabileceğini açıklayacağız.
Bu makalede tüm gizlilik yasası türleri ve takibinizi nasıl özelleştireceğiniz tartışılacaktır. Doğrudan şu bölüme geçin: “sunucu taraflı takip nasıl kullanılır ve uyumluluk başarıyla nasıl sağlanır”.
Veri koruma ve gizlilik yasaları - makro bakış açısı
Veri koruma ve gizlilik yasaları dünya genelinde evrilmektedir. Bu yasalar, ülkeden ülkeye değişen kapsamlı bir veri koruma çerçevesi oluşturur. Durumu kapsamlı bir şekilde görmek için aşağıdaki haritaya göz atın.
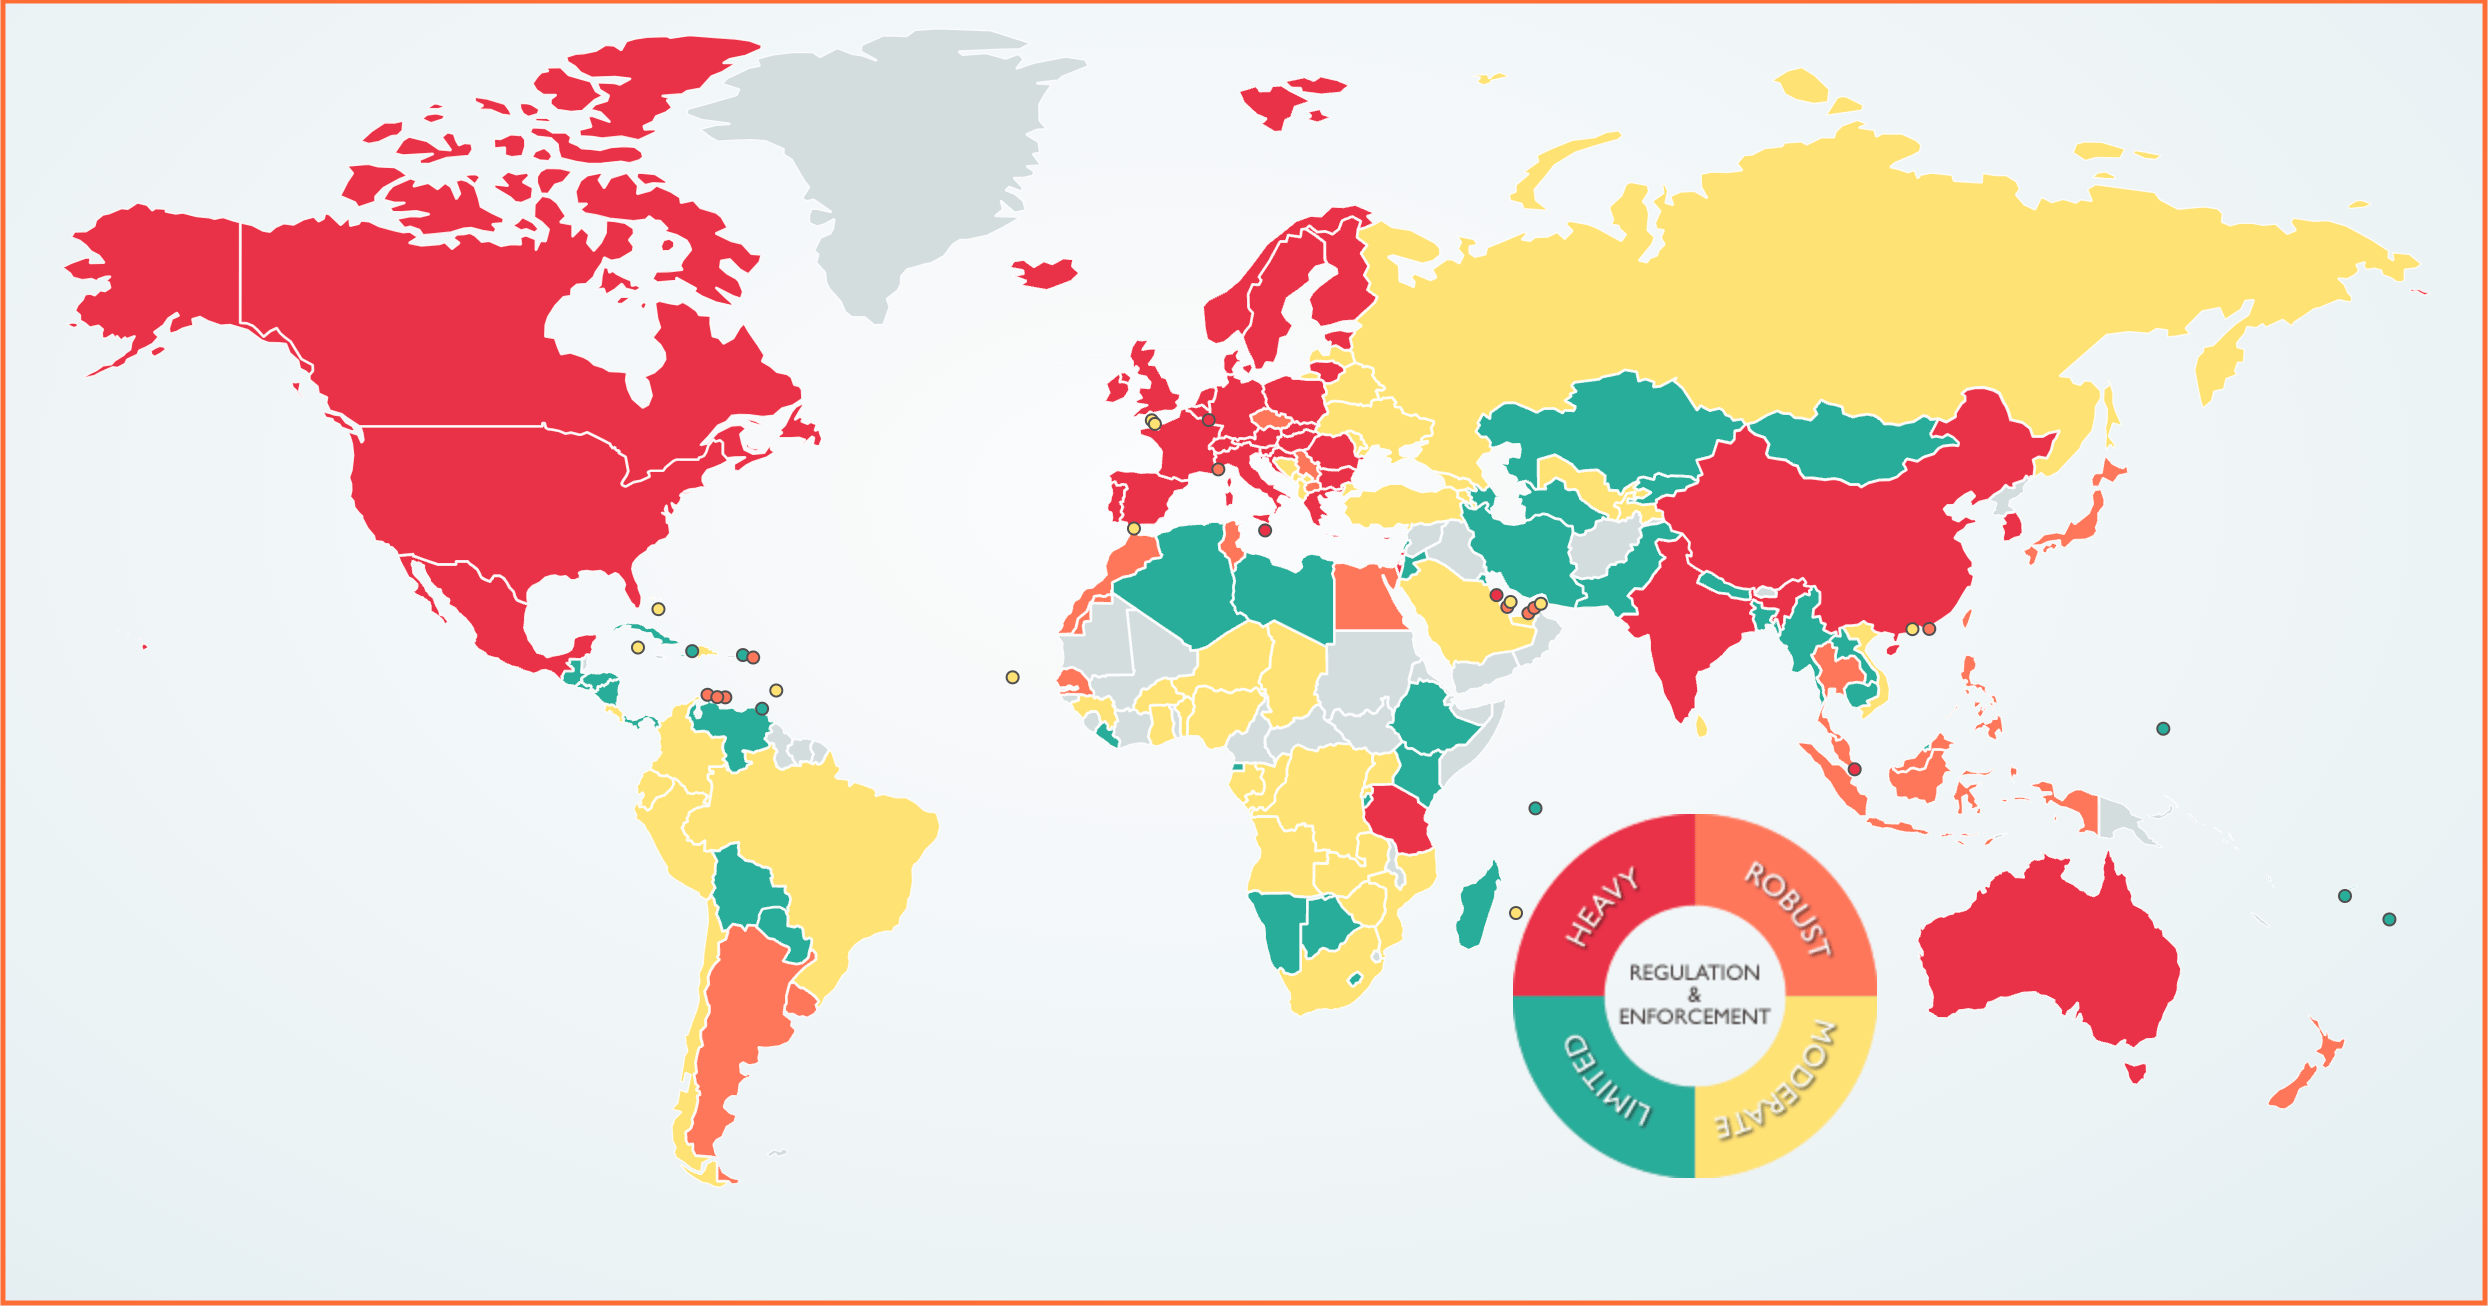
Görsel açıklaması: Ülkelere göre veri koruma yasaları
Bir ülke ne kadar yenilikçi ve dijital ise, hükümetleri ve vatandaşları veri gizliliği konusunda o kadar endişelidir. Pazarlama ve satış yaptığınız bölgeye bağlı olarak farklı veri koruma yönergelerini izlemeniz gerekebilir. Şimdi başlıca pazarları etkileyen düzenlemeleri yakından inceleyelim.
Veri korumanın tanımı
Veri koruma, hassas bilgileri yetkisiz erişimden, hırsızlıktan, bozulmadan veya kayıptan korumaya yönelik politika, prosedür ve teknolojileri ifade eder. Veri gizliliğini, bütünlüğünü ve erişilebilirliğini sağlamak için idari, teknik ve fiziksel kontrollerin bir kombinasyonunu içerir. Bu önlemler; kişisel, hassas ve biyometrik verileri olası tehditlere karşı koruyarak bilgilerin güvende ve gizli kalmasını sağlar.
Veri korumanın önemi
Veri koruma her zamankinden daha kritiktir. Siber tehditlerin, veri ihlallerinin ve yetkisiz erişimlerin giderek yaygınlaşmasıyla birlikte hassas bilgilerin korunması hayati önem taşır. Etkili veri koruma önlemleri finansal kayıpları, itibar zedelenmesini ve yasal yükümlülükleri önlemeye yardımcı olabilir. Dahası veri koruma; müşteri güvenini korumak, yasal gerekliliklere uyum sağlamak ve fikri mülkiyeti korumak için elzemdir.
Veri koruma ve veri gizliliği karşılaştırması
Veri koruma ve veri gizliliği genellikle birbirinin yerine kullanılsa da farklı kavramlardır. Veri koruma; şifreleme, erişim kontrolleri ve veri güvenliği protokolleri gibi verileri güvence altına alan teknik ve idari önlemlere odaklanır.
Diğer yandan veri gizliliği, bireylerin kişisel bilgilerinin toplanması, kullanılması ve paylaşılmasına ilişkin hakları ve beklentileriyle ilgilidir. Bireylerin verileri üzerinde kontrole sahip olmalarını ve gizliliklerine saygı gösterilmesini sağlamayı içerir.
Veri koruma ile gizlilik arasındaki farkı anlamak, işletmelerin müşteri verisi takibini yönetmeleri ve gizlilik düzenlemelerine etkili bir şekilde uyum sağlamaları açısından kritik öneme sahiptir.
⚠️Yasal uyarı: Bu blog yazısı yalnızca bilgilendirme amaçlıdır ve hukuki tavsiye niteliği taşımaz. Her türlü hukuki konu için lütfen bir hukuk uzmanına danışın.
Genel Veri Koruma Yönetmeliği (GDPR)
Genel Veri Koruma Yönetmeliği (GDPR), web sitelerinin kullanıcılardan hangi kişisel bilgileri toplayabileceğini ve bu verileri nasıl yönetmesi, depolaması ve kullanması gerektiğini denetleyen bir dizi kuraldır. Kurallar, kişisel verilerin adil ve hukuka uygun şekilde işlenmesini sağlayan temel veri koruma ilkelerine dayalı 99 maddeye ayrılmıştır. GDPR, AB'deki bireylerin kişisel verilerini işleyen Avrupalı kuruluşlar ve AB'de yaşayan kişileri hedefleyen AB dışındaki kuruluşlar için geçerlidir.
GDPR, 25 Mayıs 2018 tarihinde yürürlüğe girdi. Temel ilkeler Avrupa genelinde aynı olsa da her ülke kuralları belirli ihtiyaçlara göre uyarlayabilir. Bu nedenle GDPR'nin ülkenizde nasıl uygulandığını bilmek son derece önemlidir.
Ayrıca GDPR'nin ABD ve Asya'dakiler de dahil olmak üzere Avrupa dışındaki işletmeleri ve web sitelerini de etkilediğini anlamak önemlidir. Web siteniz Avrupa dışından biri tarafından ziyaret edilse bile yine de GDPR kurallarına uymanız gerekir.
Gerekçe 30'da çerezlerden yalnızca bir kez bahsedilmesine rağmen çerezler GDPR kapsamındadır.
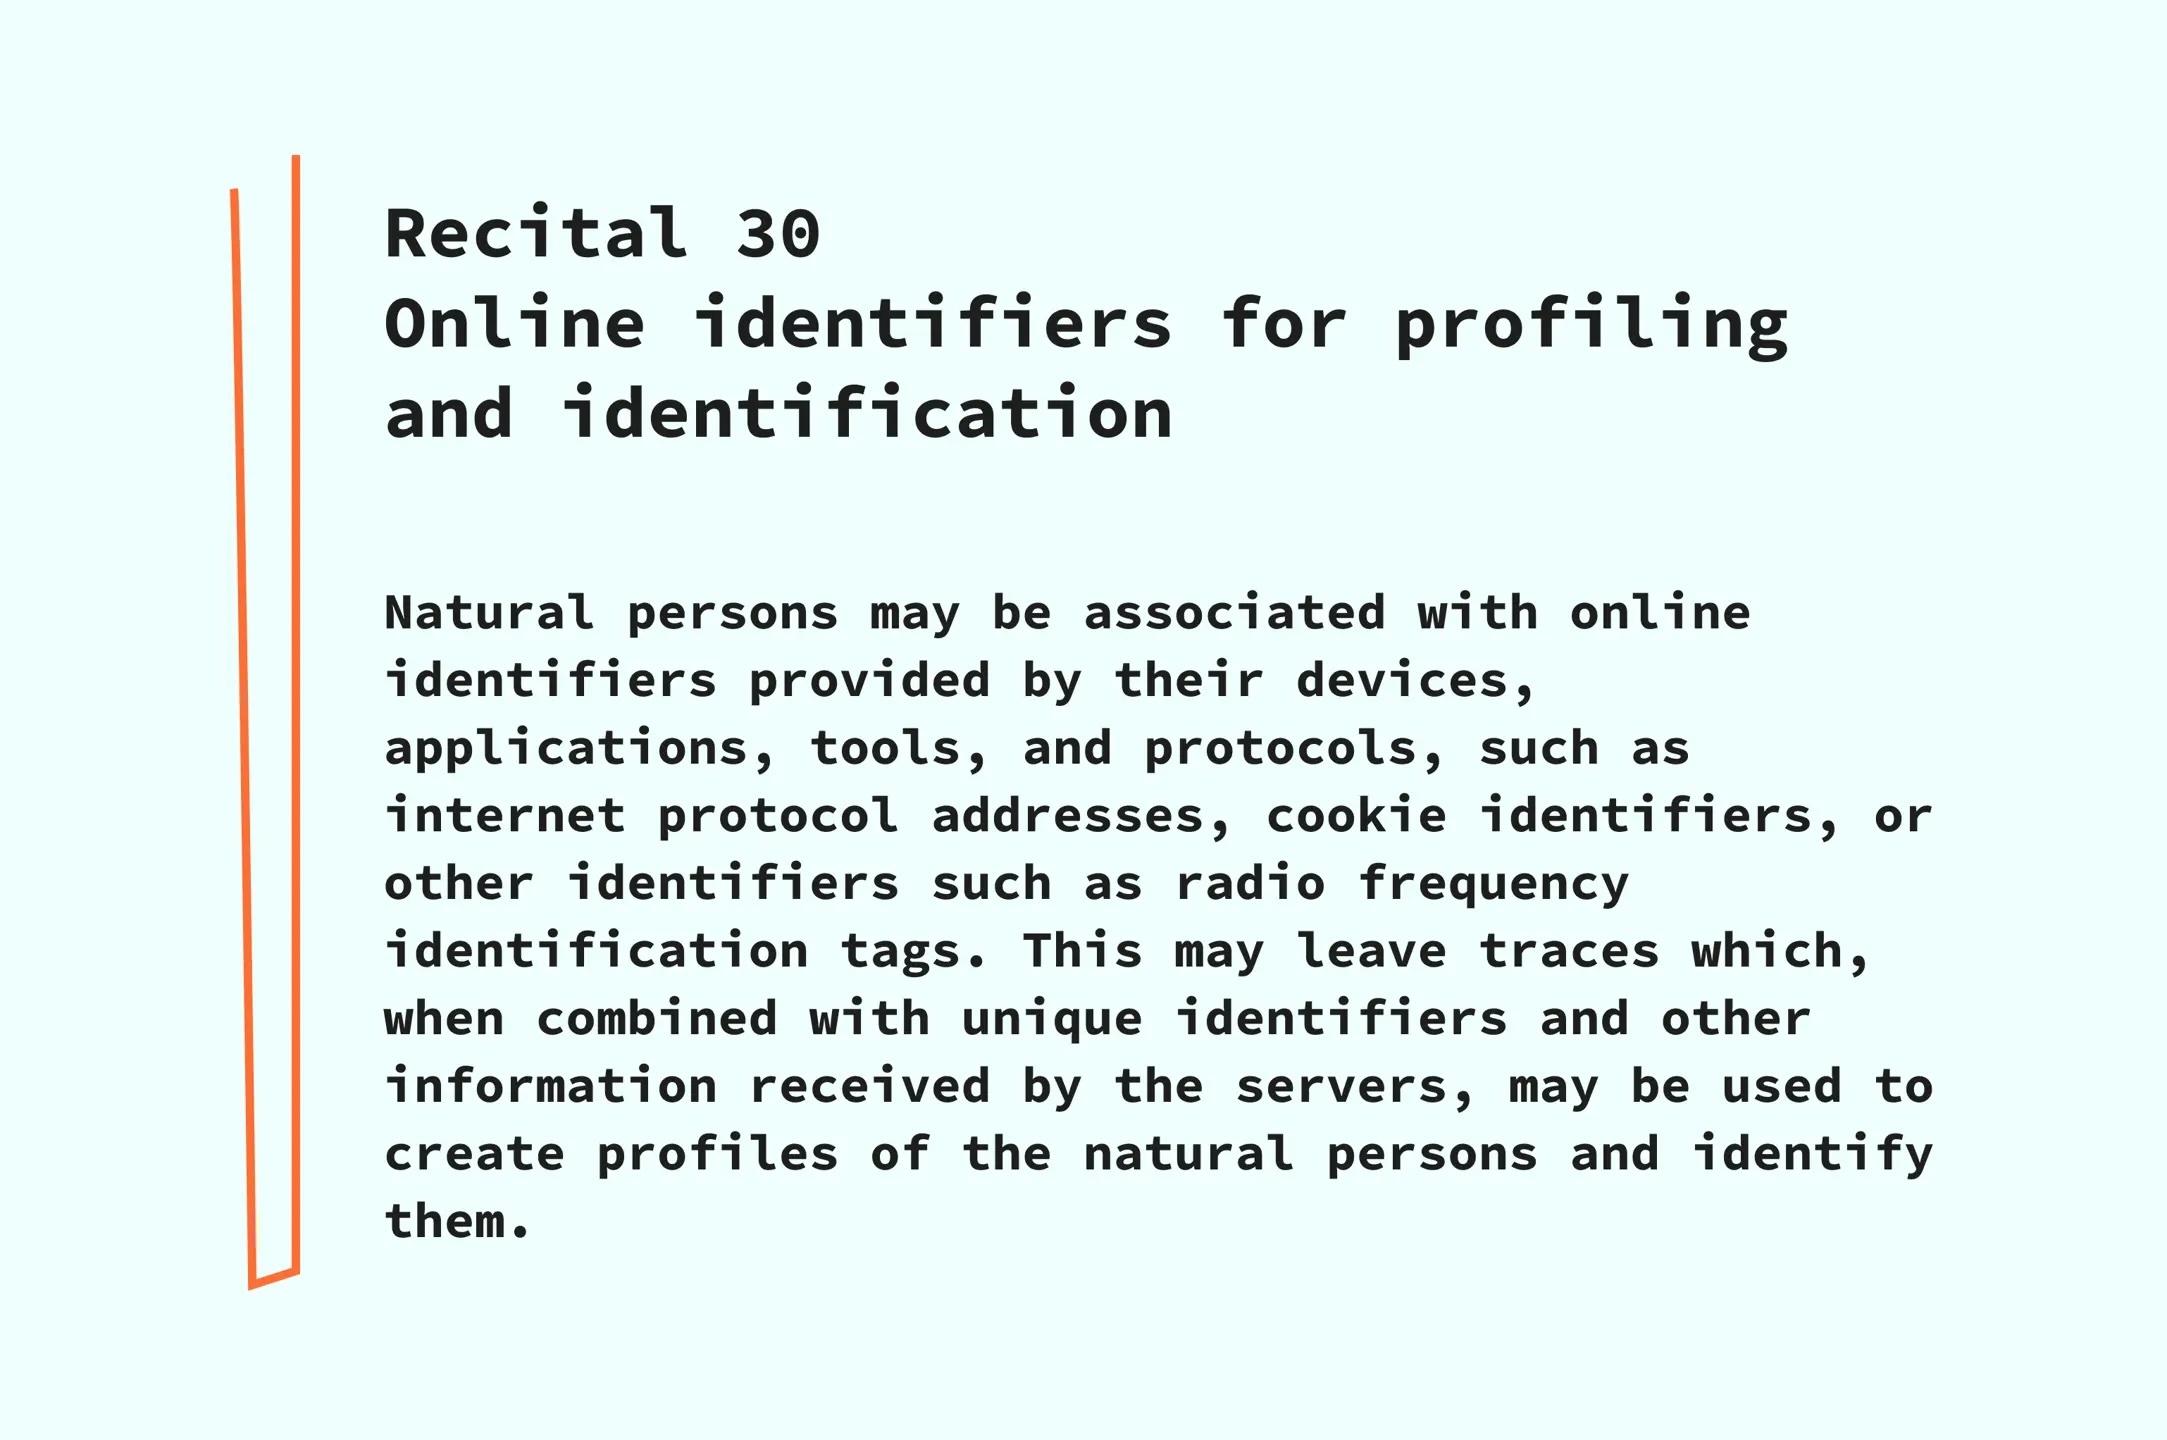
GDPR kapsam谋nda, 莽erezler kullan谋c谋lar谋 tan谋mlayabildikleri i莽in ki艧isel veri olarak kabul edilir. Dolay谋s谋yla, GDPR sizin i莽in ge莽erliyse 莽erez r谋zas谋 almak zorunludur. 艦irketler, me艧ru bir menfaat ile gerek莽elendirebildikleri takdirde kullan谋c谋 verilerini i艧leyebilir. 脰rne臒in, do臒rudan pazarlama amac谋yla m眉艧teri verilerinin i艧lenmesi me艧ru bir menfaat olarak de臒erlendirilir.
GDPR, bireylere verileri 眉zerinde daha fazla denetim sa臒lamak amac谋yla 莽e艧itli yeni gizlilik haklar谋 tan谋r. Bu durum, ki艧isel verilerin daha iyi korunmas谋n谋 m眉mk眉n k谋lar. Bu haklar谋 anlamak, GDPR uyumlulu臒unu sa臒lamak i莽in kritik 枚neme sahiptir. 陌艧letmeniz GDPR'ye tabiyse, veri koruma hem "tasar谋m gere臒i" hem de "varsay谋lan olarak" t眉m s眉re莽lerinizde temel bir 枚ncelik olmal谋d谋r. 88 sayfal谋k bu y枚netmeli臒i eksiksiz 艧ekilde uygulayabilmek i莽in hukuk uzmanlar谋na dan谋艧谋n.
Google Tag Manager i莽inde r谋za sinyallerini, CMP'leri ve Consent Mode'u yap谋land谋rmaya y枚nelik pratik bir rehber i莽in Google Tag Manager GDPR uyumlulu臒u konulu k谋lavuzumuza g枚z at谋n.
ePrivacy Direktifi ve yak谋nda y眉r眉rl眉臒e girecek olan ePrivacy T眉z眉臒眉 de GDPR'yi desteklemektedir. Bunlar谋 daha ayr谋nt谋l谋 inceleyelim.
ePrivacy Direktifi
陌lk olarak 2002'de kabul edilen ve 2009'da g眉ncellenen ePrivacy Direktifi, 莽erez r谋za pencerelerinin yayg谋nla艧mas谋na yol a莽t谋臒谋 i莽in genellikle "莽erez yasas谋" olarak an谋l谋r. Elektronik ileti艧imlerin gizlili臒ine ve kullan谋c谋 izlemeye odaklanarak GDPR'yi tamamlar ve kimi zaman onun 枚n眉ne ge莽er.
ePrivacy Direktifi; kullan谋c谋lar谋n elektronik verilerinin toplanmas谋 hakk谋nda nas谋l bilgilendirilmesi ve buna nas谋l r谋za g枚stermesi gerekti臒ine dair ayr谋nt谋l谋 y枚nergeler sunar. 艦irketlerin kullan谋c谋lardan bu verileri usul眉ne uygun 艧ekilde toplama ve y枚netme sorumlulu臒unu vurgular.
艦irketler ayr谋ca veri i艧leme faaliyetleriyle ili艧kili riskleri de臒erlendirmek i莽in bir veri koruma etki de臒erlendirmesi ger莽ekle艧tirmelidir.
ePrivacy Direktifi'nin temel noktalar谋n谋 a艧a臒谋da g枚rebilirsiniz:
- 脟erezlerin depolanmas谋 i莽in kullan谋c谋dan 莽erez r谋zas谋 al谋nmas谋n谋 gerektirir.
- Elektronik haberle艧menin gizlili臒ini g眉vence alt谋na al谋r.
- Talep edilmeyen iletileri d眉zenler ve bunlar i莽in r谋za al谋nmas谋n谋 zorunlu k谋lar.
- Trafik ve konum verilerinin i艧lenmesine ili艧kin kurallar谋 belirler.
- Kullan谋c谋lar谋n ki艧isel verilerinin kullan谋m谋n谋 denetlemesine imkan tan谋r.
ePrivacy T眉z眉臒眉
S谋kl谋kla ePrivacy Direktifi ile birlikte tart谋艧谋lan ePrivacy T眉z眉臒眉 farkl谋d谋r. ePrivacy Direktifi'ni ba臒lay谋c谋 bir yasaya d枚n眉艧t眉rerek uyumlulu臒u zorunlu k谋lar ve veri gizlili臒i ihlalleri i莽in cezai yapt谋r谋mlar uygular.
Veri koruma uyumlulu臒unu sa臒lamak, cezalardan ka莽谋nmak ve kullan谋c谋 g眉venini korumak a莽谋s谋ndan hayati 枚neme sahiptir.
ePrivacy T眉z眉臒眉 haz谋rl谋k s眉recinin son a艧amalar谋na yakla艧maktad谋r. 脟erezlerin kullan谋m谋na ili艧kin daha net kurallar koymay谋 ama莽lamaktad谋r.
ePrivacy T眉z眉臒眉'n眉n temel noktalar谋n谋 a艧a臒谋da g枚rebilirsiniz:
- 脟erez r谋zas谋. 脟erezler ve izleme i莽in kullan谋c谋n谋n a莽谋k r谋zas谋n谋 gerektirir.
- 陌leti艧im gizlili臒i. Elektronik ileti艧imin gizlili臒ini korur.
- Do臒rudan pazarlama. Kullan谋c谋 r谋zas谋n谋 zorunlu k谋larak talep edilmeyen elektronik pazarlamay谋 d眉zenler.
- Kullan谋c谋 denetimi. Veriler ve gizlilik ayarlar谋 眉zerinde kullan谋c谋 denetimini art谋r谋r.
- K眉resel kapsam. AB kullan谋c谋lar谋n谋 hedefleyen AB d谋艧谋ndaki hizmetler i莽in de ge莽erlidir.
Eyl眉l 2024 itibar谋yla ePrivacy T眉z眉臒眉 hen眉z nihai hale getirilmemi艧tir.
California T眉ketici Gizlili臒i Yasas谋 (CCPA)
陌艧letmeniz Kaliforniya'da faaliyet g枚steriyorsa CCPA uyumlulu臒unu kavramal谋, t眉ketici haklar谋n谋 y枚netmek ve yerel veri gizlili臒i d眉zenlemelerine uymak i莽in bir r谋za y枚netim platformu kullanmal谋s谋n谋z. California T眉ketici Gizlili臒i Yasas谋 (CCPA), web sitenizin Kaliforniya sakinlerinin ki艧isel bilgilerini nas谋l y枚netebilece臒ini do臒rudan etkileyebilir.
Bir veri koruma g枚revlisi atamak, i艧letmelerin CCPA ve di臒er veri gizlili臒i d眉zenlemelerine uyum s眉recini y枚netmelerine yard谋mc谋 olabilir.
CCPA, i艧letmelerin kendilerinden toplad谋臒谋 ki艧isel bilgiler 眉zerinde t眉keticilere daha fazla denetim imkan谋 tan谋r. CCPA kurallar谋, i艧letmelere yasaya uyum konusunda rehberlik eder.
Bu kritik yasa, Kaliforniya'daki t眉keticilere temel birtak谋m haklar tan谋r:
- Bir i艧letmenin hangi ki艧isel bilgileri toplad谋臒谋n谋, bunlar谋n nas谋l kullan谋ld谋臒谋n谋 ve kimlerle payla艧谋ld谋臒谋n谋 bilme hakk谋.
- Ki艧isel bilgilerinin silinmesini talep etme (belirli istisnalar haricinde) hakk谋.
- Ki艧isel bilgilerinin sat谋lmas谋n谋 veya payla艧谋lmas谋n谋 reddetme (opt-out) hakk谋.
- CCPA haklar谋n谋 kulland谋臒谋 i莽in haks谋z muameleye maruz kalmama hakk谋.
Kas谋m 2020'de Kaliforniyal谋 se莽menler, California Gizlilik Haklar谋 Yasas谋 (CPRA) olan Proposition 24'眉 kabul etti. Bu yasa, CCPA'y谋 de臒i艧tirip daha fazla gizlilik korumas谋 ekleyerek 1 Ocak 2023 tarihinde y眉r眉rl眉臒e girdi.
Bu tarihten itibaren t眉keticiler 艧u yeni haklar谋 kazand谋:
- Bir i艧letmenin kendileri hakk谋nda sahip oldu臒u hatal谋 ki艧isel bilgileri d眉zeltme hakk谋.
- Hassas ki艧isel bilgilerinin kullan谋m谋n谋 ve payla艧谋m谋n谋 s谋n谋rland谋rma hakk谋.
CCPA'ya tabi i艧letmeler, t眉keticilerin bu haklar谋 kullanma taleplerine yan谋t vermeli ve gizlilik uygulamalar谋 hakk谋nda a莽谋k bilgiler sunmal谋d谋r. CCPA, veri arac谋lar谋 dahil olmak 眉zere bir莽ok 艧irket i莽in ge莽erlidir.
California Gizlilik Haklar谋 Yasas谋 (CPRA)
Ocak 2023'te y眉r眉rl眉臒e giren California Gizlilik Haklar谋 Yasas谋 (CPRA), t眉keticilere daha fazla hak tan谋yarak CCPA'y谋 geni艧letir ve g眉nceller. CPRA tamamen yeni bir yasa olu艧turmad谋臒谋 i莽in genellikle "CCPA" veya "de臒i艧tirilmi艧 艧ekliyle CCPA" olarak an谋l谋r.
CPRA, CCPA'ya y枚nelik birka莽 kritik de臒i艧iklik getirmektedir:
- 1.Yeni t眉ketici haklar谋. Ki艧isel bilgileri d眉zeltme ve hassas verilerin kullan谋m谋n谋 s谋n谋rland谋rma haklar谋n谋 ekler.
- 2.Hassas veri kategorisi. Ek korumalar i莽eren "hassas ki艧isel bilgi" kavram谋n谋 getirir.
- 3.Veri saklama s谋n谋rlar谋. 陌艧letmelerin ki艧isel verileri ne kadar s眉reyle saklad谋klar谋n谋 a莽谋klamas谋n谋 ve s谋n谋rland谋rmas谋n谋 zorunlu k谋lar.
- 4.Yeni denetim kurumu. Yapt谋r谋m i莽in California Privacy Protection Agency (CPPA) kurumunu kurar. California Privacy Protection Agency (CPPA), CPRA'n谋n uygulanmas谋ndan sorumlu veri koruma otoritesidir.
- 5.Daha geni艧 veri payla艧谋m kurallar谋. Reddetme haklar谋n谋, ki艧isel verilerin yaln谋zca sat谋艧谋n谋 de臒il payla艧谋m谋n谋 da kapsayacak 艧ekilde geni艧letir.
- 6.Daha y眉ksek i艧letme e艧i臒i. 50.000'den y眉kseltilerek 100.000 veya daha fazla t眉keticinin verilerini i艧leyen i艧letmeler i莽in ge莽erli hale getirilmi艧tir.
Bu de臒i艧iklikler CPRA'y谋 CCPA'dan daha kapsaml谋 k谋lmaktad谋r.
Di臒er veri gizlili臒i yasalar谋
D眉nya genelinde ba艧ka 枚nemli gizlilik ve veri koruma yasalar谋 da mevcuttur. G枚z 枚n眉nde bulundurulmas谋 gereken en etkili olanlar a艧a臒谋dad谋r.
| Ba艧l谋k | 脺lke | Genel bak谋艧 |
| Ki艧isel Bilgilerin Korunmas谋 Kanunu (PIPL) | 脟in | 脟in'deki ki艧isel verilerin i艧lenmesini d眉zenler; r谋za ve s谋n谋r 枚tesi veri aktar谋mlar谋na g眉莽l眉 bir 艧ekilde odaklan谋r. |
| Brezilya Genel Veri Koruma Kanunu (LGPD) | Brezilya | Kapsaml谋 veri koruma kurallar谋 sunar ve bireylere ki艧isel verileri 眉zerinde haklar tan谋r. |
| Ki艧isel Verilerin Korunmas谋 Kanunu (PDPA) | Singapur | Kamu ve 枚zel sekt枚rde gizlili臒in korunmas谋n谋 sa臒layarak ki艧isel verilerin toplanmas谋, kullan谋lmas谋 ve if艧a edilmesine ili艧kin kurallar谋 belirler. |
| Ki艧isel Bilgilerin Korunmas谋 Kanunu (POPIA) | G眉ney Afrika | Ki艧isel bilgilerin i艧lenmesini y枚netir ve t谋pk谋 GDPR gibi bireylere gizliliklerini koruma hakk谋 verir. |
| Gizlilik Yasas谋 1988 | Avustralya | Gizlili臒in ve veri g眉venli臒inin korunmas谋na odaklanarak ki艧isel bilgilerin h眉k眉met ve i艧letmeler taraf谋ndan nas谋l i艧lendi臒ini kapsar. |
| Ki艧isel Verilerin Korunmas谋na 陌li艧kin Federal Yasa (LFPDPPP) | Meksika | 脰zel kurulu艧lar谋n ki艧isel verileri nas谋l i艧ledi臒ini d眉zenleyerek bireylerin kendi bilgileri 眉zerinde denetim sahibi olmas谋n谋 sa臒lar. |
| Veri Koruma Yasas谋 2018 | Birle艧ik Krall谋k | GDPR'yi Birle艧ik Krall谋k ba臒lam谋na uyarlanm谋艧 ek h眉k眉mlerle Birle艧ik Krall谋k'ta y眉r眉rl眉臒e koyar ve Brexit sonras谋nda g眉莽l眉 veri koruma standartlar谋n谋 s眉rd眉r眉r. |
M眉艧teri verileriyle 莽al谋艧谋rken takip edilmesi gereken 莽ok fazla 艧ey var, de臒il mi? Kullan谋c谋lar谋n谋n ki艧isel verilerini i艧leyen t眉m i艧letmelerin profesyonel hukuki dan谋艧manl谋k almas谋n谋 枚neririz.
Dijital pazarlama ve gizlilik: hem uyumlu hem de ba艧ar谋l谋 nas谋l kal谋n谋r?
Sat谋艧 ve pazarlama 莽al谋艧malar谋n谋zda zirvede kal谋rken gizlilik d眉zenlemelerine uyum sa臒lamak zorlay谋c谋d谋r. Pazarlamada kullan谋c谋 verisi gizlili臒i, farkl谋 a莽谋lardan ele al谋nabilecek olduk莽a g眉ncel bir konudur. Etkili pazarlama faaliyetlerini s眉rd眉r眉rken gizlilik d眉zenlemelerine uyum sa臒lamak i莽in sa臒lam bir veri koruma stratejisi 艧artt谋r. Stape olarak, sunucu tarafl谋 izlemeye ve birinci taraf verilere y枚nelmenin, bir i艧letmenin rekabette 枚ne ge莽mek i莽in atmas谋 gereken stratejik ve vizyoner bir ad谋m oldu臒una inan谋yoruz.
Bunun nas谋l 莽al谋艧t谋臒谋 ve neden gerekli oldu臒u a艧a臒谋da a莽谋klanm谋艧t谋r.
Birinci taraf veriler
Gizlilik yasalar谋ndan kaynaklanan 莽erez k谋s谋tlamalar谋na haz谋rlanman谋n en iyi yollar谋ndan biri birinci taraf verilere ge莽mektir. Birinci taraf veriler, kendi kanallar谋n谋z arac谋l谋臒谋yla do臒rudan m眉艧terilerinizden toplad谋臒谋n谋z bilgilerdir. Kontrol etti臒iniz ara莽lar谋 ve etkile艧imleri kullanarak m眉艧terilerin i艧letmenizle nas谋l etkile艧ime girdi臒ine dair toplad谋臒谋n谋z t眉m ayr谋nt谋lar谋 i莽erir.
G眉莽l眉 veri koruma 枚nlemleri, i艧letmelerin toplad谋klar谋 birinci taraf verileri g眉vence alt谋na almalar谋na yard谋mc谋 olabilir.
Bu veriler, ki艧iselle艧tirmeyi geli艧tirmenize ve m眉艧teri ili艧kilerinizi g眉莽lendirmenize olanak tan谋r. M眉艧teri davran谋艧lar谋ndan ve sat谋n alma ge莽mi艧inden yararlanarak hedeflemeyi de daha hassas hale getirebilirsiniz.
Sunucu tarafl谋 izleme
Sunucu tarafl谋 izleme, 眉莽眉nc眉 taraf hizmetlere ba臒谋ml谋 olmak yerine verilerin kendi sunucular谋n谋zda toplanmas谋n谋 ve i艧lenmesini i莽erir. Bu y枚ntem, toplad谋臒谋n谋z veriler ve bunlar谋n kullan谋m谋 眉zerinde daha fazla denetim sa臒layarak gizlilik uyumlulu臒u a莽谋s谋ndan kritik bir avantaj sunar. Sunucu tarafl谋 izleme, veri toplama ve kullan谋m denetimini art谋rarak yeterli veri koruma 莽枚z眉mleri sunar. Do臒ru 莽枚z眉m ve power-up'lar ile ger莽ekle艧tirilen uygun bir sunucu GTM kurulumu, GDPR kurallar谋na 莽e艧itli 艧ekillerde uyman谋za yard谋mc谋 olabilir.
| Sorun | Stape 莽枚z眉m眉 | Nas谋l 莽al谋艧谋r |
| Reklam engelleyiciler ve ITP kaynakl谋 veri kayb谋. | Custom GTM and GA4 Loader | Custom Loader, GTM ve GA4 komut dosyalar谋n谋n y眉kleme yollar谋n谋 de臒i艧tirerek reklam engelleyicilere ve ITP'ye kar艧谋 daha diren莽li olmalar谋n谋 sa臒lar. 脰zel bir alan ad谋 ile birlikte kullan谋lmas谋 birinci taraf 莽erezlerin ayarlanmas谋na, 枚m眉rlerinin uzat谋lmas谋na ve komut dosyalar谋n谋n engellenmekten korunmas谋na yard谋mc谋 olur. Bu power-up t眉m planlarda mevcuttur. Etkinle艧tirmek i莽in stape.io hesab谋n谋za giri艧 yap谋n, konteyner power-up'lar谋 b枚l眉m眉ne WEB GTM ID bilginizi ekleyin ve konsoldaki de臒i艧tirilmi艧 istekleri kontrol edin. |
| Ziyaret莽ilerin konumlar谋n谋 izleme. | Geo Headers | GEO Headers power-up'谋; sunucu Google Tag Manager i莽indeki etkinlik verilerine X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress ve X-GEO-PostalCode parametrelerini dahil etmenize olanak tan谋r. Bu 枚zellik, MaxMind taraf谋ndan sa臒lanan ve MaxMind adresinde bulunan GeoLite2 verilerini kullan谋r. |
| Kullan谋c谋 gizlili臒ini koruma ihtiyac谋. | Anonymizer | Anonymizer power-up t眉m Stape kullan谋c谋lar谋 i莽in mevcuttur. Temel amac谋, Google Analytics 4'ten kullan谋c谋 verilerini kald谋rmak veya anonimle艧tirmektir. Sunucu GTM鈥擜nonymizer power-up ile GA4'te kullan谋c谋 verilerini anonimle艧tirme hakk谋ndaki video k谋lavuzumuza g枚z at谋n. |
| T眉m veri i艧leme s眉re莽lerini Avrupa Birli臒i i莽inde tutma ihtiyac谋. | Stape Europe | Stape Europe ile GDPR uyumlu kalmak i莽in bir AB proxy sunucusu konusunda endi艧elenmenize gerek kalmaz. Sunucunun Google Tag Manager aray眉z眉nde veri anonimle艧tirmeye do臒rudan eri艧ebilirsiniz. |
Son d眉艧眉nceler
GDPR, CCPA ve CPRA gibi d眉zenlemeler, site ziyaret莽ileriniz hakk谋nda bilgi toplama ve payla艧ma s眉re莽lerini dikkatli bir 艧ekilde y枚netmenizi gerektirir. Herhangi bir Ki艧isel Olarak Tan谋mlanabilir Bilginin (PII) 眉莽眉nc眉 taraf sa臒lay谋c谋larla payla艧谋lmas谋 yasakt谋r.
Veri korumaya y枚nelik en iyi uygulamalar, i艧letmelerin uyumluluk sa臒lamas谋na ve kullan谋c谋 verilerini etkili bir 艧ekilde korumas谋na yard谋mc谋 olabilir.
Sunucu tarafl谋 izleme ile veri ak谋艧谋 眉zerinde tam kontrole sahip olursunuz ve her bir sa臒lay谋c谋n谋n yaln谋zca sunucu tarafl谋 etiketlerinizde yap谋land谋rd谋臒谋n谋z belirli bilgileri almas谋n谋 sa臒lars谋n谋z. Stape'i bug眉n 眉cretsiz edinin ve sunucu tarafl谋 izlemenizin uyumlu ve g眉venli olmas谋n谋 sa臒lay谋n!
Sunucu tarafına başlamak ister misiniz?
Bunu duyduğumuza çok sevindik! Kaydolmak ve tüm olanakları keşfetmek için Ücretsiz deneyin butonuna tıklayın.
Ücretsiz deneyin
Yorumlar