世界のデータプライバシー法がユーザートラッキング戦略に与える影響
著者:
Liudmyla Kharchenko
プライバシーの保護とマーケティングをいかに両立させるかにお悩みですか?自社ビジネスにどのデータプライバシー法が影響するかを把握する必要がありますか?その答えはここにあります。本記事では、最も重要なプライバシー規制を取り上げ、トラッキング戦略への影響について解説します。また、コンプライアンスを遵守した顧客データトラッキングについても掘り下げ、ユーザーエンゲージメントの正確な計測を維持しながら、データ保護要件を遵守するためにStapeがどのように役立つかを説明します。
この記事では、あらゆる種類のプライバシー法と、トラッキングをカスタマイズする方法について解説します。「サーバーサイドトラッキングを活用してコンプライアンスを適切に維持する方法」のセクションへ直接移動することもできます。
データ保護法とプライバシー法 - マクロな視点
データ保護法およびプライバシー法は世界中で進化を続けています。これらの法律は、国ごとに異なる包括的なデータ保護フレームワークを形成しています。世界の状況を包括的に把握するには、以下のマップをご覧ください。
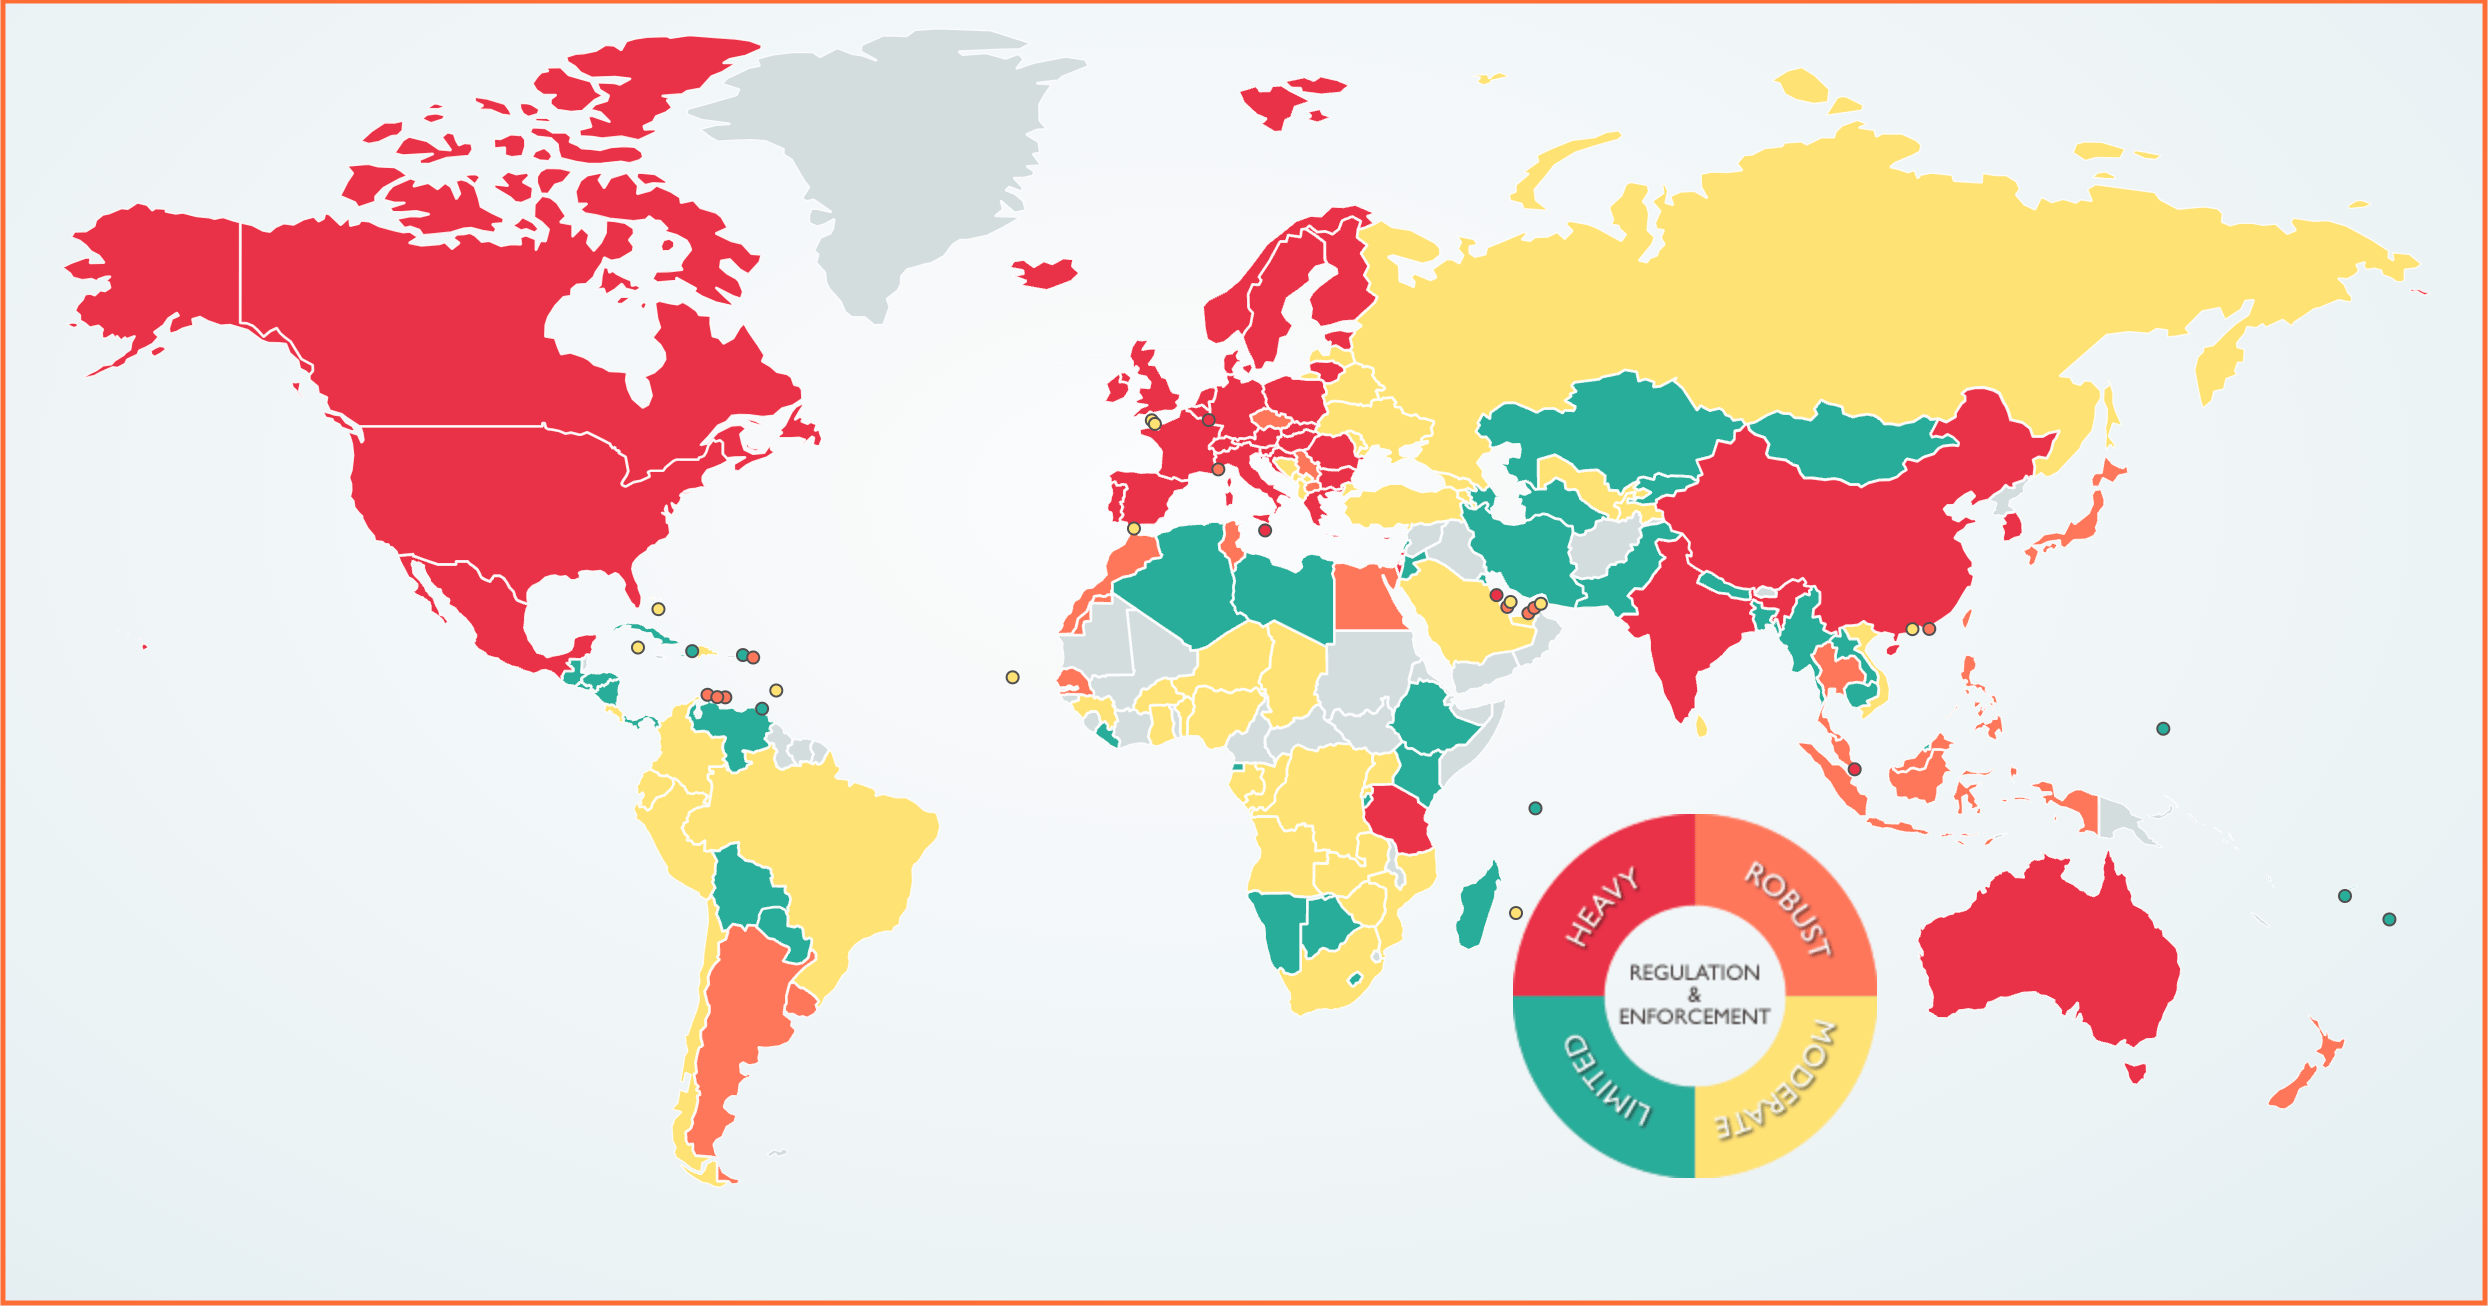
画像の説明:国別のデータ保護法
先進的でデジタル化が進んでいる国ほど、その政府や国民はデータプライバシーに関心を寄せています。マーケティングや販売を行う地域に応じて、異なるデータ保護ガイドラインに従う必要がある場合があります。主要市場に影響を与える規制について詳しく見ていきましょう。
データ保護の定義
データ保護とは、不正アクセス、盗難、改ざん、紛失から機密情報を保護するためのポリシー、手順、テクノロジーを指します。これには、データの機密性、完全性、可用性を確保するための管理体制、技術的、物理的な管理策の組み合わせが含まれます。これらの対策により、個人データ、機微データ、生体認証データを潜在的な脅威から保護し、情報のセキュリティとプライバシーを維持します。
データ保護の重要性
データ保護はかつてないほど重要になっています。サイバー脅威、データ侵害、不正アクセスの増加に伴い、機密情報の保護は不可欠です。効果的なデータ保護対策は、金銭的損失、風評被害、法的責任の防止に役立ちます。さらにデータ保護は、顧客からの信頼の維持、規制要件の遵守、知的財産の保護にも不可欠です。
データ保護とデータプライバシーの違い
しばしば同義語として使われますが、データ保護とデータプライバシーは異なる概念です。データ保護は、暗号化、アクセス制御、データセキュリティプロトコルなど、データを保護するための技術的および管理的な対策に焦点を当てています。
一方で、データプライバシーは、個人情報の収集、使用、共有に関する個人の権利と期待に関わるものです。これには、個人が自身のデータを管理できるようにし、プライバシーが尊重されることを保証することが含まれます。
企業が顧客データのトラッキングを管理し、プライバシー規制を効果的に遵守するためには、データ保護とプライバシーの違いを理解することが極めて重要です。
⚠️免責事項:本ブログ記事は情報提供のみを目的としており、法的助言を構成するものではありません。法律に関する事項については、法律の専門家にご相談ください。
一般データ保護規則(GDPR)
一般データ保護規則(GDPR)は、ウェブサイトがユーザーから収集できる個人情報、およびそのデータの管理、保存、使用方法を規定する一連のルールです。個人データの公正かつ適法な処理を保証する基本的なデータ保護原則に基づき、99の条文で構成されています。GDPRは、EU圏内の個人の個人データを処理する欧州の組織だけでなく、EU圏内に居住する人々を対象とするEU域外の組織にも適用されます。
GDPRは2018年5月25日に施行されました。基本原則は欧州全体で共通ですが、各国が特定のニーズに合わせて規則を調整できます。そのため、自国においてGDPRがどのように適用されるかを把握することが不可欠です。
また、GDPRが米国やアジアを含む欧州域外の企業やウェブサイトにも影響を与えることを理解することが重要です。欧州以外のユーザーがウェブサイトを訪問した場合でも、GDPRの規則に従う必要があります。
CookieはGDPRの対象となります。前文30でCookieについて言及されているのは一度だけですが、規制の対象に含まれます。
GDPRのもとでは、Cookieはユーザーを特定できるため個人データとみなされます。そのため、GDPRの対象となる場合はCookieの同意取得が不可欠です。企業は正当な利益によって正当化できる場合、ユーザーのデータを処理できます。たとえば、ダイレクトマーケティングを目的とした顧客データの処理は正当な利益とみなされます。
GDPRは個人に対し、自身のデータをより適切に管理できるよういくつかの新しいプライバシー権を付与しています。これにより、個人データの保護がより強固になります。これらの権利を理解することは、GDPRへの準拠を確保する上で不可欠です。お客様のビジネスがGDPRの対象である場合、すべてのプロセスにおいて「設計段階およびデフォルトでのデータ保護(by design and by default)」を中核として考慮する必要があります。88ページにおよぶこの規制を適切に遵守するため、法律の専門家にご相談ください。
Google Tag Managerでの同意シグナル、CMP、Consent Modeの設定に関する実践的な手順については、Google Tag ManagerのGDPRコンプライアンスに関するガイドをご確認ください。
ePrivacy指令および今後施行されるePrivacy規則も、GDPRを補完・強化するものです。これらについてさらに詳しく見ていきましょう。
ePrivacy指令
2002年に最初に成立し2009年に改定されたePrivacy指令は、Cookie同意のポップアップが広く普及するきっかけとなったことから、「Cookie法」とも呼ばれています。電子通信の機密性とユーザートラッキングに重点を置くことでGDPRを補完し、場合によってはGDPRに優先して適用されます。
ePrivacy指令は、電子データの収集についてユーザーにどのように通知し同意を得るべきかに関する詳細なガイドラインを定めています。また、ユーザーからこれらのデータを適切に収集・管理する企業の責任を強調しています。
企業はデータ処理活動に伴うリスクを評価するため、データ保護影響評価も実施しなければなりません。
ePrivacy指令の主なポイントは以下のとおりです。
- Cookieを保存するためのユーザーによるCookieの同意を義務付けている。
- 電子通信の機密性を確保している。
- 未承諾の通信を規制し、同意を義務付けている。
- トラフィックデータおよび位置データの処理に関する規則を定めている。
- ユーザーが自身の個人データの利用を管理できる権利を付与している。
ePrivacy規則
ePrivacy指令と並んで議論されることが多いePrivacy規則ですが、位置付けは異なります。これはePrivacy指令を拘束力のある法律へと移行させ、コンプライアンスを義務化し、データプライバシー侵害に対する罰則を執行可能にするものです。
データ保護のコンプライアンスを確保することは、罰則を回避し、ユーザーの信頼を維持するために不可欠です。
ePrivacy規則の策定は最終段階に近づいています。Cookieの使用に関してより明確な規則を確立することを目指しています。
ePrivacy規則の主なポイントは以下のとおりです。
- Cookieの同意:Cookieおよびトラッキングに対するユーザーの明示的な同意を義務付ける。
- 通信のプライバシー:電子通信の機密性を保護する。
- ダイレクトマーケティング:未承諾の電子マーケティングを規制し、ユーザーの同意を必須とする。
- ユーザーによる管理:データおよびプライバシー設定に対するユーザーの管理権限を強化する。
- グローバルな適用範囲:EU域内のユーザーをターゲットとするEU域外のサービスにも適用される。
2024年9月現在、ePrivacy規則はまだ最終確定していません。
カリフォルニア州消費者プライバシー法(CCPA)
カリフォルニア州でビジネスを展開している場合、CCPAの遵守について理解し、同意管理プラットフォームを使用して消費者の権利を管理し、現地のデータプライバシー規制に適合する必要があります。カリフォルニア州消費者プライバシー法(CCPA)は、Webサイトがカリフォルニア州居住者の個人情報をどのように管理することを認められるかに影響を与える可能性があります。
データ保護責任者を任命することで、企業はCCPAやその他のデータプライバシー規制へのコンプライアンス管理をスムーズに行うことができます。
CCPAは、企業が収集する個人情報に対する消費者の管理権限を強化します。CCPAの規定は、企業が法を遵守するための指針となります。
この重要な法律は、カリフォルニア州の消費者にいくつかの極めて重要な権利を付与しています。
- 企業がどのような個人情報を収集し、それがどのように使用され、誰と共有されているかを知る権利。
- 自身の個人情報の削除を要求する(一部の例外を除く)権利。
- 自身の個人情報の販売または共有をオプトアウトする権利。
- CCPAの権利を行使したことによって不当な扱いを受けない権利。
2020年11月、カリフォルニア州の有権者は提案24号であるカリフォルニア州プライバシー権法(CPRA)を可決しました。この法律はCCPAを改定・拡充してさらなるプライバシー保護を追加したもので、2023年1月1日に施行されました。
この日以降、消費者は以下のような新たな権利を得ました。
- 企業が保有する自身の不正確な個人情報を訂正する権利。
- 自身の機微な個人情報の使用および共有を制限する権利。
CCPAに従う企業は、これらの権利を行使する消費者からのリクエストに対応し、プライバシー慣行に関する明確な情報を提供しなければなりません。CCPAは、データブローカーを含む多くの企業に適用されます。
カリフォルニア州プライバシー権法(CPRA)
2023年1月に施行されたカリフォルニア州プライバシー権法(CPRA)は、CCPAを拡張・更新し、消費者にさらなる権利を付与するものです。CPRAは全く新しい法律を制定するものではないため、通常は「CCPA」または「改正CCPA」と呼ばれます。
CPRAはCCPAにいくつかの重要な変更を導入しています。
- 1.新たな消費者の権利:個人情報を訂正する権利を追加し、機微なデータの利用を制限します。
- 2.機微データカテゴリ:追加の保護対象となる「機微な個人情報」の定義を導入します。
- 3.データ保持期間の制限:個人データを保持する期間を開示し、制限することを企業に義務付けます。
- 4.新たな執行機関:法執行のためにカリフォルニア州プライバシー保護庁(CPPA)を設置します。カリフォルニア州プライバシー保護庁(CPPA)は、CPRAの執行を担当するデータ保護当局です。
- 5.データ共有規則の拡大:オプトアウトの権利を、個人データの販売だけでなく共有にも拡大します。
- 6.対象企業の基準引き上げ:適用基準となる対象消費者のデータ数が、従来の5万人以上から10万人以上に引き上げられます。
これらの変更により、CPRAは従来のCCPAよりも包括的な内容となっています。
その他のデータプライバシー法
世界中には、他にも重要なプライバシーおよびデータ保護法が存在します。考慮すべき特に影響力の大きい法律は以下のとおりです。
| 法令名 | 国 | 概要 |
| 個人情報保護法(PIPL) | 中国 | 中国国内での個人データの処理を規制し、同意の取得や国境を越えたデータ移転に強い重点を置いています。 |
| ブラジル一般データ保護法(LGPD) | ブラジル | 包括的なデータ保護規則を定め、個人データに対する個人の権利を付与しています。 |
| 個人データ保護法(PDPA) | シンガポール | 個人データの収集、利用、開示に関する規則を定め、公共部門および民間部門におけるプライバシー保護を確保しています。 |
| 個人情報保護法(POPIA) | 南アフリカ | 個人情報の処理を規律し、GDPRと同様に個人がプライバシーを保護する権利を認めています。 |
| 1988年プライバシー法 | オーストラリア | 政府および企業による個人情報の取り扱いを規定し、プライバシーの保護とデータセキュリティに重点を置いています。 |
| 個人データ保護連邦法(LFPDPPP) | メキシコ | 民間事業者による個人データの取り扱いを規制し、個人が自身の情報を管理できるようにしています。 |
| 2018年データ保護法 | イギリス | イギリス国内にGDPRを施行し、同国の実情に合わせた追加規定を設けることで、ブレグジット後も強固なデータ保護基準を維持しています。 |
顧客データを扱う際に把握すべきことが非常に多いとお感じではないでしょうか。ユーザーの個人データを取り扱うすべての企業において、法務の専門家に助言を求めることをお勧めします。
デジタルマーケティングとプライバシー:コンプライアンスを維持しながら成果を上げるには?
セールスやマーケティングの成果を維持しながらプライバシー規制に対応することは容易ではありません。マーケティングにおけるユーザーデータのプライバシーは、さまざまな視点からアプローチできる注目のテーマです。効果的なマーケティング活動を維持しつつプライバシー規制を遵守するには、強固なデータ保護戦略が欠かせません。Stapeでは、サーバーサイドトラッキングとファーストパーティデータへの移行こそが、競合の一歩先を行くために企業が取るべき先進的かつ戦略的な一手であると考えています。
その仕組みと重要性について解説します。
ファーストパーティデータ
プライバシー法によるCookie規制に備えるための最善策の1つは、ファーストパーティデータへ移行することです。ファーストパーティデータとは、自社のチャネルを通じて顧客から直接収集する情報のことです。自身で管理するツールや接点を活用して収集された、顧客の自社ビジネスに対するエンゲージメントに関するあらゆる詳細データが含まれます。
強力なデータ保護対策を講じることで、企業は収集したファーストパーティデータを安全に保護できます。
このデータを活用することで、パーソナライゼーションを向上させ、顧客との関係を強化できます。また、顧客の行動履歴や購買履歴を活かしてターゲティングの精度を高めることも可能です。
サーバーサイドトラッキング
サーバーサイドトラッキングとは、サードパーティのサービスに依存するのではなく、自社のサーバー上でデータを収集・処理する手法です。この方法により、収集するデータやその使用方法をより高度に制御できるようになり、これはプライバシーの遵守において極めて重要です。サーバーサイドトラッキングは適切なデータ保護ソリューションを提供し、データ収集と利用の管理性を高めます。適切なソリューションとPower-Upを備えた適切なサーバーGTMのセットアップを行うことで、さまざまな形でGDPR規則への準拠が可能になります。
| 課題 | Stapeのソリューション | 仕組み |
| 広告ブロッカーやITPによるデータ損失。 | Custom GTM and GA4 Loader | Custom LoaderはGTMおよびGA4スクリプトの読み込みパスを変更し、広告ブロッカーやITPの影響を受けにくくします。カスタムドメインと併用することで、ファーストパーティCookieの発行、Cookieの有効期限の延長、スクリプトのブロック防止に役立ちます。このPower-Upはすべてのプランで利用可能です。有効化するには、stape.ioアカウントにログインし、コンテナのPower-UpセクションでWEB GTM IDを追加して、コンソールで変更されたリクエストを確認してください。 |
| 訪問者の位置情報をトラッキングする。 | Geo Headers | GEO Headers Power-Upを使用すると、サーバーのGoogle Tag Manager内のイベントデータにX-GEO-Country、X-GEO-Region、X-GEO-City、X-GEO-Ipaddress、X-GEO-PostalCodeを含めることができます。この機能は、MaxMindで提供されているMaxMindのGeoLite2データを利用しています。 |
| ユーザーのプライバシーを保護する必要がある。 | Anonymizer | Anonymizer パワーアップは、すべてのStapeユーザーにご利用いただけます。主な目的は、Google Analytics 4からユーザーデータを削除または匿名化することです。サーバー側GTMのAnonymizer パワーアップを使用してGA4でユーザーデータを匿名化する方法については、動画マニュアルをご覧ください。 |
| すべてのデータ処理を欧州連合(EU)内に保持する必要性。 | Stape Europe | Stape Europeを利用すれば、GDPRに準拠するためにEUプロキシサーバーについて心配する必要はありません。サーバー側Google Tag Managerのインターフェースから、データの匿名化に直接アクセスできます。 |
まとめ
GDPR、CCPA、CPRAなどの規制により、サイト訪問者に関する情報の収集と共有を慎重に管理することが求められます。サードパーティベンダーと個人を特定できる情報(PII)を共有することは禁止されています。
データ保護のベストプラクティスを導入することで、企業はコンプライアンスを確保し、ユーザーデータを効果的に保護できます。
サーバー側トラッキングを導入すれば、データフローを完全に制御し、サーバー側のタグで設定した特定の情報のみを各ベンダーに送信できるようになります。今すぐStapeを無料で開始して、コンプライアンスに準拠した安全なサーバー側トラッキングを実現しましょう!

コメント