Come le leggi globali sulla privacy dei dati influenzano le strategie di tracciamento degli utenti
Scritto da
Liudmyla Kharchenko
Si chiede come bilanciare privacy e marketing? Ha bisogno di capire quali leggi sulla privacy dei dati potrebbero influire sulla Sua attività? È nel posto giusto. Questo articolo esaminerà le normative sulla privacy più cruciali e ne analizzerà l'impatto sulle strategie di tracciamento. Approfondiremo inoltre il tracciamento conforme dei dati dei clienti e spiegheremo come Stape possa aiutare a rispettare i requisiti di protezione dei dati, mantenendo al contempo preciso il monitoraggio dell'interazione degli utenti.
Questo articolo esaminerà tutte le tipologie di leggi sulla privacy e come personalizzare il proprio tracciamento. Passi subito alla sezione: “come utilizzare il tracciamento server-side e garantire la conformità”.
Leggi sulla protezione dei dati e sulla privacy: una prospettiva macro
Le leggi sulla protezione dei dati e sulla privacy si stanno evolvendo in tutto il mondo, formando un quadro normativo complesso che varia da Paese a Paese. Consulti la mappa sottostante per ottenere una visione d'insieme della situazione.
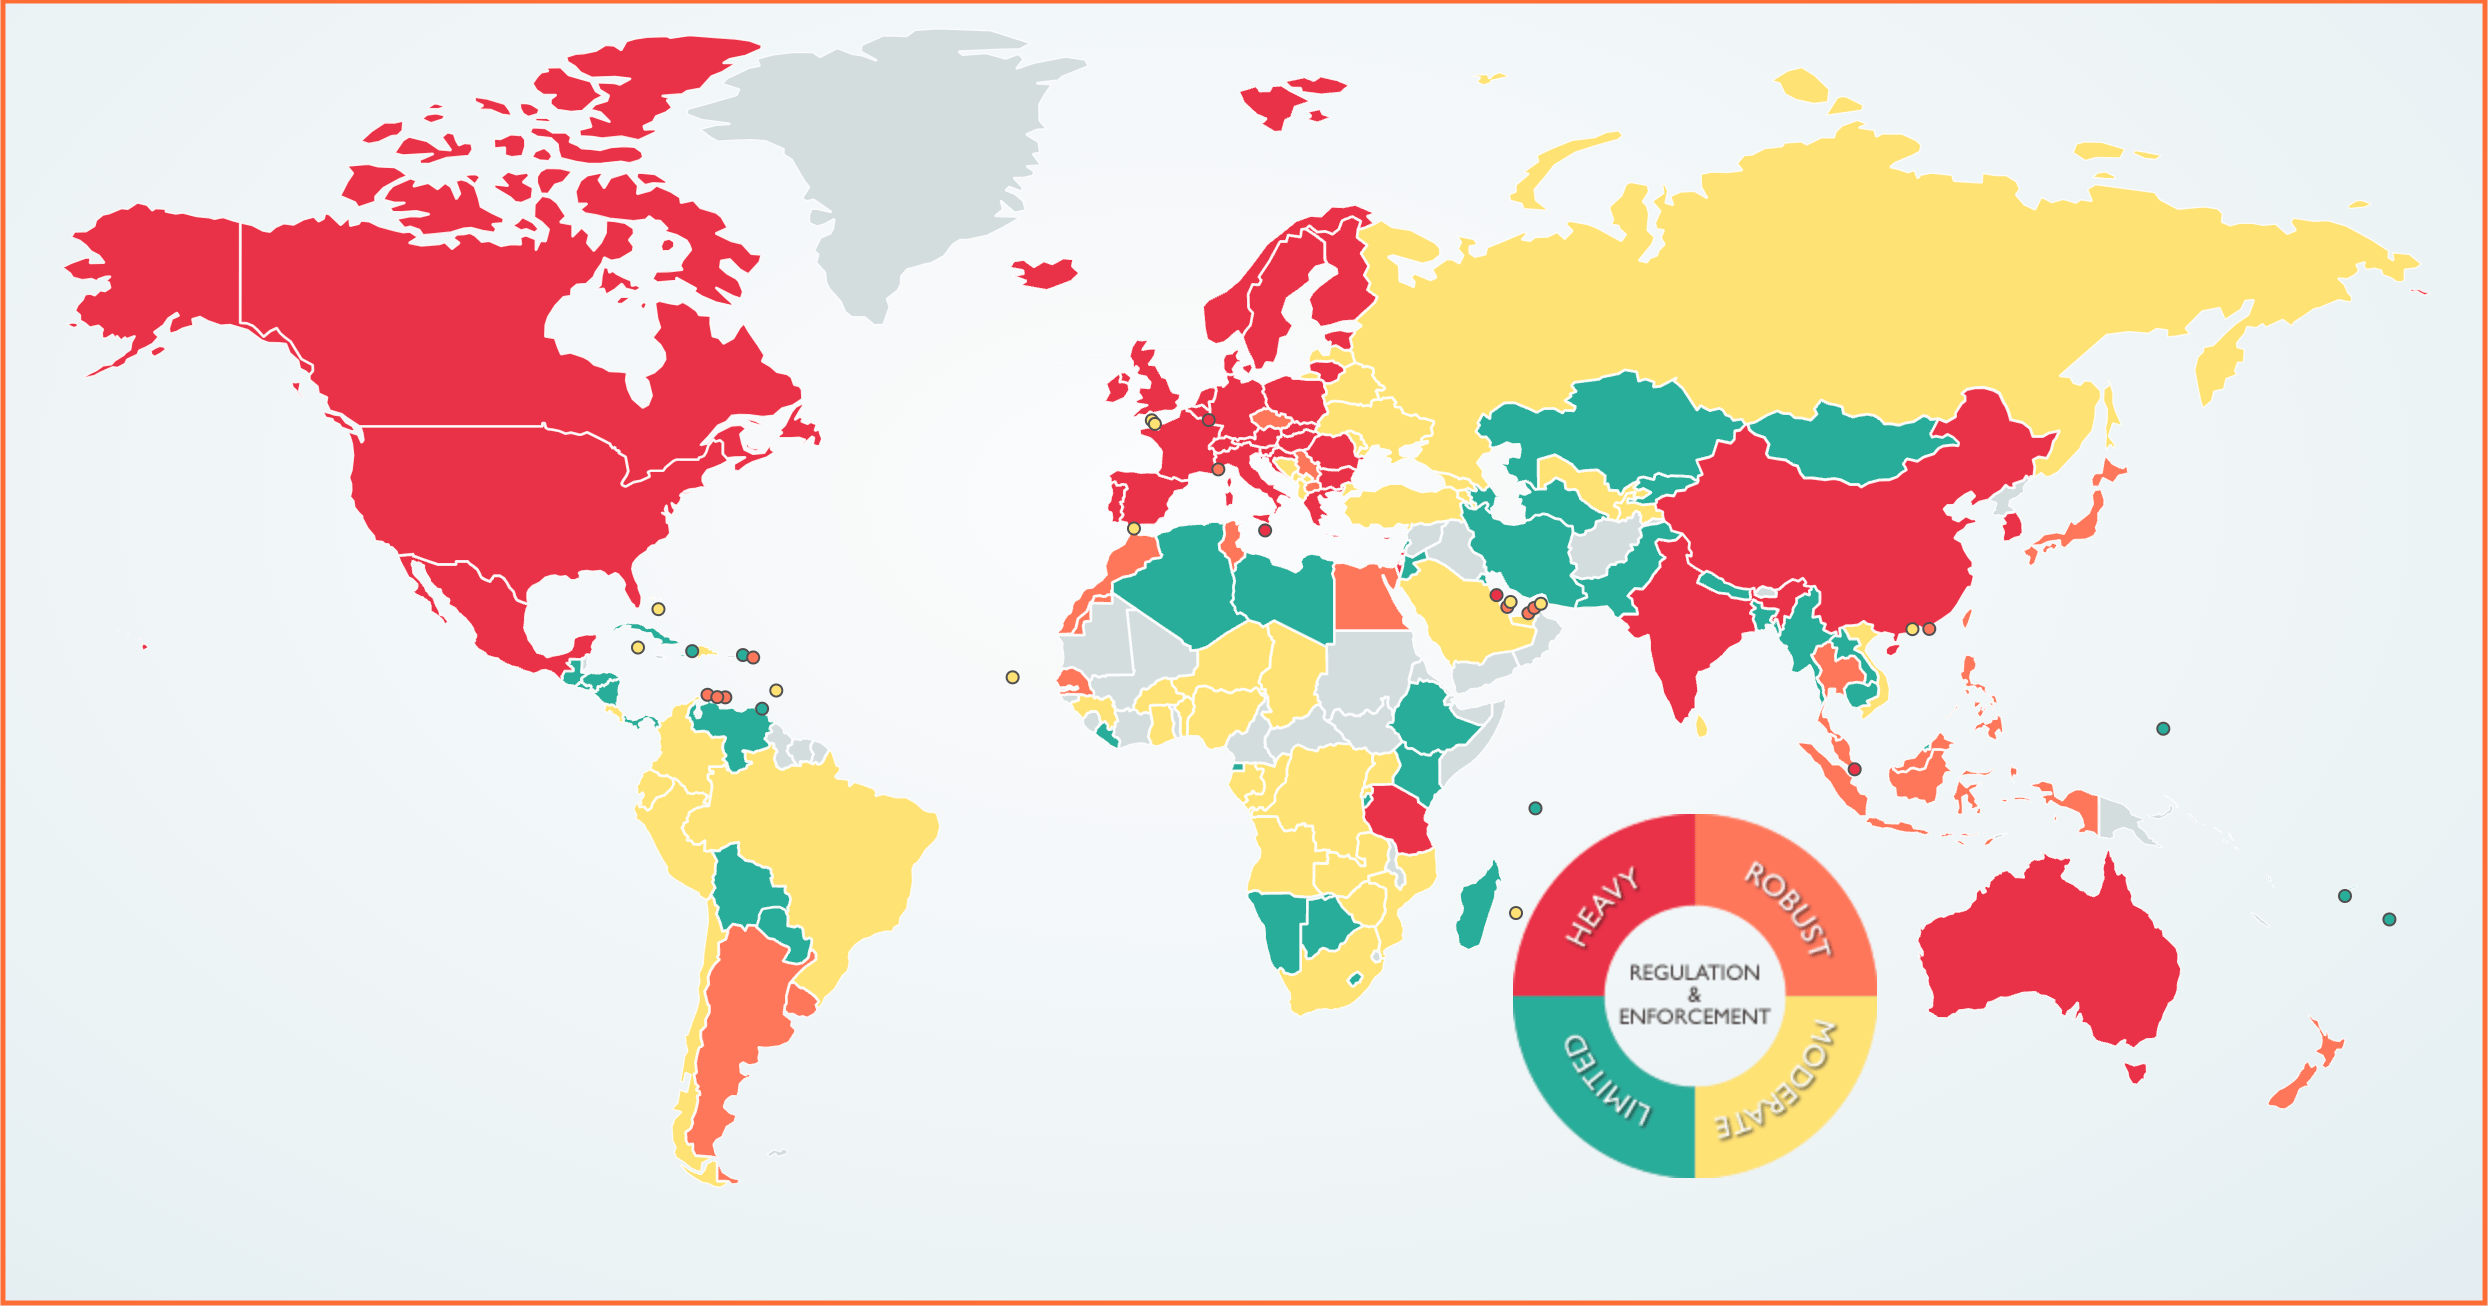
Descrizione dell'immagine: Leggi sulla protezione dei dati per Paese
Più un Paese è all'avanguardia e digitalizzato, più i suoi governi e cittadini si preoccupano della privacy dei dati. Potrebbe essere necessario seguire linee guida di protezione dei dati diverse a seconda della regione in cui promuove e vende i Suoi prodotti o servizi. Esaminiamo da vicino quelle che influenzano i mercati principali.
Definizione di protezione dei dati
La protezione dei dati si riferisce alle policy, alle procedure e alle tecnologie volte a salvaguardare le informazioni sensibili da accessi non autorizzati, furti, danneggiamenti o perdite. Comprende una combinazione di controlli amministrativi, tecnici e fisici per garantire la riservatezza, l'integrità e la disponibilità dei dati. Tali misure proteggono i dati personali, sensibili e biometrici da potenziali minacce, garantendo che le informazioni rimangano sicure e riservate.
Importanza della protezione dei dati
La protezione dei dati è più fondamentale che mai. Con la crescente diffusione di minacce informatiche, violazioni dei dati e accessi non autorizzati, salvaguardare le informazioni sensibili è cruciale. Misure efficaci di protezione dei dati possono aiutare a prevenire perdite finanziarie, danni alla reputazione e responsabilità legali. Inoltre, la protezione dei dati è essenziale per mantenere la fiducia dei clienti, garantire la conformità ai requisiti normativi e proteggere la proprietà intellettuale.
Protezione dei dati vs. privacy dei dati
Sebbene siano spesso utilizzati in modo intercambiabile, la protezione dei dati e la privacy dei dati sono concetti distinti. La protezione dei dati si concentra sulle misure tecniche e amministrative che salvaguardano i dati, come crittografia, controlli di accesso e protocolli di sicurezza dei dati.
D'altra parte, la privacy dei dati riguarda i diritti e le aspettative delle persone in merito alla raccolta, all'uso e alla condivisione delle proprie informazioni personali. Implica garantire che gli individui abbiano il controllo sui propri dati e che la loro privacy sia rispettata.
Comprendere la differenza tra protezione dei dati e privacy è fondamentale per consentire alle aziende di gestire il tracciamento dei dati dei clienti e rispettare efficacemente le normative sulla privacy.
⚠️Disclaimer: questo articolo del blog ha solo scopo informativo e non costituisce una consulenza legale. La invitiamo a consultare un professionista legale per qualsiasi questione legale.
Regolamento generale sulla protezione dei dati (GDPR)
Il Regolamento generale sulla protezione dei dati (GDPR) è un insieme di norme che controllano quali informazioni personali i siti web possono raccogliere dagli utenti e come devono gestire, archiviare e utilizzare tali dati. Le norme sono suddivise in 99 articoli basati su principi fondamentali di protezione dei dati che garantiscono un trattamento lecito e corretto dei dati personali. Il GDPR si applica alle organizzazioni europee che trattano dati personali di individui nell'UE e alle organizzazioni al di fuori dell'UE che si rivolgono a persone residenti nell'UE.
Il GDPR è entrato in vigore il 25 maggio 2018. Sebbene i principi cardine siano gli stessi in tutta Europa, ciascun Paese può adattare le norme per soddisfare esigenze specifiche. Ecco perché è fondamentale sapere come il GDPR si applica nel Suo Paese.
È anche importante comprendere che il GDPR interessa aziende e siti web al di fuori dell'Europa, inclusi quelli negli Stati Uniti e in Asia. Anche se il Suo sito web viene visitato da qualcuno che non proviene dall'Europa, è comunque necessario seguire le regole del GDPR.
I cookie rientrano nell'ambito del GDPR, anche se vengono menzionati solo una volta nel considerando 30.
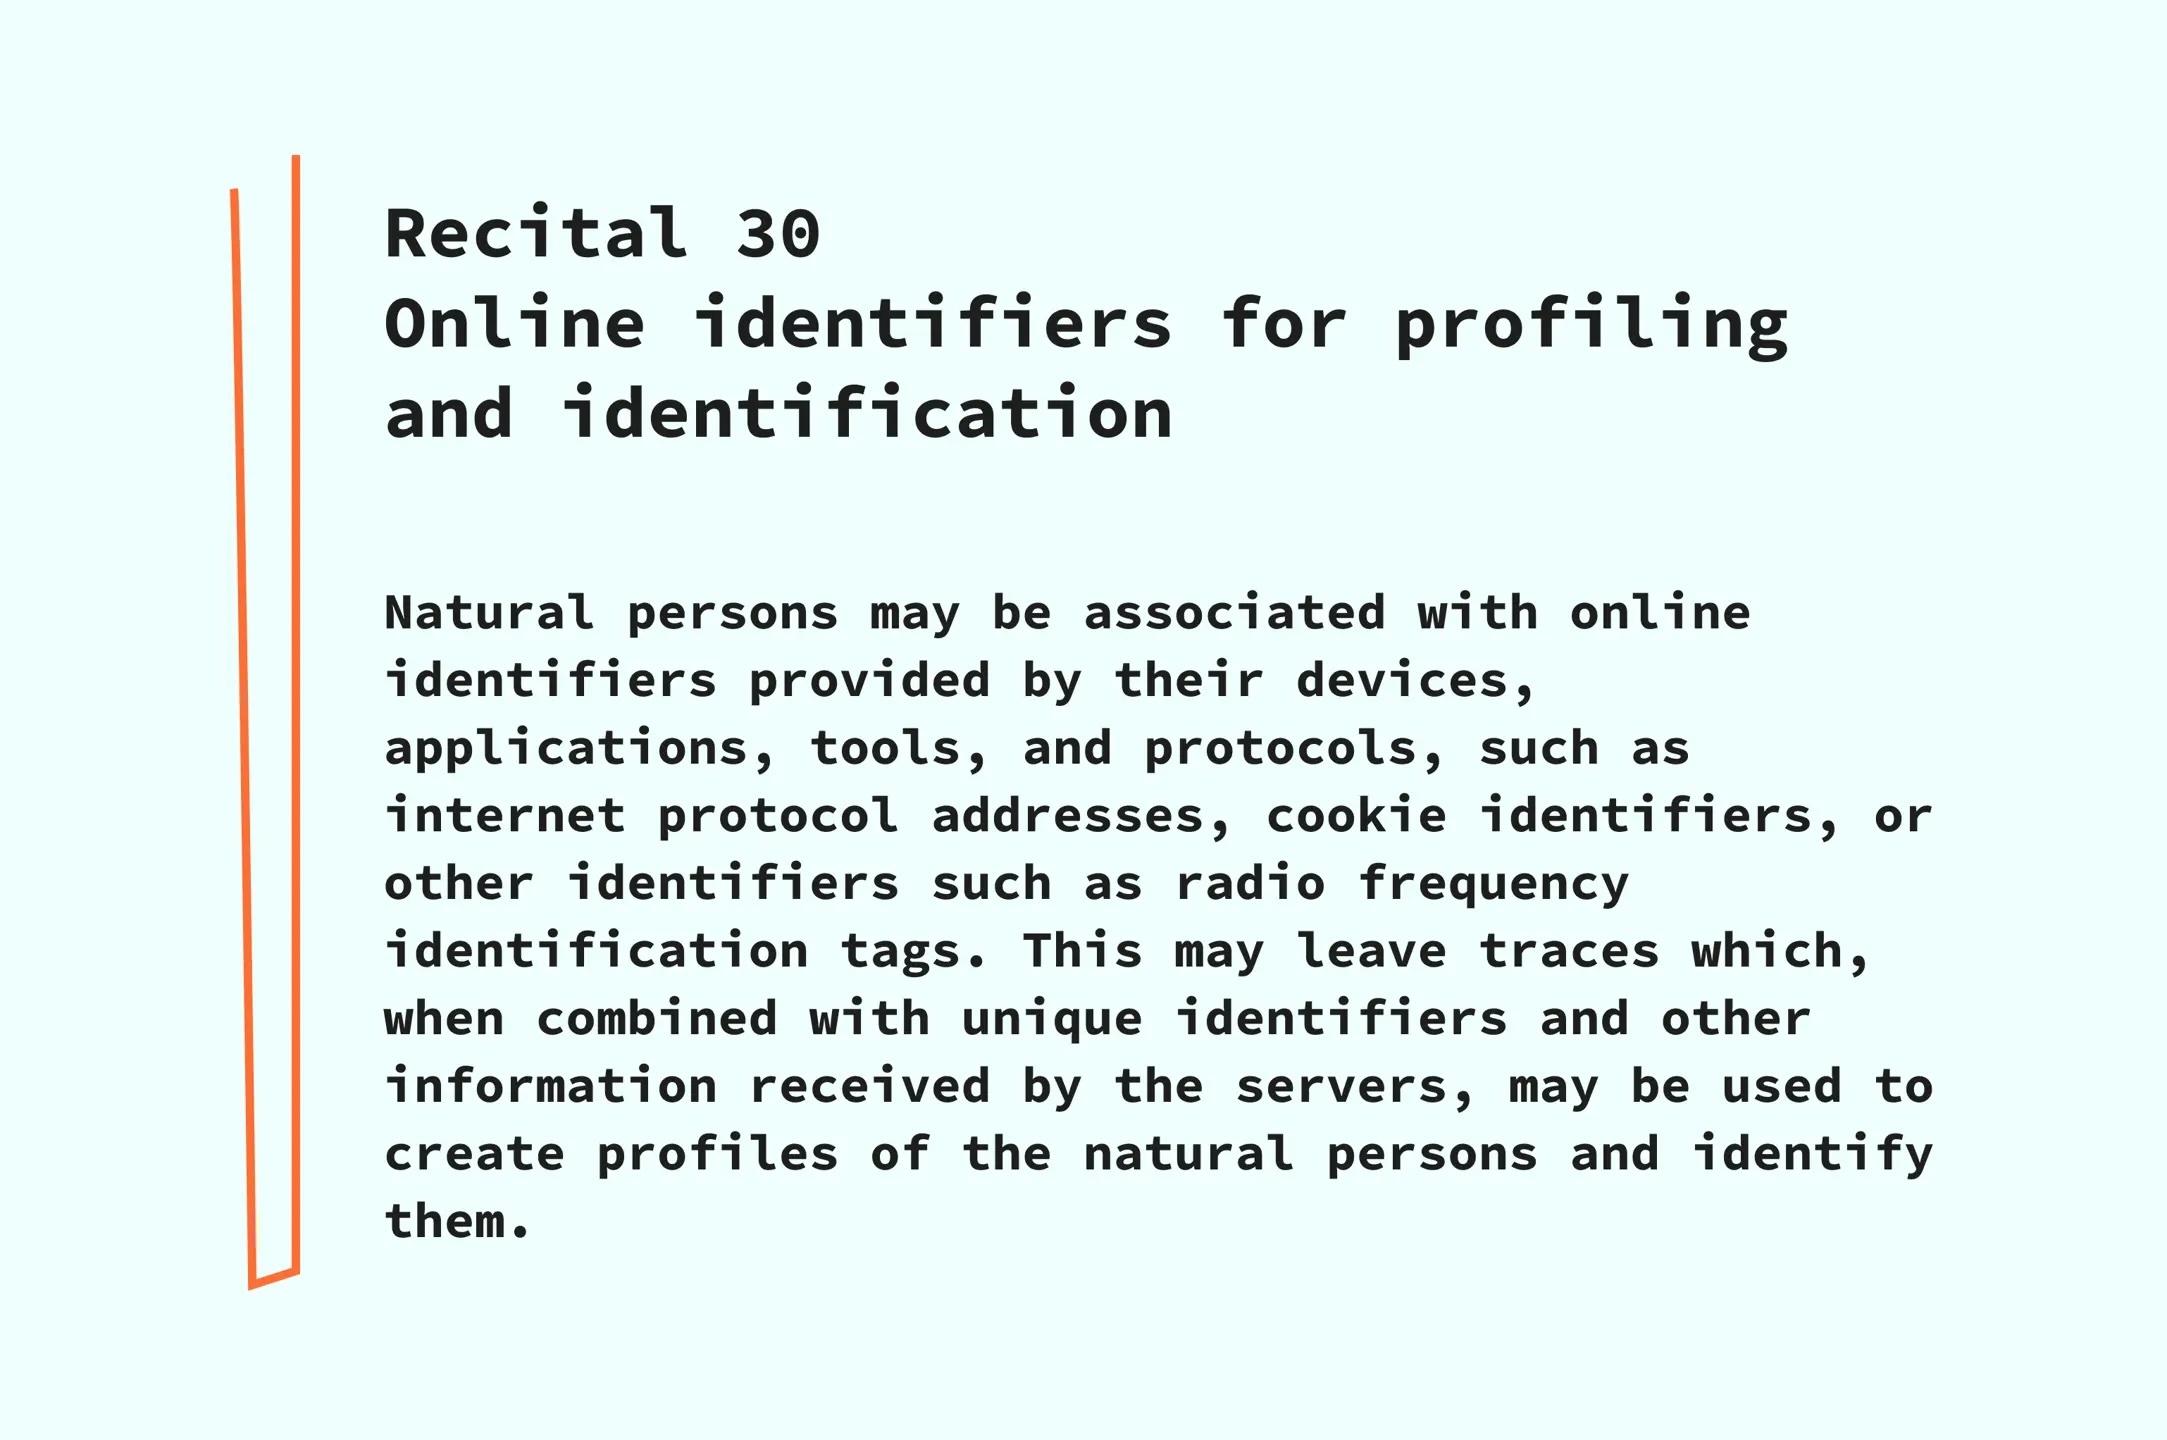
Ai sensi del GDPR, i cookie sono considerati dati personali poiché consentono di identificare gli utenti. Pertanto, se il GDPR si applica alla Sua attività, ottenere il consenso ai cookie è fondamentale. Le aziende possono trattare i dati degli utenti qualora possano giustificarlo con un legittimo interesse. Ad esempio, il trattamento dei dati dei clienti per il marketing diretto è considerato un legittimo interesse.
Il GDPR conferisce alle persone fisiche diversi nuovi diritti sulla privacy per offrire loro un maggiore controllo sui propri dati. Ciò consente una migliore protezione dei dati personali. Comprendere tali diritti è fondamentale per garantire la conformità al GDPR. Se la Sua attività è soggetta al GDPR, la protezione dei dati deve essere un elemento centrale in tutti i Suoi processi, sia «by design» che «by default». Si consiglia di consultare esperti legali per orientarsi nel regolamento di 88 pagine.
Per una procedura pratica dettagliata sulla configurazione dei segnali di consenso, delle CMP e di Consent Mode in Google Tag Manager, consulti la nostra guida sulla conformità al GDPR di Google Tag Manager.
Anche la direttiva ePrivacy e il futuro regolamento ePrivacy supportano il GDPR. Esaminiamoli più in dettaglio.
Direttiva ePrivacy
La direttiva ePrivacy, approvata inizialmente nel 2002 e aggiornata nel 2009, viene spesso definita «cookie law» perché ha portato alla diffusione dei banner per il consenso ai cookie. Integra il GDPR e talvolta ha la precedenza su di esso concentrandosi sulla riservatezza delle comunicazioni elettroniche e sul tracciamento degli utenti.
La direttiva ePrivacy fornisce linee guida dettagliate su come gli utenti debbano essere informati e prestare il consenso alla raccolta dei propri dati elettronici. Sottolinea inoltre la responsabilità delle aziende di raccogliere e gestire correttamente tali dati degli utenti.
Le aziende devono inoltre condurre una valutazione d'impatto sulla protezione dei dati per valutare i rischi associati alle attività di trattamento dei dati.
Di seguito sono riportati i punti principali della direttiva ePrivacy:
- Richiede il consenso ai cookie da parte dell'utente per l'archiviazione dei cookie.
- Garantisce la riservatezza delle comunicazioni elettroniche.
- Regola e richiede il consenso per le comunicazioni non sollecitate.
- Stabilisce regole per il trattamento dei dati sul traffico e sull'ubicazione.
- Consente agli utenti di controllare l'uso dei propri dati personali.
Regolamento ePrivacy
Il regolamento ePrivacy, spesso discusso insieme alla direttiva ePrivacy, è diverso. Trasforma la direttiva ePrivacy in una legge vincolante, rendendo obbligatoria la conformità e applicando sanzioni per le violazioni della privacy dei dati.
Garantire la conformità alla protezione dei dati è fondamentale per evitare sanzioni e mantenere la fiducia degli utenti.
Il regolamento ePrivacy è vicino alle sue fasi finali di definizione. Ha l'obiettivo di stabilire regole più precise riguardo all'uso dei cookie.
Di seguito sono riportati i punti principali del regolamento ePrivacy:
- Consenso ai cookie. Richiede il consenso esplicito dell'utente per i cookie e il tracciamento.
- Riservatezza delle comunicazioni. Protegge la riservatezza delle comunicazioni elettroniche.
- Marketing diretto. Regola il marketing elettronico non richiesto, rendendo necessario il consenso dell'utente.
- Controllo dell'utente. Rafforza il controllo dell'utente sui dati e sulle impostazioni della privacy.
- Portata globale. Si applica ai servizi non UE che si rivolgono a utenti dell'UE.
A settembre 2024, il regolamento ePrivacy non è stato ancora finalizzato.
California Consumer Privacy Act (CCPA)
Se la Sua azienda opera in California, è fondamentale comprendere la conformità al CCPA, utilizzare una piattaforma di gestione del consenso per gestire i diritti dei consumatori e conformarsi alle normative locali sulla privacy dei dati. Il California Consumer Privacy Act (CCPA) potrebbe influire sulle modalità con cui il Suo sito web è autorizzato a gestire i dati personali dei residenti in California.
La nomina di un responsabile della protezione dei dati può aiutare le aziende a gestire la conformità al CCPA e ad altre normative sulla privacy dei dati.
Il CCPA offre ai consumatori un maggiore controllo sui dati personali raccolti dalle aziende. Le regole del CCPA guidano le aziende nel rispetto della legge.
Questa legge fondamentale riconosce ai consumatori della California diversi diritti essenziali:
- Il diritto di sapere quali dati personali raccoglie un'azienda, come vengono utilizzati e con chi vengono condivisi.
- Il diritto di richiedere la cancellazione dei propri dati personali (con alcune eccezioni).
- Il diritto di opporsi alla vendita o alla condivisione dei propri dati personali.
- Il diritto di non subire discriminazioni per l'esercizio dei propri diritti ai sensi del CCPA.
Nel novembre 2020, gli elettori della California hanno approvato la Proposition 24, il California Privacy Rights Act (CPRA). Questo atto ha modificato e integrato il CCPA con ulteriori tutele per la privacy, entrate in vigore il 1° gennaio 2023.
A partire da tale data, i consumatori hanno acquisito nuovi diritti, tra cui:
- Il diritto di rettificare i dati personali inesatti in possesso di un'azienda.
- Il diritto di limitare le modalità di utilizzo e condivisione dei propri dati personali sensibili.
Le aziende soggette al CCPA devono rispondere alle richieste dei consumatori volte a esercitare tali diritti e fornire informazioni chiare sulle proprie pratiche in materia di privacy. Il CCPA si applica a molte aziende, inclusi i data broker.
California Privacy Rights Act (CPRA)
Il California Privacy Rights Act (CPRA), entrato in vigore nel gennaio 2023, amplia e aggiorna il CCPA, conferendo maggiori diritti ai consumatori. Poiché il CPRA non crea una nuova legge, viene solitamente definito «CCPA» o «CCPA modificato».
Il CPRA introduce diverse modifiche sostanziali al CCPA:
- 1.Nuovi diritti per i consumatori. Aggiunge il diritto di rettificare i dati personali e limita l'uso dei dati sensibili.
- 2.Categoria dei dati sensibili. Introduce la nozione di «dati personali sensibili» con tutele aggiuntive.
- 3.Limiti alla conservazione dei dati. Impone alle aziende di indicare e limitare il periodo di conservazione dei dati personali.
- 4.Nuova agenzia di controllo. Istituisce la California Privacy Protection Agency (CPPA) per l'applicazione della legge. La California Privacy Protection Agency (CPPA) è l'autorità per la protezione dei dati responsabile dell'applicazione del CPRA.
- 5.Regole più ampie sulla condivisione dei dati. Estende i diritti di opt-out per includere anche la condivisione, e non solo la vendita, dei dati personali.
- 6.Soglia aziendale più elevata. Si applica alle aziende che trattano dati di almeno 100.000 consumatori, rispetto alla precedente soglia di 50.000.
Queste modifiche rendono il CPRA più completo rispetto al CCPA.
Altre normative sulla privacy dei dati
In tutto il mondo esistono altre importanti leggi sulla privacy e sulla protezione dei dati. Di seguito sono riportate le più rilevanti da prendere in considerazione.
| Titolo | Paese | Panoramica |
| Personal Information Protection Law (PIPL) | Cina | Disciplina il trattamento dei dati personali in Cina, con una forte attenzione al consenso e ai trasferimenti transfrontalieri di dati. |
| Brazilian General Data Protection Law (LGPD) | Brasile | Fornisce norme esaustive sulla protezione dei dati e conferisce alle persone fisiche diritti sui propri dati personali. |
| Personal Data Protection Act (PDPA) | Singapore | Definisce le regole per la raccolta, l'uso e la divulgazione dei dati personali, garantendo la tutela della privacy nei settori pubblico e privato. |
| Protection of Personal Information Act (POPIA) | Sudafrica | Disciplina il trattamento dei dati personali e conferisce alle persone fisiche il diritto di proteggere la propria privacy, in modo molto simile al GDPR. |
| Privacy Act 1988 | Australia | Regola le modalità con cui i dati personali vengono gestiti dal governo e dalle imprese, con particolare attenzione alla tutela della privacy e alla sicurezza dei dati. |
| Federal Law on the Protection of Personal Data (LFPDPPP) | Messico | Disciplina la gestione dei dati personali da parte dei soggetti privati, garantendo agli individui il controllo sulle proprie informazioni. |
| Data Protection Act 2018 | Regno Unito | Attua il GDPR nel Regno Unito, con disposizioni supplementari calibrate sul contesto britannico, preservando elevati standard di protezione dei dati post-Brexit. |
Tanti elementi da monitorare quando si lavora con i dati dei clienti, non trova? Consigliamo a qualsiasi azienda che tratti i dati personali dei propri utenti di richiedere una consulenza legale professionale.
Marketing digitale e privacy: come garantire conformità e successo?
Rispettare le normative sulla privacy senza compromettere i risultati di vendita e marketing è una sfida complessa. La privacy dei dati degli utenti nel marketing è un tema cruciale che può essere affrontato da molteplici punti di vista. Una solida strategia di protezione dei dati è essenziale per conformarsi alle normative sulla privacy mantenendo al contempo efficaci le attività di marketing. In Stape riteniamo che adottare il tracciamento lato server e i dati di prima parte sia una scelta strategica e lungimirante che ogni azienda dovrebbe compiere per restare competitiva.
Ecco come funziona e perché è fondamentale.
Dati di prima parte
Uno dei modi migliori per prepararsi alle limitazioni sui cookie imposte dalle leggi sulla privacy è passare ai dati di prima parte. I dati di prima parte sono le informazioni raccolte direttamente dai propri clienti attraverso i canali proprietari. Comprendono tutti i dettagli raccolti sul modo in cui i clienti interagiscono con l'azienda tramite gli strumenti e le interazioni sotto il proprio controllo.
Misure rigorose di protezione dei dati possono aiutare le aziende a salvaguardare i dati di prima parte raccolti.
Questi dati consentono di migliorare la personalizzazione e consolidare le relazioni con i clienti. Inoltre, permettono di perfezionare il targeting sfruttando il comportamento dei clienti e la cronologia degli acquisti.
Tracciamento lato server
Il tracciamento lato server prevede la raccolta e l'elaborazione dei dati sui propri server anziché fare affidamento su servizi di terze parti. Questo metodo offre un maggiore controllo sui dati raccolti e sul loro utilizzo, un aspetto cruciale per la conformità alla privacy. Il tracciamento lato server offre soluzioni adeguate per la protezione dei dati, garantendo un controllo superiore sulla raccolta e sull'uso dei dati. Una corretta configurazione di GTM lato server con la soluzione e i power-up appropriati può aiutare a rispettare le norme del GDPR in diversi modi.
| Problema | Soluzione Stape | Come funziona |
| Perdita di dati causata dagli strumenti di blocco degli annunci e da ITP. | Custom GTM and GA4 Loader | Custom Loader modifica i percorsi di caricamento degli script di GTM e GA4, rendendoli più resistenti agli strumenti di blocco degli annunci e a ITP. L'utilizzo con un dominio personalizzato consente di impostare cookie di prima parte, estenderne la durata e proteggere gli script dal blocco. Questo power-up è disponibile su tutti i piani. Per attivarlo, acceda al Suo account stape.io, aggiunga l'ID del contenitore GTM web nella sezione dei power-up del contenitore e verifichi le richieste modificate nella console. |
| Tracciare la posizione dei visitatori. | Geo Headers | Il power-up GEO Headers consente di includere X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress e X-GEO-PostalCode nei dati degli eventi all'interno del proprio Google Tag Manager lato server. Questa funzionalità utilizza i dati GeoLite2 di MaxMind, disponibili su MaxMind. |
| Necessità di proteggere la privacy degli utenti. | Anonymizer | Il power-up Anonymizer è disponibile per tutti gli utenti di Stape. Il suo obiettivo principale è rimuovere o anonimizzare i dati degli utenti da Google Analytics 4. Consulti il nostro video manuale sull'anonimizzazione dei dati degli utenti in GA4 con il GTM lato server: il power-up Anonymizer. |
| La necessità di mantenere tutto il trattamento dei dati all'interno dell'Unione Europea. | Stape Europe | Con Stape Europe, non occorre preoccuparsi di un server proxy nell'UE per garantire la conformità al GDPR. Può accedere direttamente all'anonimizzazione dei dati nell'interfaccia di Google Tag Manager lato server. |
Considerazioni finali
Normative come GDPR, CCPA e CPRA richiedono di gestire con attenzione la raccolta e la condivisione delle informazioni sui visitatori del sito. È vietata la condivisione di qualsiasi informazione di identificazione personale (PII) con fornitori terzi.
Le best practice per la protezione dei dati possono aiutare le aziende a garantire la conformità e a tutelare efficacemente i dati degli utenti.
Con il tracciamento lato server, ha il pieno controllo sul flusso di dati, garantendo che ciascun fornitore riceva solo le informazioni specifiche configurate nei Suoi tag lato server. Attivi Stape gratuitamente oggi stesso e si assicuri che il Suo tracciamento lato server sia conforme e sicuro!
Vuole iniziare con il server-side?
Ci fa molto piacere! Clicchi su Provare gratis per registrarsi ed esplorare tutte le possibilità.
Provare gratis
Commenti