Hoe wereldwijde privacywetgeving strategieën voor tracking beïnvloedt
Geschreven door
Liudmyla Kharchenko
Vraagt u zich af hoe u privacy en marketing in balans brengt? Hebt u hulp nodig om te bepalen welke privacywetten van invloed kunnen zijn op uw bedrijf? Dan bent u hier aan het juiste adres. In dit artikel behandelen we de belangrijkste privacyregelgeving en bespreken we de impact ervan op trackingstrategieën. We gaan ook dieper in op regelconforme tracking van klantgegevens en leggen uit hoe Stape kan helpen om te voldoen aan de eisen voor gegevensbescherming, terwijl de monitoring van uw gebruikersbetrokkenheid nauwkeurig blijft.
In dit artikel worden allerlei soorten privacywetten besproken en hoe u uw tracking hierop aanpast. Ga direct naar de sectie: “hoe u server-side tracking gebruikt en succesvol compliant blijft”.
Gegevensbescherming en privacywetten - macroperspectief
Wereldwijd zijn wetten op het gebied van gegevensbescherming en privacy volop in ontwikkeling. Deze wetten vormen een alomvattend kader voor gegevensbescherming dat van land tot land verschilt. Bekijk de onderstaande kaart voor een compleet overzicht van de situatie.
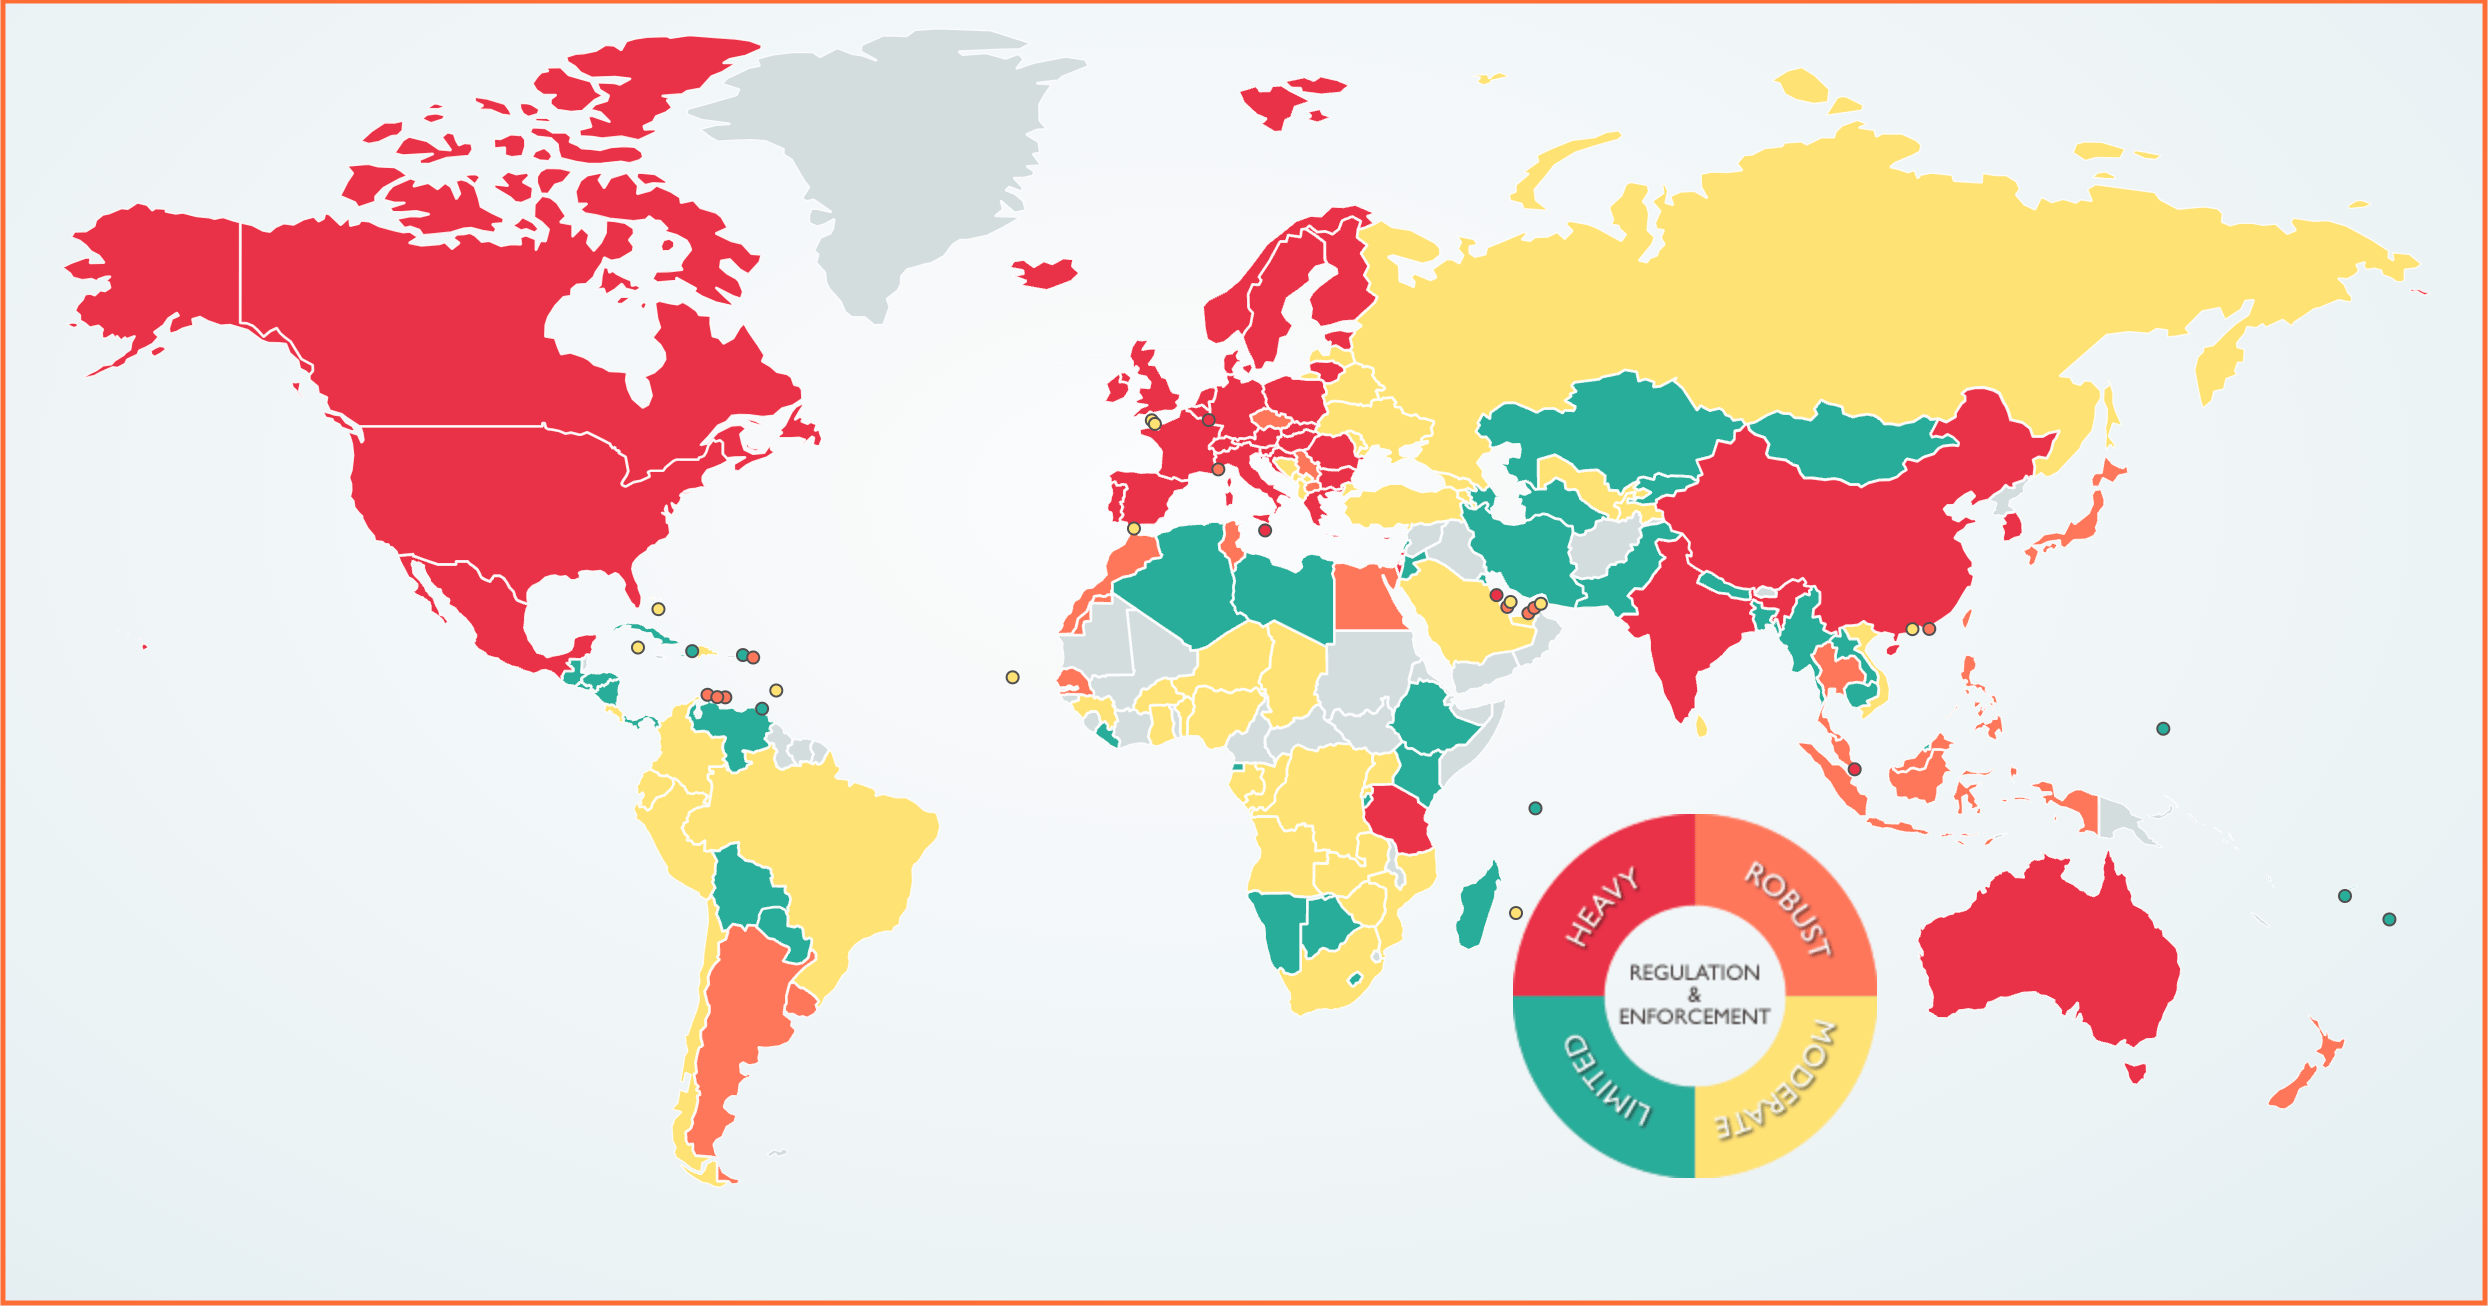
Afbeeldingsbeschrijving: Wetten voor gegevensbescherming per land
Hoe vooruitstrevender en digitaler een land is, hoe meer overheden en burgers zich bezighouden met gegevensbescherming. Afhankelijk van de regio waarin u marketing bedrijft en verkoopt, moet u mogelijk verschillende richtlijnen voor gegevensbescherming volgen. Laten we de regelgeving die de belangrijkste markten beïnvloedt eens nader bekijken.
Definitie van gegevensbescherming
Gegevensbescherming verwijst naar het beleid, de procedures en de technologieën om gevoelige informatie te beschermen tegen ongeautoriseerde toegang, diefstal, beschadiging of verlies. Het omvat een combinatie van administratieve, technische en fysieke controles om de vertrouwelijkheid, integriteit en beschikbaarheid van gegevens te waarborgen. Deze maatregelen beschermen persoonlijke, gevoelige en biometrische gegevens tegen mogelijke bedreigingen en zorgen ervoor dat informatie veilig en privé blijft.
Het belang van gegevensbescherming
Gegevensbescherming is belangrijker dan ooit. Door de toenemende dreiging van cyberaanvallen, datalekken en ongeautoriseerde toegang is het beveiligen van gevoelige informatie cruciaal. Effectieve maatregelen voor gegevensbescherming kunnen financiële verliezen, reputatieschade en wettelijke aansprakelijkheid helpen voorkomen. Bovendien is gegevensbescherming essentieel voor het behouden van het vertrouwen van klanten, het waarborgen van de naleving van wettelijke vereisten en het beschermen van intellectueel eigendom.
Gegevensbescherming versus dataprivacy
Hoewel ze vaak door elkaar worden gebruikt, zijn gegevensbescherming en dataprivacy verschillende concepten. Gegevensbescherming richt zich op de technische en administratieve maatregelen die gegevens beveiligen, zoals encryptie, toegangscontroles en protocollen voor gegevensbeveiliging.
Aan de andere kant heeft dataprivacy betrekking op de rechten en verwachtingen van individuen ten aanzien van het verzamelen, gebruiken en delen van hun persoonlijke gegevens. Het draait erom dat individuen controle hebben over hun gegevens en dat hun privacy wordt gerespecteerd.
Inzicht in het verschil tussen gegevensbescherming en privacy is cruciaal voor bedrijven om de tracking van klantgegevens effectief te beheren en te voldoen aan de privacyregelgeving.
⚠️Disclaimer: Dit blogbericht is uitsluitend bedoeld voor informatieve doeleinden en vormt geen juridisch advies. Raadpleeg een juridisch deskundige voor juridische kwesties.
Algemene verordening gegevensbescherming (AVG)
De Algemene verordening gegevensbescherming (AVG) is een reeks regels die bepalen welke persoonlijke informatie websites van gebruikers mogen verzamelen en hoe zij die gegevens moeten beheren, opslaan en gebruiken. De regels zijn onderverdeeld in 99 artikelen, gebaseerd op fundamentele beginselen van gegevensbescherming die een eerlijke en rechtmatige verwerking van persoonsgegevens waarborgen. De AVG is van toepassing op Europese organisaties die persoonsgegevens van individuen in de EU verwerken, evenals op organisaties buiten de EU die zich richten op mensen die in de EU wonen.
De AVG is op 25 mei 2018 in werking getreden. Hoewel de hoofdprincipes in heel Europa hetzelfde zijn, kan elk land de regels aanpassen aan specifieke behoeften. Daarom is het essentieel om te weten hoe de AVG in uw land van toepassing is.
Het is ook belangrijk om te begrijpen dat de AVG gevolgen heeft voor bedrijven en websites buiten Europa, waaronder die in de VS en Azië. Zelfs als uw website wordt bezocht door iemand die niet uit Europa komt, moet u zich nog steeds aan de AVG-regels houden.
Cookies vallen onder de AVG, ook al worden cookies slechts één keer genoemd in overweging 30.
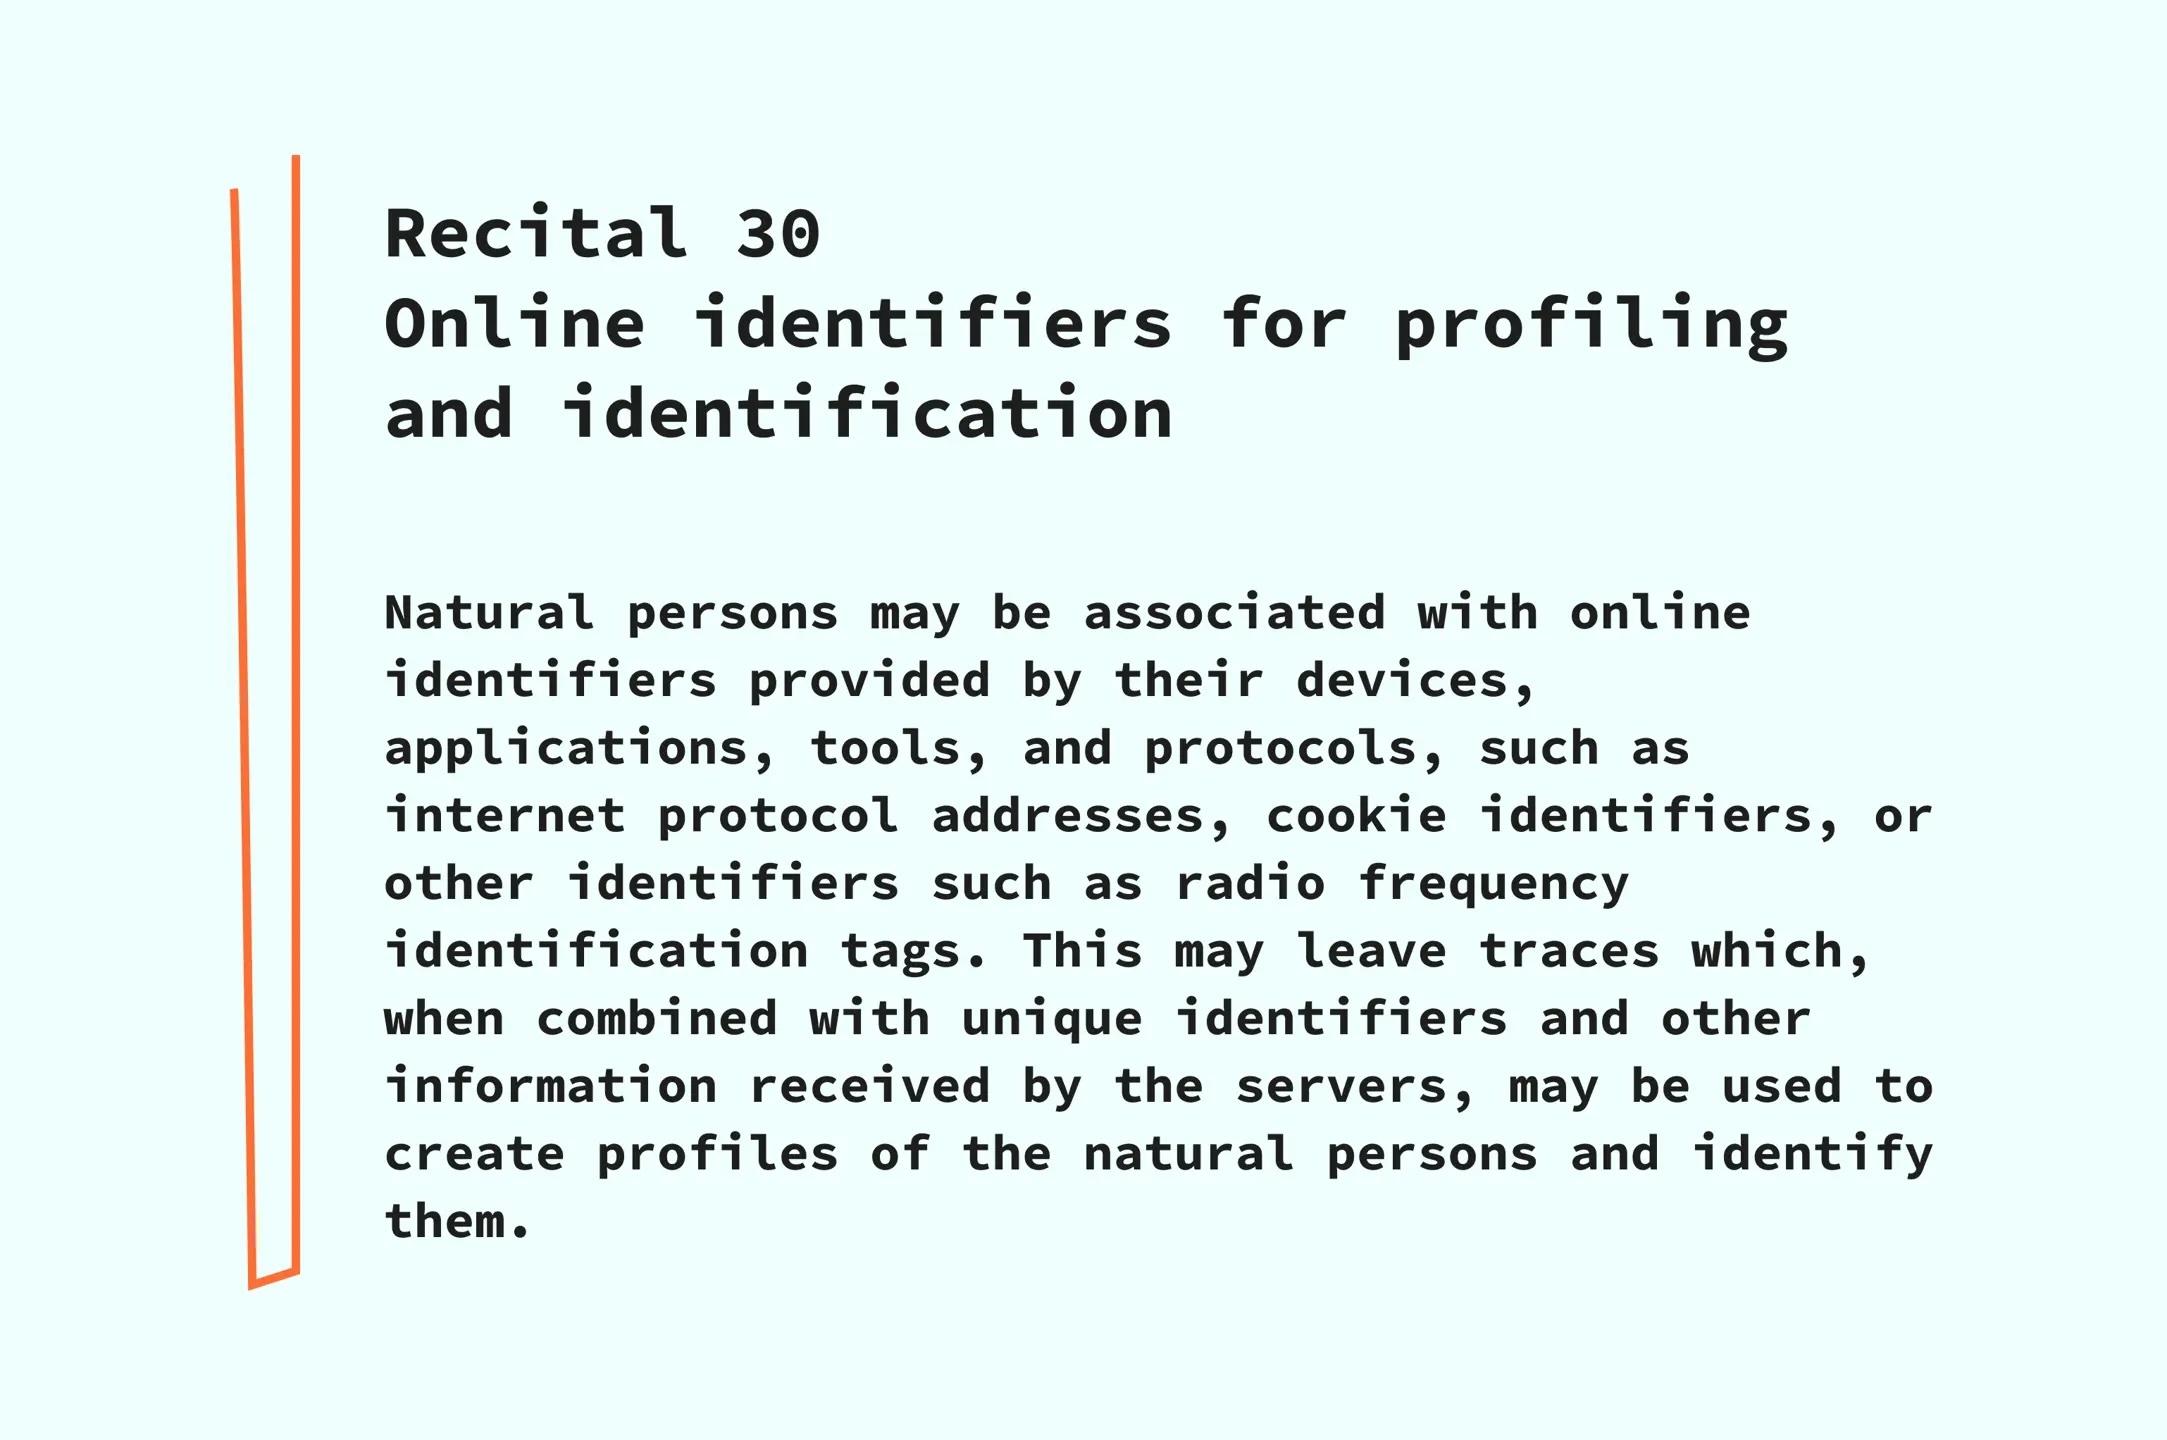
Onder de GDPR worden cookies beschouwd als persoonsgegevens omdat ze gebruikers kunnen identificeren. Daarom is het verkrijgen van toestemming voor cookies essentieel als de GDPR op u van toepassing is. Bedrijven mogen gegevens van gebruikers verwerken als ze dit kunnen rechtvaardigen met een gerechtvaardigd belang. Zo wordt het verwerken van klantgegevens voor direct marketing beschouwd als een gerechtvaardigd belang.
De GDPR kent individuen verschillende nieuwe privacyrechten toe om hen meer controle over hun gegevens te geven. Dit zorgt voor een betere bescherming van persoonsgegevens. Het begrijpen van deze rechten is cruciaal voor het waarborgen van GDPR-naleving. Als uw bedrijf onder de GDPR valt, moet gegevensbescherming een kernoverweging zijn in al uw processen, zowel "by design" als "by default". Raadpleeg juridische experts om u te helpen navigeren door de 88 pagina's tellende verordening.
Voor een praktisch stappenplan voor het configureren van toestemmingssignalen, CMP's en Consent Mode in Google Tag Manager raadpleegt u onze handleiding over GDPR-naleving in Google Tag Manager.
De ePrivacy-richtlijn en de aankomende ePrivacy-verordening ondersteunen eveneens de GDPR. Laten we deze nader bekijken.
ePrivacy-richtlijn
De ePrivacy-richtlijn, oorspronkelijk aangenomen in 2002 en bijgewerkt in 2009, wordt vaak de "cookiewet" genoemd omdat deze heeft geleid tot het wijdverbreide gebruik van cookietoestemmingspop-ups. De richtlijn vormt een aanvulling op de GDPR en heeft er soms voorrang op door de focus op de vertrouwelijkheid van elektronische communicatie en het volgen van gebruikers.
De ePrivacy-richtlijn biedt gedetailleerde richtlijnen over hoe gebruikers moeten worden geïnformeerd over en toestemming moeten geven voor het verzamelen van hun elektronische gegevens. De richtlijn benadrukt de verantwoordelijkheid van bedrijven om deze gegevens van gebruikers correct te verzamelen en te beheren.
Bedrijven moeten ook een gegevensbeschermingseffectbeoordeling uitvoeren om de risico's van gegevensverwerkingsactiviteiten te evalueren.
Bekijk hieronder de belangrijkste punten van de ePrivacy-richtlijn:
- Vereist toestemming voor cookies van de gebruiker voor het opslaan van cookies.
- Waarborgt de vertrouwelijkheid van elektronische communicatie.
- Reguleert en vereist toestemming voor ongevraagde communicatie.
- Stelt regels vast voor de verwerking van verkeers- en locatiegegevens.
- Geeft gebruikers controle over het gebruik van hun persoonsgegevens.
ePrivacy-verordening
De ePrivacy-verordening, die vaak samen met de ePrivacy-richtlijn wordt besproken, is wezenlijk anders. Deze zet de ePrivacy-richtlijn om in een bindende wet, waardoor naleving verplicht wordt en sancties kunnen worden opgelegd voor privacyschendingen.
Het waarborgen van de naleving van gegevensbescherming is cruciaal om boetes te voorkomen en het vertrouwen van gebruikers te behouden.
De ePrivacy-verordening bevindt zich in de eindfase van ontwikkeling. Het doel is om nauwkeurigere regels vast te stellen voor het gebruik van cookies.
Bekijk hieronder de belangrijkste punten van de ePrivacy-verordening:
- Toestemming voor cookies. Vereist expliciete toestemming van de gebruiker voor cookies en tracking.
- Communicatieprivacy. Beschermt de vertrouwelijkheid van elektronische communicatie.
- Direct marketing. Reguleert ongevraagde elektronische marketing, waarvoor toestemming van de gebruiker vereist is.
- Gebruikerscontrole. Biedt gebruikers meer controle over gegevens en privacyinstellingen.
- Wereldwijd bereik. Geldt voor niet-EU-diensten die zich richten op gebruikers in de EU.
Vanaf september 2024 is de ePrivacy-verordening nog steeds niet definitief vastgesteld.
California Consumer Privacy Act (CCPA)
Als uw bedrijf actief is in Californië, moet u CCPA-naleving begrijpen, een consent management platform gebruiken om consumentenrechten te beheren en voldoen aan lokale privacywetgeving. De California Consumer Privacy Act (CCPA) kan van invloed zijn op de manier waarop uw website de persoonlijke gegevens van inwoners van Californië mag beheren.
Het aanstellen van een functionaris voor gegevensbescherming kan bedrijven helpen bij het beheren van de naleving van de CCPA en andere privacyregelgeving.
De CCPA geeft consumenten meer controle over de persoonlijke gegevens die bedrijven over hen verzamelen. De CCPA-regels bieden bedrijven richtlijnen om de wet na te leven.
Deze belangrijke wet geeft consumenten in Californië verschillende essentiële rechten:
- Het recht om te weten welke persoonlijke gegevens een bedrijf verzamelt, hoe deze worden gebruikt en met wie ze worden gedeeld.
- Het recht om te verzoeken hun persoonlijke gegevens te verwijderen (met enkele uitzonderingen).
- Het recht om zich af te melden voor de verkoop of het delen van hun persoonlijke gegevens.
- Het recht om niet benadeeld te worden wegens het uitoefenen van hun CCPA-rechten.
In november 2020 hebben kiezers in Californië Proposition 24 aangenomen, de California Privacy Rights Act (CPRA). Deze wet wijzigde en vulde de CCPA aan met meer privacybescherming, die op 1 januari 2023 van kracht werd.
Vanaf deze datum kregen consumenten nieuwe rechten, zoals:
- Het recht om onjuiste persoonlijke gegevens die een bedrijf over hen heeft te corrigeren.
- Het recht om het gebruik en het delen van hun gevoelige persoonlijke gegevens te beperken.
Bedrijven die onder de CCPA vallen, moeten reageren op verzoeken van consumenten om deze rechten uit te oefenen en duidelijke informatie verstrekken over hun privacypraktijken. De CCPA is van toepassing op veel bedrijven, waaronder databrokers.
California Privacy Rights Act (CPRA)
De California Privacy Rights Act (CPRA), die in januari 2023 van kracht werd, breidt de CCPA uit en actualiseert deze, waardoor consumenten meer rechten krijgen. Aangezien de CPRA geen nieuwe wet creëert, wordt deze meestal de "CCPA" of "CCPA, as amended" genoemd.
De CPRA introduceert verschillende cruciale wijzigingen in de CCPA:
- 1.Nieuwe consumentenrechten. Het voegt rechten toe om persoonlijke gegevens te corrigeren en beperkt het gebruik van gevoelige gegevens.
- 2.Categorie gevoelige gegevens. Het introduceert "gevoelige persoonlijke gegevens" met aanvullende bescherming.
- 3.Limieten voor gegevensbewaring. Het verplicht bedrijven om openbaar te maken en te beperken hoe lang zij persoonsgegevens bewaren.
- 4.Nieuwe handhavingsinstantie. Het richt de California Privacy Protection Agency (CPPA) op voor handhaving. De California Privacy Protection Agency (CPPA) is de toezichthouder voor gegevensbescherming die verantwoordelijk is voor de handhaving van de CPRA.
- 5.Bredere regels voor gegevensdeling. Het breidt opt-out-rechten uit naar het delen, en niet alleen het verkopen, van persoonsgegevens.
- 6.Hogere drempel voor bedrijven. Het is van toepassing op bedrijven die gegevens van 100.000 of meer consumenten verwerken, tegenover voorheen 50.000.
Deze wijzigingen maken de CPRA veelomvattender dan de CCPA.
Andere privacywetten
Wereldwijd bestaan er nog andere belangrijke wetten op het gebied van privacy en gegevensbescherming. Hieronder staan de meest invloedrijke om rekening mee te houden.
| Titel | Land | Overzicht |
| Personal Information Protection Law (PIPL) | China | Deze wet reguleert de verwerking van persoonsgegevens in China, met een sterke focus op toestemming en grensoverschrijdende gegevensoverdrachten. |
| Brazilian General Data Protection Law (LGPD) | Brazilië | Het biedt uitgebreide regels voor gegevensbescherming en verleent individuen rechten over hun persoonsgegevens. |
| Personal Data Protection Act (PDPA) | Singapore | Het stelt regels vast voor het verzamelen, gebruiken en openbaar maken van persoonsgegevens en waarborgt privacybescherming in de publieke en private sector. |
| Protection of Personal Information Act (POPIA) | Zuid-Afrika | Het reguleert de verwerking van persoonlijke informatie en geeft individuen het recht om hun privacy te beschermen, vergelijkbaar met de GDPR. |
| Privacy Act 1988 | Australië | Het regelt hoe de overheid en bedrijven omgaan met persoonlijke gegevens, met de focus op het beschermen van privacy en gegevensbeveiliging. |
| Federal Law on the Protection of Personal Data (LFPDPPP) | Mexico | Het reguleert hoe private entiteiten omgaan met persoonsgegevens en zorgt ervoor dat individuen controle hebben over hun informatie. |
| Data Protection Act 2018 | Verenigd Koninkrijk | Het implementeert de GDPR in het Verenigd Koninkrijk, met aanvullende bepalingen afgestemd op de Britse context, en handhaaft strenge normen voor gegevensbescherming na de brexit. |
Veel om bij te houden tijdens het werken met klantgegevens, nietwaar? We raden elk bedrijf dat persoonsgegevens van gebruikers verwerkt aan om professioneel juridisch advies in te winnen.
Digitale marketing en privacy: hoe blijft u compliant en succesvol?
Het navigeren door privacyregelgeving terwijl u uw verkoop- en marketinginspanningen op peil houdt, is een uitdaging. De privacy van gebruikersgegevens in marketing is een actueel onderwerp dat vanuit verschillende invalshoeken kan worden benaderd. Een robuuste strategie voor gegevensbescherming is essentieel om te voldoen aan privacyregels en tegelijkertijd effectieve marketinginspanningen te behouden. Bij Stape geloven we dat de overstap naar server-side tracking en first-party data een strategische, visionaire zet is die een bedrijf moet nemen om de concurrentie voor te blijven.
Hier leest u hoe het werkt en waarom het essentieel is.
First-party data
Een van de beste manieren om u voor te bereiden op cookiebeperkingen als gevolg van privacywetgeving, is overstappen op first-party data. First-party data is de informatie die u via uw eigen kanalen rechtstreeks van uw klanten verzamelt. Het omvat alle gegevens die u verzamelt over hoe klanten omgaan met uw bedrijf via de tools en interacties die u zelf beheert.
Sterke maatregelen voor gegevensbescherming kunnen bedrijven helpen om de first-party data die zij verzamelen te beveiligen.
Met deze gegevens kunt u personalisatie verbeteren en uw klantrelaties versterken. Ook kunt u uw targeting verfijnen door gebruik te maken van klantgedrag en aankoopgeschiedenis.
Server-side tracking
Server-side tracking houdt in dat gegevens op uw eigen servers worden verzameld en verwerkt in plaats van te vertrouwen op diensten van derden. Deze methode biedt meer controle over de gegevens die u verzamelt en het gebruik ervan, wat cruciaal is voor privacy-compliance. Server-side tracking biedt adequate oplossingen voor gegevensbescherming, met meer controle over gegevensverzameling en -gebruik. Een juiste server GTM-configuratie met de juiste oplossing en power-ups kan u op verschillende manieren helpen te voldoen aan de GDPR-regels.
| Probleem | Stape-oplossing | Hoe het werkt |
| Gegevensverlies veroorzaakt door adblockers en ITP. | Custom GTM and GA4 Loader | De Custom Loader wijzigt de laadpaden voor GTM- en GA4-scripts, waardoor ze beter bestand zijn tegen adblockers en ITP. Het gebruik ervan met een aangepast domein helpt first-party cookies in te stellen, hun levensduur te verlengen en scripts te beschermen tegen blokkering. Deze power-up is beschikbaar op alle abonnementen. Om deze te activeren: log in op uw stape.io-account, voeg uw WEB GTM ID toe in het onderdeel met container-power-ups en controleer de gewijzigde verzoeken in de console. |
| Locaties van bezoekers volgen. | Geo Headers | Met de power-up GEO Headers kunt u X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress en X-GEO-PostalCode opnemen in de event data binnen uw server Google Tag Manager. Deze functie maakt gebruik van GeoLite2-gegevens van MaxMind, die beschikbaar zijn bij MaxMind. |
| De behoefte om de privacy van gebruikers te beschermen. | Anonymizer | De Anonymizer power-up is beschikbaar voor alle Stape-gebruikers. Het voornaamste doel is om gebruikersgegevens uit Google Analytics 4 te verwijderen of te anonimiseren. Bekijk onze videohandleiding over het anonimiseren van gebruikersgegevens in GA4 met server-side GTM—Anonymizer power-up. |
| De noodzaak om alle gegevensverwerking binnen de Europese Unie te houden. | Stape Europe | Met Stape Europe hoeft u zich geen zorgen te maken over een EU-proxyserver om aan de AVG te blijven voldoen. U hebt rechtstreeks toegang tot gegevensanonimisering in de interface van server-side Google Tag Manager. |
Tot slot
Regelgevingen zoals de AVG, CCPA en CPRA vereisen dat u het verzamelen en delen van informatie over uw sitebezoekers zorgvuldig beheert. Het delen van persoonlijk identificeerbare informatie (PII) met externe partijen is verboden.
Best practices voor gegevensbescherming kunnen bedrijven helpen om naleving te waarborgen en gebruikersgegevens effectief te beschermen.
Met server-side tracking hebt u volledige controle over de gegevensstroom en zorgt u ervoor dat elke leverancier alleen de specifieke informatie ontvangt die u in uw server-side tags hebt geconfigureerd. Start vandaag nog gratis met Stape en zorg ervoor dat uw server-side tracking compliant en veilig is!
Wilt u starten met server-side?
Dat horen we graag! Klik op Gratis proberen om u te registreren en alle mogelijkheden te ontdekken.
Gratis proberen
Opmerkingen