Cómo afectan las leyes globales de privacidad de datos a las estrategias de seguimiento de usuarios
Escrito por
Liudmyla Kharchenko
¿Se pregunta cómo equilibrar la privacidad y el marketing? ¿Necesita ayuda para averiguar qué leyes de privacidad de datos podrían afectar a su negocio? Está en el lugar adecuado. Esta publicación abordará las normativas de privacidad más cruciales y analizará su impacto en las estrategias de seguimiento. También profundizaremos en el seguimiento de datos de clientes conforme a la normativa y explicaremos cómo Stape puede ayudar a cumplir los requisitos de protección de datos mientras mantiene precisa la monitorización de la interacción de los usuarios.
Este artículo analizará todos los tipos de leyes de privacidad y cómo personalizar su seguimiento. Pase ahora a la sección: «cómo utilizar el seguimiento del lado del servidor y mantener el cumplimiento normativo con éxito».
Leyes de protección de datos y privacidad: perspectiva macro
Las leyes de protección de datos y privacidad están evolucionando en todo el mundo. Estas leyes conforman un marco integral de protección de datos que varía de un país a otro. Observe el mapa que aparece a continuación para obtener una visión completa de la situación.
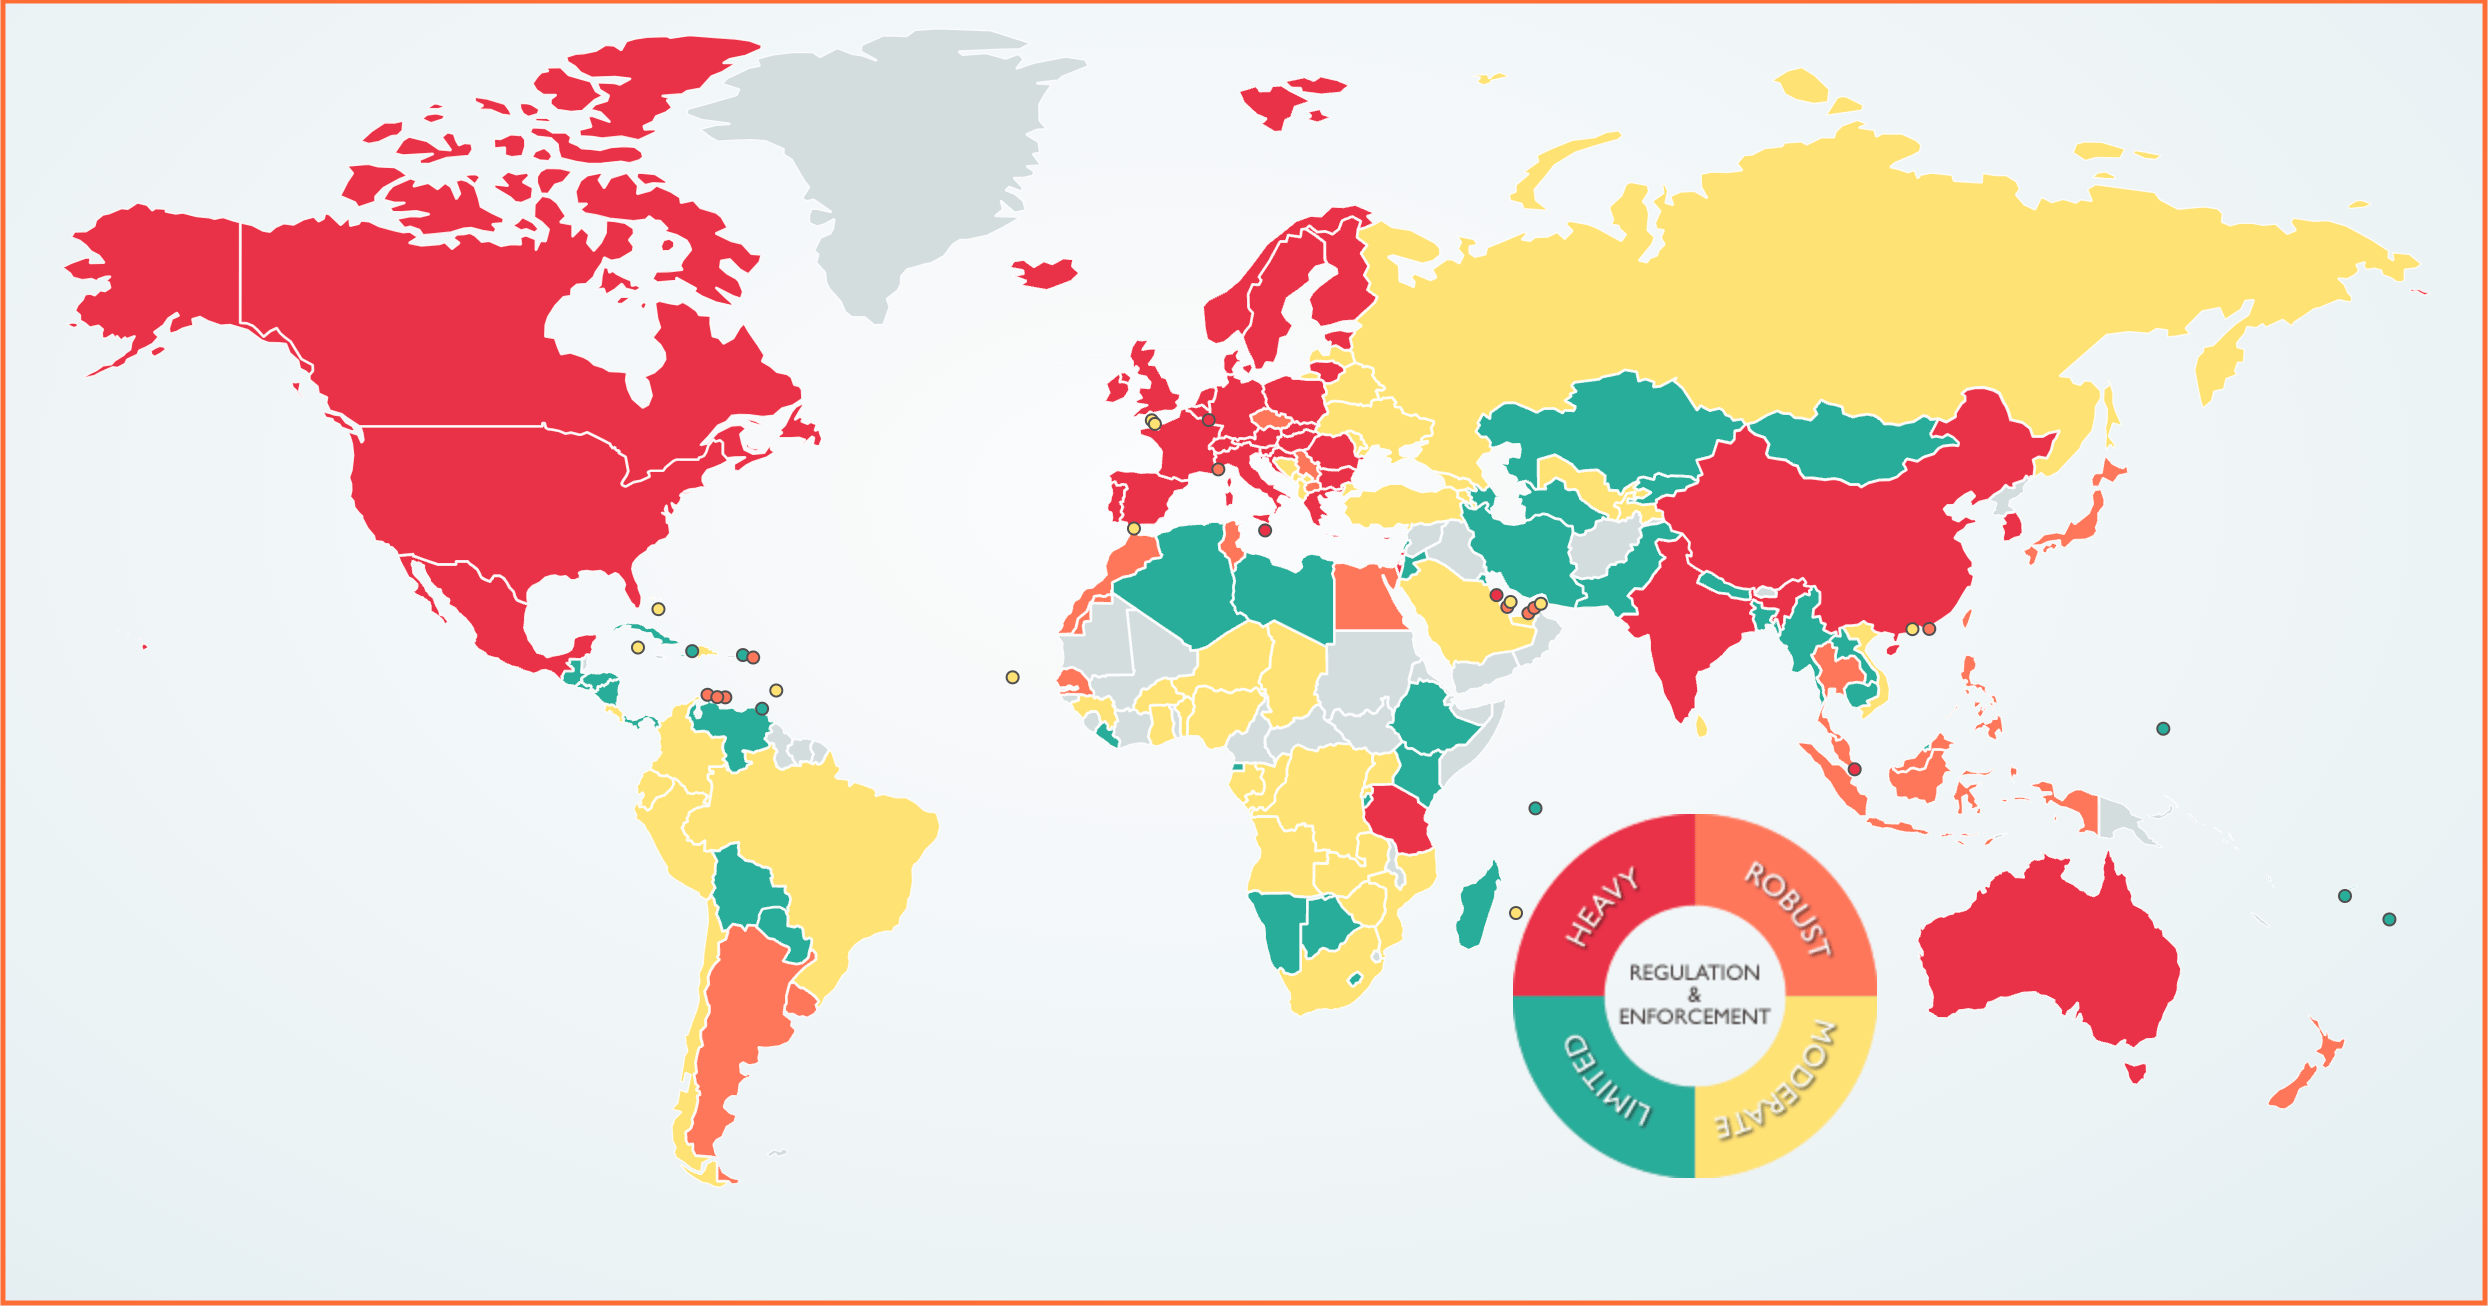
Descripción de la imagen: Leyes de protección de datos por país
Cuanto más innovador y digital es un país, más preocupados están sus gobiernos y ciudadanos por la privacidad de los datos. Es posible que deba seguir diferentes directrices de protección de datos según la región a la que dirija su marketing y ventas. Examinemos detalladamente aquellas que influyen en los principales mercados.
Definición de protección de datos
La protección de datos se refiere a las políticas, procedimientos y tecnologías para salvaguardar la información confidencial frente al acceso no autorizado, robo, alteración o pérdida. Implica una combinación de controles administrativos, técnicos y físicos para garantizar la confidencialidad, integridad y disponibilidad de los datos. Estas medidas protegen los datos personales, sensibles y biométricos de posibles amenazas, garantizando que la información se mantenga segura y privada.
Importancia de la protección de datos
La protección de datos es más crucial que nunca. Con la creciente prevalencia de ciberamenazas, filtraciones de datos y accesos no autorizados, salvaguardar la información confidencial es fundamental. Las medidas eficaces de protección de datos pueden ayudar a evitar pérdidas financieras, daños a la reputación y responsabilidades legales. Además, la protección de datos es esencial para mantener la confianza de los clientes, garantizar el cumplimiento de los requisitos normativos y proteger la propiedad intelectual.
Protección de datos frente a privacidad de datos
Aunque a menudo se utilizan indistintamente, la protección de datos y la privacidad de los datos son conceptos distintos. La protección de datos se centra en las medidas técnicas y administrativas que salvaguardan los datos, como el cifrado, los controles de acceso y los protocolos de seguridad de los datos.
Por otro lado, la privacidad de los datos atañe a los derechos y expectativas de las personas con respecto a la recopilación, uso y compartición de su información personal. Implica garantizar que las personas tengan control sobre sus datos y que se respete su privacidad.
Comprender la diferencia entre la protección y la privacidad de los datos es fundamental para que las empresas gestionen el seguimiento de los datos de los clientes y cumplan con las normativas de privacidad de manera eficaz.
⚠️Aviso legal: Esta publicación del blog tiene fines meramente informativos y no constituye asesoramiento jurídico. Consulte a un profesional del derecho para cualquier asunto legal.
Reglamento General de Protección de Datos (GDPR)
El Reglamento General de Protección de Datos (GDPR) es un conjunto de normas que controlan qué información personal pueden recopilar los sitios web de los usuarios y cómo deben gestionar, almacenar y utilizar esos datos. Las normas se dividen en 99 artículos basados en principios fundamentales de protección de datos que garantizan un tratamiento justo y lícito de los datos personales. El GDPR se aplica a las organizaciones europeas que tratan datos personales de personas en la UE y a organizaciones fuera de la UE que se dirigen a personas que residen en la UE.
El GDPR entró en vigor el 25 de mayo de 2018. Aunque los principios principales son los mismos en toda Europa, cada país puede adaptar las normas para satisfacer necesidades específicas. Por eso es esencial conocer cómo se aplica el GDPR en su país.
También es importante comprender que el GDPR afecta a empresas y sitios web de fuera de Europa, incluidos los de EE. UU. y Asia. Incluso si su sitio web recibe visitas de personas que no son de Europa, igualmente debe cumplir las normas del GDPR.
Las cookies están comprendidas en el GDPR, a pesar de que solo se mencionan una vez en el considerando 30.
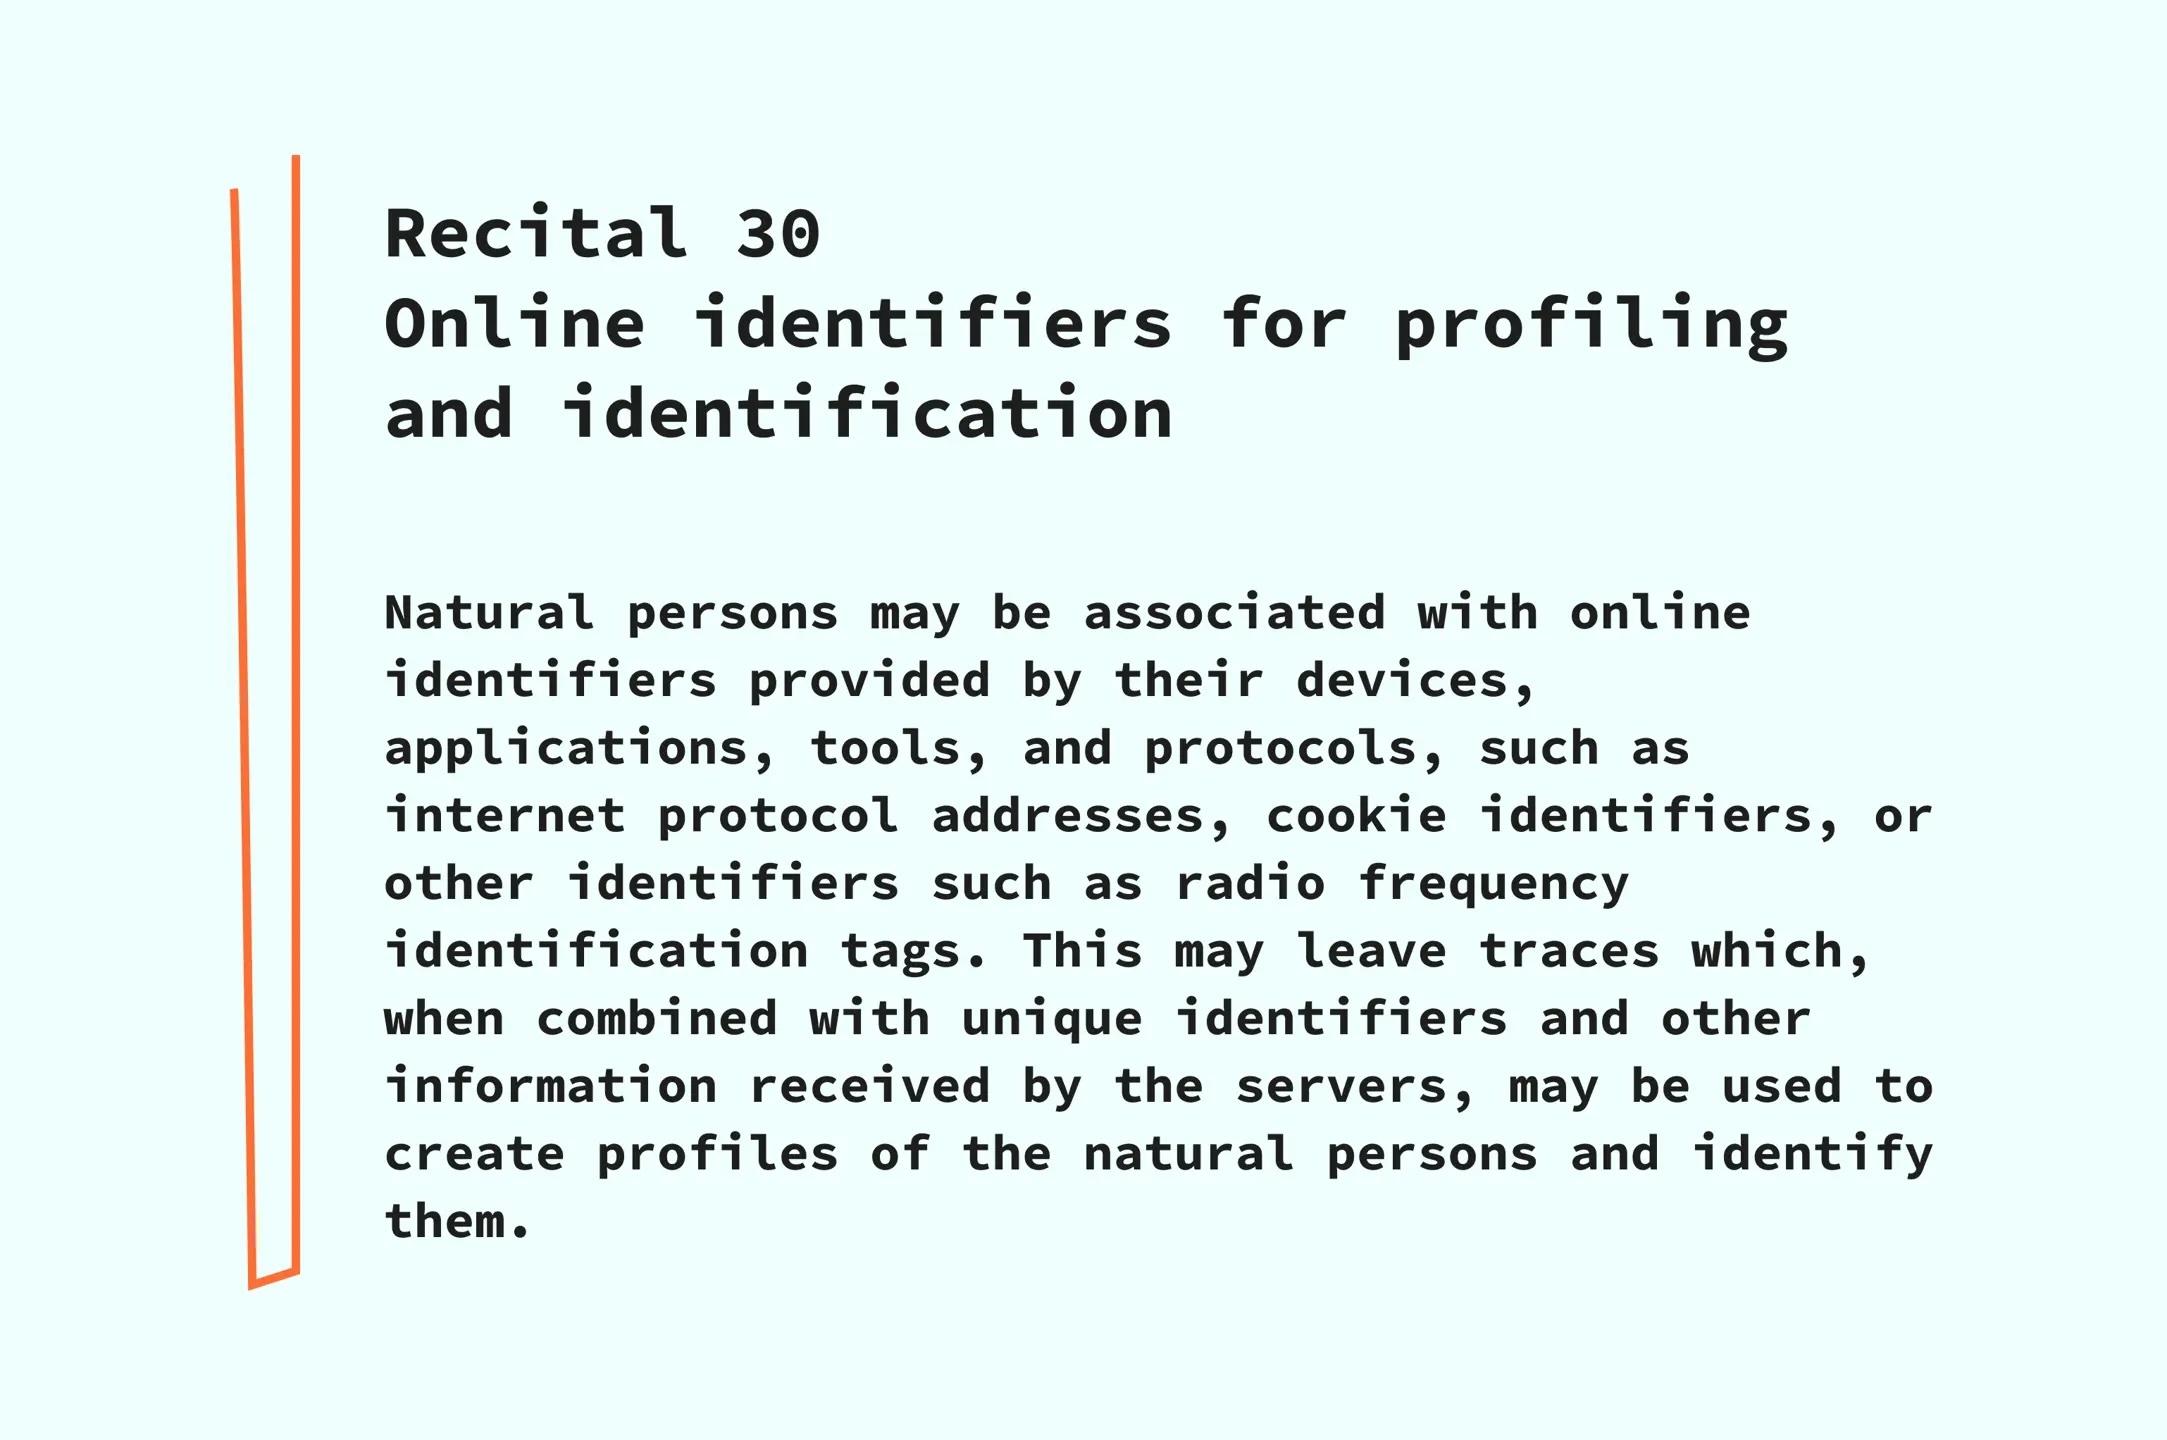
Según el GDPR, las cookies se consideran datos personales porque pueden identificar a los usuarios. Por lo tanto, si el GDPR se aplica a usted, obtener el consentimiento de cookies es esencial. Las empresas pueden tratar los datos de los usuarios si pueden justificarlo con un interés legítimo. Por ejemplo, el tratamiento de los datos de los clientes para marketing directo se considera un interés legítimo.
El GDPR otorga a las personas varios derechos de privacidad nuevos para brindarles más control sobre sus datos. Esto permite una mejor protección de los datos personales. Comprender estos derechos es crucial para garantizar el cumplimiento del GDPR. Si su empresa está sujeta al GDPR, la protección de datos debe ser una consideración fundamental en todos sus procesos, tanto «desde el diseño como por defecto». Consulte a expertos legales para que le ayuden a orientarse en este reglamento de 88 páginas.
Para obtener una guía práctica sobre cómo configurar señales de consentimiento, CMP y Consent Mode en Google Tag Manager, consulte nuestra guía sobre el cumplimiento del GDPR en Google Tag Manager.
La Directiva ePrivacy y el próximo Reglamento ePrivacy también respaldan el GDPR. Exploremos esto más a fondo.
Directiva ePrivacy
La Directiva ePrivacy, aprobada inicialmente en 2002 y actualizada en 2009, a menudo se denomina la «ley de cookies» porque dio lugar al uso generalizado de ventanas emergentes de consentimiento de cookies. Complementa el GDPR y a veces tiene prioridad sobre él al centrarse en la confidencialidad de las comunicaciones electrónicas y el seguimiento de los usuarios.
La Directiva ePrivacy proporciona directrices detalladas sobre cómo se debe informar a los usuarios y cómo estos deben dar su consentimiento para la recopilación de sus datos electrónicos. Enfatiza la responsabilidad de las empresas de recopilar y gestionar adecuadamente estos datos de los usuarios.
Las empresas también deben llevar a cabo una evaluación de impacto relativa a la protección de datos para evaluar los riesgos asociados a las actividades de tratamiento de datos.
Consulte los puntos principales de la Directiva ePrivacy a continuación:
- Exige el consentimiento de cookies del usuario para almacenar cookies.
- Garantiza la confidencialidad de las comunicaciones electrónicas.
- Regula y exige el consentimiento para comunicaciones no solicitadas.
- Establece reglas para el tratamiento de datos de tráfico y localización.
- Empodera a los usuarios para controlar el uso de sus datos personales.
Reglamento ePrivacy
El Reglamento ePrivacy, del que a menudo se habla junto con la Directiva ePrivacy, es diferente. Transforma la Directiva ePrivacy en una ley vinculante, haciendo que el cumplimiento sea obligatorio y aplicando sanciones por infracciones a la privacidad de los datos.
Garantizar el cumplimiento de la protección de datos es fundamental para evitar sanciones y mantener la confianza de los usuarios.
El Reglamento ePrivacy se encuentra en las etapas finales de desarrollo. Su objetivo es establecer normas más precisas sobre el uso de cookies.
Consulte los puntos principales del Reglamento ePrivacy a continuación:
- Consentimiento de cookies. Exige el consentimiento explícito del usuario para las cookies y el seguimiento.
- Privacidad de las comunicaciones. Protege la confidencialidad de las comunicaciones electrónicas.
- Marketing directo. Regula el marketing electrónico no solicitado, requiriendo el consentimiento del usuario.
- Control del usuario. Mejora el control del usuario sobre los datos y la configuración de privacidad.
- Alcance global. Se aplica a servicios de fuera de la UE dirigidos a usuarios de la UE.
A fecha de septiembre de 2024, el Reglamento ePrivacy todavía no se ha finalizado.
Ley de Privacidad del Consumidor de California (CCPA)
Si su empresa opera en California, debe comprender el cumplimiento de la CCPA, utilizar una plataforma de gestión del consentimiento para gestionar los derechos de los consumidores y ajustarse a las normativas locales de privacidad de datos. La Ley de Privacidad del Consumidor de California (CCPA) podría influir en cómo su sitio web tiene permitido gestionar la información personal de los residentes de California.
Designar a un delegado de protección de datos puede ayudar a las empresas a gestionar el cumplimiento de la CCPA y de otras normativas de privacidad de datos.
La CCPA otorga a los consumidores un mayor control sobre la información personal que las empresas recopilan sobre ellos. Las normas de la CCPA guían a las empresas para cumplir la ley.
Esta ley fundamental otorga a los consumidores de California varios derechos vitales:
- El derecho a saber qué información personal recopila una empresa, cómo se utiliza y con quién se comparte.
- El derecho a solicitar que se elimine su información personal (con algunas excepciones).
- El derecho a rechazar la venta o el intercambio de su información personal.
- El derecho a no recibir un trato desfavorable por ejercer sus derechos en virtud de la CCPA.
En noviembre de 2020, los votantes de California aprobaron la Proposición 24, la Ley de Derechos de Privacidad de California (CPRA). Esta ley modificó y amplió la CCPA con mayores protecciones de privacidad, las cuales entraron en vigor el 1 de enero de 2023.
A partir de esta fecha, los consumidores obtuvieron nuevos derechos, tales como:
- El derecho a corregir la información personal inexacta que una empresa tenga sobre ellos.
- El derecho a limitar cómo se utiliza y se comparte su información personal confidencial.
Las empresas sujetas a la CCPA deben responder a las solicitudes de los consumidores para ejercer estos derechos y proporcionar información clara sobre sus prácticas de privacidad. La CCPA se aplica a muchas empresas, incluidos los intermediarios de datos.
Ley de Derechos de Privacidad de California (CPRA)
La Ley de Derechos de Privacidad de California (CPRA), que entró en vigor en enero de 2023, amplía y actualiza la CCPA, otorgando más derechos a los consumidores. Dado que la CPRA no crea una nueva ley, generalmente se la denomina «CCPA» o «CCPA en su versión enmendada».
La CPRA introduce varios cambios fundamentales en la CCPA:
- 1.Nuevos derechos del consumidor. Añade derechos para corregir la información personal y limita el uso de datos sensibles.
- 2.Categoría de datos sensibles. Introduce la «información personal confidencial» con protecciones adicionales.
- 3.Límites de retención de datos. Exige a las empresas revelar y limitar durante cuánto tiempo conservan los datos personales.
- 4.Nueva agencia de aplicación. Establece la California Privacy Protection Agency (CPPA) para su cumplimiento. La California Privacy Protection Agency (CPPA) es la autoridad de protección de datos responsable de hacer cumplir la CPRA.
- 5.Normas más amplias sobre el intercambio de datos. Amplía los derechos de exclusión voluntaria para incluir el intercambio, no solo la venta, de datos personales.
- 6.Umbral empresarial más alto. Se aplica a empresas que tratan datos de 100 000 o más consumidores, frente a los 50 000 anteriores.
Estos cambios hacen que la CPRA sea más exhaustiva que la CCPA.
Otras leyes de privacidad de datos
Existen otras leyes importantes de privacidad y protección de datos en todo el mundo. A continuación se presentan las más influyentes a tener en cuenta.
| Título | País | Resumen |
| Ley de Protección de Información Personal (PIPL) | China | Regula el tratamiento de datos personales en China, con un fuerte enfoque en el consentimiento y las transferencias transfronterizas de datos. |
| Ley General de Protección de Datos de Brasil (LGPD) | Brasil | Proporciona normas exhaustivas de protección de datos y otorga a las personas derechos sobre sus datos personales. |
| Ley de Protección de Datos Personales (PDPA) | Singapur | Establece normas para recopilar, utilizar y divulgar datos personales, garantizando la protección de la privacidad en los sectores público y privado. |
| Ley de Protección de Información Personal (POPIA) | Sudáfrica | Regula el tratamiento de información personal y otorga a las personas el derecho a proteger su privacidad, de manera muy similar al GDPR. |
| Privacy Act 1988 | Australia | Abarca la forma en que el gobierno y las empresas gestionan la información personal, centrándose en proteger la privacidad y la seguridad de los datos. |
| Ley Federal de Protección de Datos Personales (LFPDPPP) | México | Regula cómo las entidades privadas gestionan los datos personales, garantizando que las personas tengan control sobre su información. |
| Data Protection Act 2018 | Reino Unido | Implementa el GDPR en el Reino Unido, con disposiciones adicionales adaptadas al contexto británico, manteniendo estrictos estándares de protección de datos tras el Brexit. |
Es mucho lo que hay que tener en cuenta al trabajar con datos de clientes, ¿verdad? Recomendamos buscar asesoramiento legal profesional para cualquier empresa que gestione los datos personales de sus usuarios.
Marketing digital y privacidad: ¿cómo mantener la conformidad y el éxito?
Navegar por las normativas de privacidad mientras se mantiene al día con sus iniciativas de ventas y marketing es todo un desafío. La privacidad de los datos de los usuarios en el marketing es un tema candente que puede abordarse desde diferentes ángulos. Una estrategia sólida de protección de datos es esencial para cumplir las normativas de privacidad manteniendo al mismo tiempo unos esfuerzos de marketing eficaces. En Stape, creemos que recurrir al seguimiento del lado del servidor y a los datos propios es una decisión estratégica y visionaria que una empresa debe tomar para mantenerse por delante de la competencia.
A continuación le mostramos cómo funciona y por qué es esencial.
Datos propios
Una de las mejores formas de prepararse para las limitaciones de las cookies debidas a las leyes de privacidad es cambiar a los datos propios. Los datos propios son la información que usted recopila directamente de sus clientes a través de sus canales. Incluyen todos los detalles que reúne sobre cómo los clientes interactúan con su empresa utilizando las herramientas e interacciones que usted controla.
Unas medidas sólidas de protección de datos pueden ayudar a las empresas a salvaguardar los datos propios que recopilan.
Estos datos le permiten mejorar la personalización y fortalecer las relaciones con sus clientes. También puede perfeccionar la segmentación aprovechando el comportamiento de los clientes y el historial de compras.
Seguimiento del lado del servidor
El seguimiento del lado del servidor implica recopilar y procesar datos en sus propios servidores en lugar de depender de servicios de terceros. Este método proporciona un mayor control sobre los datos que recopila y su uso, lo cual es fundamental para el cumplimiento de la privacidad. El seguimiento del lado del servidor ofrece soluciones adecuadas de protección de datos, brindando un mayor control de la recopilación y el uso de los datos. Una configuración adecuada de GTM del servidor con la solución y los power-ups correctos puede ayudarle a cumplir las normas del GDPR de diversas maneras.
| Problema | Solución de Stape | Cómo funciona |
| Pérdida de datos causada por bloqueadores de anuncios e ITP. | Custom GTM and GA4 Loader | El Custom Loader modifica las rutas de carga de los scripts de GTM y GA4, haciéndolos más resistentes a los bloqueadores de anuncios y a ITP. Utilizarlo con un dominio personalizado ayuda a establecer cookies propias, extender su vida útil y proteger los scripts para que no sean bloqueados. Este power-up está disponible en todos los planes. Para activarlo, inicie sesión en su cuenta de stape.io, añada su WEB GTM ID en la sección de power-ups del contenedor y compruebe las solicitudes modificadas en la consola. |
| Rastrear la ubicación de los visitantes. | Geo Headers | El power-up GEO Headers le permite incluir X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress y X-GEO-PostalCode en los datos de eventos dentro de su Google Tag Manager del servidor. Esta función utiliza datos de GeoLite2 de MaxMind, disponibles en MaxMind. |
| Necesidad de proteger la privacidad del usuario. | Anonymizer | El power-up Anonymizer está disponible para todos los usuarios de Stape. Su objetivo principal es eliminar o anonimizar los datos de los usuarios de Google Analytics 4. Consulte nuestro manual en video sobre cómo anonimizar datos de usuario en GA4 con GTM del lado del servidor—power-up Anonymizer. |
| La necesidad de mantener todo el procesamiento de datos dentro de la Unión Europea. | Stape Europe | Con Stape Europe, no necesita preocuparse por un servidor proxy en la UE para cumplir con el GDPR. Puede acceder directamente a la anonimización de datos en la interfaz de Google Tag Manager del servidor. |
Reflexiones finales
Normativas como el GDPR, la CCPA y la CPRA le exigen gestionar cuidadosamente la recopilación y la difusión de información sobre los visitantes de su sitio. Está prohibido compartir cualquier información de identificación personal (PII) con proveedores externos.
Las mejores prácticas de protección de datos pueden ayudar a las empresas a garantizar el cumplimiento normativo y proteger los datos de los usuarios de manera eficaz.
Con el seguimiento del lado del servidor, usted tiene un control total sobre el flujo de datos, lo que garantiza que cada proveedor reciba únicamente la información específica que haya configurado en sus etiquetas del lado del servidor. ¡Obtener Stape gratis hoy y garantice que su seguimiento del lado del servidor sea seguro y cumpla con la normativa!
¿Desea empezar del lado del servidor?
¡Nos alegra saberlo! Haga clic en Probar gratis para registrarse y comprobar todas las posibilidades.
Probar gratis
Comentarios