Comment les lois mondiales sur la confidentialité des données influencent les stratégies de suivi des utilisateurs
Rédigé par
Liudmyla Kharchenko
Vous vous demandez comment concilier confidentialité et marketing ? Vous avez besoin d'aide pour déterminer quelles lois sur la confidentialité des données peuvent toucher votre activité ? Vous êtes au bon endroit. Cet article abordera les réglementations les plus cruciales en matière de confidentialité et leur impact sur les stratégies de suivi. Nous explorerons également le suivi conforme des données clients et expliquerons comment Stape peut vous aider à respecter les exigences de protection des données tout en maintenant la précision du suivi de l'engagement des utilisateurs.
Cet article abordera tous les types de lois sur la confidentialité et la façon de personnaliser votre suivi. Accédez directement à la section : « comment utiliser le suivi côté serveur et rester conforme avec succès » dès maintenant.
Lois sur la protection des données et la confidentialité : une perspective macro
Les lois sur la protection des données et la confidentialité évoluent dans le monde entier. Ces lois forment un cadre global de protection des données qui varie d'un pays à l'autre. Consultez la carte ci-dessous pour avoir une vue d'ensemble de la situation.
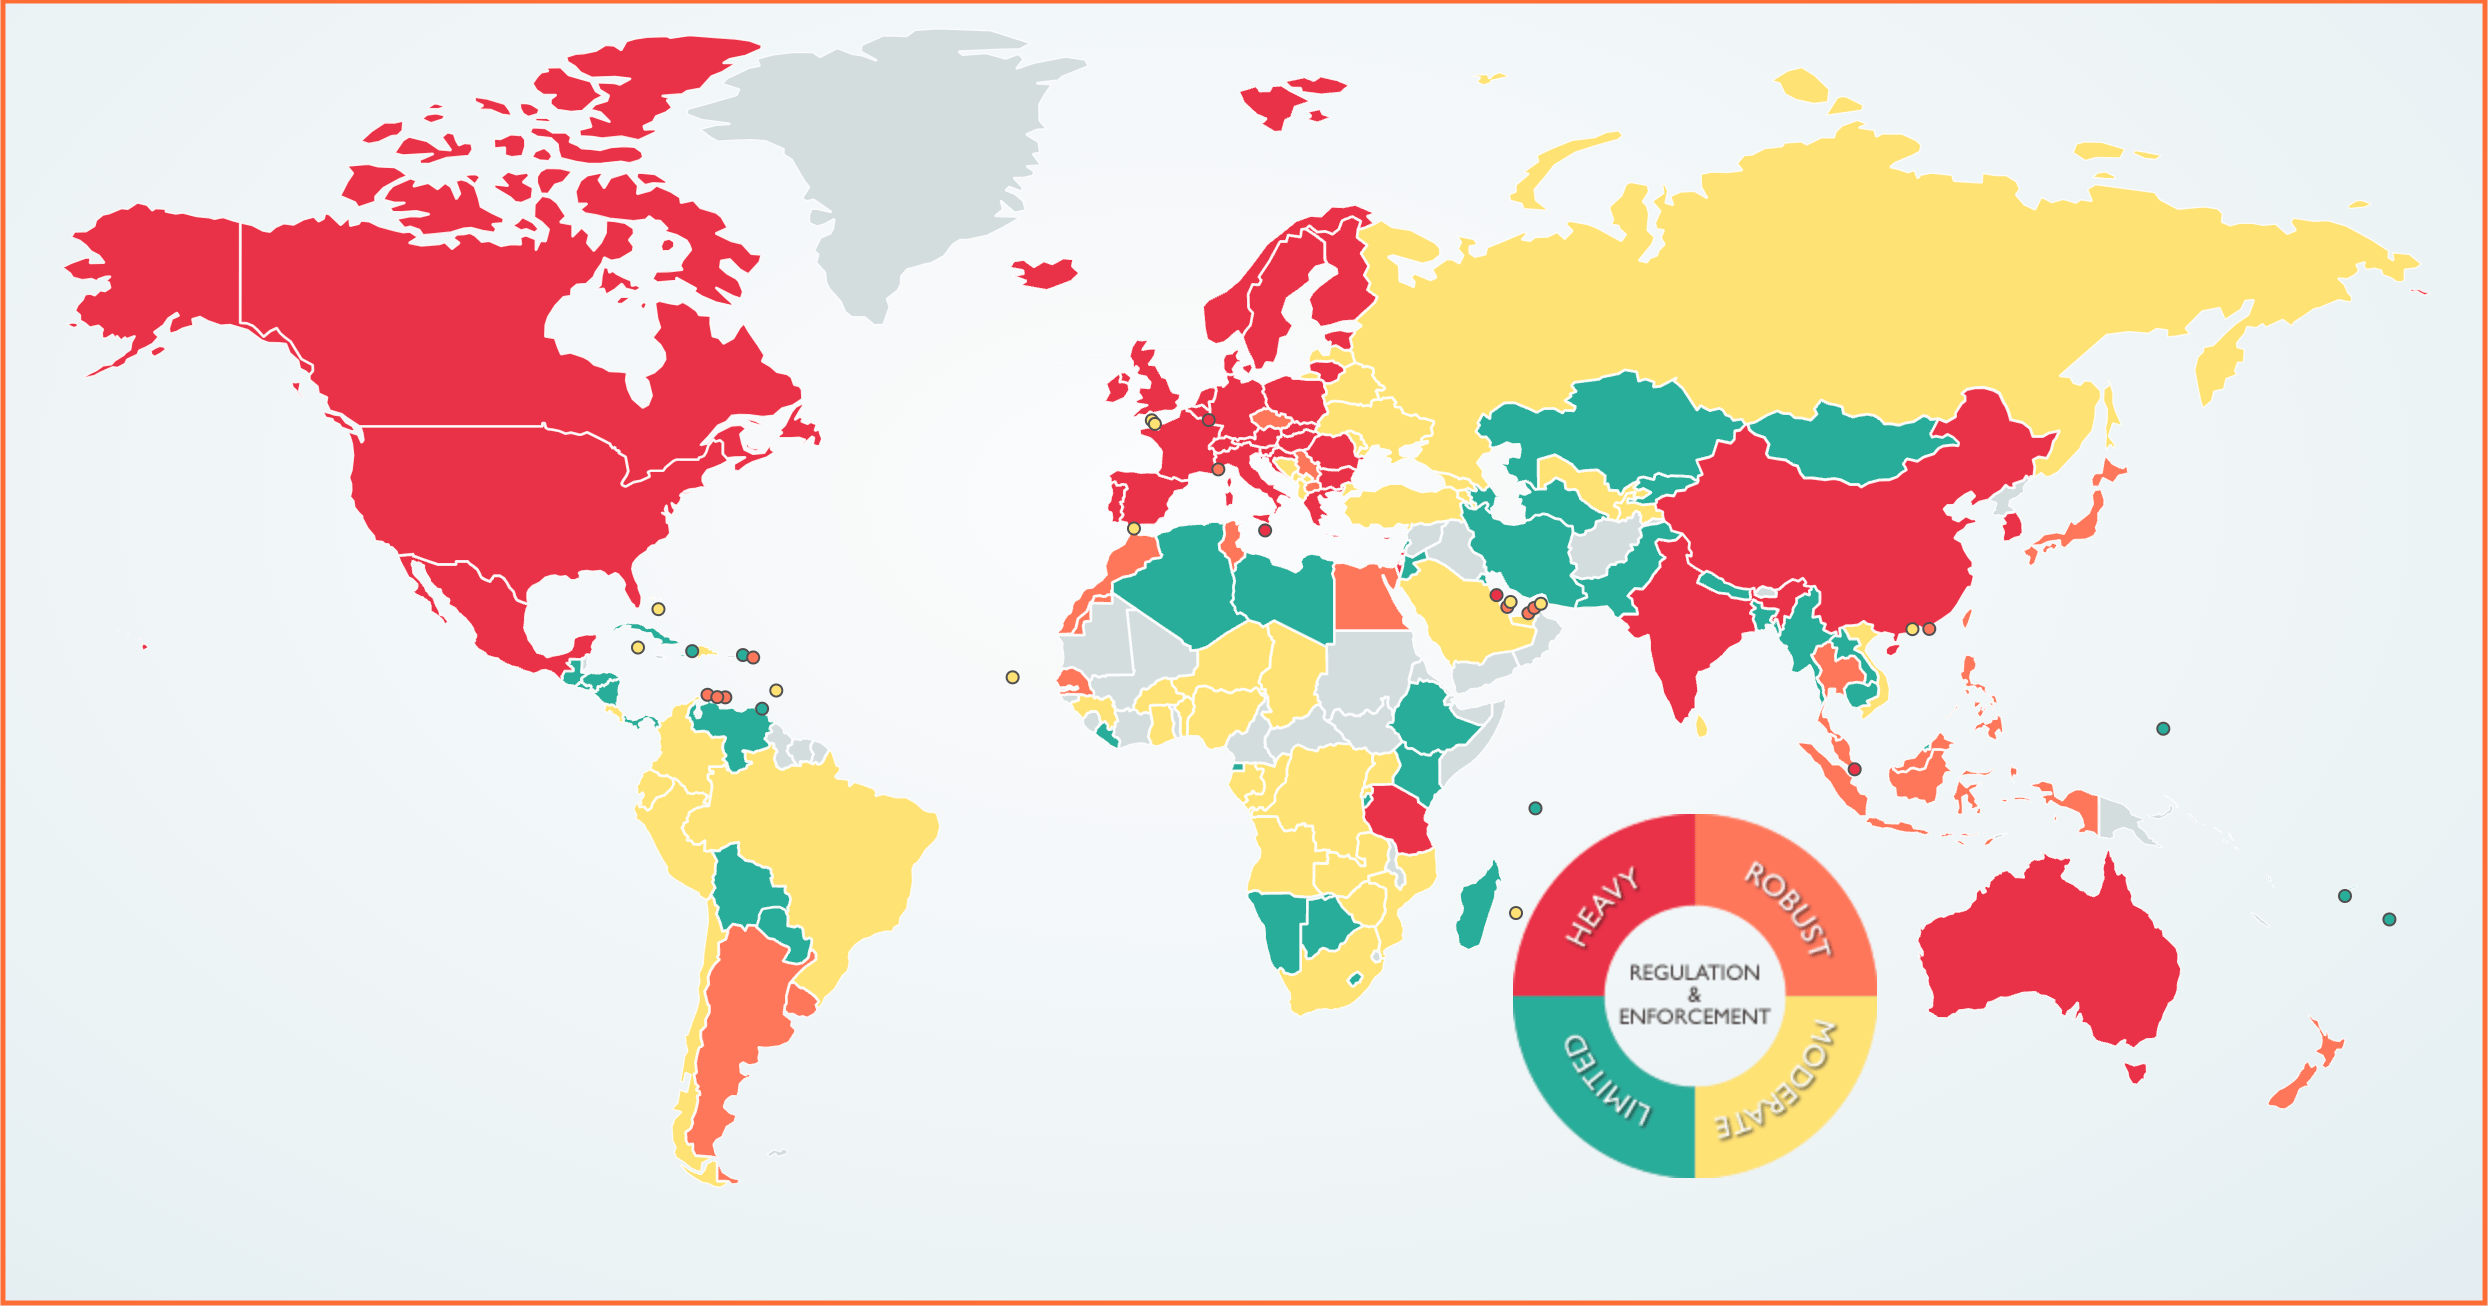
Description de l'image : Lois sur la protection des données par pays
Plus un pays est avant-gardiste et axé sur le numérique, plus son gouvernement et ses citoyens se préoccupent de la confidentialité des données. Vous devrez peut-être suivre différentes directives de protection des données selon la région dans laquelle vous commercialisez et vendez vos produits. Examinons de plus près celles qui influencent les principaux marchés.
Définition de la protection des données
La protection des données désigne les politiques, procédures et technologies visant à protéger les informations sensibles contre tout accès non autorisé, vol, altération ou perte. Elle implique une combinaison de contrôles administratifs, techniques et physiques pour garantir la confidentialité, l'intégrité et la disponibilité des données. Ces mesures protègent les données personnelles, sensibles et biométriques contre les menaces potentielles, garantissant ainsi que les informations restent sécurisées et confidentielles.
Importance de la protection des données
La protection des données est plus cruciale que jamais. Face à la prévalence croissante des cybermenaces, des violations de données et des accès non autorisés, la sécurisation des informations sensibles est essentielle. Des mesures efficaces de protection des données peuvent contribuer à prévenir les pertes financières, les atteintes à la réputation et les responsabilités juridiques. De plus, la protection des données est indispensable pour préserver la confiance des clients, assurer la conformité aux exigences réglementaires et protéger la propriété intellectuelle.
Protection des données vs confidentialité des données
Bien qu'elles soient souvent utilisées de manière interchangeable, la protection des données et la confidentialité des données sont des notions distinctes. La protection des données se concentre sur les mesures techniques et administratives protégeant les données, telles que le chiffrement, les contrôles d'accès et les protocoles de sécurité des données.
D'autre part, la confidentialité des données concerne les droits et les attentes des individus quant à la collecte, l'utilisation et le partage de leurs informations personnelles. Elle implique de veiller à ce que les individus gardent le contrôle de leurs données et à ce que leur vie privée soit respectée.
Comprendre la différence entre protection des données et confidentialité est crucial pour les entreprises afin de gérer efficacement le suivi des données clients et de se conformer aux réglementations sur la confidentialité.
⚠️Avertissement : cet article de blog est fourni à titre indicatif uniquement et ne constitue pas un conseil juridique. Veuillez consulter un professionnel du droit pour toute question juridique.
Règlement général sur la protection des données (GDPR)
Le Règlement général sur la protection des données (GDPR) est un ensemble de règles régissant les informations personnelles que les sites web peuvent collecter auprès des utilisateurs, ainsi que la manière dont ils doivent gérer, stocker et utiliser ces données. Ces règles sont réparties en 99 articles fondés sur des principes fondamentaux de protection des données assurant un traitement loyal et licite des données à caractère personnel. Le GDPR s'applique aux organisations européennes qui traitent les données personnelles de personnes situées dans l'UE, ainsi qu'aux organisations situées hors de l'UE ciblant des personnes résidant dans l'UE.
Le GDPR est entré en vigueur le 25 mai 2018. Même si les principes fondamentaux sont les mêmes dans toute l'Europe, chaque pays peut adapter les règles à des besoins spécifiques. C'est pourquoi il est essentiel de savoir comment le GDPR s'applique dans votre pays.
Il est également important de comprendre que le GDPR touche les entreprises et les sites web en dehors de l'Europe, y compris aux États-Unis et en Asie. Même si votre site web est visité par une personne ne venant pas d'Europe, vous devez tout de même respecter les règles du GDPR.
Les cookies relèvent du GDPR bien qu'ils ne soient mentionnés qu'une seule fois dans le considérant 30.
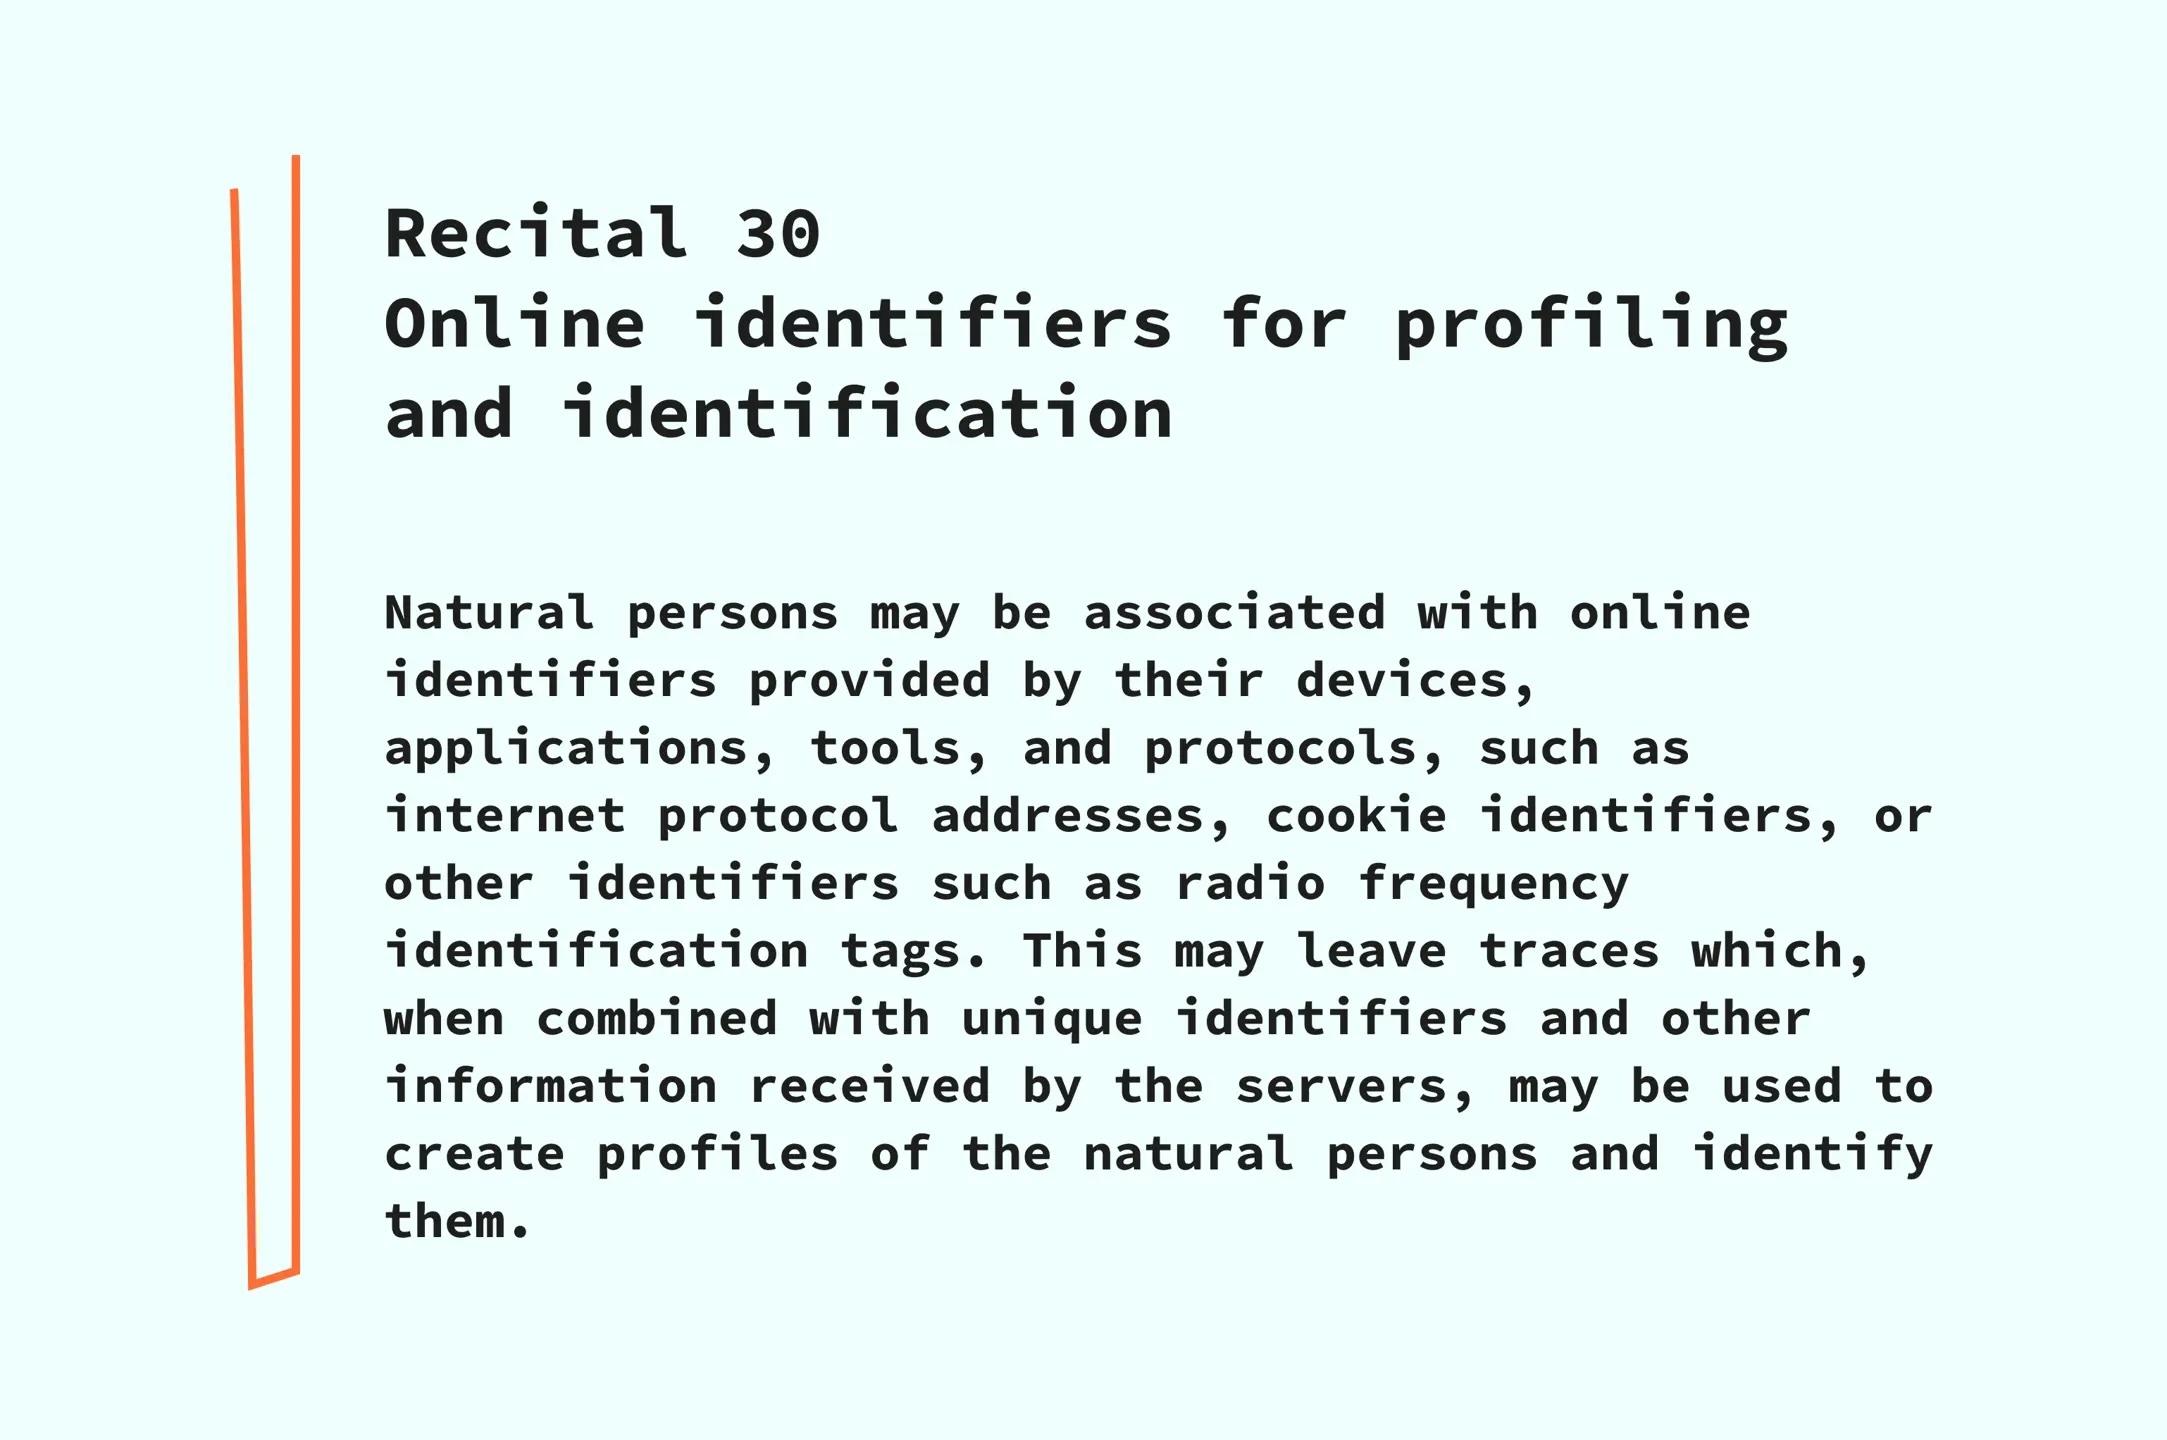
En vertu du RGPD, les cookies sont considérés comme des données personnelles car ils peuvent identifier les utilisateurs. Par conséquent, si le RGPD s'applique à vous, obtenir le consentement aux cookies est essentiel. Les entreprises peuvent traiter les données des utilisateurs si elles peuvent le justifier par un intérêt légitime. Par exemple, le traitement des données clients à des fins de marketing direct est considéré comme un intérêt légitime.
Le RGPD accorde aux individus plusieurs nouveaux droits en matière de confidentialité afin de leur donner davantage de contrôle sur leurs données. Cela permet une meilleure protection des données personnelles. Comprendre ces droits est crucial pour assurer la conformité au RGPD. Si votre entreprise est soumise au RGPD, la protection des données doit être une considération centrale dans tous vos processus, à la fois « dès la conception et par défaut ». Consultez des experts juridiques pour vous aider à appréhender cette réglementation de 88 pages.
Pour un guide pratique étape par étape sur la configuration des signaux de consentement, des CMP et du Consent Mode dans Google Tag Manager, consultez notre guide sur la conformité de Google Tag Manager avec le RGPD.
La directive ePrivacy et le futur règlement ePrivacy viennent également appuyer le RGPD. Explorons-les plus en détail.
Directive ePrivacy
La directive ePrivacy, initialement adoptée en 2002 et mise à jour en 2009, est souvent appelée la « loi sur les cookies » car elle a conduit à la généralisation des pop-ups de consentement aux cookies. Elle complète le RGPD et prévaut parfois sur celui-ci en se concentrant sur la confidentialité des communications électroniques et le suivi des utilisateurs.
La directive ePrivacy fournit des directives détaillées sur la manière dont les utilisateurs doivent être informés de la collecte de leurs données électroniques et y consentir. Elle souligne la responsabilité des entreprises de collecter et de gérer correctement ces données provenant des utilisateurs.
Les entreprises doivent également mener une analyse d'impact relative à la protection des données afin d'évaluer les risques associés aux activités de traitement des données.
Découvrez ci-dessous les principaux points de la directive ePrivacy :
- Exige le consentement aux cookies de l'utilisateur pour le stockage des cookies.
- Garantit la confidentialité des communications électroniques.
- Réglemente et exige le consentement pour les communications non sollicitées.
- Établit des règles pour le traitement des données de trafic et de localisation.
- Permet aux utilisateurs de contrôler l'utilisation de leurs données personnelles.
Règlement ePrivacy
Le règlement ePrivacy, souvent évoqué aux côtés de la directive ePrivacy, est différent. Il transforme la directive ePrivacy en une loi contraignante, rendant la conformité obligatoire et prévoyant des sanctions en cas de violation de la confidentialité des données.
Assurer la conformité en matière de protection des données est crucial pour éviter les sanctions et préserver la confiance des utilisateurs.
Le règlement ePrivacy approche de ses étapes finales d'élaboration. Il vise à établir des règles plus précises concernant l'utilisation des cookies.
Découvrez ci-dessous les principaux points du règlement ePrivacy :
- Consentement aux cookies. Exige le consentement explicite de l'utilisateur pour les cookies et le tracking.
- Confidentialité des communications. Protège la confidentialité des communications électroniques.
- Marketing direct. Réglemente le marketing électronique non sollicité, qui nécessite le consentement de l'utilisateur.
- Contrôle des utilisateurs. Renforce le contrôle des utilisateurs sur leurs données et leurs paramètres de confidentialité.
- Portée mondiale. S'applique aux services non européens ciblant des utilisateurs de l'UE.
En date de septembre 2024, le règlement ePrivacy n'a toujours pas été finalisé.
California Consumer Privacy Act (CCPA)
Si votre entreprise exerce ses activités en Californie, vous devez comprendre la conformité au CCPA, utiliser une plateforme de gestion du consentement pour gérer les droits des consommateurs et vous conformer aux réglementations locales sur la confidentialité des données. Le California Consumer Privacy Act (CCPA) pourrait avoir un impact sur la manière dont votre site web est autorisé à gérer les informations personnelles des résidents californiens.
Désigner un délégué à la protection des données peut aider les entreprises à gérer leur conformité au CCPA ainsi qu'aux autres réglementations sur la confidentialité des données.
Le CCPA accorde aux consommateurs davantage de contrôle sur les informations personnelles que les entreprises collectent auprès d'eux. Les règles du CCPA guident les entreprises dans le respect de la loi.
Cette loi essentielle confère aux consommateurs californiens plusieurs droits cruciaux :
- Le droit de savoir quelles informations personnelles une entreprise collecte, comment elles sont utilisées et avec qui elles sont partagées.
- Le droit de demander la suppression de leurs informations personnelles (avec certaines exceptions).
- Le droit de refuser la vente ou le partage de leurs informations personnelles.
- Le droit de ne pas faire l'objet de discrimination pour avoir exercé leurs droits au titre du CCPA.
En novembre 2020, les électeurs californiens ont adopté la Proposition 24, le California Privacy Rights Act (CPRA). Cette loi a modifié et complété le CCPA en y apportant davantage de protections en matière de confidentialité, entrées en vigueur le 1er janvier 2023.
À compter de cette date, les consommateurs ont obtenu de nouveaux droits, tels que :
- Le droit de corriger les informations personnelles inexactes qu'une entreprise détient à leur sujet.
- Le droit de limiter l'utilisation et le partage de leurs informations personnelles sensibles.
Les entreprises qui respectent le CCPA doivent répondre aux demandes des consommateurs visant à exercer ces droits et fournir des informations claires sur leurs pratiques en matière de confidentialité. Le CCPA s'applique à de nombreuses entreprises, y compris aux courtiers en données.
California Privacy Rights Act (CPRA)
Le California Privacy Rights Act (CPRA), entré en vigueur en janvier 2023, élargit et met à jour le CCPA, accordant davantage de droits aux consommateurs. Étant donné que le CPRA ne crée pas une nouvelle loi, il est généralement désigné sous le nom de « CCPA » ou « CCPA, tel que modifié ».
Le CPRA apporte plusieurs modifications majeures au CCPA :
- 1.Nouveaux droits des consommateurs. Il ajoute des droits permettant de corriger les informations personnelles et limite l'utilisation des données sensibles.
- 2.Catégorie de données sensibles. Il introduit la notion d'« informations personnelles sensibles » assortie de protections supplémentaires.
- 3.Limites de conservation des données. Il exige des entreprises qu'elles indiquent et limitent la durée de conservation des données personnelles.
- 4.Nouvelle agence d'application. Il établit la California Privacy Protection Agency (CPPA) pour veiller à son application. La California Privacy Protection Agency (CPPA) est l'autorité de protection des données chargée de faire appliquer le CPRA.
- 5.Règles élargies de partage des données. Il étend le droit de refus au partage, et pas seulement à la vente, des données personnelles.
- 6.Seuil d'activité relevé. Il s'applique aux entreprises traitant les données de 100 000 consommateurs ou plus, contre 50 000 auparavant.
Ces changements rendent le CPRA plus complet que le CCPA.
Autres lois sur la confidentialité des données
D'autres lois importantes sur la confidentialité et la protection des données existent à travers le monde. Vous trouverez ci-dessous les plus influentes à prendre en compte.
| Titre | Pays | Aperçu |
| Personal Information Protection Law (PIPL) | Chine | Elle réglemente le traitement des données personnelles en Chine, en mettant fortement l'accent sur le consentement et les transferts transfrontaliers de données. |
| Loi générale brésilienne sur la protection des données (LGPD) | Brésil | Elle fournit des règles exhaustives de protection des données et accorde aux individus des droits sur leurs données personnelles. |
| Personal Data Protection Act (PDPA) | Singapour | Elle établit des règles pour la collecte, l'utilisation et la divulgation des données personnelles, garantissant ainsi la protection de la vie privée dans les secteurs public et privé. |
| Protection of Personal Information Act (POPIA) | Afrique du Sud | Elle régit le traitement des informations personnelles et accorde aux individus le droit de protéger leur vie privée, à l'instar du RGPD. |
| Privacy Act 1988 | Australie | Elle encadre la manière dont les informations personnelles sont traitées par le gouvernement et les entreprises, en se concentrant sur la protection de la vie privée et la sécurité des données. |
| Loi fédérale sur la protection des données personnelles (LFPDPPP) | Mexique | Elle réglemente la manière dont les entités privées traitent les données personnelles, garantissant ainsi que les individus gardent le contrôle sur leurs informations. |
| Data Protection Act 2018 | Royaume-Uni | Il applique le RGPD au Royaume-Uni, avec des dispositions supplémentaires adaptées au contexte britannique, maintenant des normes strictes de protection des données après le Brexit. |
Cela fait beaucoup de choses à suivre lorsque vous travaillez avec des données clients, n'est-ce pas ? Nous recommandons à toute entreprise traitant les données personnelles de ses utilisateurs de solliciter des conseils juridiques professionnels.
Marketing digital et confidentialité : comment rester conforme tout en réussissant ?
Se conformer aux réglementations relatives à la confidentialité tout en maintenant l'efficacité de vos ventes et de votre marketing est un défi. La confidentialité des données des utilisateurs en marketing est un sujet d'actualité qui peut être abordé sous différents angles. Une solide stratégie de protection des données est essentielle pour naviguer dans les réglementations relatives à la confidentialité tout en maintenant des efforts marketing efficaces. Chez Stape, nous sommes convaincus que se tourner vers le tracking côté serveur et les données first-party est une démarche stratégique et visionnaire qu'une entreprise doit adopter pour garder une longueur d'avance sur la concurrence.
Voici comment cela fonctionne et pourquoi c'est essentiel.
Données first-party
L'un des meilleurs moyens de se préparer aux restrictions sur les cookies imposées par les lois sur la confidentialité consiste à passer aux données first-party. Les données first-party sont les informations que vous recueillez directement auprès de vos clients via vos propres canaux. Elles comprennent tous les détails que vous collectez sur la manière dont les clients interagissent avec votre entreprise à l'aide des outils et des interactions que vous contrôlez.
Des mesures rigoureuses de protection des données peuvent aider les entreprises à préserver les données first-party qu'elles collectent.
Ces données vous permettent d'améliorer la personnalisation et de renforcer vos relations avec vos clients. Vous pouvez également affiner votre ciblage en exploitant le comportement des clients et l'historique de leurs achats.
Tracking côté serveur
Le tracking côté serveur consiste à collecter et traiter les données sur vos propres serveurs plutôt que de vous reposer sur des services tiers. Cette méthode offre un meilleur contrôle sur les données que vous collectez et sur leur utilisation, ce qui est crucial pour la conformité en matière de confidentialité. Le tracking côté serveur offre des solutions de protection des données adéquates, offrant un contrôle accru sur la collecte et l'utilisation des données. Une configuration appropriée de GTM côté serveur avec la bonne solution et les bons power-ups peut vous aider à vous conformer aux règles du RGPD de plusieurs manières.
| Problème | Solution Stape | Fonctionnement |
| Perte de données causée par les bloqueurs de publicité et ITP. | Custom GTM and GA4 Loader | Le Custom Loader modifie les chemins de chargement des scripts GTM et GA4, les rendant plus résistants aux bloqueurs de publicité et à ITP. Son utilisation avec un domaine personnalisé permet de définir des cookies first-party, de prolonger leur durée de vie et d'empêcher le blocage des scripts. Ce power-up est disponible sur tous les forfaits. Pour l'activer, connectez-vous à votre compte stape.io, ajoutez votre identifiant GTM WEB dans la section des power-ups du conteneur et vérifiez les requêtes modifiées dans la console. |
| Suivre la localisation des visiteurs. | Geo Headers | Le power-up GEO Headers vous permet d'inclure X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress et X-GEO-PostalCode dans les données d'événement au sein de votre conteneur Google Tag Manager côté serveur. Cette fonctionnalité utilise les données GeoLite2 de MaxMind, qui sont disponibles sur MaxMind. |
| Nécessité de protéger la confidentialité des utilisateurs. | Anonymizer | Le power-up Anonymizer est disponible pour tous les utilisateurs de Stape. Son objectif principal est de supprimer ou d'anonymiser les données utilisateur de Google Analytics 4. Consultez notre guide vidéo sur l'anonymisation des données utilisateur dans GA4 avec GTM côté serveur — power-up Anonymizer. |
| La nécessité de conserver l'ensemble du traitement des données au sein de l'Union européenne. | Stape Europe | Avec Stape Europe, vous n'avez pas à vous soucier d'un serveur proxy dans l'UE pour rester conforme au GDPR. Vous pouvez accéder directement à l'anonymisation des données dans l'interface de Google Tag Manager côté serveur. |
Conclusion
Les réglementations telles que le GDPR, le CCPA et le CPRA exigent que vous gériez avec soin la collecte et le partage des informations concernant les visiteurs de votre site. Le partage de toute information personnellement identifiable (PII) avec des fournisseurs tiers est interdit.
Les bonnes pratiques en matière de protection des données peuvent aider les entreprises à garantir leur conformité et à protéger efficacement les données des utilisateurs.
Avec le suivi côté serveur, vous disposez d'un contrôle total sur le flux de données, ce qui garantit que chaque fournisseur ne reçoit que les informations spécifiques que vous avez configurées dans vos balises côté serveur. Obtenez Stape gratuitement dès aujourd'hui et assurez-vous que votre suivi côté serveur est conforme et sécurisé !
Vous souhaitez passer au côté serveur ?
Nous en sommes ravis ! Cliquez sur Essayer gratuitement pour vous inscrire et découvrir toutes les possibilités.
Essayer gratuitement
Commentaires