全球数据隐私法如何影响用户跟踪策略
作者
Liudmyla Kharchenko
不知道如何平衡隐私与营销?需要弄清楚哪些数据隐私法律可能会影响您的业务?您来对地方了。本文将介绍最重要的数据隐私法规,并探讨它们对跟踪策略的影响。我们还将深入探讨合规的客户数据跟踪,并说明 Stape 如何在确保精准监测用户互动的同时,帮助您符合数据保护要求。
本文将探讨各类隐私法规以及如何定制您的跟踪方案。立即跳转至:“如何成功使用服务端跟踪并保持合规”章节。
数据保护与隐私法规——宏观视角
全球各地的数据保护与隐私法律正在不断演变。这些法律构成了一个因国家/地区而异的全面数据保护框架。请查看下方地图,全面了解当前形势。
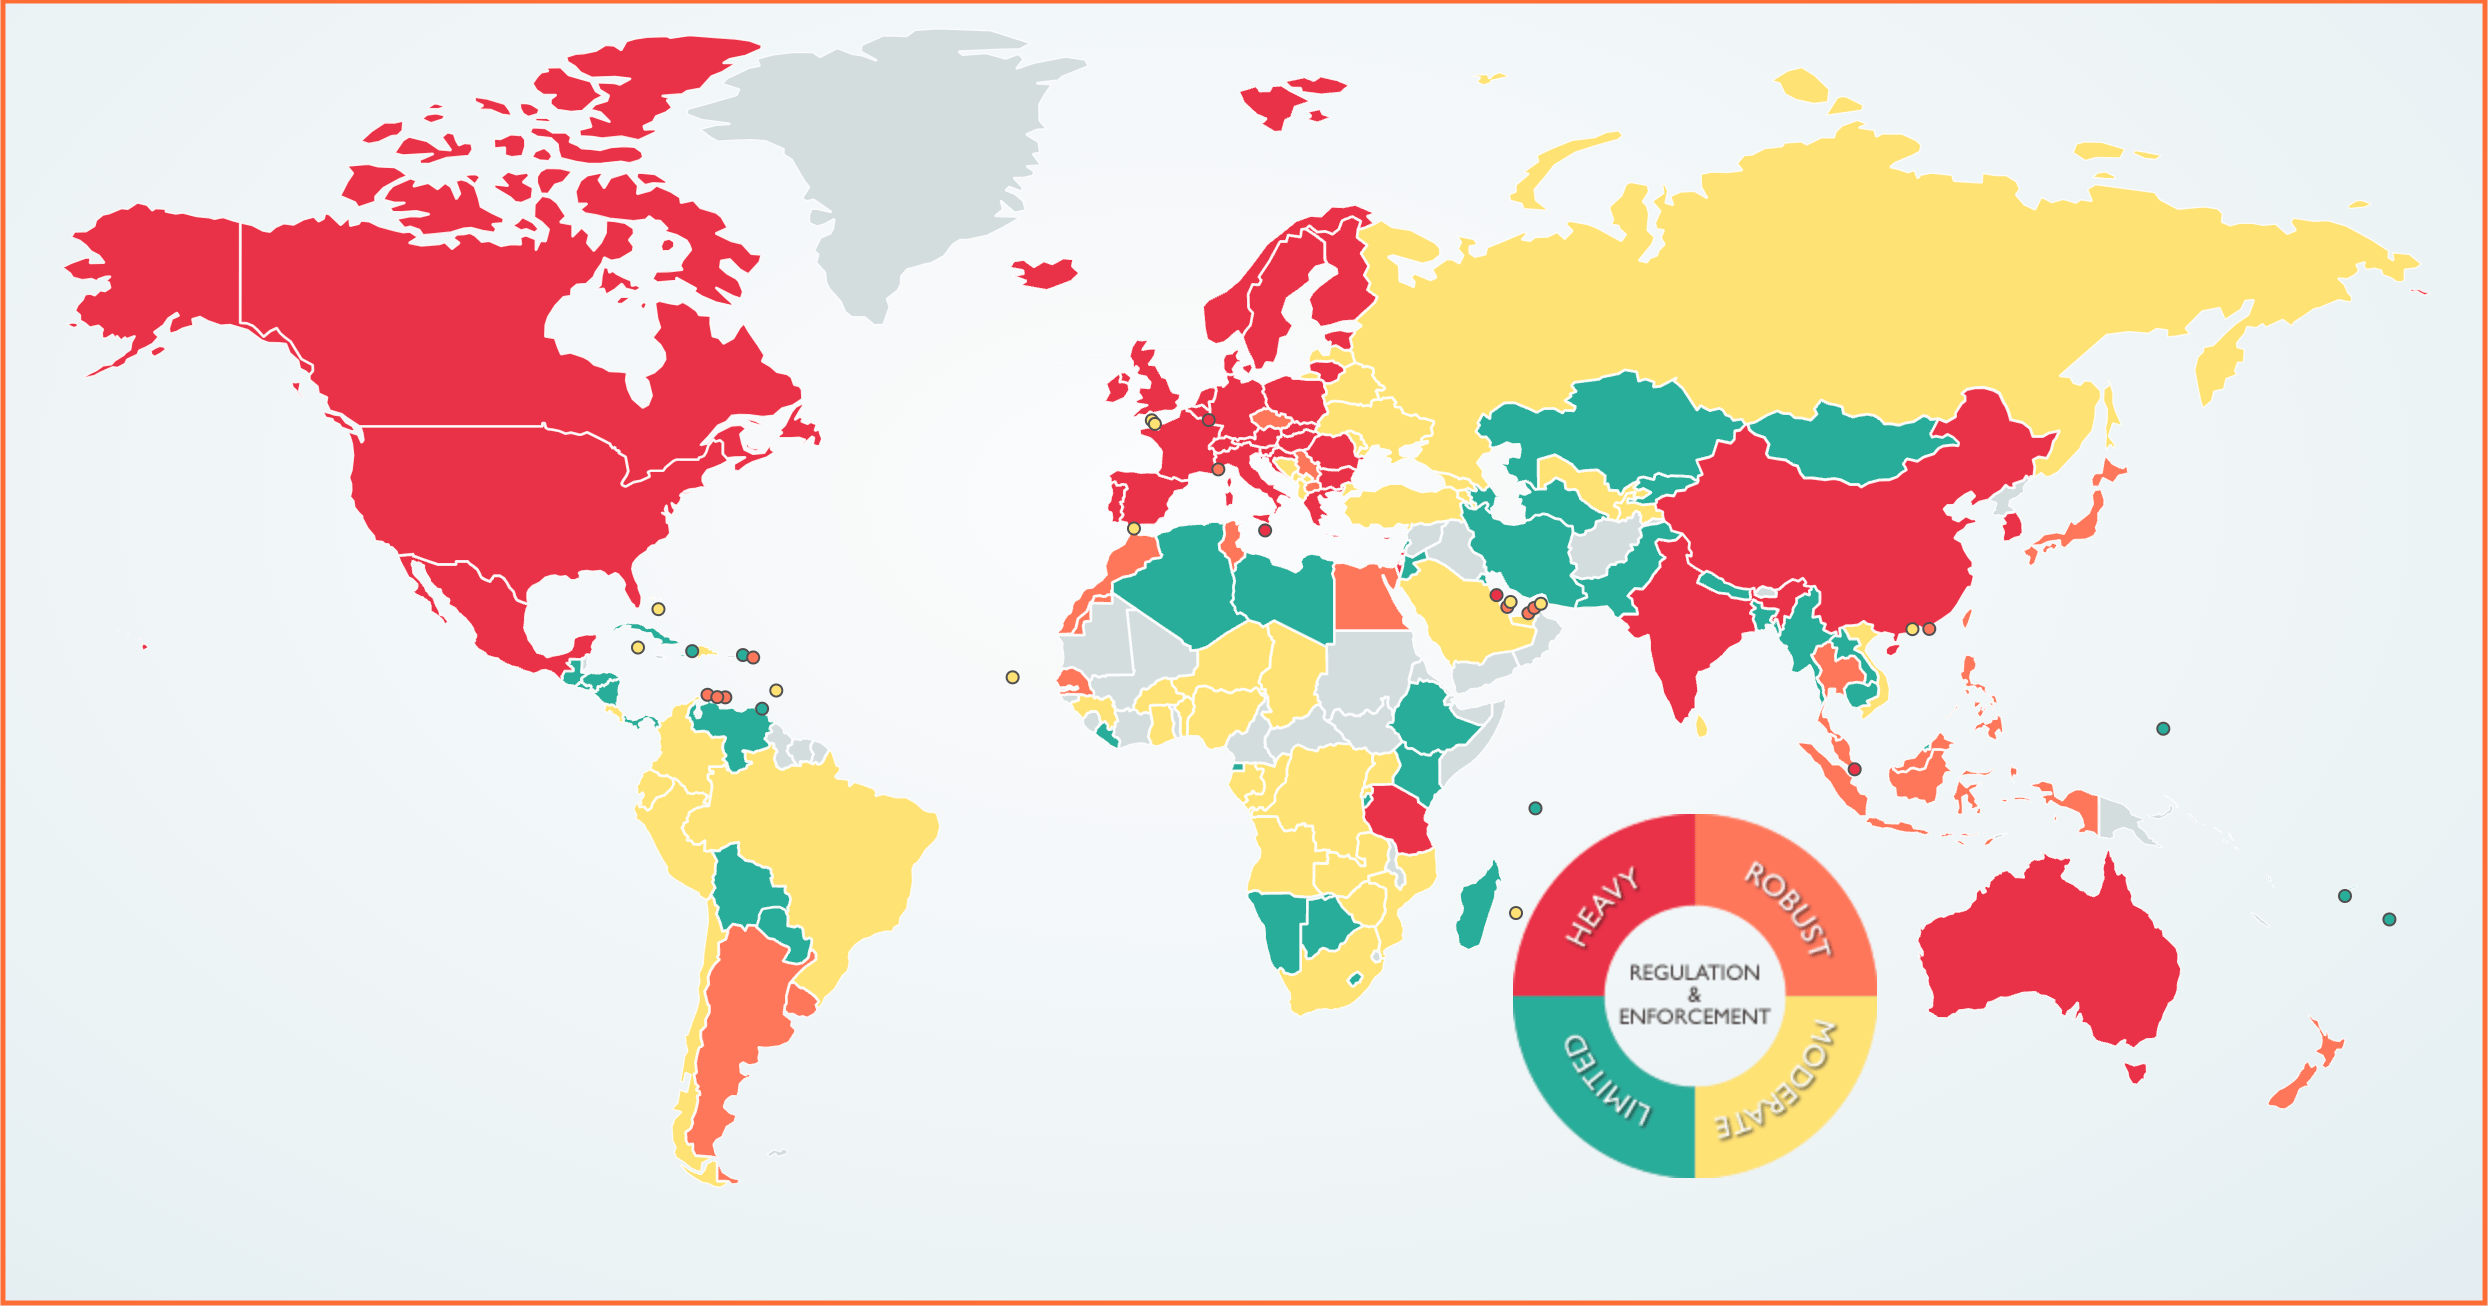
图片描述: 各国数据保护法
一个国家的前瞻性和数字化程度越高,其政府和公民对数据隐私的关注度就越高。根据您进行营销和销售的目标地区,您可能需要遵循不同的数据保护准则。接下来,让我们深入审视影响主要市场的法规。
数据保护的定义
数据保护是指用于保护敏感信息免受未经授权的访问、盗用、损坏或丢失的政策、流程和技术。它结合了管理、技术和物理控制措施,以确保数据的保密性、完整性和可用性。这些措施可保护个人、敏感及生物识别数据免受潜在威胁,确保信息保持安全和私密。
数据保护的重要性
数据保护比以往任何时候都更加关键。随着网络威胁、数据泄露和未经授权访问的日益普遍,保护敏感信息至关重要。有效的数据保护措施有助于防止财务损失、声誉受损和法律责任。此外,数据保护对于维系客户信任、确保遵守监管要求以及保护知识产权必不可少。
数据保护与数据隐私的区别
尽管这两个词经常互换使用,但数据保护与数据隐私是不同的概念。数据保护侧重于保护数据的技术和管理措施,例如加密、访问控制和数据安全协议。
另一方面,数据隐私关乎个人在其个人信息收集、使用和共享方面的权利与期望。它旨在确保个人对其数据拥有控制权,并使其隐私得到尊重。
理解数据保护与隐私之间的差异,对于企业有效管理客户数据跟踪并遵守隐私法规至关重要。
⚠️免责声明:本博文仅供参考,不构成法律建议。如有任何法律事务,请咨询法律专业人士。
《通用数据保护条例》(GDPR)
《通用数据保护条例》(GDPR)是一套规则,用于监管网站可以从用户那里收集哪些个人信息,以及必须如何管理、存储和使用这些数据。该规则分为 99 条,基于确保个人数据得到公平合法处理的基本数据保护原则。GDPR 适用于处理欧盟境内个人之个人数据的欧洲组织,以及以居住在欧盟境内的人群为目标的欧盟境外组织。
GDPR 于 2018 年 5 月 25 日生效。虽然其核心原则在整个欧洲保持一致,但每个国家都可以调整规则以满足特定需求。正因如此,了解 GDPR 在您所在国家/地区的具体适用情况至关重要。
同样重要的是要明白,GDPR 会对欧洲以外的企业和网站产生影响,包括美国和亚洲的企业及网站。即使访问您网站的人并非来自欧洲,您仍然需要遵循 GDPR 规则。
Cookie 受 GDPR 管辖,尽管该条例仅在第 30 条鉴于条款中提及过一次 Cookie。
根据 GDPR,Cookie 被视为个人数据,因为它们可以识别用户身份。因此,如果 GDPR 适用于您,获取 Cookie 同意至关重要。如果企业能够证明其拥有合法利益,即可处理用户数据。例如,出于直接营销目的处理客户数据即被视为一种合法利益。
GDPR 赋予个人多项新的隐私权利,使他们对其数据拥有更大的控制权。这有助于更好地保护个人数据。了解这些权利对于确保符合 GDPR 要求至关重要。如果您的企业受 GDPR 管辖,无论是在“设计之初还是在默认情况下”,数据保护都必须作为所有流程中的核心考量。建议咨询法律专家,以协助您透彻理解并遵循这份长达 88 页的法规。
有关在 Google Tag Manager 中配置同意信号、CMP 和 Consent Mode 的实操演示,请查看我们的 Google Tag Manager GDPR 合规指南。
《电子隐私指令》以及即将出台的《电子隐私条例》也对 GDPR 提供了支持。让我们进一步探讨这些内容。
《电子隐私指令》
《电子隐私指令》最初于 2002 年通过并于 2009 年修订,通常被称为“Cookie 法”,因为它促成了 Cookie 同意弹窗的广泛普及。该指令专注于电子通信的保密性和用户跟踪,对 GDPR 形成补充,并且在某些情况下优先于 GDPR 适用。
《电子隐私指令》针对如何告知用户并获取其收集电子数据的同意提供了详尽指南。它强调了企业合规收集和妥善管理用户这些数据的责任。
企业还必须进行数据保护影响评估,以评估与数据处理活动相关的风险。
《电子隐私指令》的要点如下:
- 存储 Cookie 需要获得用户 Cookie 同意。
- 确保电子通信的保密性。
- 规范未经请求的通信,并要求对此类通信取得同意。
- 制定流量和位置数据的处理规则。
- 赋予用户控制其个人数据使用的权力。
《电子隐私条例》
经常与《电子隐私指令》一并讨论的《电子隐私条例》则有所不同。它将《电子隐私指令》转化为具有约束力的法律,使合规成为强制性要求,并对侵犯数据隐私的行为实施处罚。
确保数据保护合规对于规避处罚和维护用户信任至关重要。
《电子隐私条例》正处于制定的最后阶段。其旨在针对 Cookie 的使用确立更加明确的规则。
《电子隐私条例》的要点如下:
- Cookie 同意:要求对 Cookie 和跟踪行为取得明确的用户同意。
- 通信隐私:保护电子通信的保密性。
- 直接营销:规范未经请求的电子营销,要求取得用户同意。
- 用户控制:增强用户对数据和隐私设置的控制权。
- 全球适用:适用于面向欧盟用户的非欧盟服务。
截至 2024 年 9 月,《电子隐私条例》仍未最终敲定。
《加利福尼亚州消费者隐私法案》(CCPA)
如果您的企业在加利福尼亚州运营,则必须了解 CCPA 合规要求,使用同意管理平台来管理消费者权利,并遵守当地的数据隐私法规。《加利福尼亚州消费者隐私法案》(CCPA)可能会影响您的网站如何被允许管理加州居民的个人信息。
任命数据保护官可以帮助企业妥善管理针对 CCPA 和其他数据隐私法规的合规工作。
CCPA 赋予消费者对其被企业收集的个人信息拥有更多控制权。CCPA 的各项规则为企业依法依规运营提供了指引。
这部关键法律赋予了加州消费者几项核心权利:
- 知晓企业收集了哪些个人信息、如何使用这些信息以及与谁共享的权利。
- 要求删除其个人信息的权利(存在某些例外情况)。
- 选择退出出售或共享其个人信息的权利。
- 因行使 CCPA 权利而不会受到歧视性对待的权利。
2020 年 11 月,加州选民通过了第 24 号提案,即《加利福尼亚州隐私权法案》(CPRA)。该法案对 CCPA 进行了修订和补充,引入了更多隐私保护措施,并于 2023 年 1 月 1 日起生效。
自该日起,消费者获得了新的权利,例如:
- 更正企业所持有的关于他们不准确个人信息的权利。
- 限制其敏感个人信息的使用和共享方式的权利。
遵循 CCPA 的企业必须回应消费者行使这些权利的请求,并就其隐私实践提供明确的信息。CCPA 适用于众多公司,包括数据经纪商。
《加利福尼亚州隐私权法案》(CPRA)
于 2023 年 1 月生效的《加利福尼亚州隐私权法案》(CPRA)对 CCPA 进行了扩展和更新,赋予了消费者更多权利。由于 CPRA 并没有创设一部全新的法律,因此通常被称为“CCPA”或“修订后的 CCPA”。
CPRA 对 CCPA 引入了多项关键变更:
- 1.新增消费者权利:增加了更正个人信息以及限制敏感数据使用的权利。
- 2.敏感数据类别:引入了“敏感个人信息”概念并提供额外保护。
- 3.数据保留期限限制:要求企业披露并限制其保留个人数据的时长。
- 4.设立新的执法机构:设立了加利福尼亚州隐私保护局(CPPA)负责执法。加利福尼亚州隐私保护局(CPPA)是负责执行 CPRA 的数据保护机构。
- 5.更广泛的数据共享规则:将选择退出权利扩展至涵盖个人数据的共享,而不仅仅是出售。
- 6.更高的企业适用门槛:适用门槛从处理 50,000 名消费者的个人数据提高至 100,000 名或以上。
这些变更使 CPRA 比 CCPA 更加全面。
其他数据隐私法律
全球各地还存在其他重要的数据隐私和数据保护法律。以下是值得关注的最具影响力的几部法律。
| 名称 | 国家/地区 | 概述 |
| 《个人信息保护法》(PIPL) | 中国 | 规范中国境内的个人数据处理活动,重点关注知情同意和跨境数据传输。 |
| 《巴西通用数据保护法》(LGPD) | 巴西 | 提供了全面的数据保护规则,并赋予个人对其个人数据的各项权利。 |
| 《个人数据保护法》(PDPA) | 新加坡 | 制定了收集、使用和披露个人数据的规则,确保公共和私营部门的隐私保护。 |
| 《个人信息保护法》(POPIA) | 南非 | 规范个人信息的处理,并赋予个人保护其隐私的权利,其机制与 GDPR 非常类似。 |
| 《1988 年隐私法》 | 澳大利亚 | 涵盖政府和企业处理个人信息的方式,重点在于保护隐私和数据安全。 |
| 《联邦个人数据保护法》(LFPDPPP) | 墨西哥 | 规范私营实体处理个人数据的方式,确保个人对其信息拥有控制权。 |
| 《2018 年数据保护法》 | 英国 | 在英国落实了 GDPR 的要求,并结合英国国情制定了补充条款,在英国脱欧后继续维持严格的数据保护标准。 |
在处理客户数据时,需要关注的法规确实很多,不是吗?我们建议任何处理用户个人数据的企业都应寻求专业的法律建议。
数字营销与隐私保护:如何在合规的同时保持业务成功?
在应对隐私法规的同时兼顾销售和营销工作是一项严峻的挑战。营销中的用户数据隐私是一个热门话题,可以从不同角度切入。制定健全的数据保护策略对于在遵守隐私法规的同时保持高效的营销成效至关重要。在 Stape,我们坚信转向服务端跟踪和第一方数据是企业在竞争中保持领先所应采取的具有前瞻性的战略举措。
以下是其运作机制及其不可或缺的原因。
第一方数据
应对因隐私法带来的 Cookie 限制的最佳方法之一是转向第一方数据。第一方数据是指您通过自己的渠道直接从客户那里收集的信息。它包含了您使用自身可控的工具和互动方式所收集到的有关客户如何与您的企业进行互动的全部细节。
强有力的数据保护措施可以帮助企业保障所收集的第一方数据的安全。
这些数据使您能够提升个性化体验并加深客户关系。您还可以利用客户行为和购买历史记录来优化受众定位。
服务端跟踪
服务端跟踪涉及在您自己的服务器上收集和处理数据,而不是依赖第三方服务。这种方法使您对所收集的数据及其用途拥有更大的控制权,这对于隐私合规至关重要。服务端跟踪提供了充分的数据保护解决方案,带来了对数据收集和使用的更强控制力。通过合适的解决方案和增强功能正确配置服务端 GTM,可以在多个方面帮助您遵守 GDPR 规定。
| 问题 | Stape 解决方案 | 运作原理 |
| 由广告拦截器和 ITP 导致的数据丢失。 | Custom GTM and GA4 Loader | Custom Loader 修改了 GTM 和 GA4 脚本的加载路径,使其更能抵御广告拦截器和 ITP 的拦截。将其与自定义网域结合使用,有助于设置第一方 Cookie、延长其生命周期并防止脚本被拦截。所有方案均提供该增强功能。如需激活,请登录您的 stape.io 账户,在容器的增强功能部分添加您的 WEB GTM ID,然后在控制台中检查修改后的请求。 |
| 跟踪访客位置。 | Geo Headers | GEO Headers 增强功能允许您在服务端 Google Tag Manager 的事件数据中包含 X-GEO-Country、X-GEO-Region、X-GEO-City、X-GEO-Ipaddress 和 X-GEO-PostalCode。该功能使用了由 MaxMind 提供的 GeoLite2 数据,可在 MaxMind 获取。 |
| 保护用户隐私的需求。 | Anonymizer | 所有 Stape 用户均可使用 Anonymizer 增强功能。其主要目的是从 Google Analytics 4 中移除或匿名化用户数据。欢迎观看我们的视频教程,了解如何通过服务端 GTM——Anonymizer 增强功能在 GA4 中匿名化用户数据。 |
| 需要将所有数据处理保留在欧盟境内。 | Stape Europe | 借助 Stape Europe,您无需担心欧盟代理服务器的问题即可保持符合 GDPR 规范。您可以直接在服务端 Google Tag Manager 界面中进行数据匿名化。 |
结语
GDPR、CCPA 和 CPRA 等法规要求您谨慎管理网站访问者信息的收集与共享。严禁向第三方供应商共享任何个人身份信息(PII)。
数据保护最佳实践可以帮助企业确保合规并有效保护用户数据。
通过服务端跟踪,您可以完全掌控数据流,确保每个供应商仅接收您在服务端代码中配置的特定信息。立即免费体验 Stape,确保您的服务端跟踪合规且安全!

评论