Як глобальні закони про конфіденційність даних впливають на стратегії відстеження користувачів
Автор:
Liudmyla Kharchenko
Цікавитеся, як збалансувати конфіденційність і маркетинг? Потрібна допомога, щоб зрозуміти, які закони про захист даних можуть вплинути на ваш бізнес? Ви в правильному місці. У цьому дописі ми розглянемо найважливіші нормативні акти щодо конфіденційності та обговоримо їхній вплив на стратегії трекінгу. Ми також детально розберемо відстеження даних клієнтів відповідно до закону та пояснимо, як Stape допомагає дотримуватися вимог захисту даних, зберігаючи точність моніторингу взаємодії користувачів.
У цій статті ми розглянемо всі типи законів про конфіденційність і те, як налаштувати свій трекінг. Перейдіть одразу до розділу: «як успішно використовувати серверний трекінг і дотримуватися вимог законодавства».
Закони про захист даних і конфіденційність — макроперспектива
Закони про захист даних і конфіденційність активно розвиваються по всьому світу. Вони формують комплексну систему захисту даних, яка відрізняється залежно від країни. Погляньте на карту нижче, щоб отримати повне уявлення про ситуацію.
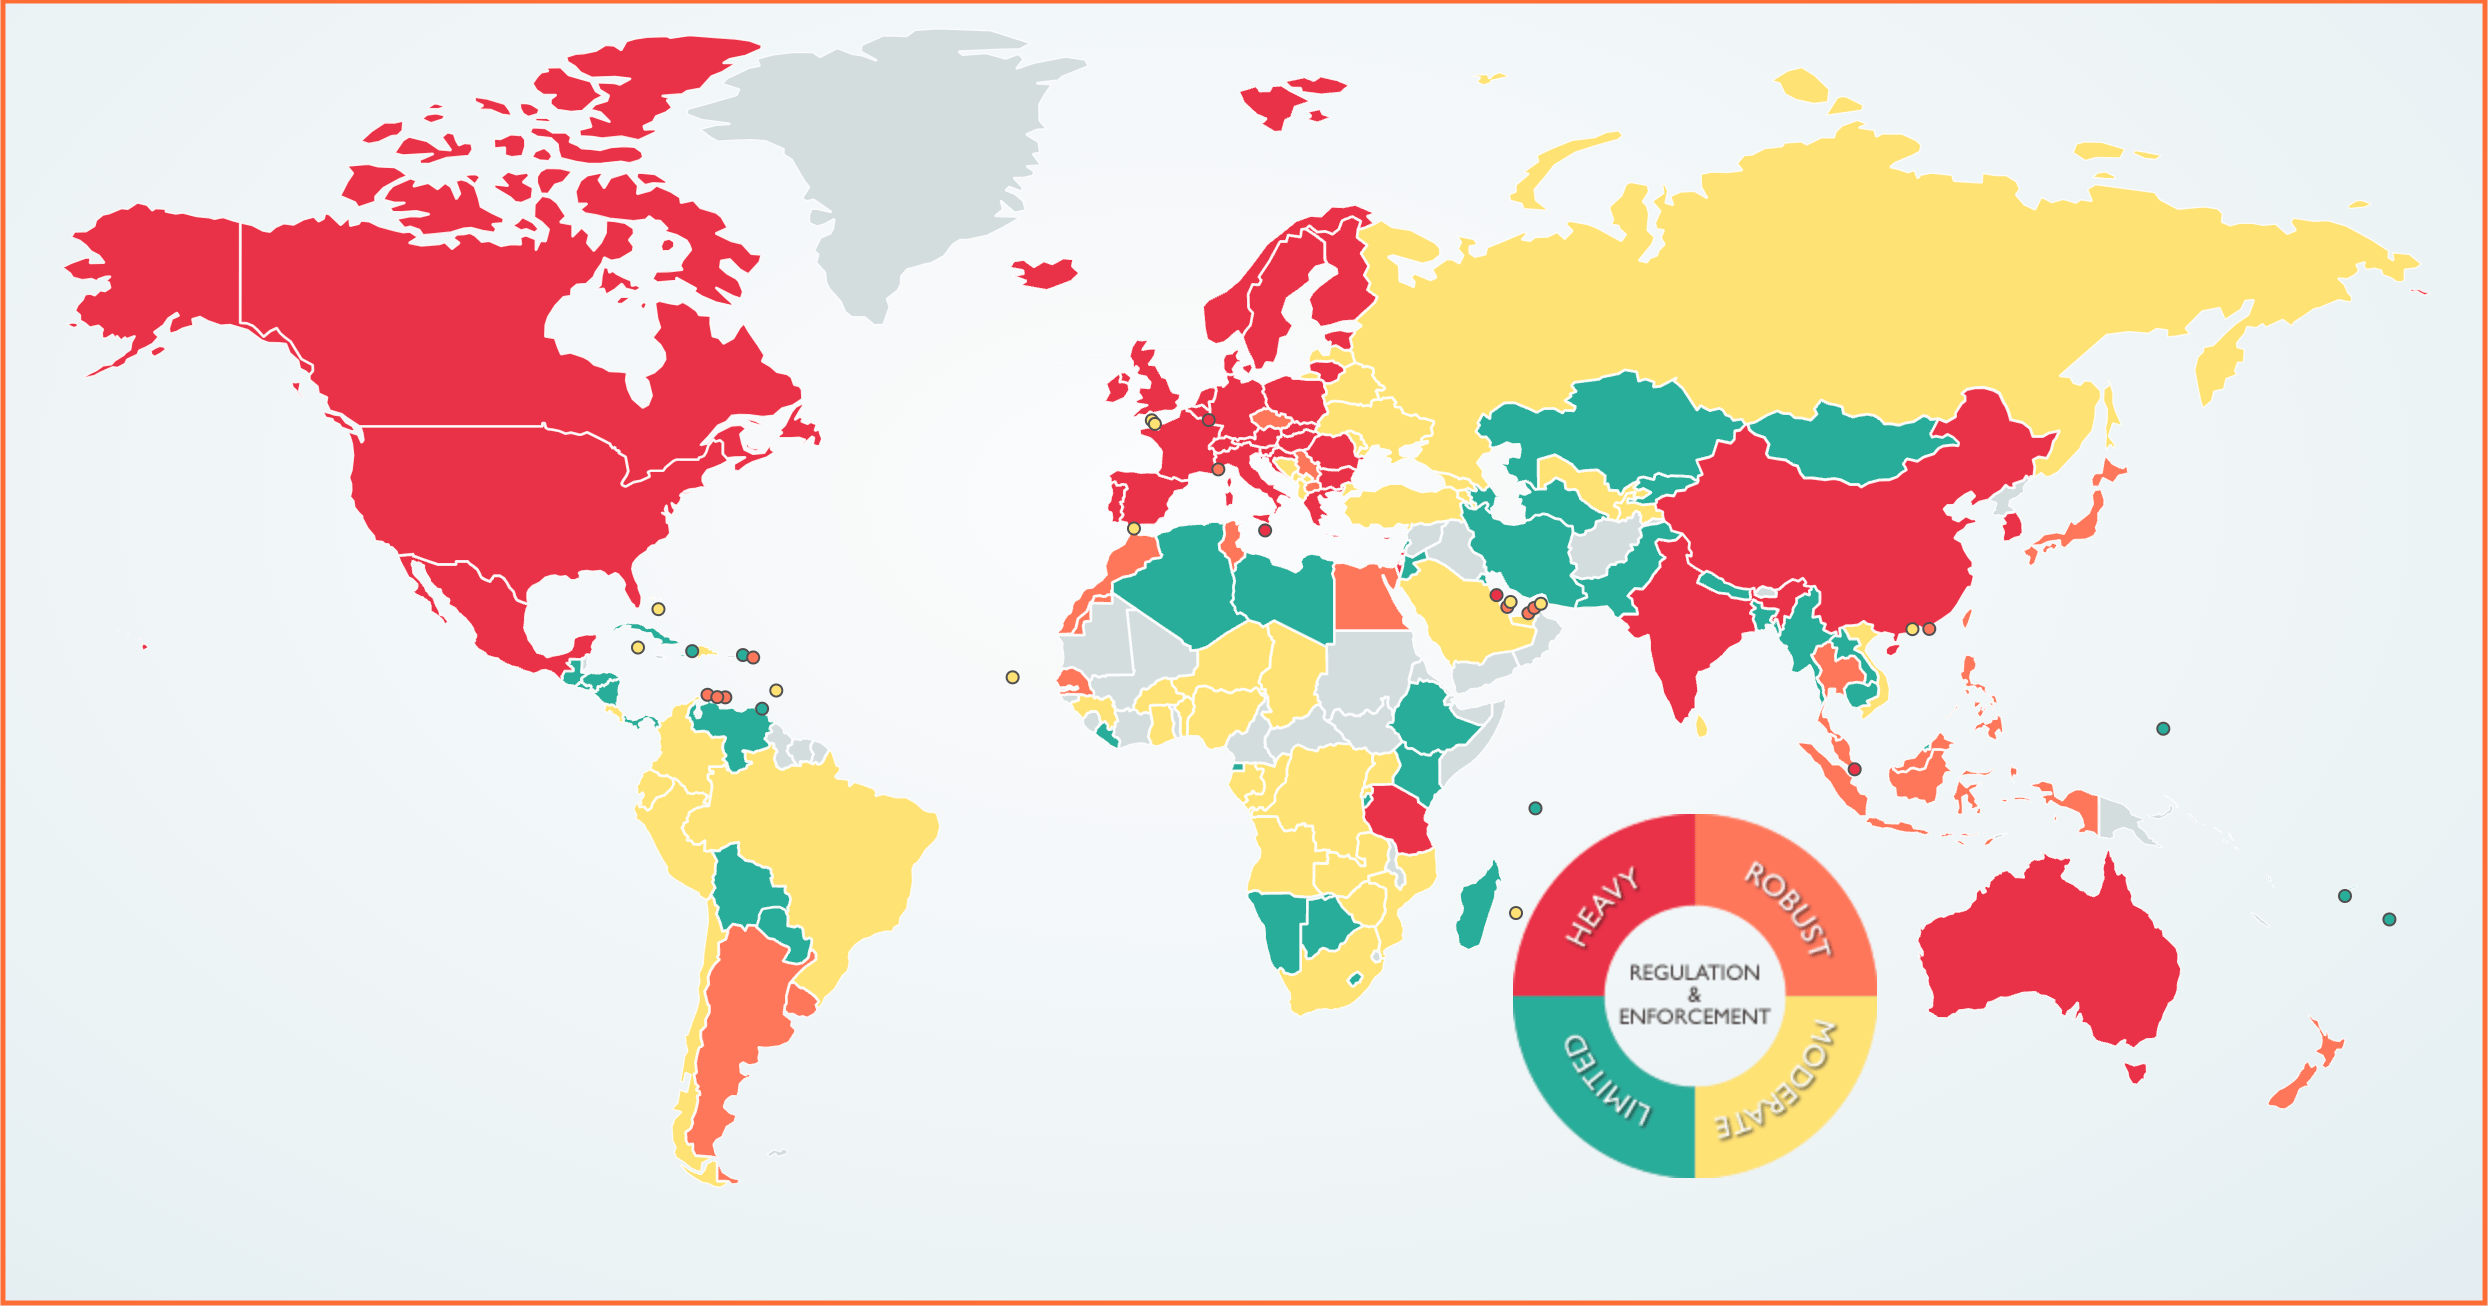
Опис зображення: Закони про захист даних за країнами
Що прогресивніша та більш цифровізована країна, то більше її уряд і громадяни переймаються конфіденційністю даних. Можливо, вам доведеться дотримуватися різних правил захисту даних залежно від регіону, де ви ведете маркетинг і продажі. Розгляньмо детальніше ті з них, що впливають на основні ринки.
Визначення захисту даних
Захист даних — це політики, процедури та технології для захисту конфіденційної інформації від несанкціонованого доступу, крадіжки, пошкодження чи втрати. Він охоплює поєднання адміністративних, технічних і фізичних засобів контролю для забезпечення конфіденційності, цілісності та доступності даних. Ці заходи захищають персональні, чутливі та біометричні дані від потенційних загроз, гарантуючи безпеку та приватність інформації.
Важливість захисту даних
Захист даних сьогодні важливий як ніколи. Зі зростанням кіберзагроз, витоків даних і випадків несанкціонованого доступу надійний захист конфіденційної інформації має вирішальне значення. Ефективні заходи захисту даних допомагають запобігти фінансовим збиткам, репутаційним втратам і юридичній відповідальності. Крім того, захист даних необхідний для підтримки довіри клієнтів, забезпечення відповідності нормативним вимогам і захисту інтелектуальної власності.
Захист даних проти конфіденційності даних
Хоча ці терміни часто взаємозамінні, захист даних і конфіденційність даних — це різні поняття. Захист даних зосереджений на технічних та адміністративних заходах безпеки, таких як шифрування, контроль доступу та протоколи безпеки даних.
З іншого боку, конфіденційність даних стосується прав та очікувань людей щодо збирання, використання та поширення їхньої особистої інформації. Вона полягає в тому, щоб надати користувачам контроль над власними даними та гарантувати повагу до їхньої приватності.
Розуміння різниці між захистом і конфіденційністю даних має вирішальне значення для бізнесу, щоб ефективно керувати відстеженням даних клієнтів і дотримуватися вимог законодавства.
⚠️Відмова від відповідальності: цей допис у блозі створений виключно для інформаційних цілей і не є юридичною консультацією. Будь ласка, зверніться до юриста з будь-яких правових питань.
Загальний регламент захисту даних (GDPR)
Загальний регламент захисту даних (GDPR) — це звід правил, які визначають, яку персональну інформацію вебсайти можуть збирати від користувачів і як вони мають керувати цими даними, зберігати та використовувати їх. Правила поділені на 99 статей, що базуються на фундаментальних принципах захисту даних, які забезпечують чесну та законну обробку персональних даних. GDPR застосовується до європейських організацій, які обробляють персональні дані фізичних осіб у ЄС, а також до організацій за межами ЄС, діяльність яких спрямована на жителів ЄС.
GDPR набув чинності 25 травня 2018 року. Хоча основні принципи однакові для всієї Європи, кожна країна може адаптувати правила відповідно до конкретних потреб. Ось чому важливо знати, як саме GDPR діє у вашій країні.
Також важливо розуміти, що GDPR впливає на бізнеси та вебсайти за межами Європи, зокрема в США та Азії. Навіть якщо ваш вебсайт відвідує хтось не з Європи, вам все одно потрібно дотримуватися правил GDPR.
Cookies підпадають під дію GDPR, хоча вони згадуються лише один раз у пункті 30 преамбули.
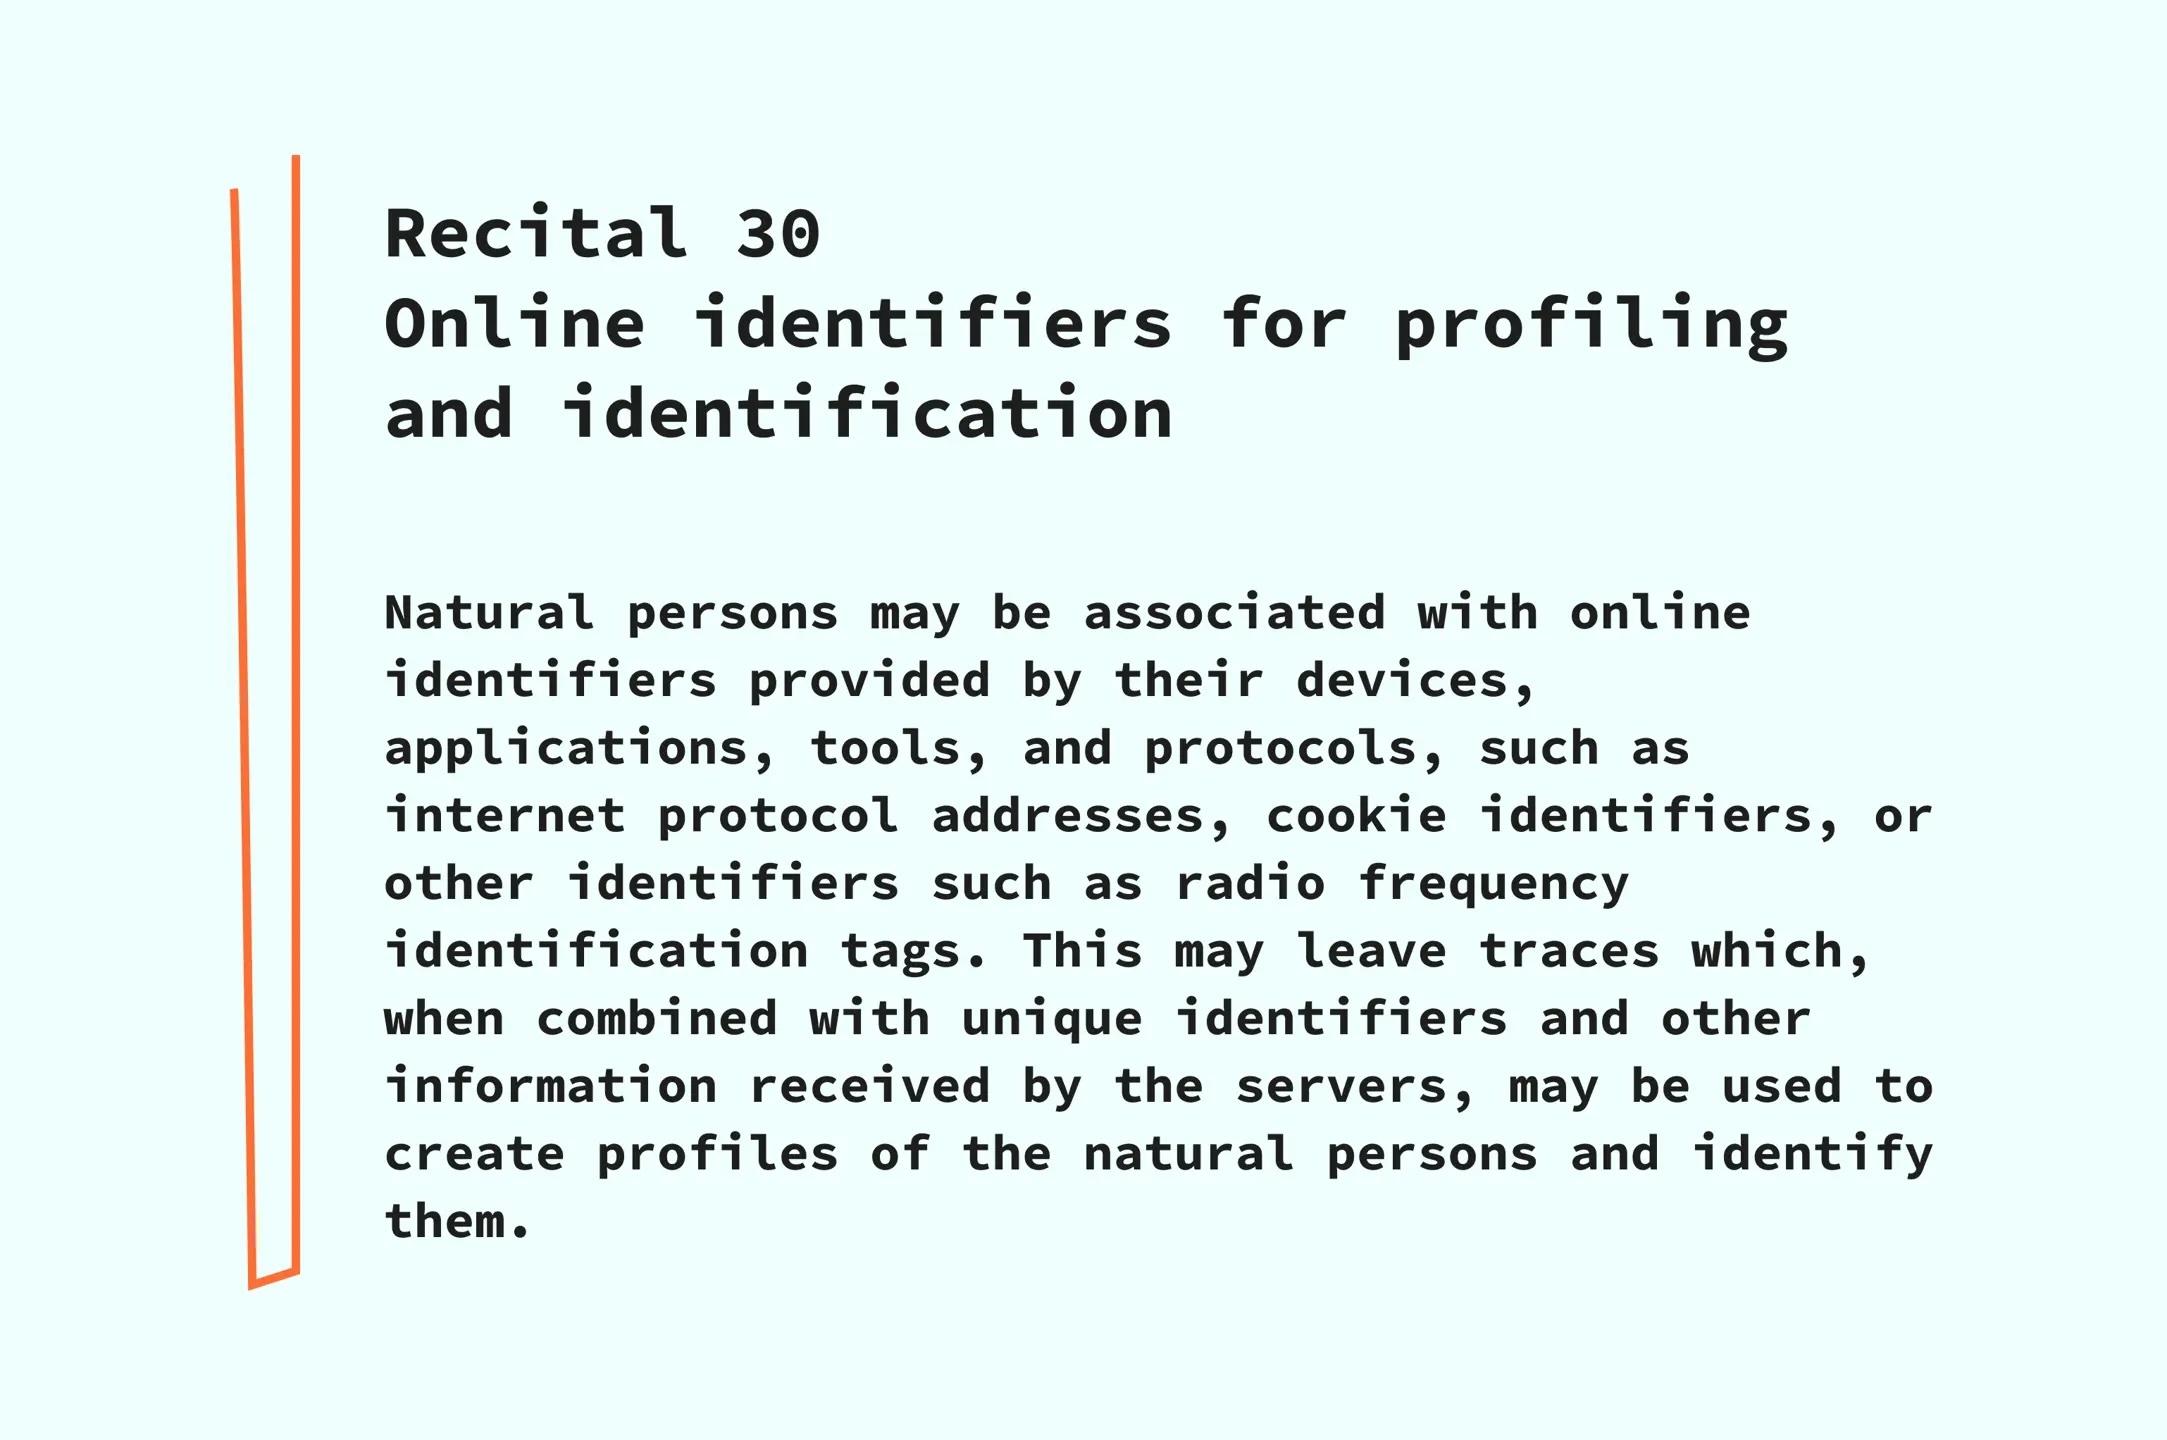
Відповідно до GDPR, cookies вважаються персональними даними, оскільки вони можуть ідентифікувати користувачів. Тому, якщо дія GDPR поширюється на вас, отримання згоди на використання cookies є обов'язковим. Компанії можуть обробляти дані користувачів, якщо можуть обґрунтувати це законним інтересом. Наприклад, обробка даних клієнтів для прямого маркетингу вважається законним інтересом.
GDPR надає фізичним особам низку нових прав щодо конфіденційності, щоб надати їм більше контролю над своїми даними. Це забезпечує кращий захист персональних даних. Розуміння цих прав є вирішальним для забезпечення відповідності вимогам GDPR. Якщо ваш бізнес підпадає під дію GDPR, захист даних має бути ключовим фактором у всіх ваших процесах — як «за замовчуванням», так і «на етапі проєктування». Проконсультуйтеся з юристами, щоб розібратися в цьому регламенті на 88 сторінок.
Практичні інструкції з налаштування сигналів згоди, CMP та Consent Mode у Google Tag Manager дивіться в нашому гайді про відповідність Google Tag Manager вимогам GDPR.
Директива ePrivacy та майбутній Регламент ePrivacy також підтримують GDPR. Розгляньмо їх детальніше.
Директива ePrivacy
Директиву ePrivacy, вперше прийняту у 2002 році та оновлену у 2009 році, часто називають «законом про cookies», оскільки вона призвела до широкого розповсюдження банерів зі згодою на використання cookies. Вона доповнює GDPR та іноді має перевагу над ним, зосереджуючись на конфіденційності електронних комунікацій та відстеженні користувачів.
Директива ePrivacy містить детальні рекомендації щодо того, як слід інформувати користувачів та отримувати їхню згоду на збір електронних даних. Вона підкреслює відповідальність компаній за належний збір і керування цими даними користувачів.
Компанії також повинні проводити оцінку впливу на захист даних, щоб оцінити ризики, пов'язані з діяльністю з обробки даних.
Нижче наведено основні положення Директиви ePrivacy:
- Вимагає згоди користувача на використання cookies для збереження cookies.
- Гарантує конфіденційність електронних комунікацій.
- Регулює та вимагає згоди на небажані комунікації.
- Встановлює правила обробки даних про трафік і місцезнаходження.
- Надає користувачам можливість контролювати використання своїх персональних даних.
Регламент ePrivacy
Регламент ePrivacy, який часто обговорюють поруч із Директивою ePrivacy, відрізняється від неї. Він перетворює Директиву ePrivacy на обов'язковий закон, роблячи його дотримання обов'язковим та передбачаючи штрафи за порушення конфіденційності даних.
Забезпечення відповідності вимогам захисту даних має вирішальне значення для уникнення штрафів і збереження довіри користувачів.
Розробка Регламенту ePrivacy наближається до фінальних етапів. Його мета — встановити чіткіші правила щодо використання cookies.
Нижче наведено основні положення Регламенту ePrivacy:
- Згода на використання cookies. Вимагає явної згоди користувача на cookies та відстеження.
- Конфіденційність зв'язку. Захищає конфіденційність електронних комунікацій.
- Прямий маркетинг. Регулює небажаний електронний маркетинг, вимагаючи згоди користувача.
- Контроль користувача. Посилює контроль користувача над даними та налаштуваннями конфіденційності.
- Глобальне охоплення. Застосовується до сервісів з-поза меж ЄС, орієнтованих на користувачів з ЄС.
Станом на вересень 2024 року Регламент ePrivacy все ще не фіналізовано.
Закон Каліфорнії про захист конфіденційності споживачів (CCPA)
Якщо ваш бізнес працює в Каліфорнії, ви повинні розуміти вимоги CCPA, використовувати платформу керування згодою для управління правами споживачів і відповідати місцевим нормам щодо конфіденційності даних. Закон Каліфорнії про захист конфіденційності споживачів (CCPA) може вплинути на те, як вашому вебсайту дозволено керувати особистою інформацією жителів Каліфорнії.
Призначення інспектора із захисту даних може допомогти бізнесу забезпечити відповідність вимогам CCPA та інших норм щодо конфіденційності даних.
CCPA надає споживачам більше контролю над особистою інформацією, яку компанії збирають про них. Правила CCPA спрямовують бізнес щодо дотримання закону.
Цей важливий закон надає споживачам із Каліфорнії кілька ключових прав:
- Право знати, яку особисту інформацію збирає бізнес, як вона використовується та кому передається.
- Право вимагати видалення своєї особистої інформації (за деякими винятками).
- Право відмовитися від продажу або передачі своєї особистої інформації.
- Право не зазнавати дискримінації за здійснення своїх прав за CCPA.
У листопаді 2020 року виборці Каліфорнії ухвалили Proposition 24 — Закон Каліфорнії про права на конфіденційність (CPRA). Цей закон вніс зміни та доповнення до CCPA, додавши більше заходів захисту конфіденційності, які набули чинності 1 січня 2023 року.
Починаючи з цієї дати, споживачі отримали нові права, зокрема:
- Право виправляти неточну особисту інформацію, якою володіє про них бізнес.
- Право обмежувати використання та передачу своєї чутливої особистої інформації.
Компанії, які підпадають під дію CCPA, повинні відповідати на запити споживачів щодо здійснення цих прав і надавати чітку інформацію про свої практики конфіденційності. CCPA застосовується до багатьох компаній, зокрема до брокерів даних.
Закон Каліфорнії про права на конфіденційність (CPRA)
Закон Каліфорнії про права на конфіденційність (CPRA), який набув чинності в січні 2023 року, розширює та оновлює CCPA, надаючи споживачам більше прав. Оскільки CPRA не створює нового окремого закону, його зазвичай називають «CCPA» або «CCPA зі змінами».
CPRA вносить кілька важливих змін до CCPA:
- 1.Нові права споживачів. Додаються права виправляти особисту інформацію та обмежувати використання чутливих даних.
- 2.Категорія чутливих даних. Вводиться поняття «чутлива особиста інформація» з додатковими заходами захисту.
- 3.Обмеження зберігання даних. Вимагає від компаній розкривати та обмежувати терміни зберігання персональних даних.
- 4.Новий орган контролю. Для забезпечення виконання створюється California Privacy Protection Agency (CPPA). California Privacy Protection Agency (CPPA) — це орган захисту даних, відповідальний за забезпечення дотримання CPRA.
- 5.Ширші правила передачі даних. Поширює право на відмову не лише на продаж, але й на передачу персональних даних.
- 6.Вищий поріг для бізнесу. Застосовується до компаній, які обробляють дані 100 000 або більше споживачів (раніше — 50 000).
Ці зміни роблять CPRA комплекснішим, ніж CCPA.
Інші закони про конфіденційність даних
У світі існують й інші важливі закони про конфіденційність і захист даних. Нижче наведено найвпливовіші з них, на які варто звернути увагу.
| Назва | Країна | Огляд |
| Personal Information Protection Law (PIPL) | Китай | Регулює обробку персональних даних у Китаї з акцентом на згоду та транскордонну передачу даних. |
| Brazilian General Data Protection Law (LGPD) | Бразилія | Містить комплексні правила захисту даних і надає фізичним особам права щодо персональних даних. |
| Personal Data Protection Act (PDPA) | Сінгапур | Встановлює правила збору, використання та розкриття персональних даних, забезпечуючи захист конфіденційності в державному та приватному секторах. |
| Protection of Personal Information Act (POPIA) | ПАР | Регулює обробку особистої інформації та надає фізичним особам право на захист своєї конфіденційності, подібно до GDPR. |
| Privacy Act 1988 | Австралія | Охоплює правила роботи з особистою інформацією для державних органів і бізнесу, фокусуючись на захисті конфіденційності та безпеці даних. |
| Federal Law on the Protection of Personal Data (LFPDPPP) | Мексика | Регулює роботу приватних організацій із персональними даними, гарантуючи фізичним особам контроль над своєю інформацією. |
| Data Protection Act 2018 | Велика Британія | Впроваджує GDPR у Великій Британії з додатковими положеннями, адаптованими до контексту країни, зберігаючи високі стандарти захисту даних після Brexit. |
Чимало всього, за чим потрібно стежити під час роботи з даними клієнтів, чи не так? Ми рекомендуємо звертатися за професійною юридичною консультацією будь-якому бізнесу, що працює з персональними даними своїх користувачів.
Цифровий маркетинг і конфіденційність: як залишатися успішними та відповідати вимогам?
Орієнтуватися в правилах конфіденційності, зберігаючи при цьому ефективність продажів і маркетингу, — непросте завдання. Конфіденційність даних користувачів у маркетингу — це актуальна тема, до якої можна підходити з різних боків. Надійна стратегія захисту даних має вирішальне значення для дотримання нормативних вимог без втрати ефективності маркетингу. У Stape ми переконані, що перехід на серверний трекінг і першосторонні дані — це стратегічний далекоглядний крок, який бізнес повинен зробити, щоб випереджати конкурентів.
Ось як це працює та чому це важливо.
Першосторонні дані
Один із найкращих способів підготуватися до обмежень cookies через закони про конфіденційність — це перейти на першосторонні дані. Першосторонні дані — це інформація, яку ви збираєте безпосередньо від своїх клієнтів через власні канали. Вона включає всі деталі про те, як клієнти взаємодіють із вашим бізнесом за допомогою інструментів і точок контакту, які ви контролюєте.
Надійні заходи захисту даних допомагають бізнесу захистити зібрані першосторонні дані.
Ці дані дають змогу покращити персоналізацію та зміцнити відносини з клієнтами. Ви також можете вдосконалити таргетинг, використовуючи поведінку клієнтів та історію покупок.
Серверний трекінг
Серверний трекінг передбачає збір та обробку даних на ваших серверах, а не через сторонні сервіси. Цей метод забезпечує більший контроль над зібраними даними та їхнім використанням, що є критично важливим для дотримання вимог конфіденційності. Серверний трекінг пропонує надійні рішення для захисту даних, надаючи більший контроль над їх збором і використанням. Правильне налаштування серверного GTM із відповідним рішенням і power-up'ами допоможе вам дотримуватися правил GDPR кількома способами.
| Проблема | Рішення Stape | Як це працює |
| Втрата даних через блокувачі реклами та ITP. | Custom GTM and GA4 Loader | Custom Loader змінює шляхи завантаження скриптів GTM і GA4, роблячи їх стійкішими до блокувачів реклами та ITP. Використання його з Custom Domain допомагає встановлювати першосторонні cookies, подовжувати термін їхньої дії та захищати скрипти від блокування. Цей power-up доступний на всіх тарифах. Щоб активувати його, увійдіть у свій акаунт stape.io, додайте свій WEB GTM ID у розділі container power-ups і перевірте змінені запити в консолі. |
| Відстеження місцезнаходження відвідувачів. | Geo Headers | Power-up GEO Headers дозволяє включати X-GEO-Country, X-GEO-Region, X-GEO-City, X-GEO-Ipaddress та X-GEO-PostalCode у дані подій у вашому серверному Google Tag Manager. Ця функція використовує дані GeoLite2 від MaxMind, доступні на MaxMind. |
| Необхідність захисту конфіденційності користувачів. | Anonymizer | Power-up Anonymizer доступний для всіх користувачів Stape. Його головна мета — видаляти або анонімізувати дані користувачів з Google Analytics 4. Перегляньте нашу відеоінструкцію про анонімізацію даних користувачів у GA4 за допомогою серверного GTM — power-up Anonymizer. |
| Необхідність зберігати всю обробку даних у межах Європейського Союзу. | Stape Europe | Зі Stape Europe вам не потрібно турбуватися про проксі-сервер у ЄС, щоб відповідати вимогам GDPR. Ви можете отримати прямий доступ до анонімізації даних в інтерфейсі серверного Google Tag Manager. |
Висновки
Такі регуляторні акти, як GDPR, CCPA та CPRA, вимагають ретельно керувати збором і передачею інформації про відвідувачів вашого вебсайту. Передача будь-якої особистої інформації (PII) стороннім вендорам заборонена.
Найкращі практики захисту даних можуть допомогти бізнесу забезпечити відповідність вимогам та ефективно захистити дані користувачів.
Завдяки серверному трекінгу ви маєте повний контроль над потоком даних, гарантуючи, що кожен вендор отримує лише ту конкретну інформацію, яку ви налаштували у своїх серверних тегах. Отримайте Stape безкоштовно вже сьогодні та переконайтеся, що ваш серверний трекінг відповідає вимогам і є безпечним!
Хочете перейти на серверний трекінг?
Чудово! Натисніть «Спробувати безкоштовно», щоб зареєструватися й ознайомитися з усіма можливостями.
Спробувати безкоштовно
Коментарі