Personally Identifiable Information (PII) uitgelegd
Geschreven door
Liudmyla Kharchenko
Nu de regels voor gegevensbescherming steeds strenger worden, is het beschermen van de privacy van klanten een belangrijk aandachtspunt geworden voor iedereen die werkzaam is in digitale marketing. Hoewel marketeers voortdurend met verschillende soorten gegevens werken, is één type bijzonder gevoelig. We hebben het over Personally Identifiable Information.
In dit artikel behandelen we de basisbeginselen van PII, leggen we uit waarom het belangrijk is, hoe u er verantwoord en veilig mee omgaat, en laten we zien hoe server-side tracking kan helpen om compliance te bereiken bij het verwerken van PII.
Wat is PII?
Laten we beginnen met de betekenis van PII, zodat we op één lijn zitten.
Persoonsgegevens, ook wel persoonlijke informatie of Personally Identifiable Information (PII) genoemd, omvatten alle informatie die betrekking heeft op een geïdentificeerde of identificeerbare natuurlijke persoon. Een identificeerbare persoon is iemand die direct of indirect kan worden geïdentificeerd, met name aan de hand van identificatoren zoals namen, identificatienummers, online identificatoren, locatiegegevens of factoren die specifiek zijn voor de fysieke, genetische, psychische, economische, culturele of sociale identiteit.
De reikwijdte van persoonsgegevens verschilt per rechtsgebied, afhankelijk van de staat, het land en de regio. PII wordt verder onderverdeeld in twee categorieën: gevoelig en niet-gevoelig.
Voorbeelden van Personally Identifiable Information
Zoals u in het onderstaande schema kunt zien, omvatten voorbeelden van PII-gegevens persoonlijke gegevens (bijv. volledige naam, adres), identificatienummers (bijv. paspoort, burgerservicenummer), contactgegevens, medische dossiers, financiële gegevens, biometrische gegevens, strafrechtelijke of arbeidsverleden, en digitale identificatoren (bijv. IP-adres, inloggegevens).
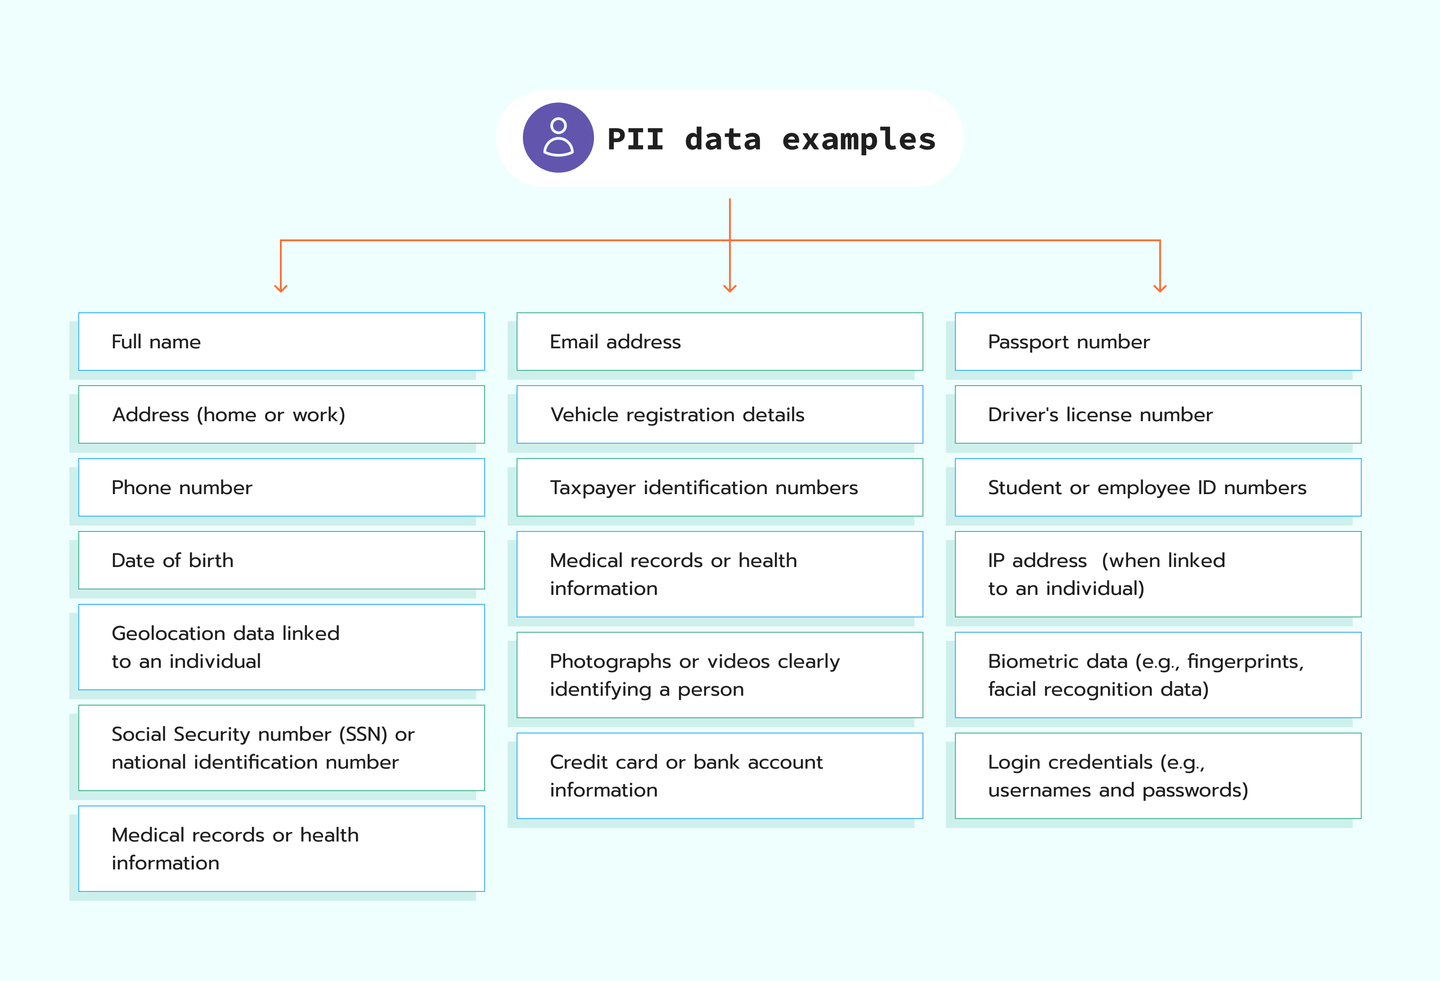
Zoals blijkt uit de voorbeelden van PII, is er een breed scala aan gegevenspunten die van invloed kunnen zijn op iemands privacy en die iemand direct of indirect kunnen identificeren. Of een gegeven PII is of niet, hangt grotendeels af van de context. Een gebruikersnaam of telefoonnummer wordt bijvoorbeeld pas als PII beschouwd als deze aan een specifiek persoon kan worden gekoppeld.
Waarom is PII belangrijk?
PII-informatie is belangrijk omdat het personen identificeert en de identiteit van een individu kan onderscheiden of herleiden, hetzij op zichzelf, hetzij in combinatie met andere persoonlijke informatie. Het wordt gebruikt voor communicatie, verificatie of transacties.
Bedrijven gebruiken PII voor:
- Het verwerken van transacties. Om transacties te voltooien, moeten bedrijven over gebruikersgegevens beschikken, zoals naam, adres en betalingsgegevens.
- Het bieden van gepersonaliseerde klantenservice. Dit type gegevens helpt marketing, advertenties en de aangeboden goederen en diensten zo af te stemmen dat ze perfect aansluiten bij de klant. Het bevordert merkentrouw, want wanneer een bedrijf zijn klanten goed kent, kan het gericht inspelen op hun behoeften.
- Het weergeven van aangepaste advertenties. Meta event match quality wordt bepaald door de nauwkeurigheid van de PII. PII, zoals e-mailadressen, telefoonnummers en andere identificatoren, helpt Facebook de verzonden gebeurtenisgegevens te koppelen aan echte gebruikersprofielen. Hoe nauwkeuriger en completer de verstrekte PII is, hoe beter Facebook de gebeurtenissen aan de juiste gebruikers kan koppelen.
- Het onderhouden van klantrelaties. Om met klanten te communiceren, moet een bedrijf contactgegevens van hen verzamelen en opslaan. Op die manier kan een bedrijf via e-mail, telefoon of andere kanalen contact onderhouden met klanten, wat het merkvertrouwen en de loyaliteit versterkt.
- Het bieden van klantenondersteuning. PII helpt bedrijven klanten beter te helpen door te weten wie ze zijn en wat ze nodig hebben.
- Het handhaven van compliance. In sommige gevallen moeten bedrijven bepaalde soorten PII-gegevens verzamelen en bewaren voor verificatie- of belastingrapportagedoeleinden. Deze gegevens vallen eveneens onder het begrip PII.
- Het voorkomen van fraude en waarborgen van beveiliging. Het verzamelen van PII, zoals inlog- en verificatiegegevens, helpt bedrijven gebruikersaccounts te beschermen en fraude te voorkomen.
Het komt hierop neer: de betekenis van PII-gegevens is enorm voor bedrijven. Het helpt hen in contact te komen met hun klanten, hun aanbod beter af te stemmen op de behoeften van de klant en zowel merkentrouw als klantvertrouwen te vergroten.
Niet alle persoonsgegevens kwalificeren als PII. Zo worden browsevoorkeuren, zoals de soorten producten die iemand online bekijkt, niet beschouwd als PII omdat ze een persoon niet direct identificeren. PII verwijst naar gegevens die een specifiek individu kunnen aanwijzen, zoals informatie die wordt gebruikt om de identiteit bij een bank te verifiëren. Niet alle PII is op zijn beurt gevoelig. PII wordt onderverdeeld in gevoelige en niet-gevoelige categorieën.
Gevoelige PII
Welke PII-gegevens worden als gevoelig beschouwd?
Gevoelige PII identificeert een individu rechtstreeks en kan aanzienlijke schade toebrengen als deze openbaar wordt gemaakt.
Voorbeelden:
- Burgerservicenummers of nationale identificatienummers
- Paspoortnummers
- Fiscale identificatienummers
- Biometrische gegevens
- Financiële rekeningnummers
- Medische voorgeschiedenis
- Inschrijvingsnummers bevolkingsregister
- Kiezersidentificatienummers
Gevoelige PII is niet openbaar beschikbaar en vereist op grond van privacywetgeving strikte bescherming, zoals versleuteling en gecontroleerde toegang.
Niet-gevoelige PII
Welke PII-gegevens worden als niet-gevoelig beschouwd?
Niet-gevoelige PII is persoonlijke informatie die een individu kan identificeren, maar die bij openbaarmaking een minimaal risico op schade met zich meebrengt.
Voorbeelden van PII die niet gevoelig is (met uitleg waarom deze niet gevoelig is):
- Volledige naam. Deze komt veel voor in openbare registers of op sociale media.
- E-mailadres. Dit wordt regelmatig gedeeld in professionele of persoonlijke contexten.
- Telefoonnummers. Deze zijn in veel regio's openbaar vermeld.
- Geografische gegevens. Informatie op het niveau van stad, provincie of postcode is openbaar beschikbaar.
- Nationaliteit. Dergelijke gegevens worden vaak gedeeld in algemene contexten.
- Arbeidsinformatie. Gegevenspunten zoals functies, bedrijfsnamen of werkervaring worden geregeld openbaar gedeeld.
- Openbare socialemedia-handles. Informatie zoals een gebruikersnaam of openbare berichten die niet zijn gekoppeld aan gevoelige accounts, is vaak openbaar beschikbaar.
Kortom: niet-gevoelige PII identificeert een persoon, maar brengt weinig risico met zich mee bij openbaarmaking, zoals een naam of e-mailadres. Deze gegevens zijn vaak openbaar, maar kunnen worden misbruikt wanneer ze worden gecombineerd met andere gegevens.
Hoe wordt PII verzameld?
Manieren waarop PII wordt verzameld:
- Cookies en webtracking. Websites gebruiken cookies om het browsegedrag van gebruikers te volgen, inclusief de pagina's die ze bezoeken en hoe vaak ze terugkeren.
- eCommerce-transacties. Webshops verzamelen tijdens transacties PII zoals namen, adressen, betalingsgegevens en aankoopgeschiedenis.
- Gebruikersregistraties. PII wordt verzameld wanneer gebruikers zich aanmelden voor een account op websites, in apps of bij diensten. Een bedrijf ontvangt informatie zoals namen, e-mailadressen, telefoonnummers en soms betalingsgegevens.
- Klantenondersteuning. Bedrijven verzamelen PII tijdens interacties met de klantenservice, zoals namen, contactgegevens en overzichten van gemelde problemen.
- Loyaliteitsprogramma's. Detailhandelaren verzamelen PII via loyaliteitsprogramma's waarbij gebruikers persoonlijke gegevens verstrekken in ruil voor beloningen.
- Enquêtes en formulieren. PII wordt verzameld wanneer gebruikers formulieren invullen voor enquêtes, abonnementen of loyaliteitsprogramma's.
- Sociale media. Socialemediaplatforms verzamelen PII via gebruikersprofielen, berichten, interacties en locatietags.
- App-machtigingen. Veel apps verzamelen PII door toegang te vragen tot contacten, foto's, berichten en andere gegevenselementen die op apparaten van gebruikers zijn opgeslagen.
- Gezichtsherkenning en biometrie. PII wordt verzameld via gezichtsherkenning en andere biometrische methoden, zoals vingerafdrukken of stemherkenning.
- Openbare registers. Bedrijven kunnen toegang krijgen tot PII uit openbare registers.
- IoT-apparaten. Apparaten zoals slimme luidsprekers en wearables verzamelen PII, waaronder spraakgegevens, gezondheidsinformatie en gebruikspatronen.
- Datahandelaren. Datahandelaren kopen en verkopen PII uit meerdere bronnen, vaak zonder toestemming van de gebruiker. Ze verzamelen informatie uit openbare registers, transacties, sociale media en meer.
- Wifi- en Bluetooth-tracking. PII kan worden verzameld door signalen van apparaten van gebruikers te volgen wanneer ze verbinding maken met wifi- of Bluetooth-netwerken op openbare plaatsen.
- Locatietracking. Apps en websites volgen de locatie van gebruikers via gps, IP-adressen en andere methoden.
Deze methoden worden veel gebruikt om persoonlijke gegevenselementen te verzamelen, op te slaan en te analyseren.
Waarom moet PII worden beveiligd?
Elk bedrijf moet gegevens beschermen, met name gevoelige klantinformatie. PII is waardevol voor uw klanten, en een correcte omgang ermee is cruciaal om de reputatie van uw bedrijf als betrouwbare handelspartner te behouden. Het beschermen van PII is essentieel om de privacy van individuen te waarborgen en problemen zoals identiteitsdiefstal, accountovernames, medische fraude, afpersing en andere dreigingen te voorkomen. Wanneer PII gecompromitteerd raakt, kan dit leiden tot financiële verliezen, lagere kredietscores, emotionele stress en juridische problemen.
Wanneer we kijken naar voorbeelden van PII zoals de volledige naam van een persoon, sociaalzekerheidsnummer, creditcardgegevens of medische dossiers, wordt duidelijk waarom het beveiligen van deze informatie zo belangrijk is.
Voorbeelden van PII en redenen om het te beveiligen:
- Volledige namen en adressen. Als dergelijke informatie openbaar wordt, kan iemand het slachtoffer worden van oplichting.
- Sociaalzekerheidsnummer. Het lekken van dergelijke informatie kan leiden tot identiteitsdiefstal. Oplichters kunnen rekeningen openen of fraude plegen op naam van iemand anders.
- Creditcard- of bankgegevens. Als dergelijke gegevens lekken, kan dit leiden tot ongeautoriseerde transacties en financiële verliezen.
- Medische dossiers. Het lekken van medische dossiers kan leiden tot medische identiteitsdiefstal. Iemand kan bijvoorbeeld iemands gegevens gebruiken om frauduleus toegang te krijgen tot gezondheidszorg of uitkeringen.
Elk stukje PII dat gecompromitteerd raakt, kan een directe en schadelijke impact hebben op het leven van een individu, wat de noodzaak van strikte privacymaatregelen onderstreept.
Naast alle bovengenoemde redenen moet u persoonsgegevens beschermen volgens privacywetgeving zoals GDPR, HIPAA en vele andere. Het niet naleven van deze regelgeving kan leiden tot aanzienlijke financiële boetes, juridische gevolgen en een onherstelbaar verlies van klantvertrouwen.
Juridische risico's en boetes
Laten we kijken naar de belangrijkste regelgeving rondom PII, het toepassingsgebied, de vereisten en de boetes bij niet-naleving.
| Toepassingsgebied | Vereisten | Boetes | |
| GDPR (EU) | Dit is van toepassing op organisaties die persoonsgegevens van inwoners van de EU verwerken. | Organisaties moeten toestemming verkrijgen, inzage, correctie en verwijdering van gegevens toestaan, en datalekken melden. | Boetes kunnen oplopen tot € 20 miljoen of 4 procent van de wereldwijde omzet, afhankelijk van welk bedrag hoger is. |
| HIPAA (VS) | Deze wet is van toepassing op zorginstellingen die beschermde gezondheidsinformatie (PHI) verwerken. | Zorginstellingen moeten PHI beveiligen, datalekken melden en toestemming van de patiënt verkrijgen. | Boetes variëren van $ 100 tot $ 50.000 per overtreding, met een maximum van $ 1,5 miljoen per jaar. Strafrechtelijke boetes kunnen oplopen tot $ 250.000 (HHS). |
| CCPA (Californië) | Dit geldt voor bedrijven die persoonsgegevens verzamelen van inwoners van Californië. | Bedrijven moeten inzage in gegevens bieden, deze op verzoek verwijderen, consumenten de mogelijkheid bieden om zich af te melden voor de verkoop van gegevens, en datalekken melden. | Boetes bedragen $ 2.500 per onopzettelijke overtreding en $ 7.500 voor opzettelijke overtredingen (CPPA). |
| LGPD (Brazilië) | Deze wet regelt de verwerking van persoonsgegevens in Brazilië. | Organisaties moeten toestemming verkrijgen, transparant zijn en beveiligingsmaatregelen implementeren. | Boetes kunnen oplopen tot 2 procent van de jaaromzet, met een maximum van R$ 50 miljoen per overtreding. |
| PIPEDA (Canada) | Dit is van toepassing op organisaties in de private sector die persoonsgegevens verwerken. | Organisaties moeten toestemming verkrijgen, transparantie waarborgen en de gegevens die ze verzamelen beschermen. | Boetes kunnen oplopen tot CAD $ 100.000 per overtreding. |
Deze wetten vereisen de bescherming van persoonsgegevens en het naleven van strikte regels. Een organisatie die PII niet beschermt, kan te maken krijgen met gevolgen waaronder boetes, sancties en reputatieschade. Naast de bovengenoemde regelgeving kunnen er andere regionale of branchespecifieke voorschriften van toepassing zijn op uw organisatie. Win juridisch advies in om volledige naleving te garanderen.
PII en server-side tracking
Overstappen op server-side tagging voor gegevensverzameling en -verwerking is geen garantie dat PII volledig beschermd is, maar het biedt wel een veiligere en meer gecontroleerde omgeving voor de omgang met gevoelige gegevens. Server-side tracking op een GDPR-conforme manier gebruiken vereist veilige verwerking, minimalisatie van PII, anonimisering en het verkrijgen van toestemming van de gebruiker.
In tegenstelling tot client-side tracking, waarbij gegevens rechtstreeks vanuit de browser van de gebruiker naar platforms van derden worden verzonden (zoals Google Analytics of Facebook), verwerkt server-side tagging de gegevens eerst op een server. Dit helpt PII te beschermen door bedrijven de mogelijkheid te geven de gegevens te filteren of te anonimiseren voordat ze naar externe diensten worden verzonden.
Een veelvoorkomend voorbeeld van gevoelige gegevens die bedrijven mogelijk willen beschermen, is het IP-adres van de gebruiker. GA4 anonimiseert IP-adressen automatisch, maar sommige bedrijven vereisen aanvullende controle en geven er de voorkeur aan om het oorspronkelijke IP-adres te vervangen voordat er gegevens Google Analytics bereiken.
Hoe Stape kan helpen
We hebben European Server GTM Hosting gecreëerd. Stape Europe, geregistreerd in Estland, host server GTM-containers op Scaleway, een 100% in de EU gevestigde cloudprovider. Het gebruik van tools zoals Google Consent Mode zorgt voor GDPR-naleving door gegevensverzameling aan te passen op basis van de toestemming van de gebruiker.
Met Stape Europe worden er geen gegevens overgedragen naar de VS, aangezien onze servers volledig in de EU staan. Momenteel bieden we geen geautomatiseerde verwijdering van gebruikersgegevens, maar we werken actief aan functies om het verwijderen van PII te vereenvoudigen.
Hier zijn nog enkele manieren waarop Stape u kan helpen om GDPR-naleving te bereiken en de PII van gebruikers te beschermen:
1. Anonymizer
IP-anonimisering in Google Analytics is vaak een probleem voor bedrijven die PII verwerken. Stape biedt daar een power-up voor. Anonymizer is beschikbaar voor alle Stape-gebruikers. Het hoofddoel is het verwijderen of anonimiseren van gebruikersgegevens uit Google Analytics 4. Wanneer GA-verzoeken via de tagging-server-URL lopen die /anonymize bevat, verwijderen of anonimiseren we automatisch de geselecteerde parameters.
Een toestemmingsbanner is essentieel om toestemming van gebruikers te verkrijgen voor het verzamelen van hun gegevens. Deze moet duidelijk uitleggen welke gegevens worden verzameld en waarom, en voldoen aan regelgeving zoals de GDPR.
3. GEO Headers
GEO Headers bieden locatiegegevens van gebruikers, wat nuttig is voor targeting en naleving van lokale wetgeving inzake gegevensbescherming. Zorg ervoor dat ze correct zijn geconfigureerd. Server-side tracking kan helpen om aan deze behoeften te voldoen, maar raadpleeg uw juridische team om volledige naleving te garanderen.
Tot slot
Wat wordt er dus beschouwd als PII? Het is alle informatie waarmee een persoon kan worden geïdentificeerd - zoals namen, e-mailadressen, telefoonnummers of zelfs browsegeschiedenis en locatiegegevens. Dit soort informatie wordt op verschillende manieren verzameld, vaak zonder dat gebruikers het beseffen. PII wordt onderverdeeld in gevoelig en niet-gevoelig.
Hoewel sommige voorbeelden van persoonlijke informatie breed toegankelijk zijn voor het grote publiek en onschadelijk zijn, worden andere, zoals financiële gegevens, medische dossiers of door de overheid uitgegeven identiteitsbewijzen, als gevoelig beschouwd en vereisen ze strengere bescherming. Het verzamelen en verwerken van PII, vooral van gevoelige aard, moet voldoen aan de regelgeving inzake gegevensbescherming (zoals de GDPR of CCPA) om de privacy en veiligheid van gebruikers te waarborgen.
Stape helpt bedrijven veilig om te gaan met PII met tools zoals de Anonymizer voor GA4 om gegevens te anonimiseren en in de EU gevestigde serverhosting om gegevens in overeenstemming te houden met de GDPR. Functies zoals de toestemmingsbanner en GEO Headers zorgen voor een transparant en verantwoord gegevensbeheer in een veilige, gecontroleerde omgeving.
Veelgestelde vragen
Extra tip
Hoe kan PII worden verwijderd met behulp van SST om naleving te garanderen?
PII kan worden verwijderd met server-side tracking door gegevens te anonimiseren of te filteren voordat ze naar derden worden verzonden. We hebben een handleiding over hoe u gebruikersgegevens in GA4 kunt anonimiseren met server GTM. Dit kan u helpen met de beveiliging van PII.
Wilt u beginnen met server-side?
Gratis uitproberen
Opmerkingen