Що таке дані PII (Personally Identifiable Information)
Автор:
Liudmyla Kharchenko
Із посиленням правил захисту даних збереження конфіденційності клієнтів стало ключовим завданням для кожного в цифровому маркетингу. Хоча маркетологи постійно працюють із різними типами даних, один із них є особливо чутливим. Мова йде про Personally Identifiable Information.
У цій статті ми розглянемо основи PII, пояснимо, чому це важливо, як поводитися з цими даними відповідально та безпечно, а також покажемо, як серверний трекінг допомагає дотримуватися регуляторних вимог під час роботи з PII.
Що таке PII?
Почнімо зі значення PII, щоб говорити однією мовою.
Персональні дані, які також називають особистою інформацією або Personally Identifiable Information (PII), — це будь-яка інформація, що стосується ідентифікованої особи або особи, яку можна ідентифікувати. Особа, яку можна ідентифікувати, — це людина, яку можна прямо чи опосередковано встановити, зокрема за допомогою таких ідентифікаторів, як імена, ідентифікаційні номери, онлайн-ідентифікатори, дані про місцезнаходження або фактори, що стосуються фізичної, генетичної, психічної, економічної, культурної чи соціальної ідентичності.
Обсяг поняття персональних даних різниться залежно від юрисдикції штату, країни чи регіону. Дані PII також поділяються на дві категорії — чутливі та нечутливі.
Приклади Personally Identifiable Information
Як видно зі схеми нижче, приклади даних PII включають особисті дані (наприклад, повне ім'я, адресу), ідентифікаційні номери (наприклад, паспорт, SSN), контактну інформацію, медичні записи, фінансові дані, біометричні дані, історію судимостей чи працевлаштування та цифрові ідентифікатори (наприклад, IP-адресу, облікові дані для входу).
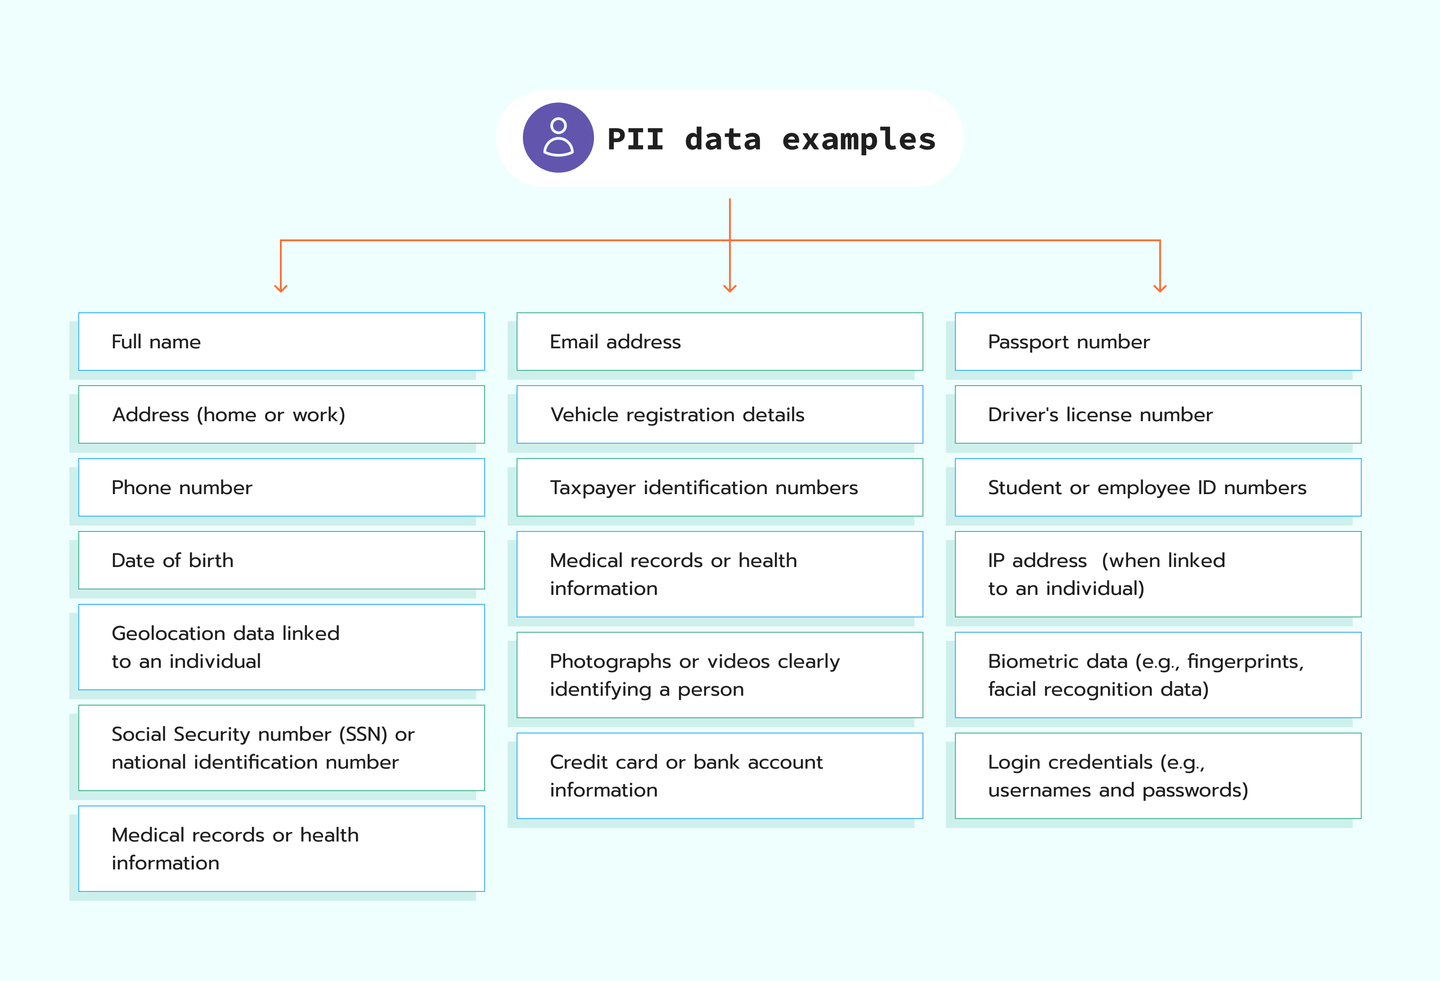
Як видно з прикладів PII, існує широкий спектр даних, які можуть впливати на приватність людини та ідентифікувати її прямо чи опосередковано. І те, чи є фрагмент даних PII, значною мірою залежить від контексту. Наприклад, ім'я користувача або номер телефону вважаються PII лише в тому разі, якщо їх можна пов'язати з конкретною особою.
Чому PII важливі?
Дані PII важливі, оскільки вони ідентифікують людей і дозволяють виокремити чи відстежити особу — окремо або в поєднанні з іншою особистою інформацією. Вони використовуються для комунікації, верифікації чи транзакцій.
Бізнеси використовують PII для таких цілей:
- Обробка транзакцій. Щоб завершити транзакції, компаніям потрібно, щоб користувач надав свої дані, як-от ім'я, адреса та платіжні реквізити.
- Персоналізоване обслуговування клієнтів. Цей тип даних допомагає адаптувати маркетинг, рекламу, а також запропоновані товари та послуги так, щоб вони ідеально відповідали потребам клієнта. Це сприяє підвищенню лояльності до бренду, адже коли бізнес добре знає своїх клієнтів, він може ефективно задовольняти їхні запити.
- Показ персоналізованої реклами. Meta event match quality визначається точністю PII. Дані PII, як-от адреси електронної пошти, номери телефонів та інші ідентифікатори, допомагають Facebook зіставляти надіслані вами дані подій із реальними профілями користувачів. Що точніші та повніші PII ви надаєте, то краще Facebook може зіставити події з потрібними користувачами.
- Розвиток відносин із клієнтами. Щоб комунікувати з клієнтами, компанії необхідно збирати та зберігати їхню контактну інформацію. Завдяки цьому бізнес може взаємодіяти з клієнтами електронною поштою, телефоном або через інші канали, формуючи довіру та лояльність до бренду.
- Клієнтська підтримка. PII допомагають компаніям краще обслуговувати клієнтів, знаючи, хто вони й чого потребують.
- Дотримання регуляторних норм. У деяких випадках компаніям потрібно збирати та зберігати певні типи даних PII для верифікації чи податкової звітності. Ці дані також підпадають під поняття PII.
- Запобігання шахрайству та гарантування безпеки. Збір PII, як-от даних для входу та підтвердження особи, допомагає компаніям захищати акаунти користувачів і протидіяти шахрайству.
Усе зводиться до одного: значення даних PII є колосальним для бізнесу. Вони допомагають компаніям налагоджувати зв'язок зі своїми клієнтами, адаптувати пропозиції відповідно до їхніх потреб, а також зміцнювати лояльність і довіру до бренду.
Не всі персональні дані належать до PII. Наприклад, історія перегляду, як-от типи товарів, які користувач переглядає в інтернеті, не вважається PII, оскільки вона прямо не ідентифікує особу. PII стосуються даних, здатних точно вказати на конкретну людину, наприклад, інформація для підтвердження особи в банку. Своєю чергою, не всі PII є чутливими. PII поділяються на чутливі та нечутливі категорії.
Чутливі PII
Які дані PII вважаються чутливими?
Чутливі PII безпосередньо ідентифікують особу та можуть завдати істотної шкоди в разі витоку.
Приклади:
- Національні ідентифікаційні номери
- Номери паспортів
- Ідентифікаційні номери платників податків
- Біометричні дані
- Номери фінансових рахунків
- Медична історія
- Номери реєстрації місця проживання
- Номери посвідчень виборця
Чутливі PII не є загальнодоступними та, відповідно до законів про конфіденційність даних, потребують посиленого захисту, такого як шифрування та контроль доступу.
Нечутливі PII
Які дані PII вважаються нечутливими?
Нечутливі PII — це персональна інформація, яка може ідентифікувати особу, але становить мінімальний ризик шкоди в разі розголошення.
Приклади нечутливих PII (із поясненням, чому вони не є чутливими):
- Повне ім'я. Воно часто зустрічається у відкритих довідниках або соцмережах.
- Адреса електронної пошти. Нею регулярно обмінюються в професійному чи особистому спілкуванні.
- Номери телефонів. У багатьох регіонах вони внесені до відкритих списків.
- Географічні дані. Інформація на рівні міста, області чи поштового індексу є загальнодоступною.
- Громадянство. Такі дані часто повідомляються в загальних контекстах.
- Інформація про працевлаштування. Відомості про посади, назви компаній чи досвід роботи досить часто є публічними.
- Публічні нікнейми в соцмережах. Інформація, як-от ім'я користувача або публічні дописи, не пов'язані з чутливими обліковими записами, часто є загальнодоступною.
Підсумовуючи: нечутливі PII ідентифікують людину, але мають низький ризик у разі розкриття (наприклад, ім'я або email). Вони часто є публічними, проте можуть бути використані не за призначенням у поєднанні з іншими даними.
Як збираються PII?
Способи збору PII:
- Cookies і веб відстеження. Вебсайти використовують cookies для відстеження поведінки користувачів, зокрема переглянутих сторінок і частоти повернень.
- Транзакції в eCommerce. Онлайн-магазини збирають під час транзакцій такі PII, як імена, адреси, платіжну інформацію та історію покупок.
- Реєстрація користувачів. PII збираються під час створення користувачами акаунтів на вебсайтах, у додатках чи сервісах. Бізнес отримує таку інформацію, як імена, адреси електронної пошти, номери телефонів, а іноді й платіжні дані.
- Служба підтримки клієнтів. Компанії збирають PII під час взаємодії зі службою підтримки, наприклад, імена, контактні дані та журнали звернень.
- Програми лояльності. Ритейлери збирають PII через програми лояльності, де користувачі надають особисті дані в обмін на винагороди.
- Опитування та форми. PII збираються, коли користувачі заповнюють форми для опитувань, підписок або програм лояльності.
- Соціальні мережі. Платформи соціальних мереж збирають PII через профілі користувачів, дописи, взаємодії та геотеги.
- Дозволи додатків. Багато додатків збирають PII, запитуючи доступ до контактів, фотографій, повідомлень та інших елементів даних, що зберігаються на пристроях користувачів.
- Розпізнавання обличчя та біометрія. PII збирається за допомогою розпізнавання обличчя та інших біометричних методів, як-от відбитки пальців чи розпізнавання голосу.
- Публічні реєстри. Компанії можуть отримувати доступ до PII з відкритих джерел і публічних реєстрів.
- IoT-пристрої. Такі пристрої, як розумні колонки та портативні ґаджети, збирають PII, зокрема голосові дані, інформацію про стан здоров’я та патерни використання.
- Брокери даних. Брокери даних купують і продають PII з багатьох джерел, часто без згоди користувача. Вони збирають інформацію з публічних реєстрів, транзакцій, соціальних мереж тощо.
- Відстеження через Wi-Fi та Bluetooth. PII може збиратися через трекінг сигналів із пристроїв користувачів, коли вони підключаються до мереж Wi-Fi або Bluetooth у громадських місцях.
- Відстеження геолокації. Додатки та вебсайти відстежують місцезнаходження користувачів за допомогою GPS, IP-адрес та інших методів.
Ці методи зазвичай використовуються для збору, зберігання та аналізу елементів персональних даних.
Чому PII потребує захисту?
Кожен бізнес повинен захищати дані, особливо конфіденційну інформацію клієнтів. PII має високу цінність для ваших клієнтів, і належне поводження з нею має вирішальне значення для підтримки репутації вашої компанії як надійного партнера. Захист PII необхідний для збереження конфіденційності людей і запобігання таким проблемам, як викрадення особистих даних, захоплення акаунтів, медичне шахрайство, вимагання та інші загрози. Компрометація PII може призвести до фінансових збитків, зниження кредитного рейтингу, емоційного стресу та правових проблем.
Якщо поглянути на приклади PII, як-от повне ім’я людини, номер соціального страхування, дані банківської картки чи медичні записи, стає очевидним, чому захист цієї інформації настільки важливий.
Приклади PII та причини необхідності її захисту:
- Повні імена та адреси. У разі витоку такої інформації людина може стати жертвою шахраїв.
- Номер соціального страхування. Розкриття такої інформації може призвести до викрадення особистих даних. Шахраї можуть відкривати рахунки або здійснювати махінації від чужого імені.
- Дані кредитних карток або банківські реквізити. Витік таких даних може призвести до несанкціонованих транзакцій і фінансових втрат.
- Медичні записи. Розкриття медичних записів може призвести до медичного шахрайства з використанням чужих персональних даних. Наприклад, хтось може використати інформацію людини, щоб незаконно отримати медичну допомогу чи виплати.
Кожен елемент PII у разі компрометації може безпосередньо та згубно вплинути на життя людини, що підкреслює необхідність суворих заходів конфіденційності.
Окрім усіх зазначених причин, ви зобов'язані захищати персональні дані відповідно до нормативно-правових актів щодо захисту конфіденційності, як-от GDPR, HIPAA та багатьох інших. Недотримання цих вимог може призвести до значних фінансових штрафів, юридичних наслідків і безповоротної втрати довіри клієнтів.
Юридичні ризики та штрафи
Розгляньмо основні нормативні акти, орієнтовані на PII, їхню сферу дії, вимоги та штрафи за недотримання вимог.
| Сфера дії | Вимоги | Штрафи | |
| GDPR (ЄС) | Застосовується до організацій, які обробляють персональні дані резидентів ЄС. | Організації повинні отримувати згоду, забезпечувати доступ, виправлення та видалення даних, а також повідомляти про порушення безпеки даних. | Штрафи можуть сягати 20 мільйонів євро або 4 відсотків світового обороту, залежно від того, яка сума є більшою. |
| HIPAA (США) | Цей закон застосовується до медичних установ, які працюють із захищеною медичною інформацією (PHI). | Медичні установи повинні захищати PHI, повідомляти про порушення безпеки даних і отримувати згоду пацієнтів. | Штрафи становлять від 100 до 50 000 доларів США за кожне порушення, щонайбільше 1,5 мільйона доларів США на рік. Кримінальні штрафи можуть сягати до 250 000 доларів США (HHS). |
| CCPA (Каліфорнія) | Охоплює бізнеси, які збирають персональні дані жителів Каліфорнії. | Бізнеси повинні надавати доступ до даних, видаляти їх за запитом, дозволяти споживачам відмовлятися від продажу даних і повідомляти про випадки порушення безпеки. | Штрафи становлять 2 500 доларів США за ненавмисне порушення та 7 500 доларів США за навмисні порушення (CPPA). |
| LGPD (Бразилія) | Цей закон регулює обробку персональних даних у Бразилії. | Організації зобов'язані отримувати згоду, забезпечувати прозорість і впроваджувати заходи безпеки. | Штрафи можуть сягати 2 відсотків річного доходу, але не більше 50 мільйонів бразильських реалів за одне порушення. |
| PIPEDA (Канада) | Застосовується до організацій приватного сектору, які обробляють персональні дані. | Організації зобов'язані отримувати згоду, гарантувати прозорість і захищати зібрані дані. | Штрафи можуть досягати 100 000 канадських доларів за кожне порушення. |
Ці закони вимагають захисту персональних даних і дотримання суворих правил. Організація, яка не здатна захистити PII, може зіткнутися з наслідками, зокрема штрафами, санкціями та репутаційними збитками. Окрім зазначених актів, до вашої організації можуть застосовуватися й інші регіональні чи галузеві вимоги. Зверніться за юридичною консультацією, щоб гарантувати повну відповідність нормам.
PII та серверний трекінг
Перехід на серверний трекінг для збору й обробки даних не дає повної гарантії захисту PII, але забезпечує безпечніше та більш контрольоване середовище для роботи з конфіденційними даними. Використання серверного трекінгу відповідно до вимог GDPR вимагає безпечної обробки, мінімізації PII, анонімізації та отримання згоди користувачів.
На відміну від клієнтського трекінгу, який надсилає дані безпосередньо з браузера користувача на сторонні платформи (як-от Google Analytics або Facebook), серверний трекінг спочатку обробляє дані на сервері. Це допомагає захистити PII, надаючи бізнесу можливість фільтрувати або анонімізувати дані перед їх відправленням у зовнішні сервіси.
Один із поширених прикладів конфіденційних даних, які бізнес прагне захистити, — це IP-адреса користувача. GA4 автоматично анонімізує IP-адреси, але деяким компаніям потрібен додатковий контроль, і вони воліють замінювати оригінальну IP-адресу до того, як будь-які дані потраплять у Google Analytics.
Чим може допомогти Stape
Ми створили European Server GTM Hosting. Stape Europe, зареєстрована в Естонії, розміщує серверні контейнери GTM на потужностях Scaleway — хмарного провайдера, що на 100% базується в ЄС. Використання таких інструментів, як Google Consent Mode, забезпечує відповідність GDPR шляхом коригування збору даних на основі згоди користувача.
Зі Stape Europe дані не передаються до США, оскільки наші сервери повністю розташовані в ЄС. Наразі ми не пропонуємо автоматизованого видалення даних користувачів, але активно працюємо над функціями, які спростять видалення PII.
Ось ще кілька способів, за допомогою яких Stape може допомогти вам досягти відповідності GDPR та захистити PII користувачів:
1. Anonimyzer
Анонімізація IP у Google Analytics часто є проблемою для компаній, що працюють із PII. У Stape для цього є спеціальний паверап. Anonimyzer доступний усім користувачам Stape. Його головна мета — видалення або анонімізація даних користувачів із Google Analytics 4. Коли запити GA проходять через URL-адресу сервера тегування, що містить /anonymize, ми автоматично видаляємо або анонімізуємо вибрані параметри.
2. Банер згоди
Банер згоди необхідний для отримання дозволу користувачів на збір їхніх даних. Він повинен чітко пояснювати, які дані збираються, з якою метою, а також відповідати таким нормам, як GDPR.
3. GEO Headers
GEO Headers надають дані про геолокацію користувача, що корисно для таргетування та дотримання місцевих законів про захист даних. Переконайтеся, що вони налаштовані належним чином. Серверний трекінг допомагає закрити ці потреби, проте проконсультуйтеся зі своїми юристами, щоб забезпечити повну відповідність вимогам.
Висновки
Отже, що вважається PII? Це будь-яка інформація, що дозволяє ідентифікувати особу: імена, адреси електронної пошти, номери телефонів чи навіть історія перегляду та дані про місцезнаходження. Така інформація збирається різними способами, часто без усвідомлення цього самими користувачами. PII поділяється на конфіденційну та неконфіденційну.
Тоді як деякі приклади персональної інформації є загальнодоступними та нешкідливими, інші, як-от фінансові дані, медичні записи чи державні документи, що посвідчують особу, вважаються конфіденційними та потребують суворішого захисту. Збір та обробка будь-якої PII, особливо конфіденційних типів, повинні відповідати правилам захисту даних (як-от GDPR або CCPA), щоб гарантувати приватність і безпеку користувачів.
Stape допомагає бізнесу безпечно обробляти PII завдяки таким інструментам, як Anonimyzer для GA4 для анонімізації даних і хостинг серверів у ЄС для збереження відповідності GDPR. Такі можливості, як банер згоди та GEO Headers, забезпечують прозоре й відповідальне управління даними в безпечному, контрольованому середовищі.
Поширені запитання
Додаткова порада
Як можна видалити PII за допомогою SST для забезпечення комплаєнсу?
PII можна видалити за допомогою серверного трекінгу шляхом анонімізації або фільтрації даних перед їх відправленням третім сторонам. У нас є інструкція про те, як анонімізувати дані користувачів у GA4 за допомогою серверного GTM. Вона допоможе вам із безпекою PII.
Бажаєте почати роботу на стороні сервера?
Спробувати безкоштовно
Коментарі