Personally Identifiable Information (PII) verständlich erklärt
Verfasst von
Liudmyla Kharchenko
Da Datenschutzvorschriften immer strenger werden, steht der Schutz der Kundendaten heute im Mittelpunkt für alle im digitalen Marketing. Während Marketingexperten ständig mit verschiedenen Datentypen arbeiten, ist eine Art von Daten besonders sensibel. Die Rede ist von Personally Identifiable Information.
In diesem Beitrag behandeln wir die Grundlagen von PII, erklären, warum sie wichtig sind, wie man verantwortungsvoll und sicher damit umgeht, und zeigen, wie serverseitiges Tracking dabei helfen kann, beim Umgang mit PII Compliance zu gewährleisten.
Was ist PII?
Beginnen wir mit der Bedeutung von PII, damit wir vom selben Ausgangspunkt starten.
Personenbezogene Daten, auch persönliche Informationen oder Personally Identifiable Information (PII) genannt, sind alle Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen. Eine identifizierbare Person ist jemand, der direkt oder indirekt identifiziert werden kann, insbesondere anhand von Kennungen wie Namen, Identifikationsnummern, Online-Kennungen, Standortdaten oder spezifischen Merkmalen der physischen, genetischen, psychischen, wirtschaftlichen, kulturellen oder sozialen Identität.
Der Umfang personenbezogener Daten variiert je nach Rechtsordnung nach Bundesstaat, Land und Region. PII wird zudem in zwei Kategorien unterteilt – sensibel und nicht-sensibel.
Beispiele für Personally Identifiable Information
Wie Sie im Diagramm unten sehen können, umfassen Beispiele für PII-Daten persönliche Angaben (z. B. vollständiger Name, Adresse), Identifikationsnummern (z. B. Reisepass, Sozialversicherungsnummer), Kontaktdaten, Gesundheitsdaten, Finanzdaten, biometrische Daten, Straf- oder Beschäftigungshistorie und digitale Kennungen (z. B. IP-Adresse, Anmeldedaten).
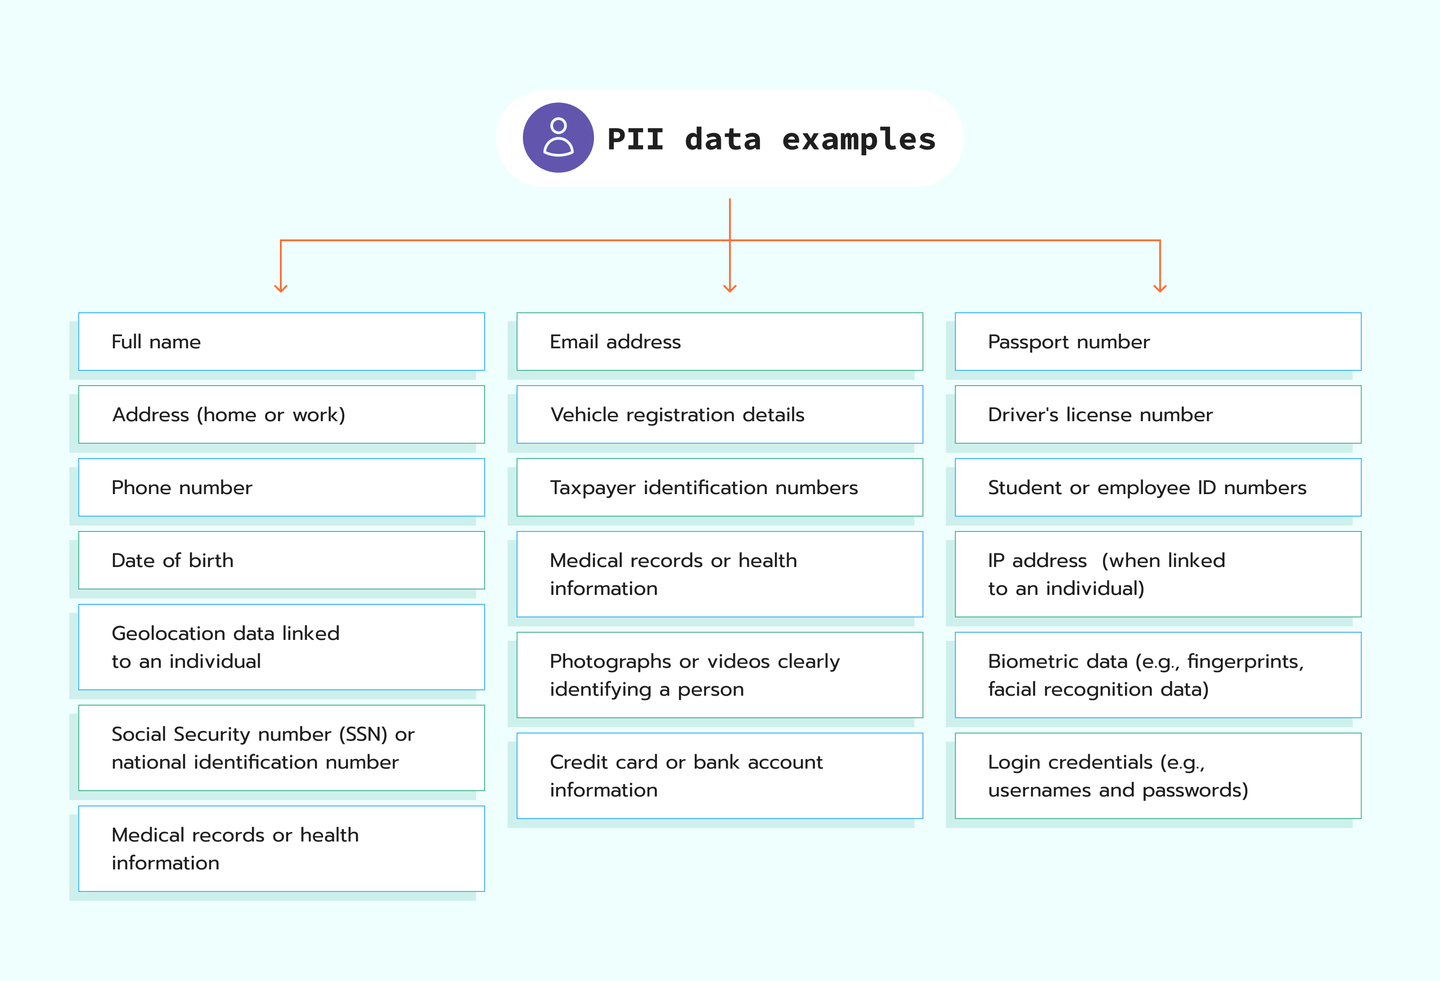
Wie Sie anhand der PII-Beispiele sehen können, gibt es ein breites Spektrum an Datenpunkten, die die Privatsphäre einer Person beeinträchtigen und sie direkt oder indirekt identifizieren können. Ob eine Information PII darstellt oder nicht, hängt weitgehend vom Kontext ab. So gilt beispielsweise ein Benutzername oder eine Telefonnummer nur dann als PII, wenn eine Verbindung zu einer bestimmten Person hergestellt werden kann.
Warum ist PII wichtig?
PII ist wichtig, da sie Personen identifiziert und die Identität einer Person entweder allein oder in Verbindung mit anderen personenbezogenen Informationen unterscheiden oder zurückverfolgen kann. Sie wird für Kommunikation, Verifizierung oder Transaktionen genutzt.
Unternehmen nutzen PII, um:
- Transaktionen abzuwickeln. Um Transaktionen abzuschließen, müssen Nutzer Informationen wie Name, Adresse und Zahlungsdaten angeben.
- Personalisierten Kundenservice zu bieten. Diese Art von Daten hilft dabei, Marketing, Werbung und die angebotenen Waren und Dienstleistungen optimal auf den Kunden abzustimmen. Das stärkt die Markentreue, denn wenn ein Unternehmen seine Kundschaft genau kennt, kann es gezielt auf deren Bedürfnisse eingehen.
- Personalisierte Anzeigen auszuliefern. Die Meta event match quality wird durch die Genauigkeit von PII bestimmt. PII wie E-Mail-Adressen, Telefonnummern und andere Identifikatoren helfen Facebook dabei, die gesendeten Event-Daten echten Nutzerprofilen zuzuordnen. Je präziser und vollständiger die bereitgestellten PII-Daten sind, desto besser kann Facebook die Events den richtigen Nutzern zuordnen.
- Kundenbeziehungen zu pflegen. Um mit Kunden zu kommunizieren, müssen Unternehmen deren Kontaktdaten erfassen und speichern. So können Unternehmen per E-Mail, Telefon oder über andere Kanäle mit Kunden interagieren und Markenvertrauen sowie Loyalität aufbauen.
- Kundensupport bereitzustellen. PII hilft Unternehmen dabei, Kunden besser zu unterstützen, da sie wissen, um wen es sich handelt und was benötigt wird.
- Compliance zu gewährleisten. In manchen Fällen müssen Unternehmen bestimmte Arten von PII-Daten zu Überprüfungs- oder Steuerberichterstattungszwecken erfassen und speichern. Auch diese Daten fallen unter den Begriff PII.
- Betrug zu verhindern und Sicherheit zu gewährleisten. Die Erfassung von PII wie Anmelde- und Verifizierungsdaten hilft Unternehmen, Nutzerkonten zu schützen und Betrug vorzubeugen.
Zusammenfassend lässt sich sagen: Die Bedeutung von PII-Daten für Unternehmen ist enorm. Sie helfen Unternehmen, mit ihrer Kundschaft in Kontakt zu treten, Angebote besser auf deren Bedürfnisse abzustimmen und die Markentreue sowie das Kundenvertrauen zu stärken.
Nicht alle personenbezogenen Daten gelten als PII. Beispielsweise zählen Browsing-Präferenzen, etwa die Arten von Produkten, die sich jemand online ansieht, nicht zu PII, da sie eine Person nicht direkt identifizieren. PII bezieht sich auf Daten, mit denen eine bestimmte Person exakt identifiziert werden kann, wie etwa Informationen zur Identitätsprüfung bei einer Bank. Wiederum sind nicht alle PII-Daten sensibel. PII wird in sensible und nicht-sensible Kategorien unterteilt.
Sensible PII
Welche PII-Daten gelten als sensibel?
Sensible PII identifiziert eine Person direkt und kann bei einer Offenlegung erheblichen Schaden anrichten.
Beispiele:
- Nationale Identifikationsnummern
- Reisepassnummern
- Steueridentifikationsnummern
- Biometrische Daten
- Finanzkontonummern
- Krankengeschichte
- Melderegisternummern
- Wähleridentifikationsnummern
Sensible PII ist nicht öffentlich zugänglich und erfordert gemäß den Datenschutzgesetzen strengen Schutz wie Verschlüsselung und kontrollierten Zugriff.
Nicht-sensible PII
Welche PII-Daten gelten als nicht-sensibel?
Nicht-sensible PII umfasst persönliche Informationen, die eine Person identifizieren können, bei einer Offenlegung jedoch ein minimales Schadensrisiko bergen.
Beispiele für nicht-sensible PII (mit Erläuterung, warum sie nicht sensibel ist):
- Vollständiger Name. Er kommt häufig in öffentlichen Verzeichnissen oder in den sozialen Medien vor.
- E-Mail-Adresse. Sie wird häufig im beruflichen oder privaten Umfeld geteilt.
- Telefonnummern. Sie sind in vielen Regionen öffentlich gelistet.
- Geografische Daten. Informationen auf Ebene von Stadt, Bundesland oder Postleitzahl sind öffentlich zugänglich.
- Nationalität. Solche Daten werden oft in allgemeinen Kontexten angegeben.
- Angaben zum Beschäftigungsverhältnis. Datenpunkte wie Berufsbezeichnung, Unternehmensname oder Berufserfahrung werden sehr häufig öffentlich geteilt.
- Öffentliche Social-Media-Handles. Informationen wie Benutzernamen oder öffentliche Beiträge, die nicht mit sensiblen Konten verknüpft sind, sind oft frei zugänglich.
Zusammenfassend lässt sich sagen: Nicht-sensible PII identifiziert eine Person, birgt bei einer Offenlegung aber ein geringes Risiko – wie etwa ein Name oder eine E-Mail-Adresse. Sie ist oft öffentlich, kann jedoch missbraucht werden, wenn sie mit anderen Daten kombiniert wird.
Wie wird PII erfasst?
Möglichkeiten, wie PII erfasst wird:
- Cookies und Web-Tracking. Websites verwenden Cookies, um das Surfverhalten der Nutzer zu verfolgen, einschließlich der besuchten Seiten und der Häufigkeit ihrer Rückkehr.
- eCommerce-Transaktionen. Online-Shops erfassen bei Transaktionen PII wie Namen, Adressen, Zahlungsinformationen und die Kaufhistorie.
- Benutzerregistrierungen. PII wird erfasst, wenn sich Nutzer für Konten auf Websites, in Apps oder bei Diensten registrieren. Ein Unternehmen erhält dadurch Informationen wie Namen, E-Mail-Adressen, Telefonnummern und mitunter Zahlungsdaten.
- Kundensupport. Unternehmen erfassen PII bei Interaktionen mit dem Kundensupport, beispielsweise Namen, Kontaktdaten und Protokolle zu Problemstellungen.
- Treueprogramme. Händler erfassen PII über Treueprogramme, bei denen Nutzer persönliche Angaben im Austausch gegen Prämien bereitstellen.
- Umfragen und Formulare. PII wird erfasst, wenn Nutzer Formulare für Umfragen, Abonnements oder Treueprogramme ausfüllen.
- Social Media. Social-Media-Plattformen erfassen PII über Nutzerprofile, Beiträge, Interaktionen und Standort-Tags.
- App-Berechtigungen. Viele Apps erfassen PII, indem sie Zugriff auf Kontakte, Fotos, Nachrichten und andere auf den Geräten der Nutzer gespeicherte Datenelemente anfordern.
- Gesichtserkennung und Biometrie. PII werden durch Gesichtserkennung und andere biometrische Verfahren wie Fingerabdrücke oder Spracherkennung erfasst.
- Öffentliche Register. Unternehmen können über öffentliche Register auf PII zugreifen.
- IoT-Geräte. Geräte wie Smart Speaker und Wearables erfassen PII, einschließlich Sprachdaten, Gesundheitsinformationen und Nutzungsmuster.
- Datenhändler. Datenhändler kaufen und verkaufen PII aus verschiedenen Quellen, oft ohne Einwilligung der Nutzer. Sie sammeln Informationen aus öffentlichen Registern, Transaktionen, sozialen Medien und mehr.
- WLAN- und Bluetooth-Tracking. PII können durch das Tracking von Signalen der Geräte von Nutzern erfasst werden, wenn diese sich an öffentlichen Orten mit WLAN- oder Bluetooth-Netzwerken verbinden.
- Standort-Tracking. Apps und Websites erfassen den Standort von Nutzern mithilfe von GPS, IP-Adressen und anderen Methoden.
Diese Methoden werden häufig verwendet, um personenbezogene Datenelemente zu erfassen, zu speichern und zu analysieren.
Warum müssen PII geschützt werden?
Jedes Unternehmen muss Daten schützen, insbesondere sensible Kundendaten. PII sind für Ihre Kunden wertvoll, und der ordnungsgemäße Umgang damit ist entscheidend, um den Ruf Ihres Unternehmens als vertrauenswürdiger Geschäftspartner zu wahren. Der Schutz von PII ist unerlässlich, um die Privatsphäre von Personen zu wahren und Probleme wie Identitätsdiebstahl, Kontoübernahmen, medizinischen Betrug, Erpressung und andere Bedrohungen zu verhindern. Wenn PII kompromittiert werden, kann dies zu finanziellen Verlusten, schlechterer Bonität, emotionalem Stress und rechtlichen Problemen führen.
Betrachtet man PII-Beispiele wie den vollständigen Namen einer Person, die Sozialversicherungsnummer, Kreditkarteninformationen oder Krankenakten, wird schnell klar, warum der Schutz dieser Daten so wichtig ist.
Beispiele für PII und Gründe für deren Schutz:
- Vollständige Namen und Adressen. Wenn solche Informationen offengelegt werden, kann eine Person Opfer von Betrug werden.
- Sozialversicherungsnummer. Die Offenlegung solcher Informationen kann zu Identitätsdiebstahl führen. Betrüger können Konten eröffnen oder im Namen einer anderen Person Straftaten begehen.
- Kreditkarten- oder Bankdaten. Wenn solche Daten durchsickern, kann dies zu unbefugten Transaktionen und finanziellen Verlusten führen.
- Krankenakten. Die Offenlegung von Krankenakten kann zu medizinischem Identitätsdiebstahl führen. Beispielsweise kann jemand die Daten einer Person nutzen, um sich betrügerisch Zugang zu Gesundheitsleistungen zu verschaffen.
Jeder einzelne Teil von PII kann, wenn er kompromittiert wird, direkte und schädliche Auswirkungen auf das Leben einer Person haben, was die Notwendigkeit strenger Datenschutzmaßnahmen unterstreicht.
Neben all den oben genannten Gründen müssen Sie personenbezogene Daten gemäß Datenschutzvorschriften wie der GDPR, HIPAA und vielen anderen schützen. Die Nichteinhaltung dieser Vorschriften kann erhebliche finanzielle Strafen, rechtliche Konsequenzen und einen irreversiblen Verlust des Kundenvertrauens zur Folge haben.
Rechtliche Risiken und Strafen
Werfen wir einen Blick auf die wichtigsten Vorschriften rund um PII, ihren Geltungsbereich, ihre Anforderungen und die Strafen bei Nichteinhaltung.
| Geltungsbereich | Anforderungen | Strafen | |
| GDPR (EU) | Gilt für Organisationen, die personenbezogene Daten von EU-Bürgern verarbeiten. | Organisationen müssen eine Einwilligung einholen, Auskunft, Berichtigung und Löschung von Daten ermöglichen sowie Datenpannen melden. | Geldbußen können bis zu 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes betragen, je nachdem, welcher Betrag höher ist. |
| HIPAA (US) | Dieses Gesetz gilt für Einrichtungen des Gesundheitswesens, die geschützte Gesundheitsdaten (PHI) verarbeiten. | Einrichtungen des Gesundheitswesens müssen PHI schützen, über Datenpannen informieren und die Einwilligung der Patienten einholen. | Geldbußen reichen von 100 $ bis 50.000 $ pro Verstoß, maximal 1,5 Millionen $ pro Jahr. Strafrechtliche Sanktionen können bis zu 250.000 $ betragen (HHS). |
| CCPA (Kalifornien) | Gilt für Unternehmen, die personenbezogene Daten von Einwohnern Kaliforniens erfassen. | Unternehmen müssen Zugriff auf Daten gewähren, diese auf Anfrage löschen, Verbrauchern den Opt-out beim Verkauf von Daten ermöglichen und über Datenpannen informieren. | Geldbußen betragen 2.500 $ pro unbeabsichtigtem Verstoß und 7.500 $ bei vorsätzlichen Verstößen (CPPA). |
| LGPD (Brasilien) | Dieses Gesetz regelt die Verarbeitung personenbezogener Daten in Brasilien. | Organisationen müssen eine Einwilligung einholen, Transparenz gewährleisten und Sicherheitsmaßnahmen implementieren. | Geldbußen können bis zu 2 Prozent des Jahresumsatzes betragen, gedeckelt auf 50 Millionen R$ pro Verstoß. |
| PIPEDA (Kanada) | Gilt für Organisationen im privaten Sektor, die personenbezogene Daten verarbeiten. | Organisationen müssen eine Einwilligung einholen, Transparenz gewährleisten und die von ihnen erfassten Daten schützen. | Geldbußen können bis zu 100.000 CAD pro Verstoß betragen. |
Diese Gesetze verlangen den Schutz personenbezogener Daten und die Einhaltung strenger Vorschriften. Eine Organisation, die PII nicht schützt, kann mit Konsequenzen wie Bußgeldern, Strafen und Reputationsschäden konfrontiert werden. Neben den oben genannten Vorschriften könnten für Ihre Organisation weitere regionale oder branchenspezifische Bestimmungen gelten. Holen Sie rechtlichen Rat ein, um die vollständige Compliance sicherzustellen.
PII und serverseitiges Tracking
Der Wechsel zu serverseitigem Tagging für die Datenerfassung und -verarbeitung garantiert nicht automatisch den vollständigen Schutz von PII, bietet jedoch eine sicherere und kontrolliertere Umgebung für den Umgang mit sensiblen Daten. Die Nutzung von serverseitigem Tracking auf DSGVO-konforme Weise erfordert eine sichere Verarbeitung, Datenminimierung bei PII, Anonymisierung und das Einholen der Nutzereinwilligung.
Im Gegensatz zum clientseitigen Tracking, bei dem Daten direkt vom Browser des Nutzers an Drittanbieterplattformen (wie Google Analytics oder Facebook) gesendet werden, verarbeitet serverseitiges Tagging die Daten zuerst auf einem Server. Dies hilft, PII zu schützen, indem Unternehmen die Möglichkeit erhalten, die Daten zu filtern oder zu anonymisieren, bevor sie an externe Dienste übermittelt werden.
Ein häufiges Beispiel für sensible Daten, die Unternehmen möglicherweise schützen möchten, ist die IP-Adresse des Nutzers. GA4 anonymisiert IP-Adressen automatisch, aber manche Unternehmen benötigen zusätzliche Kontrollen und bevorzugen es, die ursprüngliche IP-Adresse zu ersetzen, bevor Daten Google Analytics erreichen.
Wie Stape helfen kann
Wir haben European Server GTM Hosting entwickelt. Stape Europe, mit Sitz in Estland, hostet Server-GTM-Container auf Scaleway, einem zu 100 % in der EU ansässigen Cloud-Anbieter. Die Nutzung von Tools wie dem Google Consent Mode stellt die DSGVO-Konformität sicher, indem die Datenerfassung an die Einwilligung des Nutzers angepasst wird.
Mit Stape Europe werden keine Daten in die USA übertragen, da unsere Server vollständig in der EU stehen. Derzeit bieten wir keine automatisierte Löschung von Nutzerdaten an, arbeiten jedoch aktiv an Funktionen, um das Entfernen von PII zu vereinfachen.
Hier sind einige weitere Möglichkeiten, wie Stape Ihnen helfen kann, GDPR-Compliance zu erreichen und die PII von Nutzern zu schützen:
1. Anonymizer
Die IP-Anonymisierung in Google Analytics ist für Unternehmen, die PII verarbeiten, oft eine Herausforderung. Stape bietet dafür ein Power-up. Anonymizer ist für alle Stape-Nutzer verfügbar. Seine Hauptaufgabe besteht darin, Nutzerdaten aus Google Analytics 4 zu entfernen oder zu anonymisieren. Wenn GA-Anfragen über die Tagging-Server-URL laufen, die /anonymize enthält, entfernen oder anonymisieren wir ausgewählte Parameter automatisch.
Ein Consent-Banner ist unerlässlich, um die Erlaubnis der Nutzer zur Erfassung ihrer Daten einzuholen. Es muss klar erklären, welche Daten erfasst werden, warum sie erfasst werden, und Vorschriften wie der GDPR entsprechen.
3. GEO Headers
GEO Headers liefern Standortdaten der Nutzer, die für das Targeting und die Einhaltung lokaler Datenschutzgesetze nützlich sind. Stellen Sie sicher, dass sie ordnungsgemäß konfiguriert sind. Serverseitiges Tracking kann dabei helfen, diese Anforderungen zu erfüllen, konsultieren Sie jedoch Ihr Rechtsteam, um vollständige Compliance zu gewährleisten.
Fazit
Was gilt also als PII? Es sind alle Informationen, die eine Person identifizieren können – wie Namen, E-Mail-Adressen, Telefonnummern oder sogar der Browserverlauf und Standortdaten. Diese Art von Informationen wird auf unterschiedliche Weise erfasst, oft ohne dass die Nutzer es bemerken. PII werden in sensible und nicht-sensible Daten unterteilt.
Während manche Beispiele für personenbezogene Daten für die Allgemeinheit frei zugänglich und harmlos sind, gelten andere wie Finanzdaten, Gesundheitsakten oder behördliche Ausweise als sensibel und erfordern einen strengeren Schutz. Die Erfassung und Verarbeitung jeglicher PII, insbesondere sensibler Arten, muss den Datenschutzgesetzen (wie der GDPR oder dem CCPA) entsprechen, um die Privatsphäre und Sicherheit der Nutzer zu gewährleisten.
Stape hilft Unternehmen beim sicheren Umgang mit PII mit Tools wie dem Anonymizer für GA4 zur Datenanonymisierung und EU-basiertem Server-Hosting, um Daten im Einklang mit der GDPR zu halten. Funktionen wie Consent-Banner und GEO Headers gewährleisten ein transparentes und verantwortungsvolles Datenmanagement in einer sicheren, kontrollierten Umgebung.
Häufig gestellte Fragen
Zusatztipp
Wie können PII mithilfe von SST entfernt werden, um Compliance zu gewährleisten?
PII können mit serverseitigem Tracking entfernt werden, indem Daten anonymisiert oder gefiltert werden, bevor sie an Drittanbieter gesendet werden. Wir haben ein Tutorial dazu, wie Sie Nutzerdaten in GA4 mit Server-GTM anonymisieren. Es kann Ihnen bei der Sicherheit von PII helfen.
Möchten Sie serverseitig durchstarten?
Kostenlos testen
Kommentare