Kişisel olarak tanımlanabilir bilgiler (PII) verileri hakkında her şey
Yazan
Liudmyla Kharchenko
Veri koruma kurallarının giderek katılaşmasıyla birlikte, müşteri gizliliğini korumak artık dijital pazarlama alanında çalışan herkes için temel bir odak noktası haline geldi. Pazarlamacılar sürekli olarak farklı veri türleriyle çalışsa da, bir veri türü özellikle hassastır. Bahsettiğimiz şey, Kişisel Olarak Tanımlanabilir Bilgiler.
Bu yazıda PII ile ilgili temel bilgileri ele alacak, neden önemli olduğunu, nasıl sorumlu ve güvenli bir şekilde işleneceğini açıklayacak ve PII işlenirken sunucu tarafı takibin uyumluluk sağlamaya nasıl yardımcı olabileceğini göstereceğiz.
PII nedir?
Süreç boyunca aynı fikirde olmak için önce PII teriminin anlamı ile başlayalım.
Kişisel bilgi veya Kişisel Olarak Tanımlanabilir Bilgiler (PII) olarak da adlandırılan kişisel veriler, kimliği belirli veya belirlenebilir bir kişiyle ilgili her türlü bilgidir. Belirlenebilir bir kişi; özellikle isimler, kimlik numaraları, çevrim içi tanımlayıcılar, konum verileri veya fiziksel, genetik, zihinsel, ekonomik, kültürel ya da sosyal kimliğe özgü unsurlar gibi tanımlayıcılar aracılığıyla doğrudan veya dolaylı olarak tanımlanabilen kişidir.
Kişisel verilerin kapsamı; eyalet, ülke ve bölgeye bağlı olarak yasal yargı alanlarına göre değişiklik gösterir. PII ayrıca iki kategoriye ayrılır: hassas ve hassas olmayan.
Kişisel olarak tanımlanabilir bilgilere örnekler
Aşağıdaki şemada görebileceğiniz üzere PII verisi örnekleri arasında kişisel bilgiler (ör. ad soyad, adres), kimlik numaraları (ör. pasaport, SSN), iletişim bilgileri, sağlık kayıtları, finansal veriler, biyometrik kayıtlar, adli sicil veya istihdam geçmişi ve dijital tanımlayıcılar (ör. IP adresi, giriş bilgileri) yer alır.
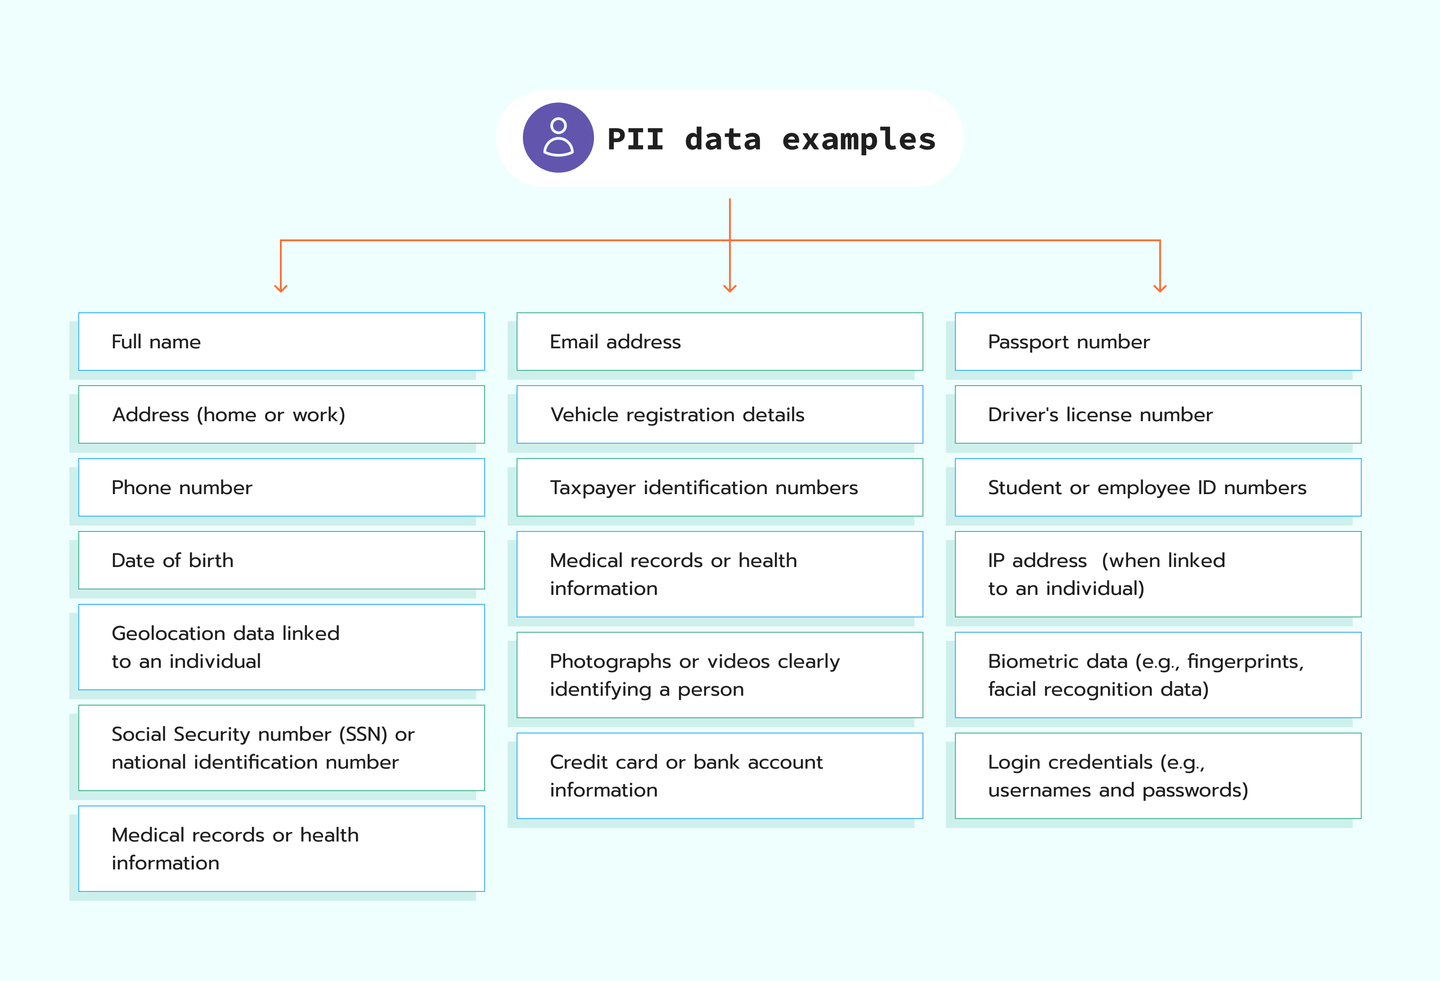
PII örneklerinden de görebileceğiniz gibi, bir kişinin gizliliğini etkileyebilecek ve o kişiyi doğrudan veya dolaylı olarak tanımlayabilecek çok çeşitli veri noktaları bulunmaktadır. Bir verinin PII olup olmadığı ise büyük ölçüde bağlama bağlıdır. Örneğin, bir kullanıcı adı veya telefon numarası, yalnızca belirli bir kişiyle ilişkilendirilebildiğinde PII olarak kabul edilir.
PII neden önemlidir?
PII bilgileri önemlidir çünkü bireyleri tanımlar ve tek başına ya da diğer kişisel bilgilerle ilişkilendirildiğinde bir bireyin kimliğini ayırt edebilir veya izini sürebilir. İletişim, doğrulama veya işlemler için kullanılır.
İşletmeler PII'yi şu amaçlarla kullanır:
- İşlemleri gerçekleştirmek. İşletmelerin işlemleri tamamlayabilmesi için kullanıcının ad, adres ve ödeme bilgileri gibi verilerini sağlaması gerekir.
- Kişiselleştirilmiş müşteri hizmeti sunmak. Bu tür veriler; pazarlamayı, reklamcılığı ve sunulan mal ile hizmetleri müşteriye tam olarak uyacak şekilde uyarlamaya yardımcı olur. İşletme müşterisini iyi tanıdığında ihtiyaçlarını özenle karşılayabildiği için marka bağlılığını artırmaya yardımcı olur.
- Özelleştirilmiş reklamlar sunmak. Meta olay eşleşme kalitesi, PII'nin doğruluğuna göre belirlenir. E-posta adresleri, telefon numaraları ve diğer tanımlayıcılar gibi PII, Facebook'un gönderdiğiniz olay verilerini gerçek kullanıcı profilleriyle bağlamasına yardımcı olur. Ne kadar kesin ve eksiksiz PII sağlarsanız, Facebook olayları doğru kullanıcılarla o kadar iyi eşleştirebilir.
- Müşterilerle ilişkileri geliştirmek. Bir işletmenin müşterileriyle iletişim kurabilmesi için onların iletişim bilgilerini toplaması ve saklaması gerekir. Böylece işletme; e-posta, telefon veya diğer kanallar aracılığıyla müşterileriyle etkileşime geçerek marka güveni ve bağlılığı oluşturabilir.
- Müşteri desteği sağlamak. PII, işletmelerin müşterilerin kim olduğunu ve neye ihtiyaç duyduğunu bilerek onlara daha iyi yardımcı olmalarını sağlar.
- Uyumluluğu sürdürmek. Bazı durumlarda işletmelerin doğrulama veya vergi raporlama amacıyla belirli PII veri türlerini toplaması ve saklaması gerekir. Bu veriler de PII kavramı kapsamına girer.
- Dolandırıcılığı önlemek ve güvenliği sağlamak. Giriş ve doğrulama bilgileri gibi PII verilerinin toplanması, işletmelerin kullanıcı hesaplarını korumasına ve dolandırıcılığı önlemesine yardımcı olur.
Sonuç olarak PII verisinin önemi işletmeler için çok büyüktür. İşletmelerin müşterileriyle bağlantı kurmasına, sundukları teklifleri müşterilerin ihtiyaçlarına daha iyi uyacak şekilde uyarlamasına ve marka bağlılığı ile müşteri güvenini artırmasına yardımcı olur.
Tüm kişisel veriler PII niteliği taşımaz. Örneğin, birinin internette incelediği ürün türleri gibi gezinme tercihleri, bir kişiyi doğrudan tanımlamadığı için PII olarak kabul edilmez. PII, bir bankada kimlik doğrulamak için kullanılan bilgiler gibi belirli bir bireyi doğrudan tespit edebilen verileri ifade eder. Buna karşılık tüm PII verileri de hassas değildir. PII, hassas ve hassas olmayan kategorilere ayrılır.
Hassas PII
Hangi PII verileri hassas kabul edilir?
Hassas PII, bir bireyi doğrudan tanımlar ve ifşa olması durumunda ciddi zararlara yol açabilir.
Örnekler:
- Ulusal kimlik numaraları
- Pasaport numaraları
- Vergi kimlik numaraları
- Biyometrik veriler
- Finansal hesap numaraları
- Tıbbi geçmiş
- İkamet kayıt numaraları
- Seçmen kimlik numaraları
Hassas PII herkese açık değildir ve veri gizliliği yasaları kapsamında şifreleme ile kontrollü erişim gibi güçlü korumalar gerektirir.
Hassas olmayan PII
Hangi PII verileri hassas olmayan kabul edilir?
Hassas olmayan PII, bir bireyi tanımlayabilen ancak ifşa olması durumunda minimum zarar riski taşıyan kişisel bilgilerdir.
Hassas olmayan PII örnekleri (neden hassas olmadıklarına dair açıklamalarla birlikte):
- Ad ve soyad. Kamuya açık rehberlerde veya sosyal medyada yaygın olarak bulunur.
- E-posta adresi. Profesyonel veya kişisel ortamlarda sıklıkla paylaşılır.
- Telefon numaraları. Birçok bölgede herkese açık olarak listelenir.
- Coğrafi veriler. Şehir, eyalet veya posta kodu düzeyindeki ayrıntılar gibi bilgiler herkese açıktır.
- Uyruk. Bu tür veriler genel bağlamlarda sıklıkla paylaşılır.
- İstihdam bilgileri. Görev unvanları, şirket adları veya iş deneyimi gibi veri noktaları kamuoyuyla oldukça sık paylaşılır.
- Herkese açık sosyal medya hesapları. Kullanıcı adı veya hassas hesaplarla bağlantılı olmayan herkese açık gönderiler gibi bilgiler genellikle kamuya açıktır.
Özetle, hassas olmayan PII bir kişiyi tanımlar ancak isim veya e-posta gibi ifşa olması durumunda düşük risk taşır. Çoğunlukla herkese açıktır ancak diğer verilerle birleştirildiğinde kötüye kullanılabilir.
PII nasıl toplanır?
PII toplama yöntemleri:
- Çerezler ve web takibi. Web siteleri; ziyaret ettikleri sayfalar ve ne sıklıkla geri döndükleri dahil olmak üzere kullanıcıların gezinme davranışlarını izlemek için çerezleri kullanır.
- eCommerce işlemleri. Çevrim içi mağazalar, işlemler sırasında ad, adres, ödeme bilgileri ve satın alma geçmişi gibi PII verilerini toplar.
- Kullanıcı kayıtları. Kullanıcılar web sitelerinde, uygulamalarda veya hizmetlerde hesap oluşturduğunda PII toplanır. Bir işletme; ad, e-posta adresi, telefon numarası ve bazen ödeme bilgileri gibi verileri elde eder.
- Müşteri desteği. Şirketler; ad, iletişim bilgileri ve sorun kayıtları gibi PII verilerini müşteri desteği etkileşimleri sırasında toplar.
- Sadakat programları. Perakendeciler, kullanıcıların ödüller karşılığında kişisel bilgilerini paylaştığı sadakat programları aracılığıyla PII toplar.
- Anketler ve formlar. Kullanıcılar anketler, abonelikler veya sadakat programları için form doldurduğunda PII toplanır.
- Sosyal medya. Sosyal medya platformları; kullanıcı profilleri, gönderiler, etkileşimler ve konum etiketleri aracılığıyla PII toplar.
- Uygulama izinleri. Bir莽ok uygulama; kullan谋c谋lar谋n cihazlar谋nda depolanan ki艧ilere, foto臒raflara, mesajlara ve di臒er veri 枚臒elerine eri艧im talep ederek PII toplar.
- Y眉z tan谋ma ve biyometri. PII; y眉z tan谋ma ile parmak izi veya ses tan谋ma gibi di臒er biyometrik y枚ntemler arac谋l谋臒谋yla toplan谋r.
- Kamu kay谋tlar谋. 艦irketler PII verilerine kamu kay谋tlar谋ndan eri艧ebilir.
- IoT cihazlar谋. Ak谋ll谋 hoparl枚rler ve giyilebilir cihazlar gibi ara莽lar; ses verileri, sa臒l谋k bilgileri ve kullan谋m al谋艧kanl谋klar谋 dahil olmak 眉zere PII toplar.
- Veri simsarlar谋. Veri simsarlar谋, genellikle kullan谋c谋 izni olmadan birden fazla kaynaktan PII sat谋n al谋r ve satar. Kamu kay谋tlar谋ndan, i艧lemlerden, sosyal medyadan ve daha bir莽ok kaynaktan bilgi toplarlar.
- Wi-Fi ve Bluetooth takibi. PII; kullan谋c谋lar kamusal alanlarda Wi-Fi veya Bluetooth a臒lar谋na ba臒land谋臒谋nda cihazlar谋ndan gelen sinyallerin izlenmesiyle toplanabilir.
- Konum takibi. Uygulamalar ve web siteleri; GPS, IP adresleri ve di臒er y枚ntemleri kullanarak kullan谋c谋lar谋n konumlar谋n谋 takip eder.
Bu y枚ntemler; ki艧isel veri 枚臒elerini toplamak, depolamak ve analiz etmek i莽in yayg谋n olarak kullan谋l谋r.
PII neden g眉vence alt谋na al谋nmal谋d谋r?
Her i艧letme verileri, 枚zellikle de hassas m眉艧teri bilgilerini korumal谋d谋r. PII m眉艧terileriniz i莽in de臒erlidir ve bu verilerin do臒ru 艧ekilde i艧lenmesi, 艧irketinizin i艧 yapmak i莽in g眉venilir bir yer olma itibar谋n谋 s眉rd眉rmesi a莽谋s谋ndan kritik 枚neme sahiptir. PII'nin korunmas谋; bireylerin gizlili臒ini g眉vende tutmak ve kimlik h谋rs谋zl谋臒谋, hesap ele ge莽irme, t谋bbi doland谋r谋c谋l谋k, 艧antaj ve di臒er tehditler gibi sorunlar谋 枚nlemek i莽in hayati 枚nem ta艧谋r. PII g眉venli臒i ihlal edilirse finansal kay谋plara, kredi notunun d眉艧mesine, duygusal strese ve yasal sorunlara yol a莽abilir.
Bir ki艧inin tam ad谋, sosyal g眉venlik numaras谋, kredi kart谋 bilgileri veya t谋bbi kay谋tlar谋 gibi PII 枚rneklerine g枚z att谋臒谋m谋zda, bu bilgileri koruman谋n neden bu kadar 枚nemli oldu臒u a莽谋k莽a g枚r眉lmektedir.
PII 枚rnekleri ve bunlar谋 g眉vence alt谋na alma nedenleri:
- Tam adlar ve adresler. Bu t眉r bilgilerin if艧a olmas谋 durumunda ki艧i doland谋r谋c谋l谋k ma臒duru olabilir.
- Sosyal g眉venlik numaras谋. Bu t眉r bilgilerin a莽谋臒a 莽谋kmas谋 kimlik h谋rs谋zl谋臒谋na yol a莽abilir. Doland谋r谋c谋lar ba艧kas谋n谋n ad谋na hesap a莽abilir veya sahtekarl谋k yapabilir.
- Kredi kart谋 veya banka bilgileri. Bu t眉r veriler s谋zd谋r谋l谋rsa yetkisiz i艧lemlere ve maddi kay谋plara neden olabilir.
- T谋bbi kay谋tlar. T谋bbi kay谋tlar谋n if艧a olmas谋, t谋bbi kimlik h谋rs谋zl谋臒谋na yol a莽abilir. 脰rne臒in, bir ki艧i sa臒l谋k hizmetlerine veya yard谋mlara hileli yollarla eri艧mek i莽in ba艧ka birinin bilgilerini kullanabilir.
G眉venli臒i ihlal edilen her bir PII par莽as谋 bireyin hayat谋 眉zerinde do臒rudan ve zararl谋 bir etki yaratarak s谋k谋 gizlilik 枚nlemlerine duyulan ihtiyac谋 g枚zler 枚n眉ne serer.
Yukar谋da belirtilen t眉m nedenlerin yan谋 s谋ra ki艧isel verileri GDPR, HIPAA ve daha pek 莽ok veri gizlili臒i d眉zenlemesi kapsam谋nda koruman谋z gerekir. Bu d眉zenlemelere uyulmamas谋; ciddi mali cezalar, yasal yapt谋r谋mlar ve m眉艧teri g眉veninde telafisi m眉mk眉n olmayan kay谋plarla sonu莽lanabilir.
Yasal riskler ve cezalar
PII odakl谋 temel d眉zenlemelere, kapsamlar谋na, gereksinimlerine ve uyumsuzluk cezalar谋na g枚z atal谋m.
| Kapsam | Gereksinimler | Cezalar | |
| GDPR (AB) | AB'de ikamet edenlerin ki艧isel verilerini i艧leyen kurulu艧lar i莽in ge莽erlidir. | Kurulu艧lar r谋za almal谋, verilere eri艧ime, d眉zeltmeye ve silmeye izin vermeli ve ihlalleri bildirmelidir. | Cezalar, hangisi daha y眉ksekse, 20 milyon Avro'ya veya k眉resel cironun y眉zde 4'眉ne kadar ula艧abilir. |
| HIPAA (ABD) | Bu yasa, korunan sa臒l谋k bilgilerini (PHI) i艧leyen sa臒l谋k kurulu艧lar谋 i莽in ge莽erlidir. | Sa臒l谋k kurulu艧lar谋 PHI'yi korumal谋, ihlalleri bildirmeli ve hasta onay谋 almal谋d谋r. | Cezalar ihlal ba艧谋na 100 $ ile 50.000 $ aras谋nda de臒i艧mekte olup y谋ll谋k en fazla 1,5 milyon $'d谋r. Cezai yapt谋r谋mlar 250.000 $'a kadar 莽谋kabilir (HHS). |
| CCPA (Kaliforniya) | Kaliforniya'da ikamet edenlerden ki艧isel veri toplayan i艧letmeleri kapsar. | 陌艧letmeler verilere eri艧im sa臒lamal谋, talep 眉zerine verileri silmeli, t眉keticilerin veri sat谋艧谋ndan 莽谋kmas谋na izin vermeli ve ihlalleri bildirmelidir. | Kas谋ts谋z ihlaller i莽in ceza 2.500 $, kas谋tl谋 ihlaller i莽in ise 7.500 $'d谋r (CPPA). |
| LGPD (Brezilya) | Bu yasa, Brezilya'daki ki艧isel verilerin i艧lenmesini d眉zenler. | Kurulu艧lar r谋za almal谋, 艧effaf olmal谋 ve g眉venlik 枚nlemleri uygulamal谋d谋r. | Cezalar y谋ll谋k gelirin y眉zde 2'sine kadar 莽谋kabilir ve ihlal ba艧谋na en fazla 50 milyon R$ ile s谋n谋rl谋d谋r. |
| PIPEDA (Kanada) | 脰zel sekt枚rde ki艧isel verileri i艧leyen kurulu艧lar i莽in ge莽erlidir. | Kurulu艧lar onay almal谋, 艧effafl谋臒谋 sa臒lamal谋 ve toplad谋klar谋 verileri korumal谋d谋r. | Cezalar ihlal ba艧谋na 100.000 CAD'a kadar 莽谋kabilir. |
Bu yasalar ki艧isel verilerin korunmas谋n谋 ve kat谋 kurallara uyulmas谋n谋 zorunlu k谋lar. PII'yi korumay谋 ba艧aramayan bir kurulu艧, para cezalar谋, yapt谋r谋mlar ve itibar kayb谋 dahil olmak 眉zere 莽e艧itli sonu莽larla kar艧谋la艧abilir. Yukar谋da belirtilen d眉zenlemelerin d谋艧谋nda, kurulu艧unuz i莽in ba艧ka b枚lgesel veya sekt枚re 枚zel d眉zenlemeler de ge莽erli olabilir. Tam uyumluluk sa臒lamak i莽in hukuki dan谋艧manl谋k al谋n.
PII ve sunucu taraf谋 izleme
Veri toplama ve i艧leme i莽in sunucu taraf谋 etiketlemeye ge莽mek PII'nin tamamen korunaca臒谋n谋 garanti etmez; ancak hassas verilerin i艧lenmesi i莽in daha g眉venli ve kontroll眉 bir ortam sunar. Sunucu taraf谋 izlemeyi GDPR ile uyumlu bir 艧ekilde kullanmak; g眉venli i艧lemeyi, PII minimizasyonunu, anonimle艧tirmeyi ve kullan谋c谋 onay谋n谋n al谋nmas谋n谋 gerektirir.
Verileri kullan谋c谋n谋n taray谋c谋s谋ndan do臒rudan 眉莽眉nc眉 taraf platformlara (Google Analytics veya Facebook gibi) g枚nderen istemci taraf谋 izlemenin aksine, sunucu taraf谋 etiketleme verileri 枚nce bir sunucuda i艧ler. Bu durum, i艧letmelere verileri harici hizmetlere g枚ndermeden 枚nce filtreleme veya anonimle艧tirme olana臒谋 tan谋yarak PII'nin korunmas谋na yard谋mc谋 olur.
陌艧letmelerin korumak isteyebilece臒i hassas verilere ili艧kin yayg谋n bir 枚rnek kullan谋c谋n谋n IP adresidir. GA4, IP adreslerini otomatik olarak anonimle艧tirir; ancak baz谋 i艧letmeler ek denetimlere ihtiya莽 duyabilir ve herhangi bir veri Google Analytics'e ula艧madan 枚nce orijinal IP adresini de臒i艧tirmeyi tercih edebilir.
Stape nas谋l yard谋mc谋 olabilir?
European Server GTM Hosting'i olu艧turduk. Estonya'da kay谋tl谋 olan Stape Europe, sunucu GTM kapsay谋c谋lar谋n谋 tamamen AB merkezli bir bulut sa臒lay谋c谋s谋 olan Scaleway 眉zerinde bar谋nd谋r谋r. Google Consent Mode gibi ara莽lar谋n kullan谋lmas谋, veri toplama s眉recini kullan谋c谋 onay谋na g枚re ayarlayarak GDPR uyumlulu臒unu g眉vence alt谋na al谋r.
Stape Europe ile sunucular谋m谋z tamamen AB merkezli oldu臒undan ABD'ye hi莽bir veri aktar谋lmaz. 艦u anda otomatik kullan谋c谋 verisi silme 枚zelli臒i sunmuyoruz ancak PII'nin kald谋r谋lmas谋n谋 kolayla艧t谋racak 枚zellikler 眉zerinde aktif olarak 莽al谋艧谋yoruz.
Stape'in GDPR uyumlulu臒una ula艧man谋za ve kullan谋c谋 PII'sini koruman谋za yard谋mc谋 olabilece臒i di臒er y枚ntemlerden baz谋lar谋 艧unlard谋r:
1. Anonimyzer
Google Analytics IP anonimle艧tirme, PII i艧leyen 艧irketler i莽in genellikle bir sorundur. Stape bunun i莽in bir g眉莽lendirici sunar. Anonimyzer t眉m Stape kullan谋c谋lar谋 taraf谋ndan kullan谋labilir. Temel amac谋, kullan谋c谋 verilerini Google Analytics 4'ten kald谋rmak veya anonimle艧tirmektir. GA istekleri /anonymize i莽eren etiketleme sunucusu URL'sinden ge莽ti臒inde, se莽ilen parametreleri otomatik olarak kald谋r谋r veya anonimle艧tiririz.
2. Onay ba艧l谋臒谋
Kullan谋c谋lar谋n verilerini toplamak 眉zere izinlerini almak i莽in bir onay ba艧l谋臒谋 艧artt谋r. Hangi verilerin neden topland谋臒谋n谋 a莽谋k莽a belirtmeli ve GDPR gibi d眉zenlemelere uygun olmal谋d谋r.
3. GEO Headers
GEO Headers, hedefleme ve yerel veri koruma yasalar谋na uyum sa臒lama a莽谋s谋ndan yararl谋 olan kullan谋c谋 konumu verilerini sa臒lar. D眉zg眉n yap谋land谋r谋ld谋klar谋ndan emin olun. Sunucu taraf谋 izleme bu ihtiya莽lar谋n kar艧谋lanmas谋na yard谋mc谋 olabilir, ancak tam uyumluluk sa臒lamak i莽in hukuk ekibinize dan谋艧谋n.
Son d眉艧眉nceler
Peki, PII olarak kabul edilen nedir? 陌simler, e-posta adresleri, telefon numaralar谋 ve hatta tarama ge莽mi艧i ile konum verileri gibi bir ki艧iyi tan谋mlayabilecek her t眉rl眉 bilgidir. Bu t眉r bilgiler 莽o臒u zaman kullan谋c谋lar fark谋nda olmadan 莽e艧itli yollarla toplan谋r. PII, hassas ve hassas olmayan olarak ikiye ayr谋l谋r.
Baz谋 ki艧isel bilgi 枚rnekleri genel kitle i莽in geni艧 枚l莽眉de eri艧ilebilir ve zarars谋z olsa da finansal bilgiler, sa臒l谋k kay谋tlar谋 veya resmi kimlikler gibi di臒er veriler hassas kabul edilir ve daha s谋k谋 koruma gerektirir. Herhangi bir PII'nin, 枚zellikle de hassas t眉rlerin toplanmas谋 ve i艧lenmesi, kullan谋c谋lar谋n gizlili臒ini ve g眉venli臒ini sa臒lamak i莽in veri koruma d眉zenlemelerine (GDPR veya CCPA gibi) uygun olmal谋d谋r.
Stape; GA4 i莽in verileri anonimle艧tiren Anonimyzer gibi ara莽lar ve verileri GDPR ile uyumlu tutan AB merkezli sunucu bar谋nd谋rma hizmetiyle i艧letmelerin PII'yi g眉venli bir 艧ekilde i艧lemesine yard谋mc谋 olur. Onay ba艧l谋臒谋 ve Geo Headers gibi 枚zellikler, g眉venli ve kontroll眉 bir ortamda 艧effaf ve sorumlu veri y枚netimini g眉vence alt谋na al谋r.
SSS
Ekstra ipucu
Uyumlulu臒u sa臒lamak i莽in SST kullan谋larak PII nas谋l kald谋r谋labilir?
PII, veriler 眉莽眉nc眉 taraflara g枚nderilmeden 枚nce anonimle艧tirilerek veya filtrelenerek sunucu taraf谋 izleme ile kald谋r谋labilir. Sunucu GTM ile GA4'te kullan谋c谋 verilerini anonimle艧tirme hakk谋nda bir k谋lavuzumuz bulunmaktad谋r. PII g眉venli臒i konusunda size yard谋mc谋 olabilir.
Sunucu taraf谋nda ba艧lamak ister misiniz?
脺cretsiz deneyin
Yorumlar