Spiegazione dei dati relativi alle informazioni di identificazione personale (PII)

Liudmyla Kharchenko
AutoreCon l’inasprimento delle norme sulla protezione dei dati, la tutela della privacy dei clienti è ormai una priorità fondamentale per chiunque operi nel marketing digitale. Sebbene i professionisti del marketing gestiscano costantemente diversi tipi di dati, uno di questi è particolarmente sensibile: stiamo parlando delle informazioni di identificazione personale (PII).
In questo post tratteremo le nozioni di base sulle PII, spiegheremo perché sono importanti, come gestirle in modo responsabile e sicuro e mostreremo come il tracciamento lato server possa aiutare a garantire la conformità durante la gestione delle PII.
Cosa sono le PII?
Cominciamo con il significato delle PII, in modo da essere tutti sulla stessa lunghezza d’onda.
L’ambito di applicazione dei dati personali varia a seconda della giurisdizione legale, in base allo stato, al paese e alla regione. Le PII si suddividono ulteriormente in due categorie: sensibili e non sensibili.
Esempi di informazioni di identificazione personale
Come si può vedere dal diagramma sottostante, gli esempi di dati PII includono dettagli personali (ad es. nome completo, indirizzo), numeri di identificazione (ad es. passaporto, codice fiscale), informazioni di contatto, cartelle cliniche, dati finanziari, dati biometrici, precedenti penali o lavorativi e identificatori digitali (ad es. indirizzo IP, credenziali di accesso).
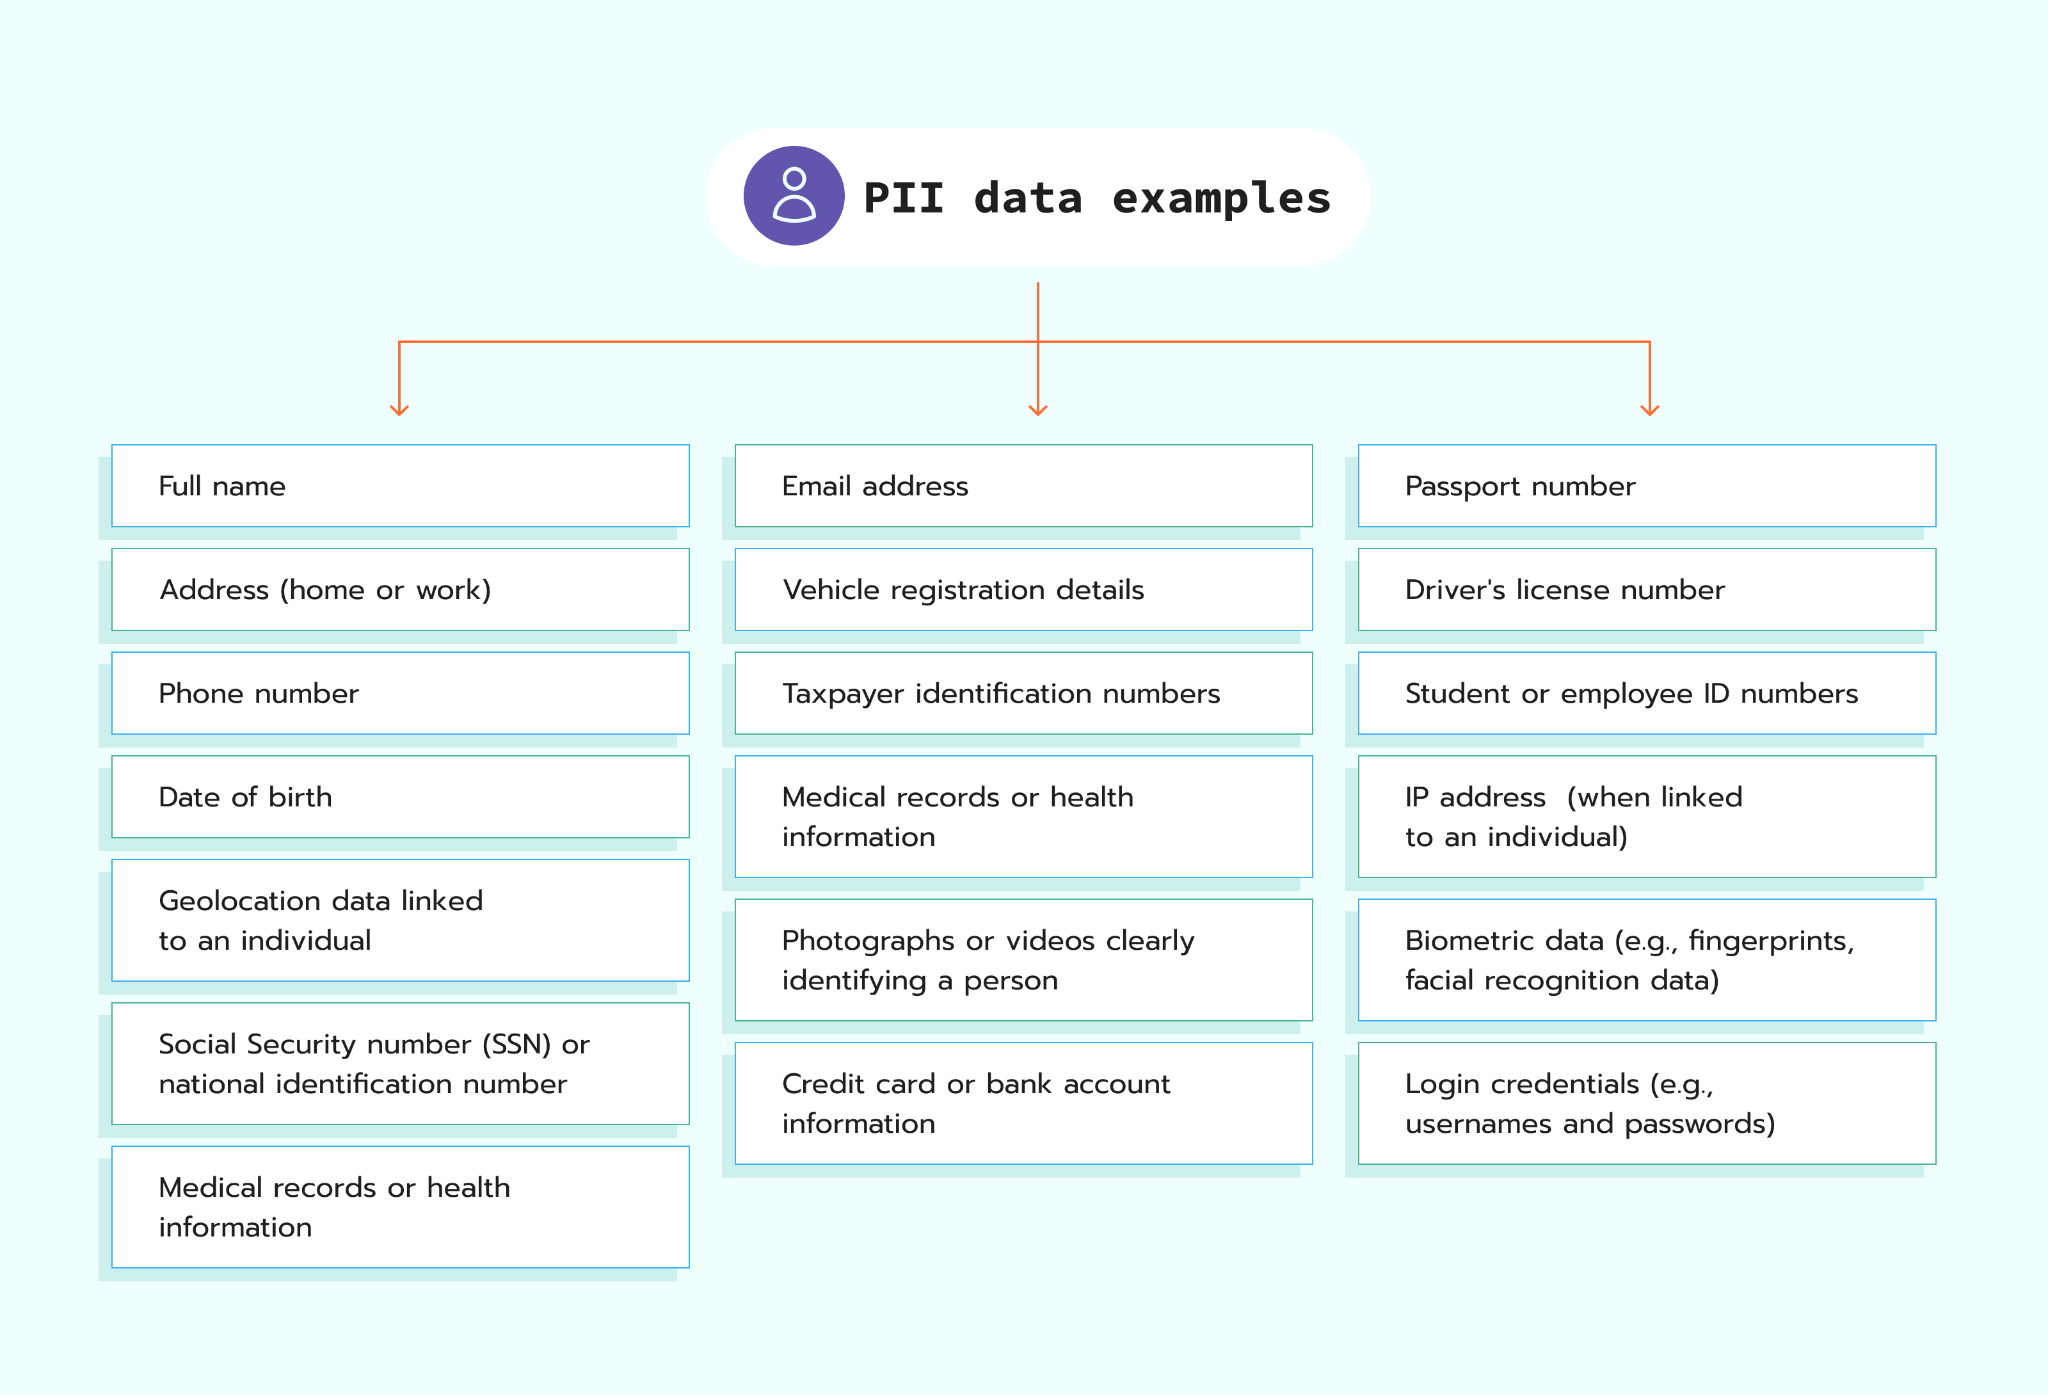
Come si può vedere dagli esempi di PII, esiste un’ampia gamma di dati che possono influire sulla privacy di una persona e identificarla direttamente o indirettamente. E il fatto che un dato sia o meno una PII dipende in gran parte dal contesto. Ad esempio, un nome utente o un numero di telefono è considerato una PII solo se può essere collegato a una persona specifica.
Perché le PII sono importanti?
Le informazioni PII sono importanti perché identificano gli individui e consentono di distinguere o risalire all’identità di una persona, sia da sole che se collegate ad altre informazioni personali. Vengono utilizzate per la comunicazione, la verifica o le transazioni.
Le aziende utilizzano le PII per:
- Elaborare le transazioni. Per completare le transazioni, le aziende hanno bisogno che l’utente fornisca le proprie informazioni, come nome, indirizzo e dettagli di pagamento.
- Fornire un servizio clienti personalizzato. Questo tipo di dati aiuta a personalizzare il marketing, la pubblicità e i beni e servizi offerti in modo che si adattino perfettamente al cliente. Contribuisce a promuovere la fedeltà al marchio, poiché quando un’azienda conosce bene i propri clienti, può soddisfare le loro esigenze con attenzione.
- Proporre annunci pubblicitari personalizzati. La qualità dell’abbinamento degli eventi su Meta è determinata dall’accuratezza delle PII. Le PII, quali indirizzi e-mail, numeri di telefono e altri identificatori, aiutano Facebook a collegare i dati degli eventi inviati ai profili reali degli utenti. Più le PII fornite sono precise e complete, meglio Facebook può abbinare gli eventi agli utenti giusti.
- Coltivare le relazioni con i clienti. Per comunicare con i propri clienti, un’azienda deve raccogliere e archiviare le informazioni di contatto degli stessi. In questo modo, un’azienda può interagire con i propri clienti tramite e-mail, telefono o altri canali, rafforzando la fiducia nel marchio e la fedeltà.
- Fornire assistenza ai clienti. Le PII aiutano le aziende ad assistere meglio i clienti, consentendo loro di sapere chi sono e di cosa hanno bisogno.
- Garantire la conformità. In alcuni casi, le aziende devono raccogliere e conservare determinati tipi di dati PII a fini di verifica o di rendicontazione fiscale. Anche questi dati rientrano nella nozione di PII.
- Prevenire le frodi e garantire la sicurezza. La raccolta di dati PII quali le credenziali di accesso e i dettagli di verifica aiuta le aziende a proteggere gli account degli utenti e a prevenire le frodi.
In sintesi: l’importanza dei dati PII per le aziende è enorme. Aiutano le aziende a entrare in contatto con i propri clienti, a personalizzare la propria offerta per soddisfare meglio le loro esigenze e a rafforzare la fedeltà al marchio e la fiducia dei clienti.
Non tutti i dati personali rientrano nella categoria delle PII. Ad esempio, le preferenze di navigazione, come i tipi di prodotti che una persona consulta online, non sono considerate PII perché non identificano direttamente una persona. Le PII si riferiscono a dati in grado di individuare un individuo specifico, come le informazioni utilizzate per verificare l’identità presso una banca. Non tutte le PII, a loro volta, sono sensibili. Le PII si dividono in categorie sensibili e non sensibili.
Dati PII sensibili
Quali dati PII sono considerati sensibili?
Esempi:
- Numeri di identificazione nazionali
- Numeri di passaporto
- Codici fiscali
- Dati biometrici
- Numeri di conti finanziari
- Anamnesi medica
- Numeri di registrazione dei residenti
- Numeri di identificazione degli elettori
Le informazioni personali identificative (PII) sensibili non sono disponibili al pubblico e richiedono una protezione rigorosa, come la crittografia e l’accesso controllato, ai sensi delle leggi sulla privacy dei dati.
Informazioni personali identificative (PII) non sensibili
Quali dati PII sono considerati non sensibili?
Esempi di dati personali non sensibili (con spiegazioni sul motivo per cui non sono sensibili):
- Nome completo. È comunemente presente negli elenchi pubblici o sui social media.
- Indirizzo e-mail. Viene spesso condiviso in contesti professionali o personali.
- Numeri di telefono. In molte regioni sono riportati negli elenchi pubblici.
- Dati geografici. Informazioni quali la città, la regione o i dettagli a livello di codice postale sono disponibili pubblicamente.
- Nazionalità. Tali dati vengono spesso condivisi in contesti generali.
- Informazioni sull'occupazione. Dati quali ruoli lavorativi, nomi di aziende o esperienze lavorative vengono condivisi con il pubblico piuttosto spesso.
- Nomi utente pubblici sui social media. Informazioni quali il nome utente o i post pubblici non collegati ad account sensibili sono spesso disponibili pubblicamente.
In sintesi, le informazioni personali identificative (PII) non sensibili identificano una persona ma presentano un rischio basso in caso di divulgazione, come un nome o un indirizzo e-mail. Sono spesso di dominio pubblico ma possono essere utilizzate in modo improprio se combinate con altri dati.
Come vengono raccolte le PII?
Modalità di raccolta delle PII:
- Cookie e tracciamento web. I siti web utilizzano i cookie per tracciare il comportamento di navigazione degli utenti, comprese le pagine che visitano e la frequenza con cui vi ritornano.
- Transazioni di e-commerce. I negozi online raccolgono dati personali quali nomi, indirizzi, informazioni di pagamento e cronologia degli acquisti durante le transazioni.
- Registrazioni degli utenti. Le PII vengono raccolte quando gli utenti si registrano per creare un account su siti web, app o servizi. Un’azienda riceve informazioni quali nomi, indirizzi e-mail, numeri di telefono e, talvolta, dettagli di pagamento.
- Assistenza clienti. Le aziende raccolgono dati personali durante le interazioni con l’assistenza clienti, quali nomi, recapiti e registri dei problemi.
- Programmi fedeltà. I rivenditori raccolgono dati personali attraverso programmi fedeltà in cui gli utenti forniscono dettagli personali in cambio di premi.
- Sondaggi e moduli. Le informazioni di identificazione personale (PII) vengono raccolte quando gli utenti compilano moduli per sondaggi, abbonamenti o programmi fedeltà.
- Social media. Le piattaforme di social media raccolgono le PII attraverso i profili degli utenti, i post, le interazioni e i tag di localizzazione.
- Autorizzazioni delle app. Molte app raccolgono dati personali richiedendo l’accesso a contatti, foto, messaggi e altri elementi di dati memorizzati sui dispositivi degli utenti.
- Riconoscimento facciale e dati biometrici. Le PII vengono raccolte tramite il riconoscimento facciale e altri metodi biometrici, quali le impronte digitali o il riconoscimento vocale.
- Documenti pubblici. Le aziende possono accedere alle PII tramite documenti pubblici.
- Dispositivi IoT. Dispositivi come altoparlanti intelligenti e dispositivi indossabili raccolgono dati personali identificativi, inclusi dati vocali, informazioni sulla salute e modelli di utilizzo.
- Broker di dati. I broker di dati acquistano e vendono dati personali da diverse fonti, spesso senza il consenso dell’utente. Raccolgono informazioni da registri pubblici, transazioni, social media e altro ancora.
- Tracciamento tramite Wi-Fi e Bluetooth. I dati personali possono essere raccolti tramite il tracciamento dei segnali provenienti dai dispositivi degli utenti quando questi si connettono a reti Wi-Fi o Bluetooth in luoghi pubblici.
- Tracciamento della posizione. App e siti web tracciano la posizione degli utenti utilizzando il GPS, gli indirizzi IP e altri metodi.
Questi metodi sono comunemente utilizzati per raccogliere, archiviare e analizzare elementi di dati personali.
Perché è necessario proteggere le PII?
Ogni azienda deve proteggere i dati, in particolare le informazioni sensibili dei clienti. Le PII sono preziose per i vostri clienti e gestirle correttamente è fondamentale per mantenere la reputazione della vostra azienda come luogo affidabile in cui fare affari. Proteggere le PII è fondamentale per salvaguardare la privacy delle persone e prevenire problemi quali furto d’identità, appropriazione indebita di account, frodi sanitarie, estorsioni e altre minacce. Se le PII vengono compromesse, ciò può causare perdite finanziarie, abbassamento del punteggio di credito, stress emotivo e problemi legali.
Se consideriamo alcuni esempi di PII, come il nome completo di una persona, il numero di previdenza sociale, i dati della carta di credito o le cartelle cliniche, diventa chiaro perché la tutela di queste informazioni sia così importante.
Esempi di PII e motivi per cui è necessario proteggerle:
- Nomi completi e indirizzi. Se tali informazioni vengono divulgate, una persona può essere vittima di una truffa.
- Numero di previdenza sociale. La divulgazione di tali informazioni può portare al furto d’identità. I truffatori possono aprire conti o commettere frodi a nome di qualcun altro.
- Dati della carta di credito o bancari. Se tali dati vengono divulgati, ciò può portare a transazioni non autorizzate e perdite finanziarie.
- Cartelle cliniche. La divulgazione delle cartelle cliniche può portare al furto di identità medica. Ad esempio, qualcuno potrebbe utilizzare le informazioni di una persona per accedere in modo fraudolento all’assistenza sanitaria o a prestazioni sociali.
Ogni dato personale identificativo, se compromesso, può avere un impatto diretto e dannoso sulla vita di una persona, il che sottolinea la necessità di misure rigorose a tutela della privacy.
Oltre a tutte le ragioni sopra menzionate, è necessario proteggere i dati personali in conformità con le normative sulla privacy dei dati come il GDPR, l’HIPAA e molte altre. Il mancato rispetto di tali normative può comportare sanzioni pecuniarie significative, conseguenze legali e la perdita irreversibile della fiducia dei clienti.
Quadri normativi e requisiti di conformità
Diamo un’occhiata alle principali normative incentrate sui dati personali (PII), al loro ambito di applicazione, ai requisiti e alle sanzioni previste in caso di inadempienza.
| Ambito di applicazione | Requisiti | Sanzioni | |
| GDPR (UE) | Si applica alle organizzazioni che trattano i dati personali dei residenti nell’UE. | Le organizzazioni devono ottenere il consenso, consentire l’accesso, la rettifica e la cancellazione dei dati e notificare le violazioni. | Le multe possono arrivare a 20 milioni di euro o al 4% del fatturato globale, a seconda di quale sia l’importo più elevato. |
| HIPAA (USA) | Questa legge si applica alle strutture sanitarie che trattano informazioni sanitarie protette (PHI). | Le strutture sanitarie devono salvaguardare le PHI, notificare le violazioni e ottenere il consenso dei pazienti. | Le multe vanno da 100 a 50.000 dollari per ogni violazione, con un massimo di 1,5 milioni di dollari all’anno. Le sanzioni penali possono arrivare fino a 250.000 dollari.(HHS) |
| CCPA (California) | Questa legge riguarda le aziende che raccolgono dati personali dai residenti in California. | Le aziende devono consentire l’accesso ai dati, cancellarli su richiesta, permettere ai consumatori di opporsi alla vendita dei dati e notificare le violazioni. | Sanzioni: le multe ammontano a 2.500 dollari per ogni violazione non intenzionale e a 7.500 dollari per quelle intenzionali.(CPPA) |
| LGPD (Brasile) | Questa legge disciplina il trattamento dei dati personali in Brasile. | Le organizzazioni devono ottenere il consenso, garantire la trasparenza e attuare misure di sicurezza. | Sanzioni: le multe possono arrivare fino al 2% del fatturato annuo, con un limite massimo di 50 milioni di real per violazione. |
| PIPEDA (Canada) | Si applica alle organizzazioni del settore privato che trattano dati personali. | Le organizzazioni devono ottenere il consenso, garantire la trasparenza e proteggere i dati raccolti. | Le multe possono arrivare fino a 100.000 dollari canadesi per ogni violazione. |
Queste leggi impongono la protezione dei dati personali e il rispetto di norme rigorose. Un'organizzazione che non protegga le informazioni di identificazione personale (PII) può incorrere in gravi sanzioni. Oltre alle normative sopra menzionate, potrebbero essere applicabili alla vostra organizzazione altre normative regionali o specifiche del settore. Rivolgetevi a un consulente legale per garantire la piena conformità.
Dati personali identificativi (PII) e tracciamento lato server
Il ricorso al tagging lato server per la raccolta e il trattamento dei dati non garantisce la piena protezione delle PII, ma offre un ambiente più sicuro e controllato per la gestione dei dati sensibili. L’utilizzo del tracciamento lato server in modo conforme al GDPR richiede un trattamento sicuro, la minimizzazione delle PII, l’anonimizzazione e l’ottenimento del consenso dell’utente.
A differenza del tracciamento lato client, che invia i dati direttamente dal browser dell’utente a piattaforme di terze parti (come Google Analytics o Facebook), il tagging lato server elabora i dati prima su un server. Ciò contribuisce a proteggere le PII, offrendo alle aziende la possibilità di filtrare o rendere anonimi i dati prima di inviarli a servizi esterni.
Come Stape può aiutarvi
Abbiamo creato un servizio di hosting GTM su server europei. Stape Europe, con sede in Estonia, ospita i container GTM su server Scaleway, un provider cloud con sede al 100% nell’UE. L’utilizzo di strumenti come la “Modalità Consenso” di Google garantisce la conformità al GDPR, regolando la raccolta dei dati in base al consenso dell’utente.
Con Stape Europe, nessun dato viene trasferito negli Stati Uniti, poiché i nostri server sono interamente situati nell’UE. Attualmente non offriamo la rimozione automatica dei dati degli utenti, ma stiamo lavorando attivamente a funzionalità volte a semplificare la rimozione delle informazioni personali identificabili (PII).
Ecco alcuni altri modi in cui Stape può aiutarvi a raggiungere la conformità al GDPR e a proteggere le informazioni personali identificabili (PII) degli utenti:
1. Anonimyzer
L’anonimizzazione dell’IP in Google Analytics rappresenta spesso un problema per le aziende che trattano dati personali. Stape offre una funzionalità avanzata proprio per questo. Anonimyzer è disponibile per tutti gli utenti di Stape. Il suo obiettivo principale è rimuovere o rendere anonimi i dati degli utenti da Google Analytics 4. Quando le richieste di GA passano attraverso l’URL del server di tagging che include /anonymize, rimuoviamo o rendiamo anonimi automaticamente i parametri selezionati.
Un banner di consenso è essenziale per ottenere l’autorizzazione degli utenti alla raccolta dei loro dati. Deve spiegare chiaramente quali dati vengono raccolti, perché vengono raccolti e deve essere conforme a normative come il GDPR.
Le intestazioni GEO forniscono i dati sulla posizione dell’utente, utili per il targeting e per conformarsi alle leggi locali sulla protezione dei dati. Assicuratevi che siano configurate correttamente. Il tracciamento lato server può aiutare a soddisfare queste esigenze, ma consultate il vostro team legale per garantire la piena conformità.
Considerazioni finali
Cosa si intende quindi per PII? Si tratta di qualsiasi informazione in grado di identificare una persona, come nomi, indirizzi e-mail, numeri di telefono o persino la cronologia di navigazione e i dati di localizzazione. Questo tipo di informazioni viene raccolto in vari modi, spesso all’insaputa degli utenti. Le PII si dividono in sensibili e non sensibili.
Mentre alcuni esempi di informazioni personali sono ampiamente accessibili al pubblico generale e innocui, altri, come i dati finanziari, le cartelle cliniche o i documenti di identità rilasciati dal governo, sono considerati sensibili e richiedono una protezione più rigorosa. La raccolta e il trattamento di qualsiasi PII, in particolare di quelle sensibili, devono essere conformi alle normative sulla protezione dei dati (come il GDPR o il CCPA) per garantire la privacy e la sicurezza degli utenti.
Stape aiuta le aziende a gestire le PII in modo sicuro grazie a strumenti come Anonimyzer per GA4, che rende anonimi i dati, e all’hosting su server con sede nell’UE, per garantire la conformità dei dati al GDPR. Funzionalità come il banner di consenso e le intestazioni geografiche assicurano una gestione dei dati trasparente e responsabile in un ambiente sicuro e controllato.
Domande frequenti
Cosa sono i dati non PII?
I dati non personali (non-PII) sono dati che non consentono di identificare un individuo, come il tipo di browser, il tipo di dispositivo o la posizione generica. Anche i dati non personali devono essere gestiti con attenzione, poiché la loro combinazione con altri dati potrebbe consentire un'identificazione indiretta.
Quali sono le migliori pratiche di sicurezza relative alle informazioni di identificazione personale (PII)?
- Raccogli solo i dati essenziali necessari per finalità specifiche.
- Utilizzare la crittografia per proteggere le informazioni durante la trasmissione e l'archiviazione.
- Limitare l'accesso alle informazioni di identificazione personale (PII), assicurandosi che solo il personale autorizzato possa gestirle.
- Rafforzare la sicurezza dei dati con firewall, sistemi di rilevamento delle intrusioni e piani di risposta agli incidenti.
- Fornire una formazione periodica ai dipendenti sulla gestione responsabile delle informazioni sensibili.
- Disporre di un piano di risposta agli incidenti chiaro per affrontare rapidamente le violazioni dei dati.
- Rispettare i diritti individuali consentendo l'accesso, la rettifica e la cancellazione dei dati personali.
- Applicare misure di sicurezza aggiuntive per i dati biometrici come le impronte digitali e il DNA.
- Proteggere i dati di localizzazione per impedire il tracciamento dei movimenti delle persone.
- Verificare regolarmente le procedure per garantire la conformità e migliorare le misure di sicurezza.
Queste misure salvaguardano le informazioni sensibili e mantengono la fiducia.
Le PII e le PHI sono la stessa cosa?
Le PII identificano le persone fisiche, mentre le PHI sono dati relativi alla salute collegati a una persona fisica e protetti da leggi come l’HIPAA.
Cosa si intende per PII ai sensi del GDPR?
Ai sensi del GDPR, le PII sono tutti i dati in grado di identificare una persona fisica, come nomi, indirizzi e-mail, indirizzi IP o dati di localizzazione.
Cosa devono fare le aziende in seguito a una violazione dei dati che coinvolge le PII?
A seguito di una violazione dei dati PII, le aziende devono mettere in sicurezza il sistema, informare le persone interessate e segnalare l’accaduto alle autorità, se richiesto.
Suggerimento aggiuntivo
Come è possibile rimuovere i PII utilizzando SST per garantire la conformità?
I PII possono essere rimossi tramite il tracciamento lato server, rendendo anonimi o filtrando i dati prima di inviarli a terze parti. Abbiamo un tutorial su come rendere anonimi i dati degli utenti in GA4 con GTM lato server. Può aiutarvi a garantire la sicurezza dei PII.
Commenti