Información de identificación personal (PII): qué es y cómo se utiliza

Liudmyla Kharchenko
AutorDado que las normas de protección de datos son cada vez más estrictas, proteger la privacidad de los clientes es ahora una prioridad clave para cualquiera que trabaje en marketing digital. Aunque los profesionales del marketing manejan diferentes tipos de datos en todo momento, hay un tipo de datos que es especialmente sensible. Nos referimos a la información de identificación personal (PII).
En esta entrada, abordaremos los conceptos básicos de la PII, explicaremos por qué es importante, cómo gestionarla de forma responsable y segura, y mostraremos cómo el seguimiento del lado del servidor puede ayudar a cumplir con la normativa al gestionar la PII.
¿Qué es la PII?
Empecemos por el significado de la PII para que todos tengamos claro de qué estamos hablando.
El alcance de los datos personales varía según la jurisdicción legal, en función del estado, el país y la región. La información de identificación personal (PII) se divide a su vez en dos categorías: sensible y no sensible.
Ejemplos de información de identificación personal
Como se puede observar en el diagrama siguiente, entre los ejemplos de información de identificación personal (PII) se incluyen los datos personales (p. ej., nombre completo, dirección), los números de identificación (p. ej., pasaporte, número de la Seguridad Social), la información de contacto, los historiales médicos, los datos financieros, los registros biométricos, los antecedentes penales o laborales y los identificadores digitales (p. ej., dirección IP, credenciales de inicio de sesión).
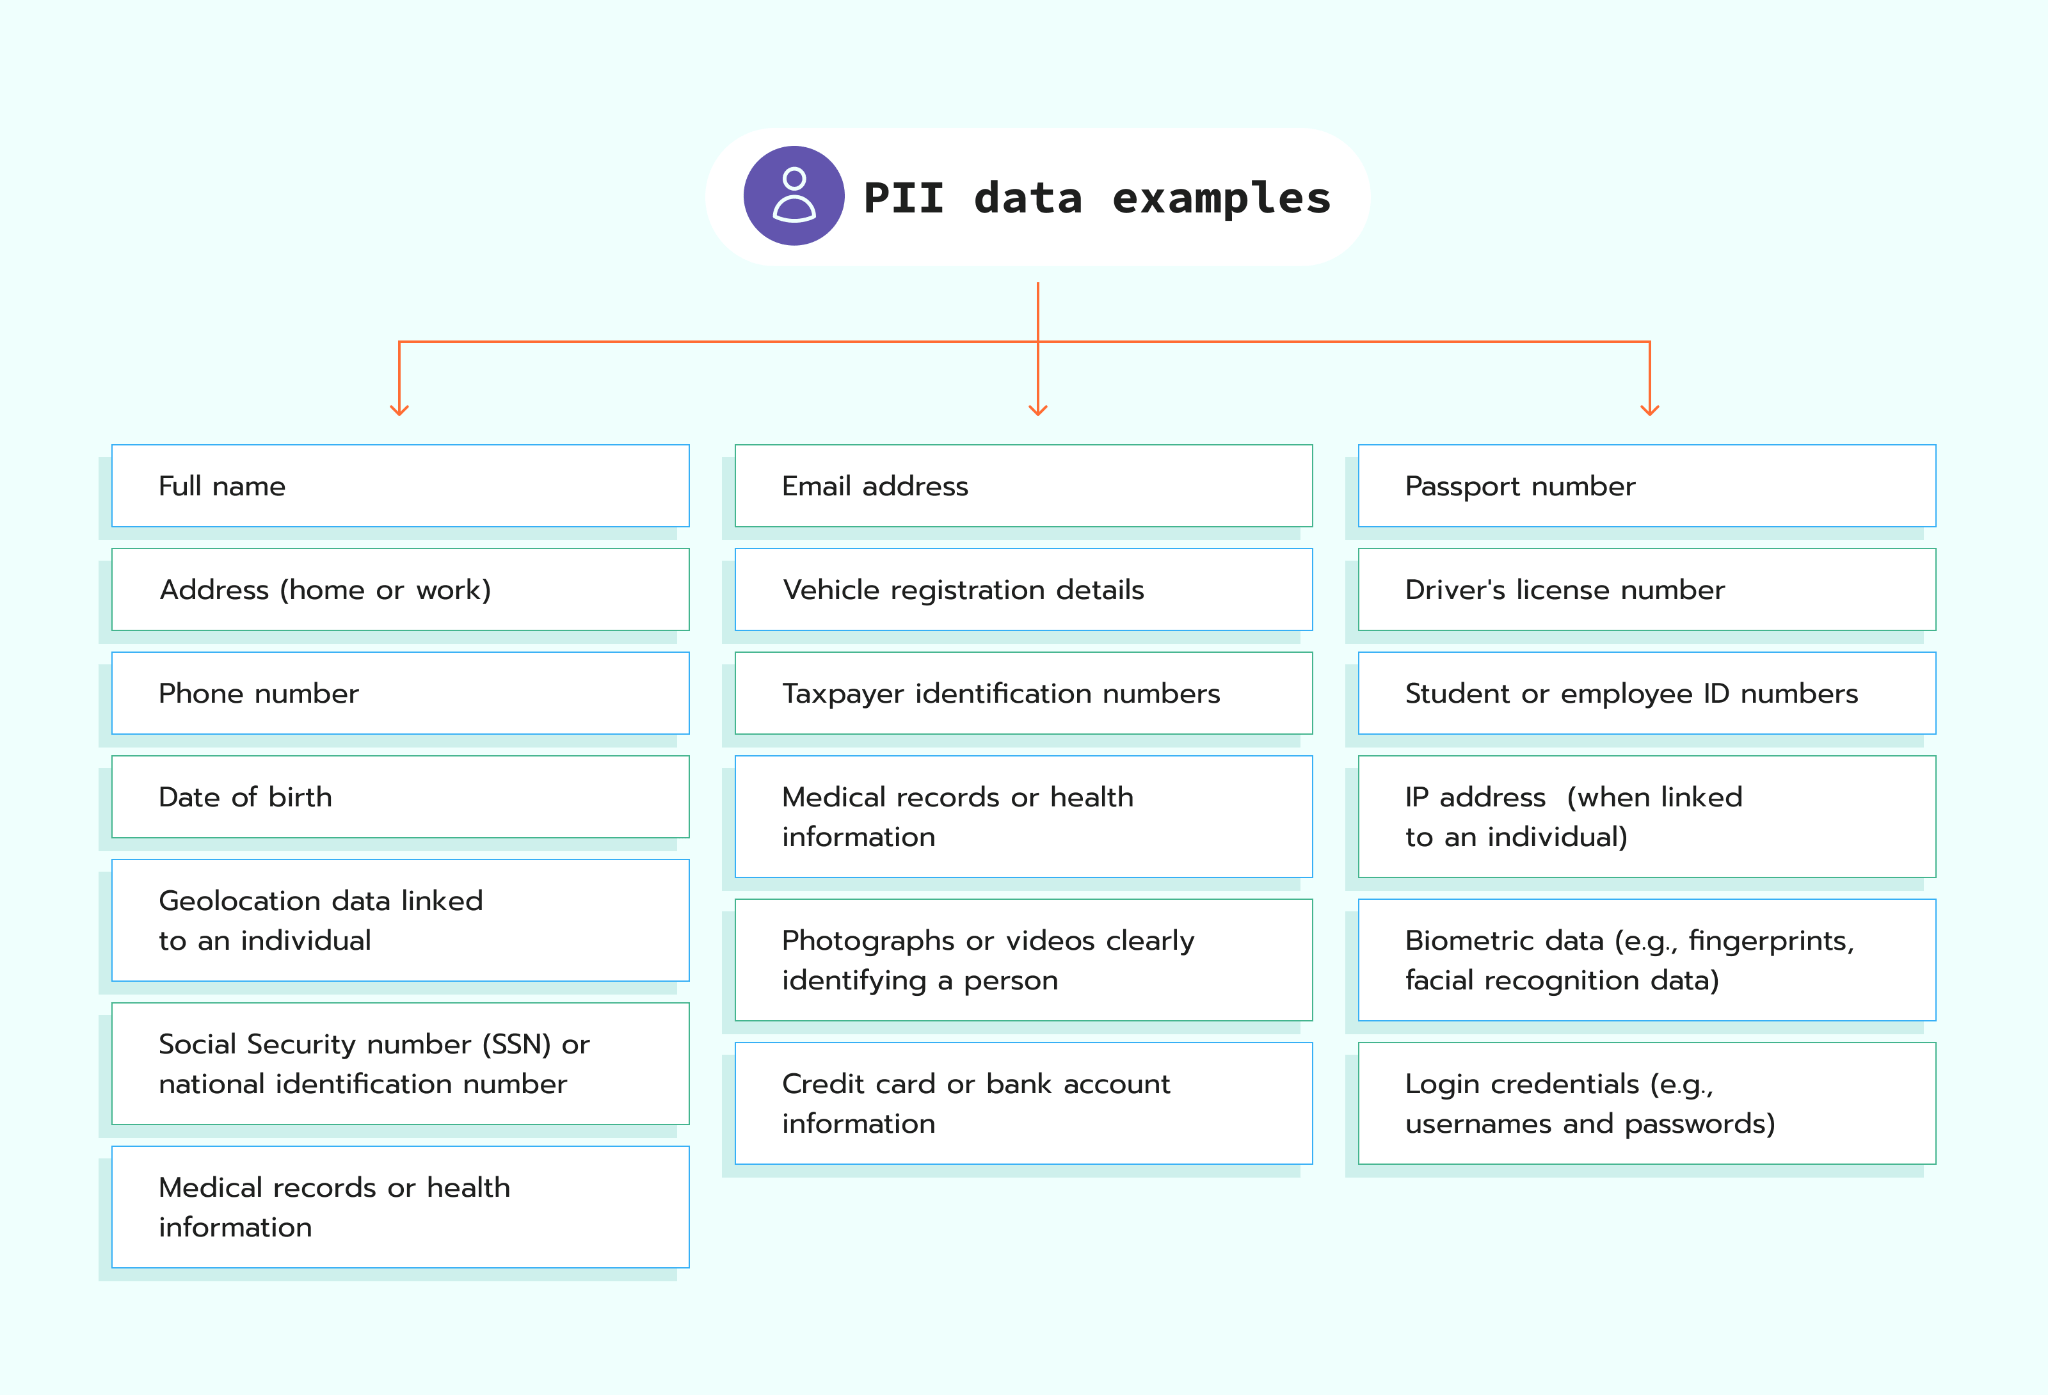
Como se puede observar en los ejemplos de PII, existe una amplia gama de datos que pueden afectar a la privacidad de una persona e identificarla directa o indirectamente. Y que un dato sea PII o no depende en gran medida del contexto. Por ejemplo, un nombre de usuario o un número de teléfono solo se considera PII si puede vincularse a una persona concreta.
¿Por qué es importante la PII?
La información de carácter personal es importante porque identifica a las personas y permite distinguir o rastrear la identidad de una persona, ya sea por sí sola o cuando se vincula con otra información personal. Se utiliza para la comunicación, la verificación o las transacciones.
Las empresas utilizan la PII para:
- Procesar transacciones. Para completar las transacciones, las empresas necesitan que el usuario facilite datos como su nombre, dirección y datos de pago.
- Ofrecer un servicio de atención al cliente personalizado. Este tipo de datos ayuda a adaptar el marketing, la publicidad y los productos y servicios ofrecidos para que se ajusten perfectamente al cliente. Contribuye a fomentar la fidelidad a la marca, ya que cuando una empresa conoce bien a sus clientes, puede atender sus necesidades con esmero.
- Mostrar anuncios personalizados. La calidad de la correspondencia de eventos de Meta viene determinada por la precisión de la PII. La PII, como las direcciones de correo electrónico, los números de teléfono y otros identificadores, ayuda a Facebook a vincular los datos de eventos que envías con perfiles de usuario reales. Cuanto más precisa y completa sea la PII que facilites, mejor podrá Facebook asociar los eventos con los usuarios adecuados.
- Fomentar las relaciones con los clientes. Para comunicarse con sus clientes, una empresa necesita recopilar y almacenar su información de contacto. De esta forma, puede interactuar con ellos a través del correo electrónico, el teléfono u otros canales, lo que genera confianza en la marca y fomenta la fidelidad.
- Ofrecer atención al cliente. La PII ayuda a las empresas a atender mejor a los clientes al saber quiénes son y qué necesitan.
- Cumplir con la normativa. En algunos casos, las empresas necesitan recopilar y almacenar determinados tipos de información de identificación personal (PII) con fines de verificación o de declaración de impuestos. Estos datos también se incluyen en el concepto de PII.
- Prevenir el fraude y garantizar la seguridad. Recopilar información de identificación personal, como los datos de inicio de sesión y de verificación, ayuda a las empresas a proteger las cuentas de los usuarios y a prevenir el fraude.
Todo se reduce a esto: la importancia de los datos de identificación personal (PII) es enorme para las empresas. Ayudan a las empresas a conectar con sus clientes, a adaptar su oferta para satisfacer mejor las necesidades de los clientes y a potenciar la fidelidad a la marca y la confianza de los clientes.
No todos los datos personales se consideran PII. Por ejemplo, las preferencias de navegación, como los tipos de productos que alguien consulta en línea, no se consideran PII porque no identifican directamente a una persona. La PII se refiere a datos que pueden identificar a una persona concreta, como la información utilizada para verificar la identidad ante un banco. A su vez, no toda la PII es sensible. La PII se divide en categorías sensibles y no sensibles.
Datos de identificación personal (PII) sensibles
¿Qué información de identificación personal (PII) se considera sensible?
Ejemplos:
- Números de identificación nacional
- Números de pasaporte
- Números de identificación fiscal
- Datos biométricos
- Números de cuentas financieras
- Historial médico
- Números de registro de residentes
- Números de identificación de votante
La información de identificación personal (PII) sensible no está disponible públicamente y requiere una protección sólida, como el cifrado y el acceso controlado, de conformidad con la legislación sobre protección de datos.
Datos de identificación personal no sensibles
¿Qué información de identificación personal (PII) se considera no sensible?
Ejemplos de información de identificación personal (PII) no sensible (con explicaciones de por qué no son sensibles):
- Nombre completo. Es habitual encontrarlo en directorios públicos o en redes sociales.
- Dirección de correo electrónico. Se comparte con frecuencia en entornos profesionales o personales.
- Números de teléfono. Aparecen en listados públicos en muchas regiones.
- Datos geográficos. La información como la ciudad, la provincia o los detalles a nivel de código postal está disponible públicamente.
- Nacionalidad. Este tipo de datos se suele compartir en contextos generales.
- Información laboral. Datos como los puestos de trabajo, los nombres de las empresas o la experiencia laboral se comparten con el público con bastante frecuencia.
- Perfiles públicos en redes sociales. Información como el nombre de usuario o las publicaciones públicas no vinculadas a cuentas sensibles suele estar disponible públicamente.
En resumen, la información de identificación personal (PII) no sensible identifica a una persona, pero su exposición supone un riesgo bajo, como un nombre o una dirección de correo electrónico. Suele ser pública, pero puede utilizarse indebidamente si se combina con otros datos.
¿Cómo se recopila la PII?
Formas en las que se recopila la PII:
- Cookies y seguimiento web. Los sitios web utilizan cookies para realizar un seguimiento del comportamiento de navegación de los usuarios, incluidas las páginas que visitan y la frecuencia con la que vuelven.
- Transacciones de comercio electrónico. Las tiendas en línea recopilan información de identificación personal (PII), como nombres, direcciones, información de pago e historial de compras, durante las transacciones.
- Registros de usuarios. La PII se recopila cuando los usuarios se registran para crear cuentas en sitios web, aplicaciones o servicios. Las empresas reciben información como nombres, direcciones de correo electrónico, números de teléfono y, en ocasiones, datos de pago.
- Atención al cliente. Las empresas recopilan datos de carácter personal durante las interacciones con el servicio de atención al cliente, como nombres, datos de contacto y registros de incidencias.
- Programas de fidelización. Los minoristas recopilan datos de identificación personal a través de programas de fidelización en los que los usuarios facilitan datos personales a cambio de recompensas.
- Encuestas y formularios. La información de identificación personal se recopila cuando los usuarios rellenan formularios para encuestas, suscripciones o programas de fidelización.
- Redes sociales. Las plataformas de redes sociales recopilan PII a través de los perfiles de los usuarios, las publicaciones, las interacciones y las etiquetas de ubicación.
- Permisos de las aplicaciones. Muchas aplicaciones recopilan PII solicitando acceso a los contactos, las fotos, los mensajes y otros datos almacenados en los dispositivos de los usuarios.
- Reconocimiento facial y datos biométricos. La PII se recopila mediante el reconocimiento facial y otros métodos biométricos, como las huellas dactilares o el reconocimiento de voz.
- Registros públicos. Las empresas pueden acceder a la PII a través de registros públicos.
- Dispositivos del Internet de las cosas (IoT). Dispositivos como los altavoces inteligentes y los wearables recopilan PII, incluidos datos de voz, información sanitaria y patrones de uso.
- Corredores de datos. Los corredores de datos compran y venden datos de carácter personal procedentes de múltiples fuentes, a menudo sin el consentimiento del usuario. Recopilan información de registros públicos, transacciones, redes sociales y otras fuentes.
- Seguimiento por Wi-Fi y Bluetooth. La información de carácter personal puede recopilarse mediante el seguimiento de las señales de los dispositivos de los usuarios cuando se conectan a redes Wi-Fi o Bluetooth en lugares públicos.
- Seguimiento de la ubicación. Las aplicaciones y los sitios web rastrean la ubicación de los usuarios mediante GPS, direcciones IP y otros métodos.
Estos métodos se utilizan habitualmente para recopilar, almacenar y analizar datos personales.
¿Por qué es necesario proteger la PII?
Todas las empresas deben proteger los datos, especialmente la información sensible de los clientes. La PII es valiosa para sus clientes, y gestionarla adecuadamente es fundamental para mantener la reputación de tu empresa como un lugar de confianza para hacer negocios. Proteger la PII es crucial para salvaguardar la privacidad de las personas y prevenir problemas como el robo de identidad, la apropiación de cuentas, el fraude médico, la extorsión y otras amenazas. Si la PII se ve comprometida, puede provocar pérdidas económicas, una bajada de la puntuación crediticia, estrés emocional y problemas legales.
Si nos fijamos en ejemplos de PII como el nombre completo de una persona, el número de la Seguridad Social, la información de la tarjeta de crédito o los historiales médicos, queda claro por qué es tan importante proteger esta información.
Ejemplos de PII y razones para protegerla:
- Nombres completos y direcciones. Si se divulga esta información, una persona puede ser víctima de una estafa.
- Número de la Seguridad Social. La divulgación de esta información puede dar lugar al robo de identidad. Los estafadores pueden abrir cuentas o cometer fraudes a nombre de otra persona.
- Datos de tarjetas de crédito o bancarios. Si se filtran estos datos, pueden dar lugar a transacciones no autorizadas y pérdidas económicas.
- Historiales médicos. La divulgación de los historiales médicos puede dar lugar al robo de identidad médica. Por ejemplo, alguien puede utilizar la información de una persona para acceder de forma fraudulenta a la asistencia sanitaria o a prestaciones sociales.
Cada elemento de información de identificación personal, cuando se ve comprometido, puede tener un impacto directo y perjudicial en la vida de una persona, lo que subraya la necesidad de adoptar medidas estrictas de privacidad.
Además de todas las razones mencionadas anteriormente, debe proteger los datos personales en virtud de normativas de privacidad de datos como el RGPD, la HIPAA y muchas otras. El incumplimiento de estas normativas puede acarrear importantes sanciones económicas, consecuencias legales y una pérdida irreversible de la confianza de los clientes.
Marcos jurídicos y requisitos de cumplimiento
Echemos un vistazo a las principales normativas centradas en la información de carácter personal (PII), su ámbito de aplicación, sus requisitos y las sanciones por incumplimiento.
| Ámbito de aplicación | Requisitos | Sanciones | |
| RGPD (UE) | Se aplica a las organizaciones que tratan datos personales de residentes en la UE. | Las organizaciones deben obtener el consentimiento, permitir el acceso, la rectificación y la supresión de los datos, y notificar las violaciones de seguridad. | Las multas pueden alcanzar los 20 millones de euros o el 4 % de la facturación global, lo que sea mayor. |
| HIPAA (EE. UU.) | Esta ley se aplica a las entidades sanitarias que gestionan información sanitaria protegida (PHI). | Las entidades sanitarias deben proteger la PHI, notificar las violaciones de seguridad y obtener el consentimiento de los pacientes. | Las multas oscilan entre 100 y 50 000 dólares por infracción, con un máximo de 1,5 millones de dólares al año. Las sanciones penales pueden ascender hasta 250 000 dólares.(HHS) |
| CCPA (California) | Esta ley se aplica a las empresas que recopilan datos personales de residentes de California. | Las empresas deben permitir el acceso a los datos, eliminarlos cuando se solicite, permitir a los consumidores excluirse de la venta de datos y notificar las violaciones de seguridad. | Sanciones: Las multas ascienden a 2.500 dólares por cada infracción no intencionada y a 7.500 dólares por las infracciones intencionadas.(CPPA) |
| LGPD (Brasil) | Esta ley regula el tratamiento de datos personales en Brasil. | Las organizaciones deben obtener el consentimiento, actuar con transparencia e implementar medidas de seguridad. | Sanciones: Las multas pueden ascender hasta el 2 % de los ingresos anuales, con un límite máximo de 50 millones de reales por infracción. |
| PIPEDA (Canadá) | Esta ley se aplica a las organizaciones del sector privado que tratan datos personales. | Las organizaciones deben obtener el consentimiento, garantizar la transparencia y proteger los datos que recopilan. | Las multas pueden ascender hasta 100 000 dólares canadienses por infracción. |
Estas leyes exigen la protección de los datos personales y el cumplimiento de normas estrictas. Una organización que no proteja la información de identificación personal (PII) puede enfrentarse a multas graves. Además de las normativas mencionadas anteriormente, podrían aplicarse a su organización otras normativas regionales o específicas del sector. Busque asesoramiento jurídico para garantizar el pleno cumplimiento.
Información de identificación personal (PII) y seguimiento del lado del servidor
Recurrir al etiquetado del lado del servidor para la recogida y el tratamiento de datos no garantiza que la PII quede totalmente protegida, pero sí ofrece un entorno más seguro y controlado para el tratamiento de datos sensibles. Utilizar el seguimiento del lado del servidor de forma conforme al RGPD requiere un tratamiento seguro, la minimización de la PII, la anonimización y la obtención del consentimiento del usuario.
A diferencia del seguimiento del lado del cliente, que envía datos directamente desde el navegador del usuario a plataformas de terceros (como Google Analytics o Facebook), el etiquetado del lado del servidor procesa primero los datos en un servidor. Esto ayuda a proteger la información de carácter personal, ya que ofrece a las empresas la posibilidad de filtrar o anonimizar los datos antes de enviarlos a servicios externos.
Cómo puede ayudar Stape
Hemos creado un servicio de alojamiento de GTM en servidores europeos. Stape Europe, registrada en Estonia, aloja contenedores de GTM en servidor en Scaleway, un proveedor de servicios en la nube con sede al 100 % en la UE. El uso de herramientas como el «Modo de consentimiento» de Google garantiza el cumplimiento del RGPD al ajustar la recopilación de datos en función del consentimiento del usuario.
Con Stape Europe, no se transfieren datos a EE. UU., ya que nuestros servidores se encuentran íntegramente en la UE. Actualmente, no ofrecemos la eliminación automatizada de datos de usuario, pero estamos trabajando activamente en funciones para simplificar la eliminación de la información de carácter personal.
A continuación, le indicamos otras formas en las que Stape puede ayudarte a cumplir con el RGPD y proteger los datos personales identificables (PII) de los usuarios:
1. Anonimyzer
La anonimización de direcciones IP en Google Analytics suele ser un problema para las empresas que manejan datos de carácter personal. Stape incluye una función adicional para ello. Anonimyzer está disponible para todos los usuarios de Stape. Su objetivo principal es eliminar o anonimizar los datos de los usuarios de Google Analytics 4. Cuando las solicitudes de GA pasan por la URL del servidor de etiquetado que incluye /anonymize, eliminamos o anonimizamos automáticamente los parámetros seleccionados.
Un banner de consentimiento es esencial para obtener el permiso de los usuarios para recopilar sus datos. Debe explicar claramente qué datos se recopilan, por qué se recopilan y cumplir con normativas como el RGPD.
Los encabezados GEO proporcionan datos sobre la ubicación de los usuarios, lo cual resulta útil para la segmentación y para cumplir con las leyes locales de protección de datos. Asegúrese de que estén correctamente configurados. El seguimiento del lado del servidor puede ayudar a satisfacer estas necesidades, pero consulta a su equipo jurídico para garantizar el pleno cumplimiento normativo.
Reflexiones finales
Entonces, ¿qué se considera información de identificación personal (PII)? Se trata de cualquier información que permita identificar a una persona, como nombres, direcciones de correo electrónico, números de teléfono o incluso el historial de navegación y los datos de ubicación. Este tipo de información se recopila de diversas formas, a menudo sin que los usuarios se den cuenta. La PII se divide en sensible y no sensible.
Mientras que algunos ejemplos de información personal son de fácil acceso para el público en general y no suponen ningún riesgo, otros, como los datos financieros, los historiales médicos o los documentos de identidad emitidos por el gobierno, se consideran sensibles y requieren una protección más estricta. La recogida y el tratamiento de cualquier PII, especialmente la de tipo sensible, deben cumplir con las normativas de protección de datos (como el RGPD o la CCPA) para garantizar la privacidad y la seguridad de los usuarios.
Stape ayuda a las empresas a gestionar la PII de forma segura con herramientas como el Anonimyzer para GA4, que permite anonimizar los datos, y el alojamiento en servidores ubicados en la UE, para garantizar que los datos cumplan con el RGPD. Funciones como el banner de consentimiento y los encabezados geográficos garantizan una gestión de datos transparente y responsable en un entorno seguro y controlado.
Preguntas frecuentes
¿Qué son los datos no personales?
La información no personal (non-PII) es aquella que no permite identificar a una persona, como el tipo de navegador, el tipo de dispositivo o la ubicación general. La información no personal debe gestionarse con cuidado, ya que, al combinarla con otros datos, podría permitir una identificación indirecta.
¿Cuáles son las mejores prácticas de seguridad para los datos de identificación personal (PII)?
- Recopila únicamente los datos imprescindibles necesarios para fines específicos.
- Utilice el cifrado para proteger la información durante su transmisión y almacenamiento.
- Limite el acceso a la información de carácter personal, asegurándose de que solo el personal autorizado pueda manejarla.
- Refuerce la seguridad de los datos con cortafuegos, sistemas de detección de intrusiones y planes de respuesta ante incidentes.
- Imparte formación periódica a los empleados sobre cómo gestionar la información confidencial de forma responsable.
- Disponer de un plan de respuesta ante incidentes claro para abordar rápidamente las violaciones de datos.
- Respete los derechos individuales permitiendo el acceso, la rectificación y la supresión de los datos personales.
- Aplicar medidas de seguridad adicionales para los datos biométricos, como las huellas dactilares y el ADN.
- Proteger los datos de localización para evitar el seguimiento de los movimientos de las personas.
- Auditar periódicamente las prácticas para mantener el cumplimiento normativo y mejorar las medidas de seguridad.
Estas medidas protegen la información sensible y mantienen la confianza.
¿Son lo mismo la PII y la PHI?
La PII identifica a las personas, mientras que la PHI son datos relacionados con la salud vinculados a una persona y protegidos por leyes como la HIPAA.
¿Qué se entiende por PII según el RGPD?
Según el RGPD, la PII es cualquier dato que permita identificar a una persona, como nombres, direcciones de correo electrónico, direcciones IP o datos de ubicación.
¿Qué deben hacer las empresas tras una filtración de datos que afecte a la PII?
Tras una filtración de datos de PII, las empresas deben contener la filtración, notificar a las personas afectadas e informar a las autoridades si es necesario.
Consejo adicional
¿Cómo se pueden eliminar los datos de carácter personal mediante SST para garantizar el cumplimiento normativo?
Los datos de carácter personal pueden eliminarse mediante el seguimiento del lado del servidor, anonimizando o filtrando los datos antes de enviarlos a terceros. Disponemos de un tutorial sobre cómo anonimizar los datos de los usuarios en GA4 con GTM del servidor. Te puede ayudar con la seguridad de los datos de carácter personal.
Comentarios