個人を特定できる情報(PII)データの解説
著者:
Liudmyla Kharchenko
データ保護規制が厳格化する中、顧客のプライバシー保護はデジタルマーケティングに携わるすべての人にとって極めて重要な課題となっています。マーケターは常に多種多様なデータを扱っていますが、その中でも特に機密性の高いデータタイプが存在します。それが「個人を特定できる情報(Personally Identifiable Information: PII)」です。
本記事では、PIIの基本概念や重要性、責任を持って安全に取り扱う方法について解説します。さらに、PIIの取り扱いにおいてサーバーサイドトラッキングがコンプライアンス遵守にどのように役立つかをご紹介します。
PIIとは?
まずは共通認識を持つために、PIIの意味から確認していきましょう。
個人データ(個人情報または個人を特定できる情報:PIIとも呼ばれます)とは、特定された、または特定可能な個人に関連するあらゆる情報を指します。特定可能な個人とは、特に氏名、識別番号、オンライン識別子、位置情報、あるいは身体的、遺伝的、精神的、経済的、文化的、社会的アイデンティティに固有の要素などの識別子を通じて、直接的または間接的に特定できる人物のことです。
個人データの適用範囲は、国、地域、州などの管轄法域によって異なります。さらに、PIIは「センシティブ(機密)」と「非センシティブ(非機密)」の2つのカテゴリーに分類されます。
個人を特定できる情報(PII)の例
下の図に示すように、PIIデータの例には、個人情報(氏名、住所など)、識別番号(パスポート番号、社会保障番号[SSN]など)、連絡先情報、健康記録、財務データ、生体認証データ、犯罪歴や職歴、デジタル識別子(IPアドレス、ログイン認証情報など)が含まれます。
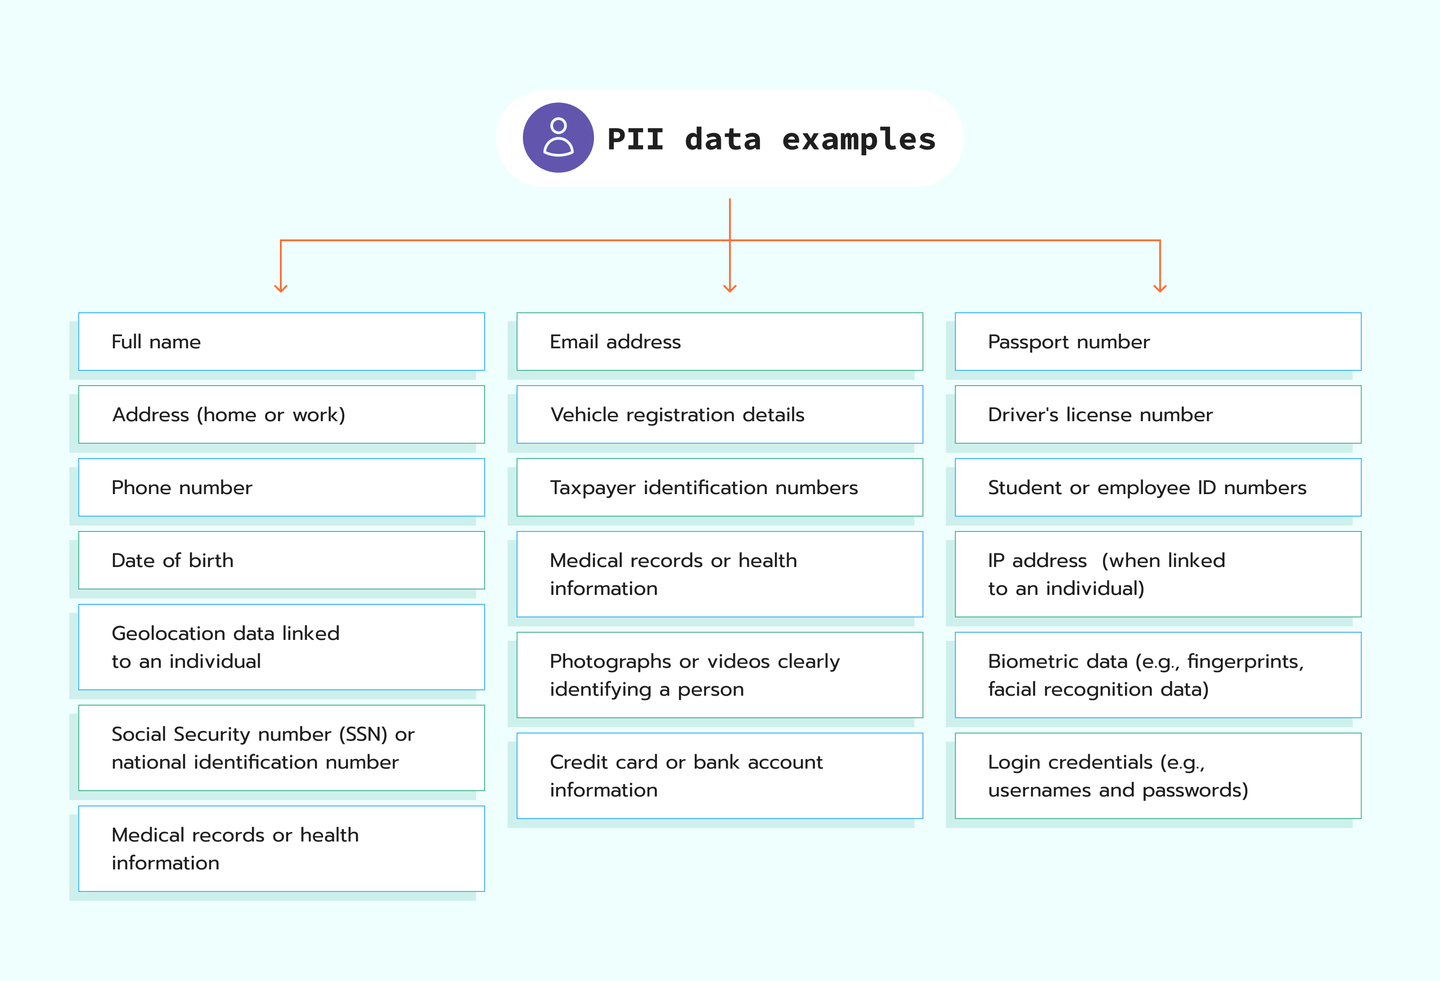
PIIの例からもわかるように、個人のプライバシーに影響を与え、直接的または間接的に個人を特定できるデータポイントは多岐にわたります。そして、あるデータがPIIに該当するかどうかは、文脈に大きく依存します。例えば、ユーザー名や電話番号は、特定の個人と結び付けられる場合にのみPIIとみなされます。
なぜPIIが重要なのか?
PII情報は個人を特定するものであり、単独で、または他の個人情報と結びつくことで個人の身元を識別・追跡できるため重要です。これはコミュニケーション、本人確認、取引などに使用されます。
企業はPIIを以下の目的で使用します:
- 取引の処理:取引を完了するために、企業はユーザーから氏名、住所、決済情報などの提供を受ける必要があります。
- パーソナライズされたカスタマーサービスの提供:この種のデータは、マーケティング、広告、提供する商品やサービスを顧客に最適化するのに役立ちます。企業が顧客をよく理解していれば、そのニーズにきめ細かく応えられるため、ブランドロイヤルティの向上につながります。
- カスタマイズされた広告の配信。Metaのイベントマッチ品質は、PIIの正確性によって左右されます。メールアドレスや電話番号などの識別子であるPIIは、Facebookが送信されたイベントデータと実際のユーザープロフィールを紐付けるのに役立ちます。提供するPIIが正確かつ完全であるほど、Facebookはイベントを適切なユーザーにより的確にマッチングできます。
- 顧客との関係構築:顧客とコミュニケーションを取るために、企業は顧客の連絡先情報を収集・保管する必要があります。これにより、メール、電話、その他のチャネルを通じて顧客とエンゲージメントを高め、ブランドへの信頼とロイヤルティを築くことができます。
- カスタマーサポートの提供:PIIによって相手が誰で何を必要としているのかを把握できるため、企業はより適切なサポートを顧客に提供できます。
- コンプライアンスの維持:本人確認や税務報告などの目的で、企業が特定の種類のPIIデータを収集・保管しなければならない場合があります。これらのデータもPIIの概念に含まれます。
- 不正防止とセキュリティの確保:ログイン情報や認証情報などのPIIを収集することで、企業はユーザーアカウントを保護し、不正行為を防止できます。
要するに、PIIデータが持つ意義は企業にとって極めて大きなものです。PIIは、顧客とのつながりを生み出し、ニーズに合わせて提供内容を最適化し、ブランドロイヤルティと顧客の信頼を高めるのに役立ちます。
すべての個人データがPIIに該当するわけではありません。例えば、オンラインで閲覧した商品の種類のような閲覧傾向は、個人を直接特定するものではないためPIIとはみなされません。PIIとは、銀行での本人確認に使用される情報のように、特定の個人を直接割り出せるデータを指します。また、すべてのPIIがセンシティブ(機密)であるとも限りません。PIIは、センシティブなものと非センシティブなもののカテゴリーに分類されます。
センシティブなPII
どのようなPIIデータがセンシティブとみなされるのか?
センシティブなPIIは個人を直接特定するものであり、漏洩した場合には重大な被害をもたらす恐れがあります。
例:
- 国民識別番号
- パスポート番号
- 納税者番号
- 生体認証データ
- 金融口座番号
- 病歴・診療記録
- 住民登録番号
- 有権者識別番号
センシティブなPIIは一般に公開されておらず、データプライバシー法の下で暗号化やアクセス制御などの強力な保護措置が義務付けられています。
非センシティブなPII
どのようなPIIデータが非センシティブとみなされるのか?
非センシティブなPIIとは、個人を特定できるものの、漏洩した場合でも被害のリスクが極めて低い個人情報のことです。
センシティブではないPIIの例(センシティブでない理由の解説付き):
- 氏名:公開名簿やソーシャルメディア等で一般的に公開されています。
- メールアドレス:ビジネスや私的な場面で頻繁に共有されます。
- 電話番号:多くの地域で公に公開されています。
- 地理的データ:市区町村、州、郵便番号レベルなどの情報は一般に公開されています。
- 国籍:一般的な場面で共有されることが多い情報です。
- 雇用・職歴情報:役職、会社名、職歴などのデータは、一般に公開されることがよくあります。
- 公開ソーシャルメディアのハンドル名:センシティブなアカウントに紐付いていないユーザー名や公開投稿などの情報は、一般に広くアクセス可能です。
要約すると、氏名やメールアドレスのような非センシティブなPIIは、個人を特定できるものの、漏洩時のリスクは低めです。公になっていることが多い情報ですが、他のデータと組み合わされると悪用される恐れがあります。
PIIはどのように収集されるのか?
PIIの収集方法:
- Cookieとウェブトラッキング:ウェブサイトはCookieを使用して、訪問したページや再訪頻度など、ユーザーの閲覧行動をトラッキングします。
- eCommerceでの取引:オンラインストアは、取引の際に氏名、住所、決済情報、購入履歴などのPIIを収集します。
- ユーザー登録:ユーザーがウェブサイト、アプリ、サービスでアカウントを作成する際にPIIが収集されます。企業は氏名、メールアドレス、電話番号、場合によっては決済情報などを取得します。
- カスタマーサポート:企業はカスタマーサポート対応の過程で、氏名、連絡先情報、問い合わせ内容のログなどのPIIを収集します。
- ロイヤルティプログラム:小売業者は、ユーザーが特典と引き換えに個人情報を提供するロイヤルティプログラムを通じてPIIを収集します。
- アンケートとフォーム:ユーザーがアンケート、定期購読、ロイヤルティプログラムなどのフォームに入力する際にPIIが収集されます。
- ソーシャルメディア:ソーシャルメディアプラットフォームは、ユーザープロフィール、投稿、インタラクション、位置情報タグなどを通じてPIIを収集します。
- アプリの権限。多くのアプリは、ユーザーのデバイスに保存されている連絡先、写真、メッセージ、その他のデータ要素へのアクセスを要求することでPIIを収集します。
- 顔認識と生体認証。顔認識や、指紋認証・音声認識などの生体認証方式を通じてPIIが収集されます。
- 公開記録。企業は公開記録からPIIにアクセスできます。
- IoTデバイス。スマートスピーカーやウェアラブルなどのデバイスは、音声データ、健康情報、利用パターンなどのPIIを収集します。
- データブローカー。データブローカーは、ユーザーの同意なしに複数の情報源からPIIを売買することがよくあります。公開記録、取引情報、ソーシャルメディアなどから情報を収集しています。
- Wi-FiおよびBluetoothトラッキング。公共の場所でユーザーがWi-FiやBluetoothネットワークに接続した際、デバイスからの追跡信号を通じてPIIが収集されることがあります。
- 位置情報トラッキング。アプリやウェブサイトは、GPS、IPアドレス、その他の方法を使用してユーザーの位置情報を追跡します。
これらの方法は、個人データ要素を収集、保存、分析するために一般的に使用されています。
なぜPIIを保護する必要があるのか?
すべての企業はデータを保護しなければならず、特にセンシティブな顧客情報は厳重に保護する必要があります。PIIは顧客にとって極めて価値の高いものであり、それを適切に取り扱うことは、信頼できる企業としての評判を維持するために不可欠です。PIIの保護は、個人のプライバシーを守り、個人情報の盗用、アカウントの乗っ取り、医療詐欺、恐喝、その他の脅威を防ぐために極めて重要です。PIIが漏洩すると、金銭的損失、信用スコアの低下、精神的ストレス、法的問題を引き起こす可能性があります。
個人の氏名、社会保障番号、クレジットカード情報、医療記録などのPIIの例を見れば、なぜこの情報を保護することがこれほど重要であるかが明らかになります。
PIIの例と保護すべき理由:
- 氏名と住所。このような情報が流出すると、詐欺の被害に遭う恐れがあります。
- 社会保障番号。このような情報が流出すると、個人情報の盗用につながる可能性があります。詐欺師が他人の名義で口座を開設したり、不正行為を行ったりする恐れがあります。
- クレジットカードや銀行口座の詳細情報。このようなデータが漏洩すると、不正取引や金銭的損失につながる可能性があります。
- 医療記録。医療記録が流出すると、医療目的でのなりすまし犯罪につながる可能性があります。例えば、悪意のある第三者が個人の情報を利用して医療サービスや給付金を不正に受給する恐れがあります。
PIIの一つひとつが、漏洩した場合に個人の生活に直接的かつ深刻な悪影響を及ぼす可能性があり、厳格なプライバシー対策の必要性を物語っています。
上記のすべての理由に加え、GDPR、HIPAAをはじめとする数多くのデータプライバシー規制に基づき、個人データを保護することが義務付けられています。これらの規制を遵守しなかった場合、多額の制裁金、法的な処罰、そして取り返しのつかない顧客からの信頼喪失につながる可能性があります。
法的リスクと罰則
PIIを中心とした主な規制、その適用範囲、要件、および非遵守に対する罰則を見ていきましょう。
| 適用範囲 | 要件 | 罰則 | |
| GDPR(EU) | EU居住者の個人データを処理する組織に適用されます。 | 組織は同意を取得し、データへのアクセス、訂正、削除を許可し、データ侵害について通知しなければなりません。 | 罰金は最高2,000万ユーロ、または全世界年間売上高の4%のいずれか高い方に達する可能性があります。 |
| HIPAA(米国) | 保護対象保健情報(PHI)を取り扱う医療関連事業者に適用されます。 | 医療機関・事業者はPHIを保護し、データ侵害について通知し、患者の同意を取得しなければなりません。 | 違反1件につき100ドルから50,000ドルの罰金が科され、年間最大150万ドルとなります。刑事罰は最大250,000ドルに達する場合があります(HHS)。 |
| CCPA(カリフォルニア州) | カリフォルニア州居住者から個人データを収集する企業を対象とします。 | 企業はデータへのアクセスを許可し、要求に応じてデータを削除し、消費者にデータ販売のオプトアウトを認め、データ侵害について通知しなければなりません。 | 罰則 過失による違反は1件につき2,500ドル、故意の違反は1件につき7,500ドルの罰金となります(CPPA)。 |
| LGPD(ブラジル) | ブラジルにおける個人データの処理を規定する法律です。 | 組織は同意を取得し、透明性を確保し、セキュリティ対策を実施しなければなりません。 | 罰則 罰金は年間売上高の最大2%に達する可能性があり、違反1件につき5,000万レアルの上限があります。 |
| PIPEDA(カナダ) | 個人データを取り扱う民間部門の組織に適用されます。 | 組織は同意を取得し、透明性を確保し、収集したデータを保護しなければなりません。 | 違反1件につき最大100,000カナダドルの罰金が科される可能性があります。 |
これらの法律は、個人データを保護し、厳格な規則に従うことを求めています。PIIの保護を怠った組織は、罰金、制裁金、信用の毀損などの深刻な結果に直面する可能性があります。上記で挙げた規制のほかにも、組織に適用される地域固有または業界固有の規制が存在する場合があります。完全なコンプライアンスを確保するため、法的なアドバイスを求めてください。
PIIとサーバーサイドトラッキング
データの収集と処理をサーバーサイドタグ設定に移行することは、PIIが完全に保護されることを保証するものではありませんが、センシティブなデータを扱うための、より安全で管理された環境を提供します。GDPRに準拠した方法でサーバーサイドトラッキングを利用するには、安全な処理、PIIの最小化、匿名化、およびユーザーの同意の取得が必要です。
ユーザーのブラウザからサードパーティプラットフォーム(Google AnalyticsやFacebookなど)へ直接データを送信するクライアントサイドトラッキングとは異なり、サーバーサイドタグ設定ではまずサーバー上でデータが処理されます。これにより、外部サービスに送信する前にデータをフィルタリングまたは匿名化できるようになるため、PIIの保護に役立ちます。
企業が保護を望むセンシティブデータの典型例の一つが、ユーザーのIPアドレスです。GA4はIPアドレスを自動的に匿名化しますが、追加の制御を必要とし、データがGoogle Analyticsに届く前に元のIPアドレスを置き換えることを希望する企業もあります。
Stapeがお役に立てること
StapeはEuropean Server GTM Hostingを開発しました。エストニアで登記されているStape Europeは、100% EU拠点のクラウドプロバイダーであるScaleway上でサーバーGTMコンテナをホストしています。Google Consent Modeなどのツールを使用することで、ユーザーの同意に基づいてデータ収集を調整し、GDPRへの準拠を確保します。
Stape Europeでは、サーバーが完全にEU圏内に設置されているため、データが米国に転送されることはありません。現在、ユーザーデータの自動削除機能は提供していませんが、PIIの削除を簡素化する機能の開発に積極的に取り組んでいます。
StapeがGDPRへの準拠を達成し、ユーザーのPIIを保護するために役立つその他の方法をご紹介します:
1. Anonimyzer
Google AnalyticsのIP匿名化は、PIIを取り扱う企業にとってしばしば課題となります。Stapeにはそのためのパワーアップが用意されています。AnonimyzerはすべてのStapeユーザーにご利用いただけます。その主な目的は、Google Analytics 4からユーザーデータを削除または匿名化することです。GAリクエストが/anonymizeを含むタグ設定サーバーURLを経由すると、選択されたパラメータが自動的に削除または匿名化されます。
2. 同意バナー
同意バナーは、データ収集に関するユーザーの許可を得るために不可欠です。収集されるデータの内容とその理由を明確に説明し、GDPRなどの規制に準拠している必要があります。
3. GEO Headers
GEO Headersはユーザーの位置情報データを提供し、ターゲティングや地域のデータ保護法の遵守に役立ちます。適切に設定されていることを確認してください。サーバーサイドトラッキングはこれらのニーズに対応するのに役立ちますが、完全なコンプライアンスを確保するためには法務チームにご相談ください。
まとめ
では、何がPIIと見なされるのでしょうか?それは、氏名、メールアドレス、電話番号、さらには閲覧履歴や位置情報データなど、個人を特定できるあらゆる情報です。このような情報は、ユーザーが気づかないうちにさまざまな方法で収集されています。PIIはセンシティブなものと非センシティブなものに分類されます。
個人情報の例の中には、一般に広くアクセス可能で害のないものもありますが、財務情報、健康記録、政府発行の身元確認書類などはセンシティブ情報と見なされ、より厳格な保護が必要です。あらゆるPII、特にセンシティブな種類の収集と処理は、ユーザーのプライバシーとセキュリティを確保するために、データ保護規制(GDPRやCCPAなど)に準拠していなければなりません。
Stapeは、データを匿名化するGA4用のAnonimyzerや、データをGDPRに準拠させるEU拠点のサーバーホスティングなどのツールにより、企業がPIIを安全に取り扱えるよう支援します。同意バナーやGEO Headersなどの機能により、安全で管理された環境下での透明性と責任あるデータ管理が保証されます。
よくある質問
お役立ちヒント
コンプライアンスを確保するために、サーバーサイドトラッキング(SST)を使用してPIIを削除するにはどうすればよいですか?
サーバーサイドトラッキングを使用すると、サードパーティに送信する前にデータを匿名化またはフィルタリングすることでPIIを削除できます。サーバーGTMを使用してGA4でユーザーデータを匿名化する方法についてのチュートリアルをご用意しています。PIIのセキュリティ対策にぜひお役立てください。
サーバーサイドを始めませんか?
無料で試す
コメント