个人身份信息(PII)数据详解
作者
Liudmyla Kharchenko
随着数据保护法规日益严格,保护客户隐私现已成为所有数字营销从业人员的核心重点。虽然营销人员时刻都在处理各种类型的数据,但有一种数据尤为敏感,那就是个人身份信息。
在本文中,我们将介绍 PII 的基础知识,解释其重要性、如何负责任且安全地处理它,并展示服务端跟踪如何帮助在处理 PII 时确保合规。
什么是 PII?
让我们首先了解 PII 的含义,以便达成共识。
个人数据(也称为个人信息或个人身份信息,即 PII)是指与已识别或可识别个人相关的任何信息。可识别的个人是指能够被直接或间接识别的人,特别是通过姓名、身份证件号码、网络标识符、位置数据等标识符,或者通过身体、基因、精神、经济、文化或社会身份特有的因素来识别。
个人数据的范围因州/省、国家和地区的司法管辖区而异。PII 进一步细分为两类——敏感和非敏感。
个人身份信息示例
如下方图表所示,PII 数据示例包括个人基本信息(如全名、地址)、身份证件号码(如护照号、SSN)、联系信息、健康记录、财务数据、生物识别记录、犯罪或雇佣历史以及数字标识符(如 IP 地址、登录凭据)。
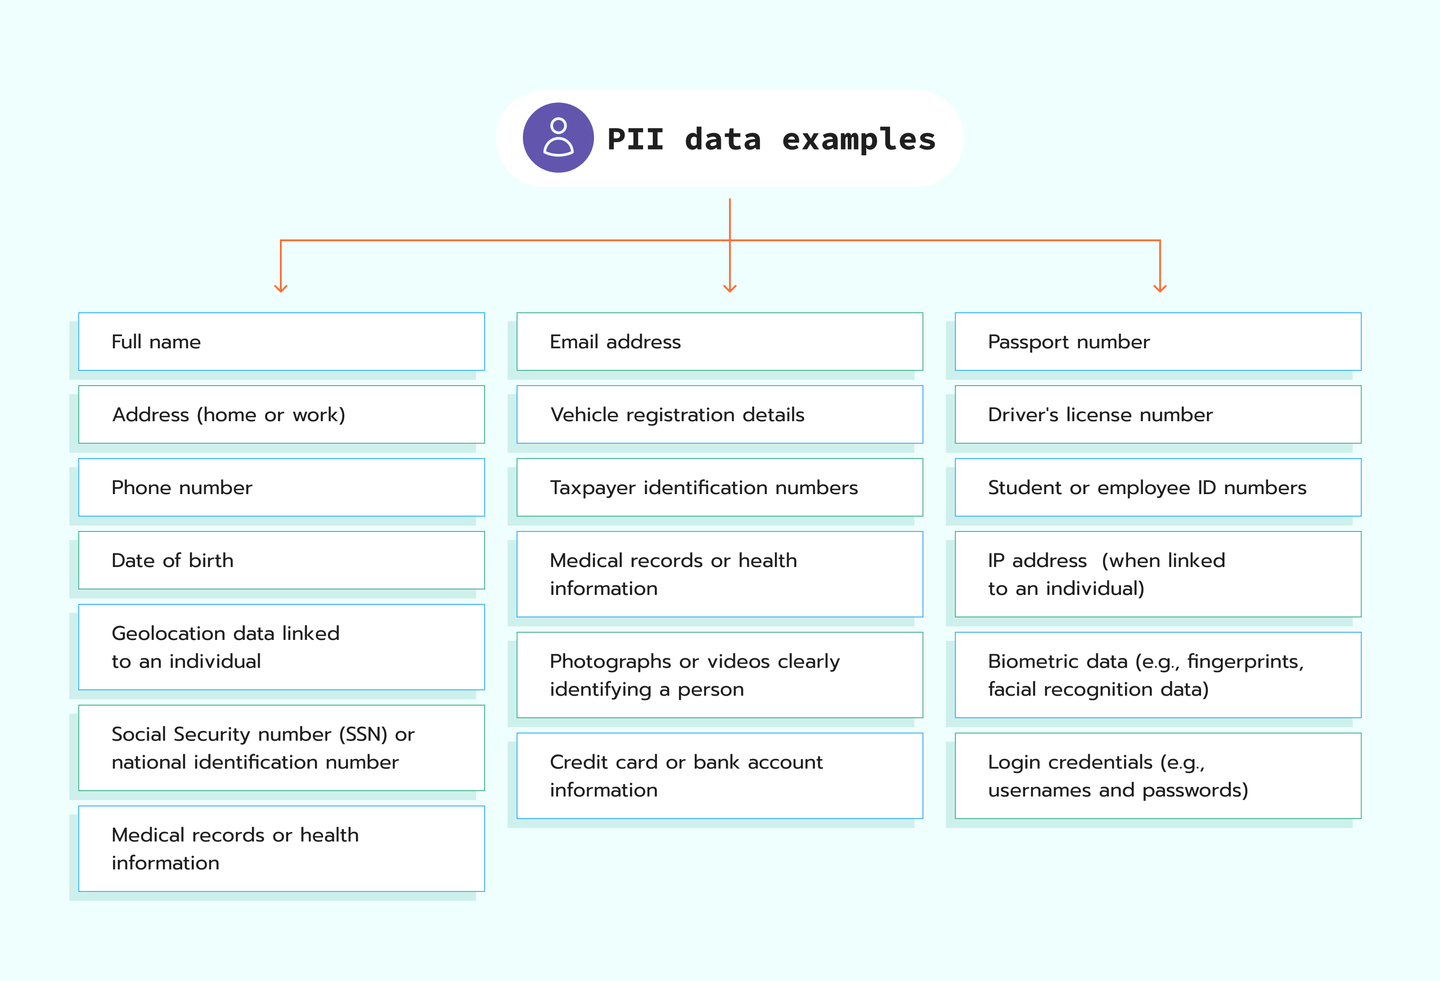
从这些 PII 示例中可以看出,存在广泛的数据点可能会影响个人隐私并直接或间接地识别个人。某项数据是否属于 PII,很大程度上取决于具体语境。例如,只有当用户名或电话号码能够关联到特定个人时,才会被视为 PII。
为什么 PII 很重要?
PII 信息之所以重要,是因为它能识别个人,并且无论是单独使用还是与其他个人信息关联,都能够区分或追溯个人的身份。它常用于沟通、身份验证或交易。
企业使用 PII 来:
- 处理交易。为了完成交易,企业需要用户提供姓名、地址和付款详情等信息。
- 提供个性化客户服务。此类数据有助于量身定制营销、广告以及所提供的产品和服务,使其精准契合客户需求。当企业充分了解客户时,就能更好地满足其需求,从而提升品牌忠诚度。
- 投放定制广告。Meta event match quality 取决于 PII 的准确性。电子邮箱、电话号码和其他标识符等 PII 有助于 Facebook 将您发送的事件数据与真实用户个人主页关联起来。您提供的 PII 越精准、越完整,Facebook 就越能更好地将事件与正确用户进行匹配。
- 维护客户关系。为了与客户沟通,企业需要收集并存储客户的联系方式。这样,企业便可通过电子邮件、电话或其他渠道与客户互动,建立品牌信任和忠诚度。
- 提供客户支持。PII 使企业能够了解客户身份及需求,从而提供更好的协助。
- 保持合规。在某些情况下,企业需要出于验证或报税目的收集并存储某些类型的 PII 数据。这些数据也属于 PII 的范畴。
- 防范欺诈并确保安全。收集登录凭据和验证信息等 PII 有助于企业保护用户账户并防止欺诈。
归根结底,PII 数据对企业意义重大。它帮助企业与客户建立联系,量身定制产品以更好地满足客户需求,并提高品牌忠诚度与客户信任度。
并非所有个人数据都属于 PII。例如,浏览偏好(如某人在网上浏览的产品类型)不被视为 PII,因为它们不能直接识别特定个人。PII 是指能够精确定位到特定个人的数据,例如用于向银行验证身份的信息。同样,并非所有 PII 都是敏感的。PII 分为敏感和非敏感两类。
敏感 PII
哪些 PII 数据被视为敏感数据?
敏感 PII 能直接识别个人身份,一旦泄露可能造成重大危害。
示例:
- 国民身份证件号码
- 护照号码
- 纳税人识别号
- 生物识别数据
- 金融账户号码
- 医疗记录
- 居民登记号码
- 选民身份证件号码
敏感 PII 不向公众公开,根据数据隐私法规,需要采取加密和访问控制等强有力的保护措施。
非敏感 PII
哪些 PII 数据被视为非敏感数据?
非敏感 PII 是能够识别个人身份但在泄露时造成的危害风险较小的个人信息。
非敏感 PII 示例(及非敏感原因解释):
- 全名。常出现在公共名录或社交媒体上。
- 电子邮箱。经常在工作或个人场合中共享。
- 电话号码。在许多地区为公开列出。
- 地理位置数据。城市、省/州或邮政编码级别的信息属于公开数据。
- 国籍。此类数据通常在普遍场合中共享。
- 就业信息。职务、公司名称或工作经历等数据点经常向公众公开。
- 公开社交媒体账号。未关联敏感账户的用户名或公开帖子等信息通常是公开可见的。
总而言之,非敏感 PII 可以识别个人,但泄露风险较低,例如姓名或电子邮件。此类信息通常是公开的,但若与其他数据结合使用,仍可能被滥用。
PII 是如何收集的?
PII 的收集方式:
- Cookie 和网络跟踪。网站使用 Cookie 来跟踪用户的浏览行为,包括他们访问的页面以及回访频率。
- 电子商务交易。在线商店在交易过程中会收集姓名、地址、付款信息和购买历史等 PII。
- 用户注册。用户在网站、应用程序或服务上注册账户时会收集 PII。企业借此获取姓名、电子邮件地址、电话号码以及有时包括付款详情等信息。
- 客户支持。企业在客户支持沟通互动中收集 PII,例如姓名、联系方式和问题记录。
- 会员忠诚度计划。零售商通过会员忠诚度计划收集 PII,用户提供个人信息以换取奖励。
- 问卷调查与表单。当用户填写调查问卷、订阅或会员计划表单时,会收集 PII。
- 社交媒体。社交媒体平台通过用户个人资料、帖子、互动和位置标签收集 PII。
- 应用权限。许多应用通过请求访问存储在用户设备上的联系人、照片、短信以及其他数据元素来收集 PII。
- 面部识别与生物识别。PII 可通过面部识别及其他生物识别方式(如指纹或语音识别)收集。
- 公共记录。公司可以从公共记录中获取 PII。
- 物联网设备。智能音箱和可穿戴设备等物联网设备会收集 PII,包括语音数据、健康信息和使用偏好。
- 数据经纪商。数据经纪商从多种渠道买卖 PII,通常无需用户同意。他们从公共记录、交易、社交媒体等处收集信息。
- Wi-Fi 和蓝牙跟踪。当用户在公共场所连接 Wi-Fi 或蓝牙网络时,可通过跟踪其设备发出的信号来收集 PII。
- 位置跟踪。应用和网站利用 GPS、IP 地址及其他方式跟踪用户的位置。
这些方法通常用于收集、存储和分析个人数据元素。
为什么需要保障 PII 的安全?
每家企业都必须保护数据,尤其是敏感的客户信息。PII 对您的客户而言极其宝贵,妥善处理 PII 对于维护公司作为值得信赖的商业伙伴的声誉至关重要。保护 PII 对于保障个人隐私安全并防范身份盗用、账户劫持、医疗欺诈、勒索等威胁必不可少。如果 PII 遭到泄露,可能会导致经济损失、信用评分下降、精神压力以及法律纠纷。
如果我们看看 PII 的示例,比如个人的全名、社会安全号码、信用卡信息或医疗记录,就会明白保护这些信息为何如此重要。
PII 示例及其需要保护的原因:
- 全名和地址。如果此类信息泄露,个人可能会遭遇诈骗。
- 社会安全号码。此类信息泄露可能导致身份盗用。诈骗分子可以冒用他人的名义开户或实施欺诈。
- 信用卡或银行账户详情。此类数据一旦泄露,可能导致未经授权的交易和经济损失。
- 医疗记录。医疗记录泄露可能导致医疗身份盗用。例如,他人可能会冒用个人信息骗取医疗服务或福利。
任何一项 PII 遭到泄露,都可能对个人的生活造成直接且有害的影响,这凸显了实施严格隐私保护措施的必要性。
除上述所有原因外,您还必须依据 GDPR、HIPAA 等众多数据隐私法规来保护个人数据。不遵守这些法规可能会导致巨额经济处罚、法律后果以及不可挽回的客户信任丧失。
法律风险与处罚
让我们来看看以 PII 为核心的主要法规及其适用范围、合规要求和违规处罚。
| 适用范围 | 要求 | 处罚 | |
| GDPR(欧盟) | 适用于处理欧盟居民个人数据的组织。 | 组织必须获得同意,允许用户访问、更正和删除数据,并在发生数据泄露时发出通知。 | 罚款最高可达 2000 万欧元或全球营业额的 4%(以较高者为准)。 |
| HIPAA(美国) | 该法律适用于处理受保护健康信息(PHI)的医疗保健实体。 | 医疗保健实体必须保护 PHI,在发生泄露时发出通知,并获取患者同意。 | 每次违规罚款从 100 美元到 50,000 美元不等,每年最高可达 150 万美元。刑事罚款最高可达 250,000 美元。(HHS) |
| CCPA(加利福尼亚州) | 涵盖收集加州居民个人数据的企业。 | 企业必须允许访问数据,根据请求删除数据,允许消费者选择不出售其数据,并在发生泄露时发出通知。 | 无意违规每次罚款 2,500 美元,故意违规每次罚款 7,500 美元。(CPPA) |
| LGPD(巴西) | 该法律规范巴西境内的个人数据处理活动。 | 组织必须获得同意,保持透明度,并落实安全措施。 | 罚款最高可达年度营收的 2%,每次违规上限为 5000 万雷亚尔。 |
| PIPEDA(加拿大) | 适用于处理个人数据的私营部门组织。 | 组织必须获得同意,确保透明度,并保护所收集的数据。 | 每次违规罚款最高可达 100,000 加元。 |
这些法律要求保护个人数据并遵守严格的规则。未能保护 PII 的组织可能会面临罚款、处罚和声誉受损等后果。除上述法规外,其他区域性或行业特定法规也可能适用于您的组织。请咨询法律专业人士以确保完全合规。
PII 与服务端跟踪
采用服务端标记来进行数据收集和处理并不能保证 PII 得到绝对保护,但它确实为处理敏感数据提供了更安全、更可控的环境。以符合 GDPR 的方式使用服务端跟踪需要进行安全处理、PII 最小化、匿名化以及获取用户同意。
与客户端跟踪直接将数据从用户浏览器发送到第三方平台(如 Google Analytics 或 Facebook)不同,服务端标记首先在服务器上处理数据。这使企业能够在将数据发送到外部服务之前对其进行过滤或匿名化,从而有助于保护 PII。
企业可能希望保护的一种常见敏感数据是用户的 IP 地址。GA4 会自动对 IP 地址进行匿名化处理,但某些企业可能需要更高级别的控制,更倾向于在任何数据到达 Google Analytics 之前替换原始 IP 地址。
Stape 如何助您一臂之力
我们推出了 European Server GTM Hosting。注册于爱沙尼亚的 Stape Europe 将服务端 GTM 容器托管在 Scaleway 上,这是一家 100% 位于欧盟的云服务提供商。借助 Google Consent Mode 等工具,可根据用户同意情况调整数据收集,从而确保符合 GDPR 要求。
借助 Stape Europe,不会有任何数据传输到美国,因为我们的服务器完全位于欧盟境内。目前,我们暂不提供自动化用户数据删除功能,但正在积极开发相关功能,以简化 PII 的删除流程。
以下是 Stape 帮助您实现 GDPR 合规并保护用户 PII 的更多方式:
1. Anonimyzer
Google Analytics IP 匿名化通常是处理 PII 的企业面临的一个难题。Stape 为此提供了专属 Power-Up。所有 Stape 用户均可使用 Anonimyzer。其主要目的是从 Google Analytics 4 中移除用户数据或对其进行匿名化。当 GA 请求通过包含 /anonymize 的标记服务器 URL 时,我们会自动移除所选参数或对其进行匿名化。
2. 同意横幅
同意横幅对于获取用户关于收集其数据的许可至关重要。它必须清楚说明正在收集哪些数据、为何收集这些数据,并遵守 GDPR 等法规。
3. GEO Headers
GEO Headers 提供用户位置数据,适用于受众定向并遵守当地数据保护法律。请确保其配置正确。服务端跟踪有助于满足这些需求,但请咨询您的法务团队以确保完全合规。
总结
那么,究竟什么属于 PII?它是指任何能够识别个人身份的信息——如姓名、电子邮件地址、电话号码,甚至是浏览历史记录和位置数据。此类信息通过各种途径被收集,通常用户并未察觉。PII 分为敏感和非敏感两类。
虽然某些个人信息示例对公众而言容易获取且无害,但财务信息、健康记录或政府签发的身份证件等其他信息则属于敏感信息,需要更严格的保护。收集和处理任何 PII(尤其是敏感类型)都必须遵守数据保护法规(如 GDPR 或 CCPA),以确保用户的隐私和安全。
Stape 借助适用于 GA4 的 Anonimyzer 等数据匿名化工具,以及欧盟本土的服务器托管服务来确保数据符合 GDPR 要求,从而帮助企业安全地处理 PII。同意横幅和 GEO Headers 等功能可确保在安全、可控的环境中以透明且负责任的方式管理数据。
常见问题
额外提示
如何使用服务端跟踪移除 PII 以确保合规?
通过服务端跟踪,可以在将数据发送给第三方之前对其进行匿名化或过滤,从而移除 PII。我们提供了一篇关于如何在服务端 GTM 中对 GA4 用户数据进行匿名化的教程。它可以在 PII 安全方面为您提供帮助。
想要开始使用服务端?
免费试用
评论